Saltar para o conteúdo principal
Todos os artigos
AlternativesFeb 25, 2026

Alternativas ao Toast: quando software de restauração começa a cobrar por tudo
Ao comparar o Toast com outras opções, comece pela proposta completa. Identifique os produtos, os módulos, os dispositivos e as condições de pagamento disponíveis no seu mercado.

Use os processos do restaurante para definir o âmbito: serviço de mesa, pedidos online, cozinha, fidelização e relatórios. Acrescente os requisitos dos outros serviços, se o negócio também inclui alojamento, bem-estar ou eventos.

O modelo de preços por extras

Peça que a proposta identifique a subscrição, os módulos, as taxas de pagamento, o hardware, a instalação, a formação e o apoio. Confirme o preço de acrescentar dispositivos ou locais.

Se usa marketing, cartões-presente, gestão de equipas ou ferramentas de catering, verifique se estão incluídos e quais os limites. Use os mesmos requisitos ao pedir uma proposta alternativa.

Leia as condições de processamento de pagamentos, duração do contrato e cancelamento. Não assuma que as opções de fornecedor e as taxas são iguais entre mercados.

Suporte quando realmente precisa

Experimente os terminais durante os percursos de serviço: divisão de conta, alteração de pedido e reembolso. Confirme os acessórios compatíveis e o custo de substituir um equipamento.

Peça os horários e canais de apoio e o procedimento em caso de falha durante o serviço. A equipa precisa de saber como continuar a trabalhar enquanto o problema é tratado.

Quando o negócio ultrapassa a caixa

Se o mesmo cliente usa restaurante, hotel, spa e eventos, siga os registos entre esses serviços. Verifique a identificação do cliente, os benefícios e os dados que chegam às finanças.

Confirme as integrações necessárias, a frequência de atualização e a responsabilidade por falhas. Um conjunto de sistemas pode funcionar bem, desde que cubra os processos e tenha custos de manutenção claros.

Sinais de que pode ser altura de olhar para alternativas

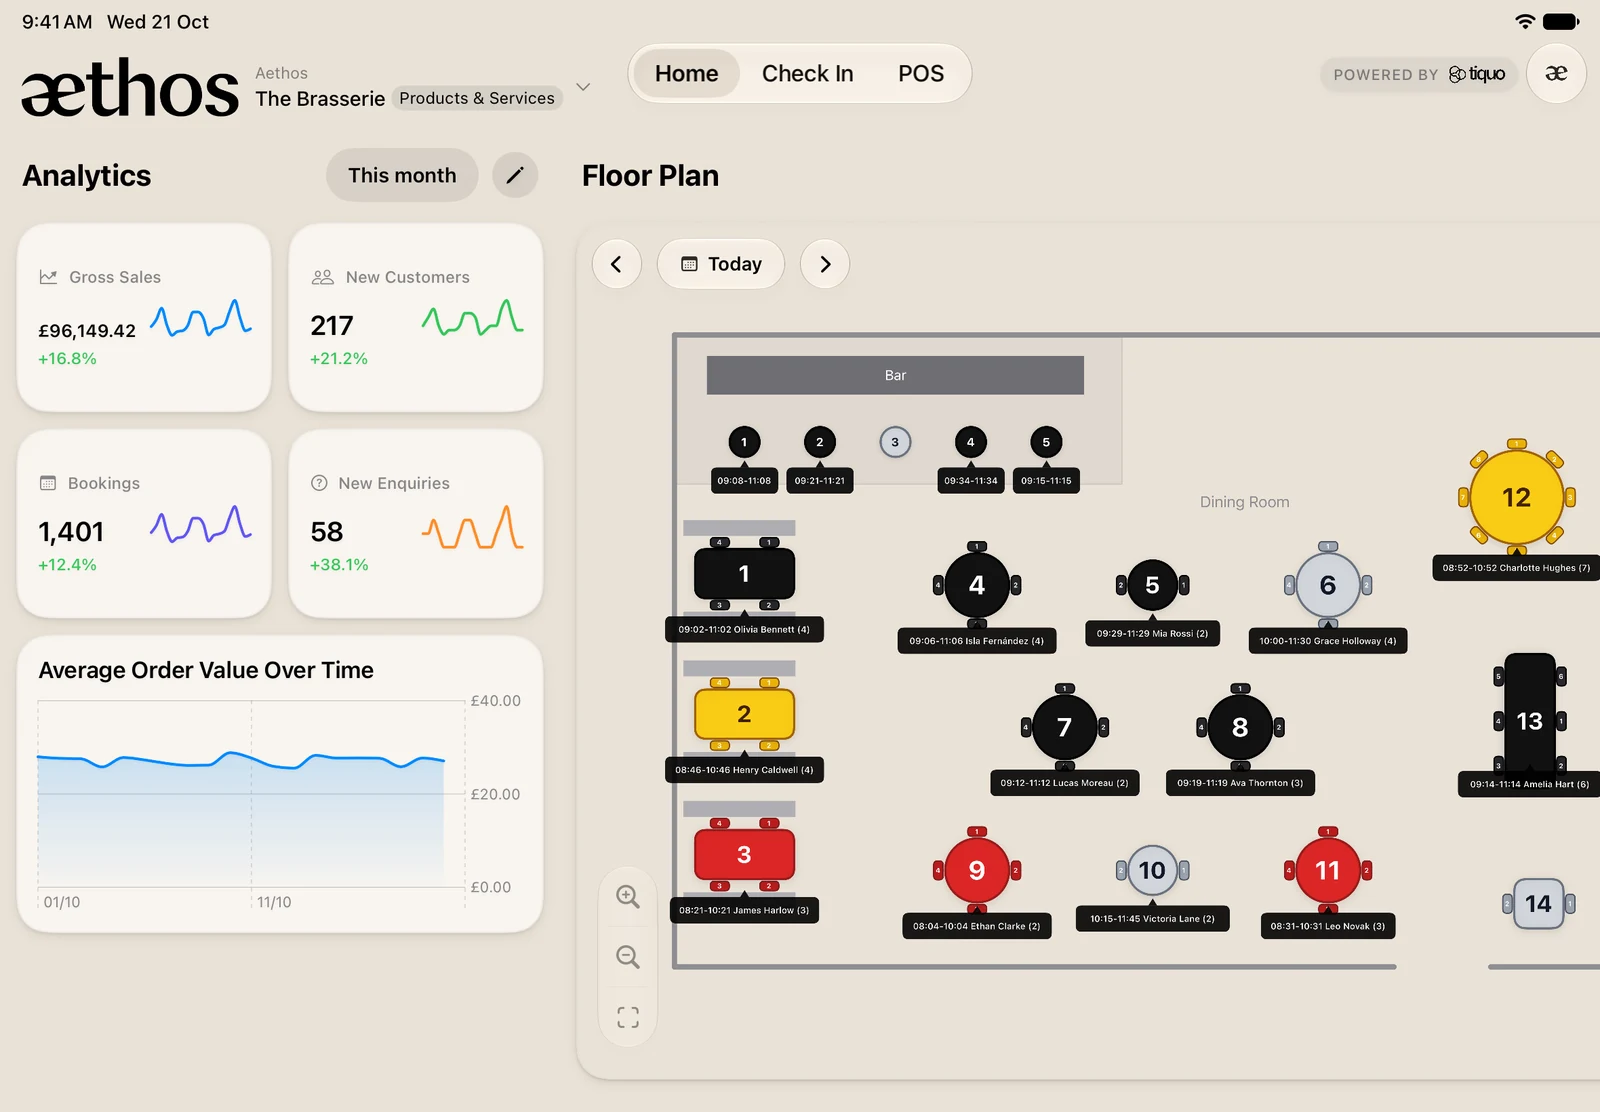
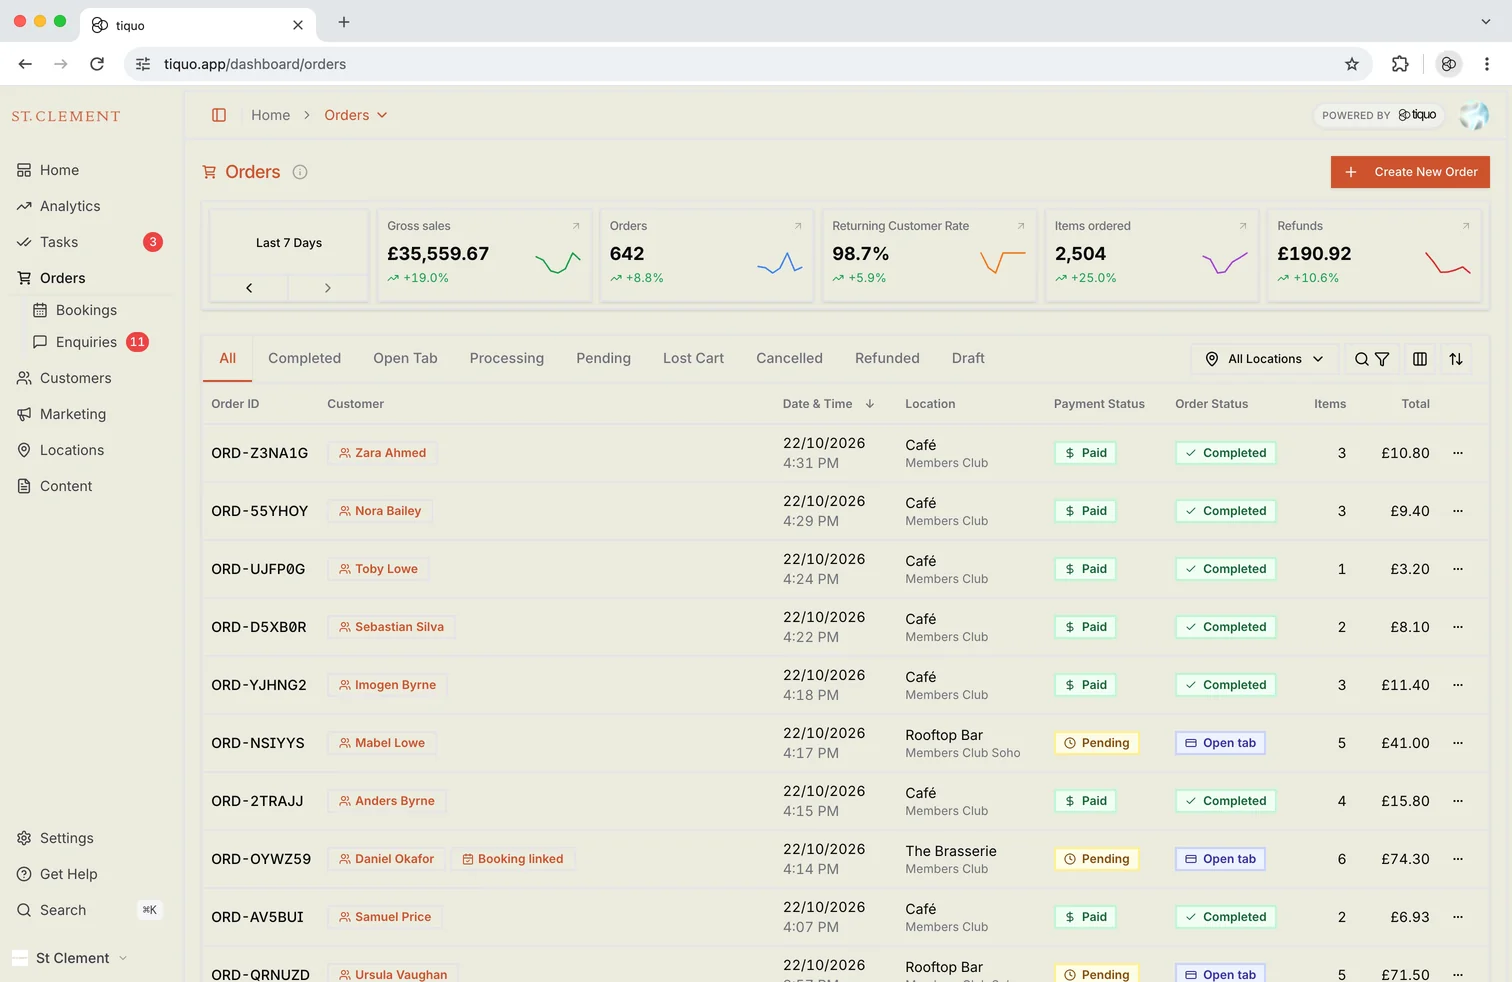
A plataforma principal do Tiquo abrange POS, pedidos online, fidelização, planos de adesão, CRM, reservas, pedidos de informação, eventos, formulários, stock, pagamentos e relatórios.

Marketing, mensagens, hardware, locais adicionais, aplicações e websites personalizados e implementação podem ser cobrados separadamente. O Tiquo não se apresenta como software de processamento salarial. Confirme estes pontos na proposta.

O que muda com a Tiquo

As opções suportadas incluem utilização no navegador, iPhone e iPad, além dos terminais S700, S710 e T600. Verifique os requisitos de cada função e que dispositivos existentes pode reutilizar.

Pode configurar percursos de reserva, mensagens e cartões com a marca do negócio. Peça exemplos das páginas e comunicações previstas no projeto.

O Tiquo também inclui reservas de bem-estar, pedidos de eventos privados, bilhética e planos de adesão entre locais. Os hotéis podem usar os processos Tiquo configurados ou ligações a PMS suportadas, conforme o âmbito acordado.

A atividade dos serviços configurados pode alimentar o mesmo perfil de cliente. O Social Graph permite consultar relações entre clientes; as previsões de valor futuro e da próxima compra são estimativas que devem ser analisadas com o histórico.

Os pagamentos usam a Stripe, incluindo pagamentos online, em terminal e com Tap to Pay quando elegíveis. Contas ligadas configuradas para esse fim podem receber partes de um pagamento. O Tiquo também permite usar saldo pré-pago em produtos e serviços elegíveis.

A decisão

Compare o custo total com a configuração atual, incluindo migração, formação e eventuais períodos com dois sistemas. Teste dados de produtos, clientes, reservas e saldos antes do lançamento.

A decisão deve resolver problemas concretos do negócio. Use os resultados dos testes e as condições contratuais para avaliar se compensa ajustar o Toast, mudar de configuração ou implementar o Tiquo.

© 2026 Tiquo. "Tiquo" e o logotipo Tiquo são marcas registadas da Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Uma plataforma para hotéis, spas, aulas, eventos e restaurantes.

Tiquo Ltd
Londres, Reino Unido

LinkedInTop Performer Spring

Usamos cookies

Escolha se permite cookies de análise e publicidade. Pode aceitá-los ou recusá-los. Fechar este aviso equivale a recusá-los.

Saber mais