Saltar para o conteúdo principal

Infraestrutura empresarial para hospitalidade global.

Ligue POS, reservas, clientes, planos, formulários, marketing, stock, pagamentos e relatórios. Configure permissões e use a API e os webhooks para os processos do grupo.
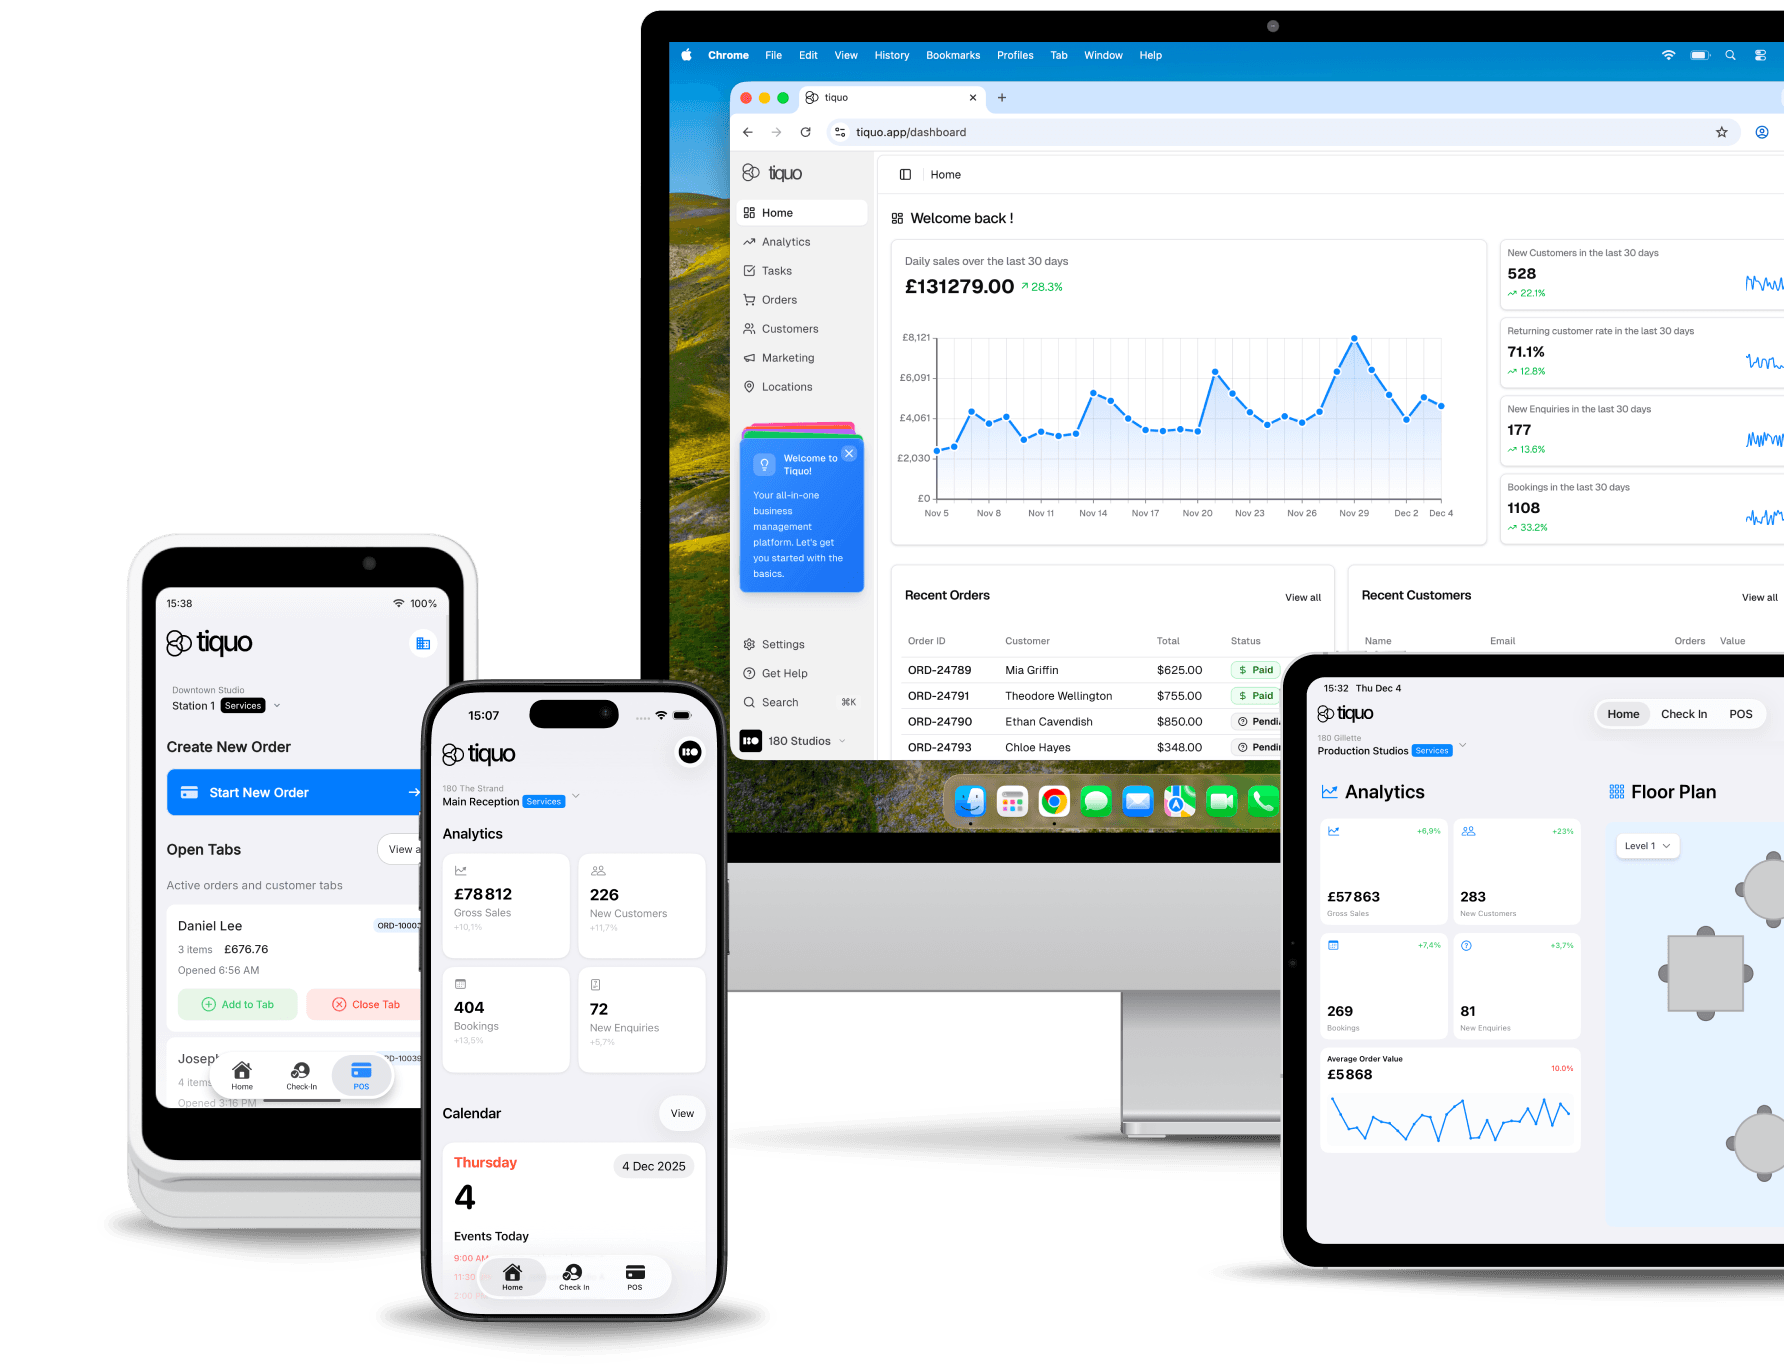
Feito para escala. Projetado para complexidade.

Gira 10 ou 1.000 locais com uma estrutura de permissões, dados e processos definida para o seu grupo. O âmbito e a capacidade necessários são acordados na implementação.

Segurança empresarial.

Auditoria SOC 2 Tipo II em curso. Medidas alinhadas com PCI DSS e RGPD, com SSO, registos de auditoria, permissões por função e separação de dados entre entidades.

Operações globais.

Configure moedas, idiomas e definições regionais. Confirme os métodos de pagamento e os requisitos de cada mercado.

Arquitetura multi-marca.

Defina a identidade, os preços e os processos de cada marca e partilhe dados e regras onde fizer sentido.

Plataforma API-first.

Use a REST API para ligar os dados e processos suportados a ERP, CRM, PMS e ferramentas de análise.

Suporte dedicado.

Enterprise inclui apoio prioritário e gestão de conta dedicada. Horários, prazos de resposta, serviços de implementação e eventuais SLA personalizados são acordados no contrato.

Análises avançadas.

Compare marcas e locais em relatórios conjuntos ou exporte os dados para as ferramentas de análise da direção.

Uma plataforma. Escala ilimitada.

Organização hierárquica.

Organize regiões, marcas, entidades jurídicas e locais e consulte relatórios para os níveis configurados.

Padrões centralizados, flexibilidade local.

Defina preços, políticas e processos comuns e permita adaptações em cada local.

Reconhecimento de hóspedes entre propriedades.

Consulte perfis, benefícios, preferências e histórico nas marcas e locais autorizados.

Operações financeiras consolidadas.

Ligue pagamentos e relatórios, mantendo as atribuições por entidade para conferência contabilística.

Contas Stripe ligadas

Faça a gestão das contas de pagamento das suas localizações

Harbour Hotels Ltd

PredefinidaAtiva

accounts@harbourgroup.com

Gerir conta
ID da conta
acct_1Q8xK2HbR4vT9mLe
País
Reino Unido
Moeda
GBP
Número de IVA
GB 284 5517 63
Sublocalizações ligadas
SpaRestauranteQuartos

Harbour Clubs Ltd

Ativa

finance@quayclub.com

Gerir conta
ID da conta
acct_1R2bN7QcW5pZ3kYd
País
Reino Unido
Moeda
GBP
Número de IVA
GB 391 2208 47
Sublocalizações ligadas
BarGinásio

Desempenho de nível empresarial.

500+

locais por conta

99,99%

SLA de disponibilidade

300+

integrações disponíveis

Confiança de nível empresarial.

SOC 2

SOC 2 Tipo II

Auditoria SOC 2 Tipo II em curso, com controlos de segurança definidos para proteger os dados.

PCI

PCI DSS

Processamento de cartões através de prestadores e ferramentas compatíveis com PCI DSS.

GDPR

Em conformidade com GDPR

Medidas de privacidade e proteção de dados alinhadas com os requisitos europeus.

Criptografia

Dados encriptados em repouso e em trânsito.

Perguntas frequentes

Pronto para transformar seu portfólio?

Fale com a equipa sobre os locais, países e processos que pretende gerir.

© 2026 Tiquo. "Tiquo" e o logotipo Tiquo são marcas registadas da Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Uma plataforma para hotéis, spas, aulas, eventos e restaurantes.

Tiquo Ltd
Londres, Reino Unido

LinkedInTop Performer Spring

Usamos cookies

Escolha se permite cookies de análise e publicidade. Pode aceitá-los ou recusá-los. Fechar este aviso equivale a recusá-los.

Saber mais