Aller au contenu principal

Une plateforme pour toutes vos entités.

Gérez plusieurs établissements, marques ou entités juridiques sur une plateforme commune. Définissez ce qui est partagé, les règles propres à chaque site et les accès des équipes.
Pilotage central, identité locale.

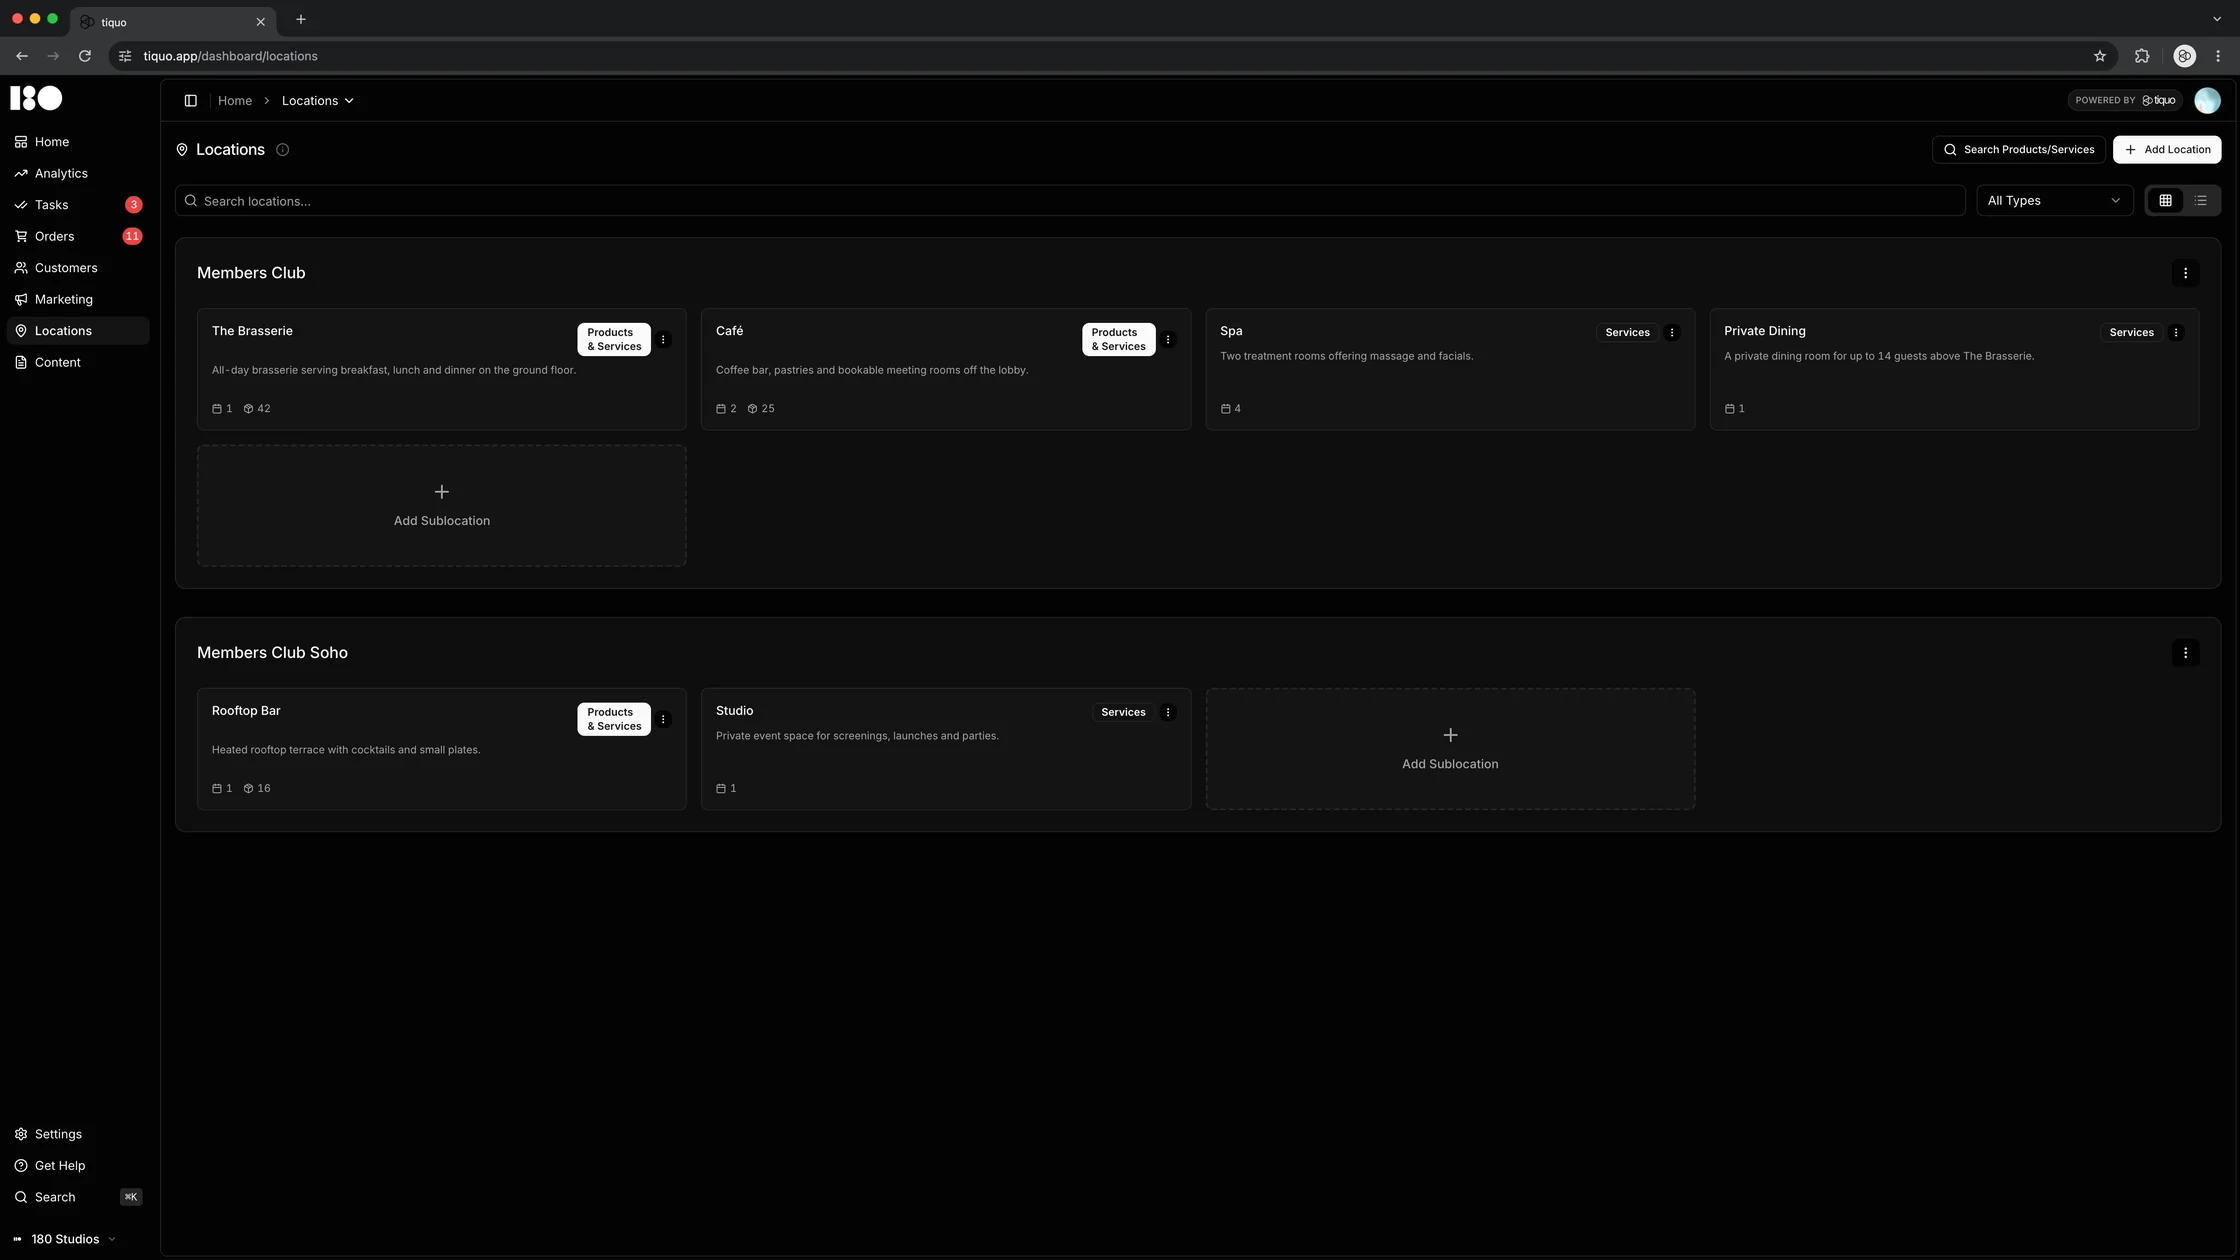
Établissements

Ajouter un établissement
Rechercher des établissements...

Harbour House Hotel

Spa

Soins, accès à la journée et adhésions spa

12
Restaurant

Réservations de tables et carte du restaurant

486
Chambres

Chambres et suites

6
Ajouter un sous-emplacement

The Quay Club

Bar

Boissons et petite restauration

64
Salle de sport

Cours et coaching personnel

18
Ajouter un sous-emplacement

Gérez vos entités avec précision.

Définissez les entités juridiques, marques, établissements, sous-emplacements et activités qui composent votre organisation.

Des standards communs, adaptés localement.

Partagez les règles de prix, services et modèles de rapports utiles au groupe, puis ajustez les paramètres propres à chaque site.

Des règles centralisées, appliquées localement.

Définissez les règles communes et les décisions que chaque équipe locale peut prendre.

Plus de clarté, moins de charges.

Jusqu'à

70%

réduction du temps admin pour gérer plusieurs sites

Jusqu'à

5x

plus rapide pour les rapports de portefeuille

Jusqu'à

100+

sites gérés dans un seul compte Tiquo

Un modèle de données unique.

Comptes Stripe connectés

Gérez les comptes de paiement de vos établissements

Harbour Hotels Ltd

Par défautActif

accounts@harbourgroup.com

Gérer le compte
ID du compte
acct_1Q8xK2HbR4vT9mLe
Pays
Royaume-Uni
Devise
GBP
Numéro de TVA
GB 284 5517 63
Sous-emplacements connectés
SpaRestaurantChambres

Harbour Clubs Ltd

Actif

finance@quayclub.com

Gérer le compte
ID du compte
acct_1R2bN7QcW5pZ3kYd
Pays
Royaume-Uni
Devise
GBP
Numéro de TVA
GB 391 2208 47
Sous-emplacements connectés
BarSalle de sport

Chaque entité juridique conserve son propre compte Stripe, son identifiant fiscal et sa numérotation de factures.

Un modèle de données unifié pour toutes les entités.

Réservations, paiements, clients, formulaires, adhésions et rapports utilisent la même structure dans l’ensemble de votre organisation.

Aucun enregistrement contradictoire.

Les données partagées limitent les saisies répétées et les vérifications entre outils.

Une synchronisation en temps réel.

Les changements d’une entité apparaissent dans les rapports concernés, avec un historique pour les suivre.

Des finances claires par entité.

Des vues financières par entité.

Consultez les revenus, coûts, frais et montants en attente de chaque entité juridique ou activité.

Un rapprochement entre entités simplifié.

Retrouvez les transactions et règlements entre entités pour réduire les ajustements comptables manuels.

Des rapports financiers consolidés.

Regroupez les résultats dans un tableau de bord tout en conservant l’accès au détail de chaque entité.

Paiements

Chiffre d’affaires
853 858 £
8,3 %
Transactions
12 172
10,1 %
Panier moyen
70,15 £
1,7 %
Taux de réussite
98,8 %
0,2 %
Chiffre d’affaires par entité

Virements rapprochés

Toutes les entités

10 rapprochés

Processus et contrôle des accès.

Des rôles et autorisations propres à chaque entité.

Définissez les actions autorisées dans chaque entité, équipe et fonction de gestion centrale.

Des responsables locaux aux pouvoirs encadrés.

Donnez aux responsables les accès nécessaires à la gestion quotidienne, dans le cadre des règles du groupe.

Suivi de l’activité des équipes.

Consultez les changements, leurs auteurs et les sites concernés selon vos autorisations.

Grandit avec votre organisation.

Ajoutez des entités sans reconstruire vos outils.

Configurez les nouvelles entités dans la même plateforme et réutilisez les règles communes.

Une expérience homogène pour les équipes.

Les personnes qui travaillent dans plusieurs entités retrouvent les mêmes interfaces et processus.

Compatible avec les structures organisationnelles complexes.

Gérez les différences de règles et de rapports entre établissements, entités juridiques et services.

FAQ

Plus de clarté, moins de charges.

© 2026 Tiquo. « Tiquo » et le logo Tiquo sont des marques déposées de Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Une plateforme unique pour hôtels, spas, cours, événements, restaurants et plus encore.

Tiquo Ltd
Londres, Royaume-Uni

LinkedInTop Performer Spring

Nous utilisons des cookies

Choisissez si vous autorisez les cookies d’analyse et de publicité. Vous pouvez les accepter ou les refuser. Fermer cet avis revient à les refuser.

En savoir plus