Aller au contenu principal

Évoluez sans limites.

Réunissez les ventes, commandes, réservations, clients, entreprises, abonnements, demandes, formulaires, marketing, stocks, paiements et analyses de vos établissements. Définissez les droits d’accès et adaptez le déploiement avec l’API et les webhooks.
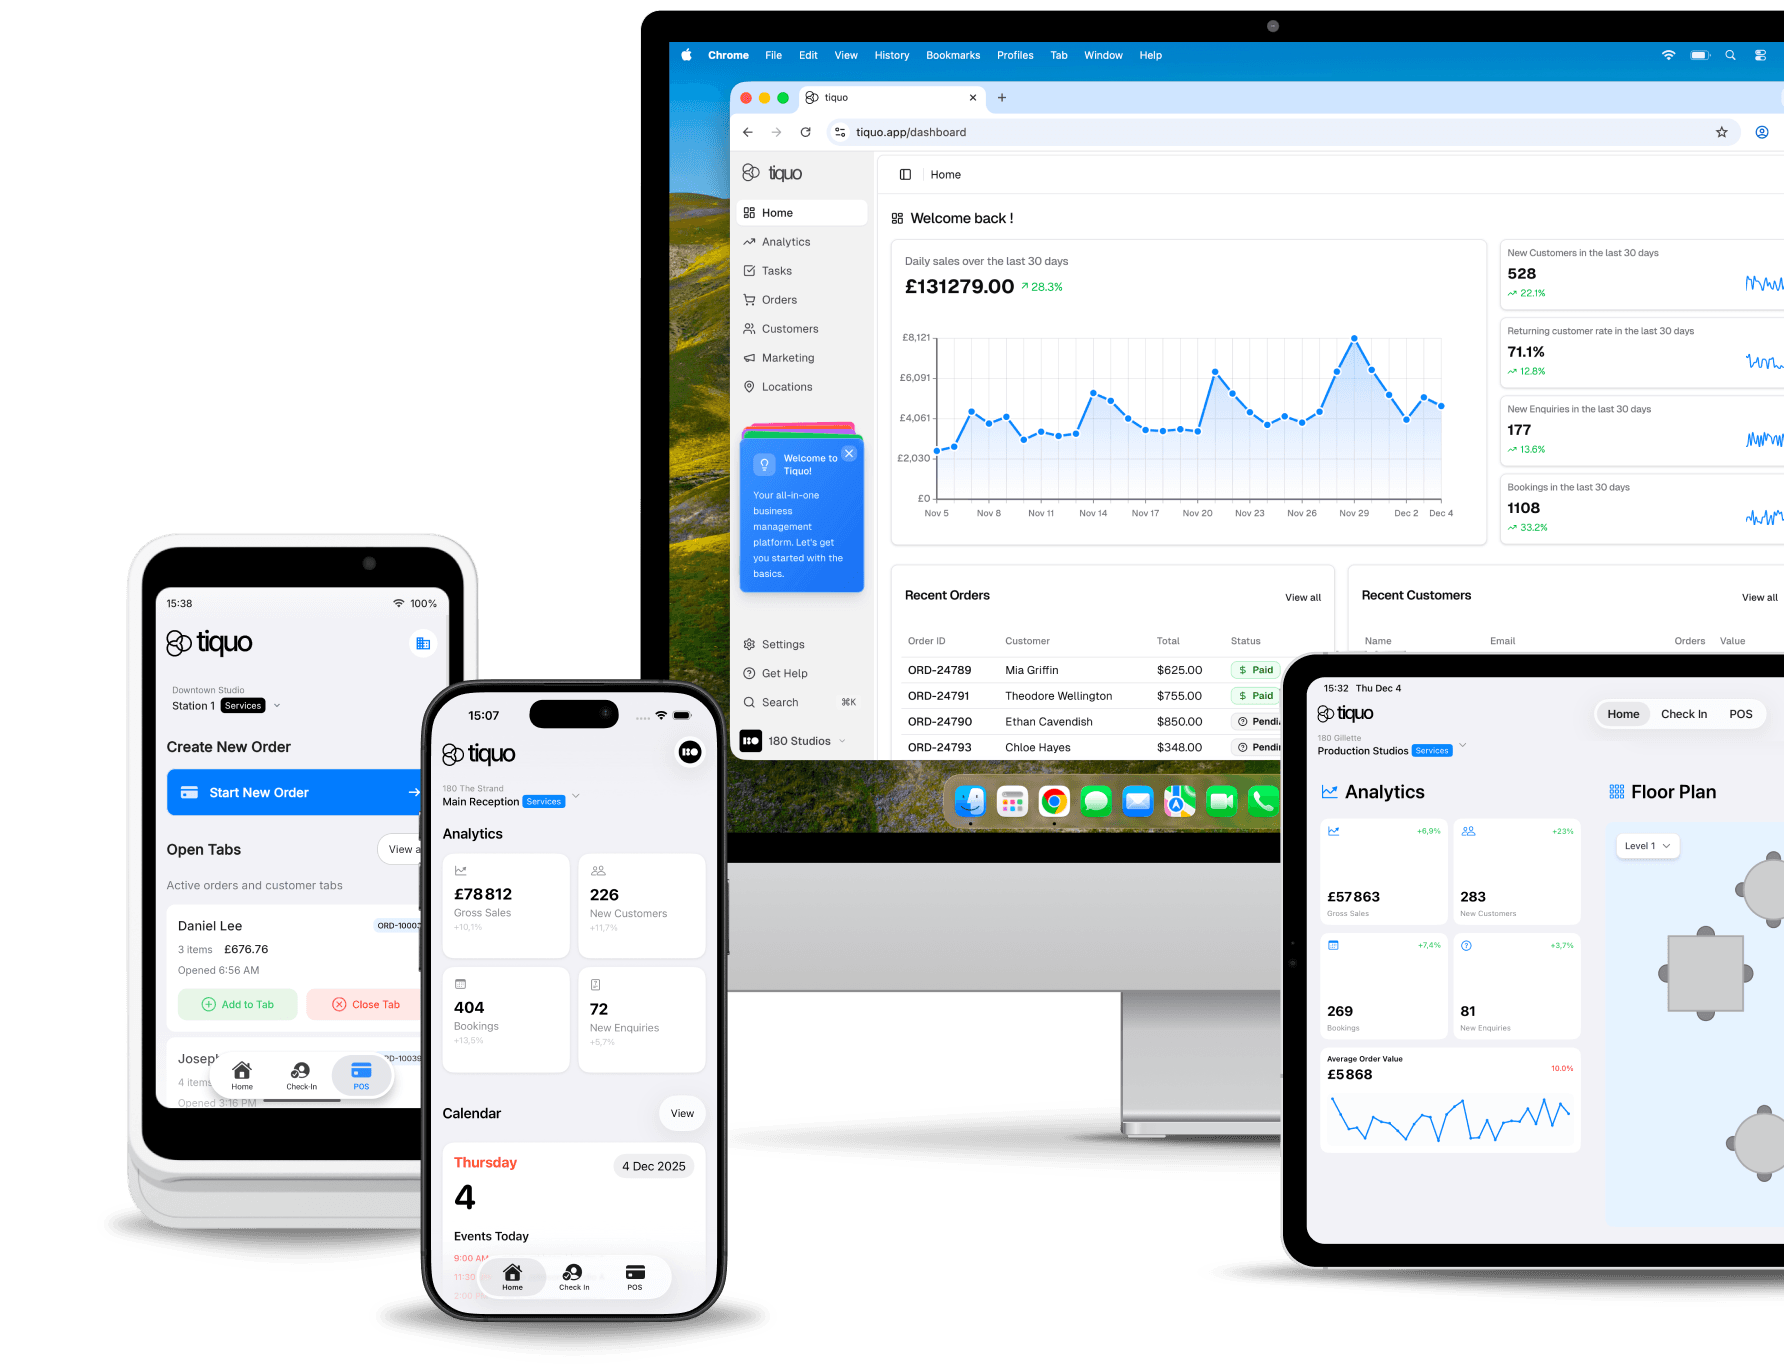
Conçu pour l'échelle. Pensé pour la complexité.

Que vous gériez 10 ou 1 000 sites, définissez les niveaux de supervision, droits d’accès et paramètres nécessaires à vos équipes.

Sécurité entreprise.

Audit SOC 2 Type II en cours. Exigences PCI DSS et RGPD, SSO, journaux d’audit, droits par rôle et séparation des données entre entités.

Opérations mondiales.

Gérez les langues, devises et paramètres régionaux de fiscalité, paiement et conformité avec une supervision commune.

Architecture multi-marques.

Exploitez des marques distinctes avec des identités, tarifications et expériences clients uniques, tout en partageant l'infrastructure, les données et les normes opérationnelles.

Plateforme API-first.

Connectez vos ERP, CRM, PMS, entrepôts de données et processus internes avec l’API REST.

Support dédié.

Enterprise comprend une assistance prioritaire et un responsable de compte dédié. Les horaires, délais de réponse, services de déploiement et éventuel SLA personnalisé sont définis par contrat.

Analyses avancées.

Comparez les marques et sites, consultez les rapports du groupe et exportez les données vers vos outils BI.

Une plateforme. Échelle illimitée.

Organisation hiérarchique.

Organisez vos régions, marques, types d’établissements, entités juridiques et sites, puis regroupez les rapports au niveau voulu.

Standards centralisés, flexibilité locale.

Définissez les tarifs, politiques et processus du groupe, avec des ajustements par site lorsque c’est nécessaire.

Reconnaissance client inter-propriétés.

Partagez les fiches clients, statuts de fidélité, préférences et historiques entre les marques et sites autorisés.

Opérations financières consolidées.

Traitement des paiements, rapprochement et rapports unifiés avec une séparation comptable appropriée entre les entités juridiques.

Comptes Stripe connectés

Gérez les comptes de paiement de vos établissements

Harbour Hotels Ltd

Par défautActif

accounts@harbourgroup.com

Gérer le compte
ID du compte
acct_1Q8xK2HbR4vT9mLe
Pays
Royaume-Uni
Devise
GBP
Numéro de TVA
GB 284 5517 63
Sous-emplacements connectés
SpaRestaurantChambres

Harbour Clubs Ltd

Actif

finance@quayclub.com

Gérer le compte
ID du compte
acct_1R2bN7QcW5pZ3kYd
Pays
Royaume-Uni
Devise
GBP
Numéro de TVA
GB 391 2208 47
Sous-emplacements connectés
BarSalle de sport

Approuvé par les leaders.

500+

sites sur un seul compte

99,99 %

SLA de disponibilité

300+

intégrations natives

Confiance de niveau entreprise.

SOC 2

SOC 2 Type II

Audit SOC 2 Type II en cours, avec des contrôles conçus pour répondre aux exigences de protection des données.

PCI

PCI DSS

Traitement sécurisé des cartes et conformité des paiements.

RGPD

Conforme RGPD

Les normes européennes de confidentialité et de protection des données sont intégrées dans la conception de la plateforme.

Chiffrement

Données chiffrées au repos et en transit.

FAQ

Prêt à évoluer ?

Présentez-nous vos établissements, outils actuels et besoins pour définir les prochaines étapes.

© 2026 Tiquo. « Tiquo » et le logo Tiquo sont des marques déposées de Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Une plateforme unique pour hôtels, spas, cours, événements, restaurants et plus encore.

Tiquo Ltd
Londres, Royaume-Uni

LinkedInTop Performer Spring

Nous utilisons des cookies

Choisissez si vous autorisez les cookies d’analyse et de publicité. Vous pouvez les accepter ou les refuser. Fermer cet avis revient à les refuser.

En savoir plus