Ce qu'un PMS hôtelier moderne devrait vraiment faire en 2026
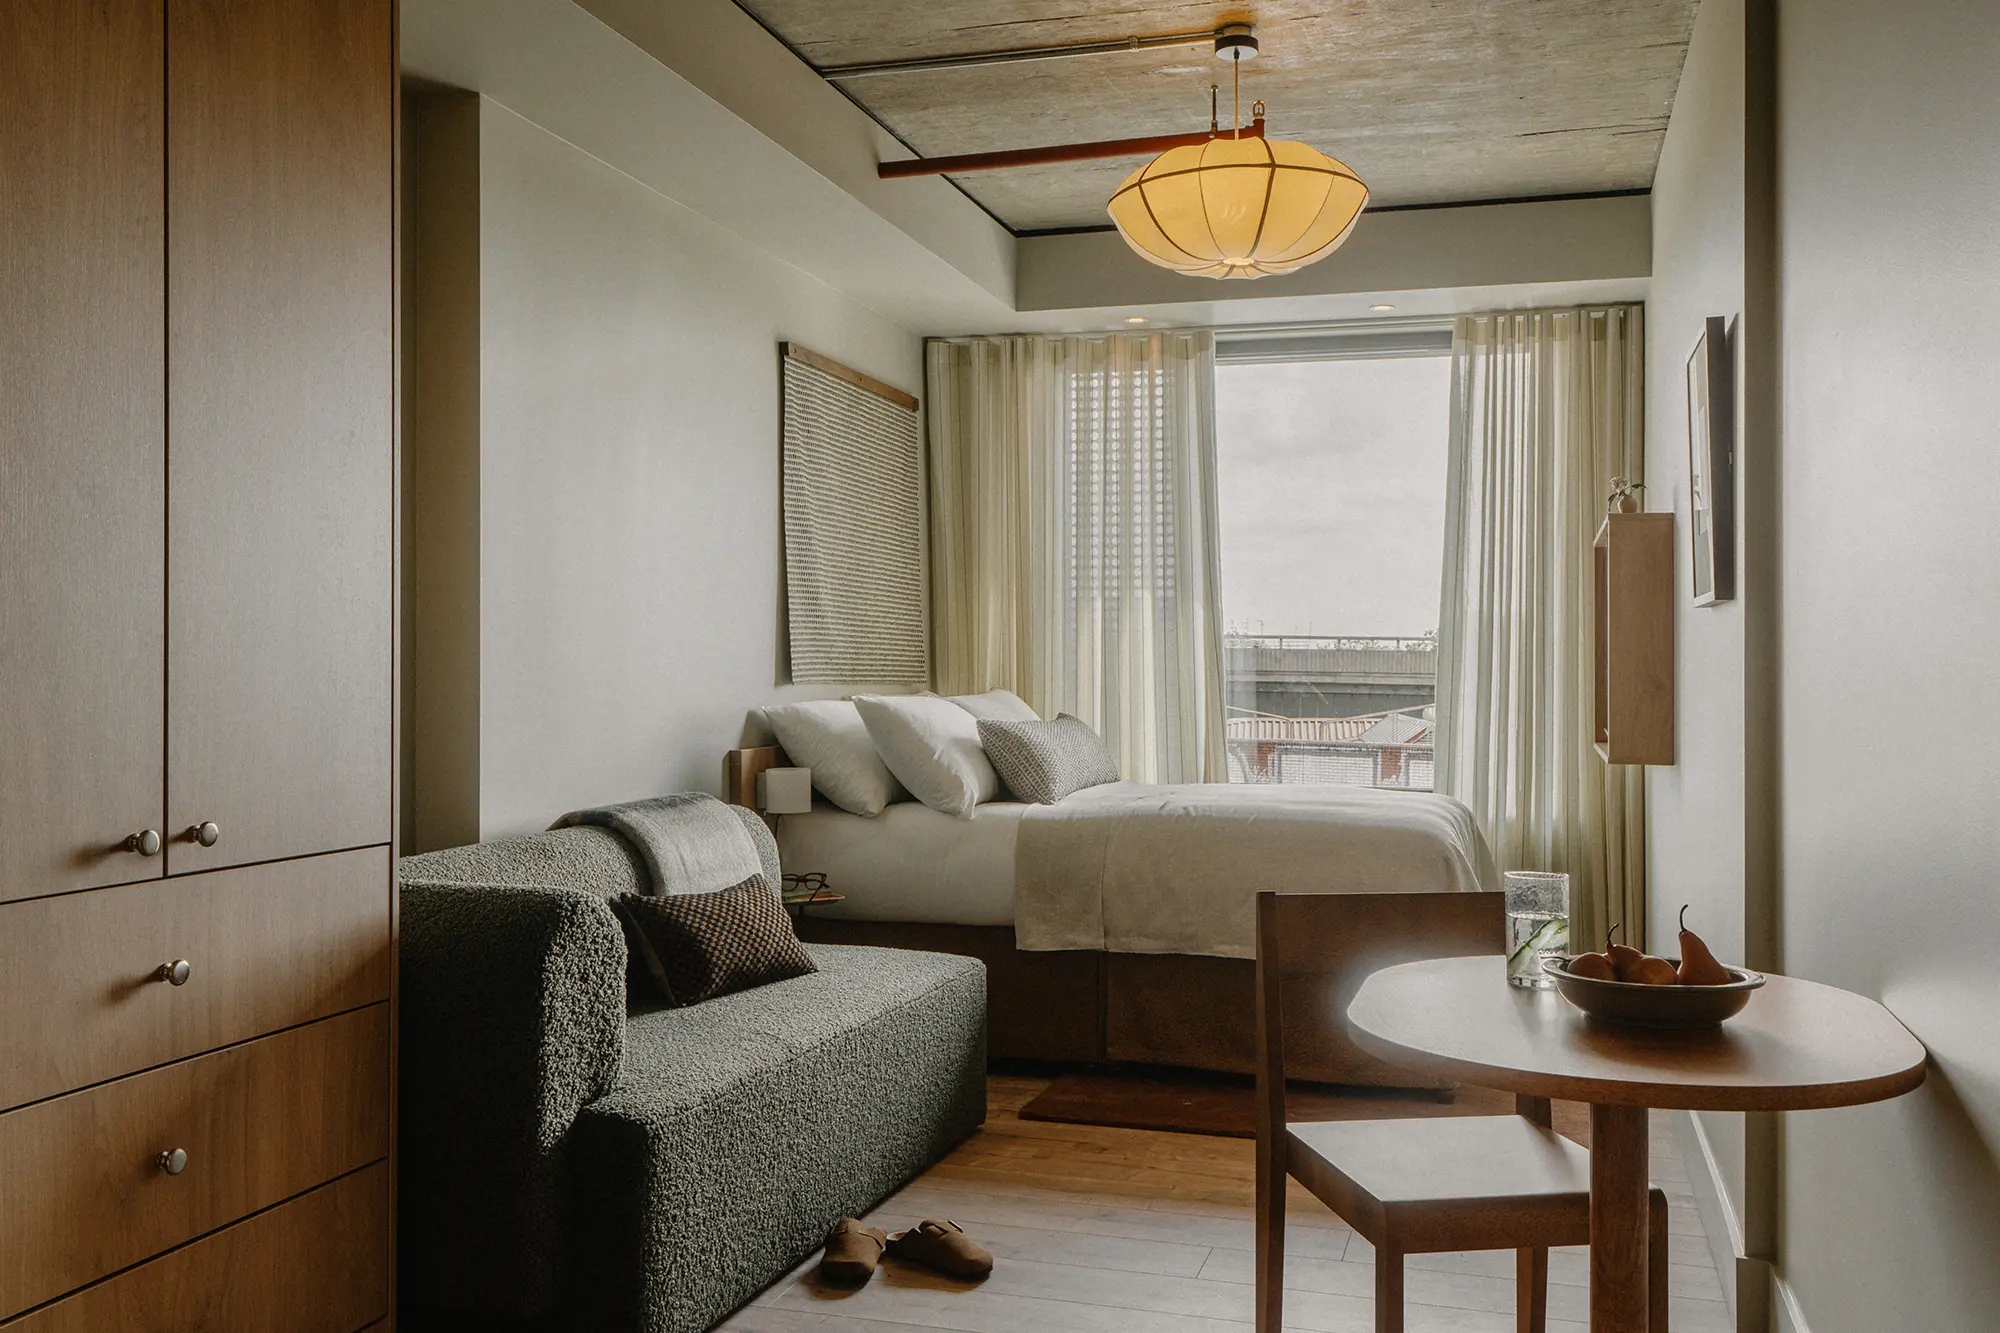
Un hôtel peut proposer des chambres, un restaurant, un spa, des événements ou des espaces de travail. Le choix du PMS doit tenir compte de ces services et des informations dont la réception a besoin pour suivre le séjour.
Commencez par un cas réel : un client réserve une chambre, ajoute un soin, dîne au restaurant puis règle au départ. Demandez à voir chaque étape, y compris une modification et un remboursement.
Un système d'exploitation, pas un outil isolé
Vérifiez comment les réservations, commandes et paiements rejoignent le dossier. Si un outil externe intervient, faites préciser les données transmises, les délais de synchronisation et la procédure en cas d’erreur.
La réception doit pouvoir retrouver les informations nécessaires sans les ressaisir. Testez aussi ce que le restaurant ou le spa peut consulter, selon les droits accordés.
Il devrait savoir qui sont vraiment vos clients
Une fiche peut rassembler les séjours précédents, repas, soins, événements, adhésions et avantages de fidélité enregistrés. Vérifiez le rapprochement des doublons et la façon dont les équipes mettent les notes à jour.
L’objectif est concret : préparer l’accueil avec les préférences connues et éviter de demander plusieurs fois la même information. Définissez les accès et les règles de conservation adaptés aux données concernées.
Tiquo complète l’historique avec des estimations de valeur client et de prochaine commande, présentées sous forme de fourchettes indicatives. Le Social Graph permet également d’examiner les relations entre clients et groupes.
Il devrait gérer les finances multi-entités tout seul
L’hôtel, le restaurant et le spa peuvent relever de sociétés différentes. Demandez à la finance de tester une facture et un paiement couvrant plusieurs services, puis de vérifier les affectations, taxes, remboursements et versements.
Dans Tiquo, la répartition d’un encaissement entre plusieurs destinations dépend des comptes connectés et de leur configuration. Faites valider ce périmètre avant de prévoir un règlement unique pour le client.
Il devrait laisser les clients s'autonomiser
Examinez ce que le client peut faire depuis son téléphone : s’identifier, consulter une réservation ou une note, payer et ajouter une prestation. Testez les langues, l’accessibilité et les cas où l’accueil doit intervenir.
Tiquo permet aux clients et entreprises d’utiliser un solde prépayé sur les produits, services et réservations éligibles. Les chargements, utilisations, ajustements et remboursements restent liés à la fiche et aux rapports.
Il devrait tourner sur tous les appareils, sans version rabotée
Les cartes membres Apple Wallet et Google Wallet peuvent faciliter l’identification. Pour les accès physiques et clés de chambre, vérifiez les équipements et intégrations compatibles avec le projet.
La réception, la salle, l’événementiel et les équipes d’étage utilisent des appareils différents. Faites tester les tâches prévues sur chaque poste, tablette, téléphone ou terminal.
Il devrait relier tout le parcours client
Demandez une liste des fonctions disponibles par appareil, des besoins de connexion et du matériel nécessaire. Ne supposez pas qu’un accès mobile couvre toutes les tâches d’un poste fixe.
Un hôtel de 30 chambres et un établissement de congrès de 500 chambres n’ont pas les mêmes règles. Examinez les étapes d’arrivée, tarifs, tâches d’étage, validations, documents et rapports.
Il devrait s'adapter à vous, pas l'inverse
Testez une demande événementielle avec devis, contrat, signature et acompte. Vérifiez ce que l’équipe peut configurer elle-même et ce qui demande un accompagnement ou un développement.
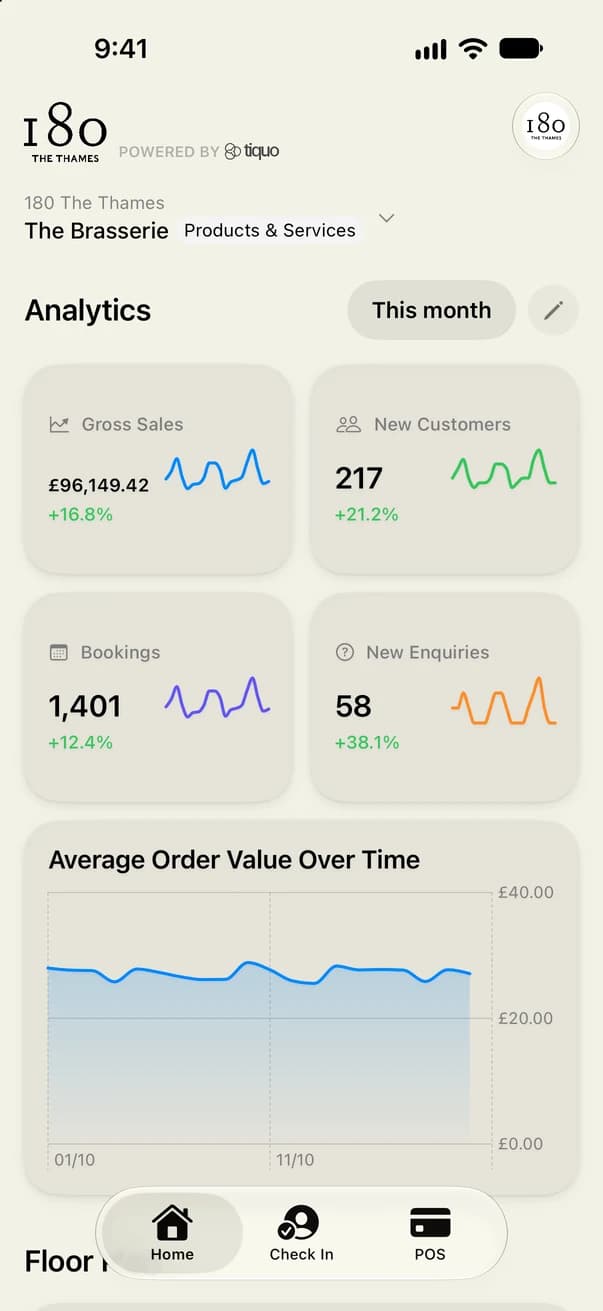
Tiquo réunit les fiches clients, réservations, commandes, paiements, abonnements, formulaires et rapports. La plateforme couvre plusieurs activités d’un établissement, avec des fonctions de caisse, billetterie, événements et gestion hôtelière.
Où Tiquo se place
Les connexions PMS, la répartition des paiements, les applications clients et les services de déploiement dépendent de la configuration et du périmètre convenu. Faites préciser les fonctions incluses, intégrations conservées, coûts et étapes de migration dans la proposition.
Avant le lancement, validez un import d’essai et un séjour complet avec vos équipes. Contrôlez les réservations à venir, acomptes, soldes et droits d’accès pour préparer la bascule.




Derniers articles

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.