Alternatives à PeopleVine : pourquoi les exploitants hôteliers passent à Tiquo
Une adhésion intervient dans de nombreuses tâches : candidature, validation, facturation, accueil, réservation et application des avantages. Lorsque ces tâches utilisent plusieurs outils, l’équipe doit savoir où trouver le statut à jour du membre.
Si vous envisagez de remplacer PeopleVine, partez de votre configuration et de vos difficultés constatées. Un problème de facturation, une intégration à surveiller et un besoin de caisse supplémentaire ne demandent pas nécessairement la même solution.
Raisons fréquentes de quitter PeopleVine
- Recevoir une candidature et vérifier les informations demandées.
- Approuver l’adhésion et lancer la facturation prévue.
- Identifier le membre à l’accueil et appliquer ses droits.
- Réserver un service et utiliser un avantage ou un crédit.
- Suspendre, modifier ou renouveler la formule.
- Traiter un échec de paiement, une annulation ou un remboursement.
Faites réaliser ces étapes par l’accueil, l’équipe membres et la finance. Vérifiez les informations visibles à chaque étape et les interventions manuelles nécessaires.
Où PeopleVine s’intègre et où ça s’arrête
Pour la caisse, le PMS, la réservation ou les paiements, demandez quelles fonctions sont incluses et lesquelles dépendent d’un autre fournisseur. Faites préciser les données échangées, leur fréquence de mise à jour et les règles de rapprochement des fiches.
La taxe d’intégration
Testez une interruption de synchronisation et sa reprise. Identifiez l’équipe qui reçoit l’alerte et le fournisseur responsable de la résolution. Les délais d’assistance et conditions contractuelles doivent correspondre aux horaires de votre activité.
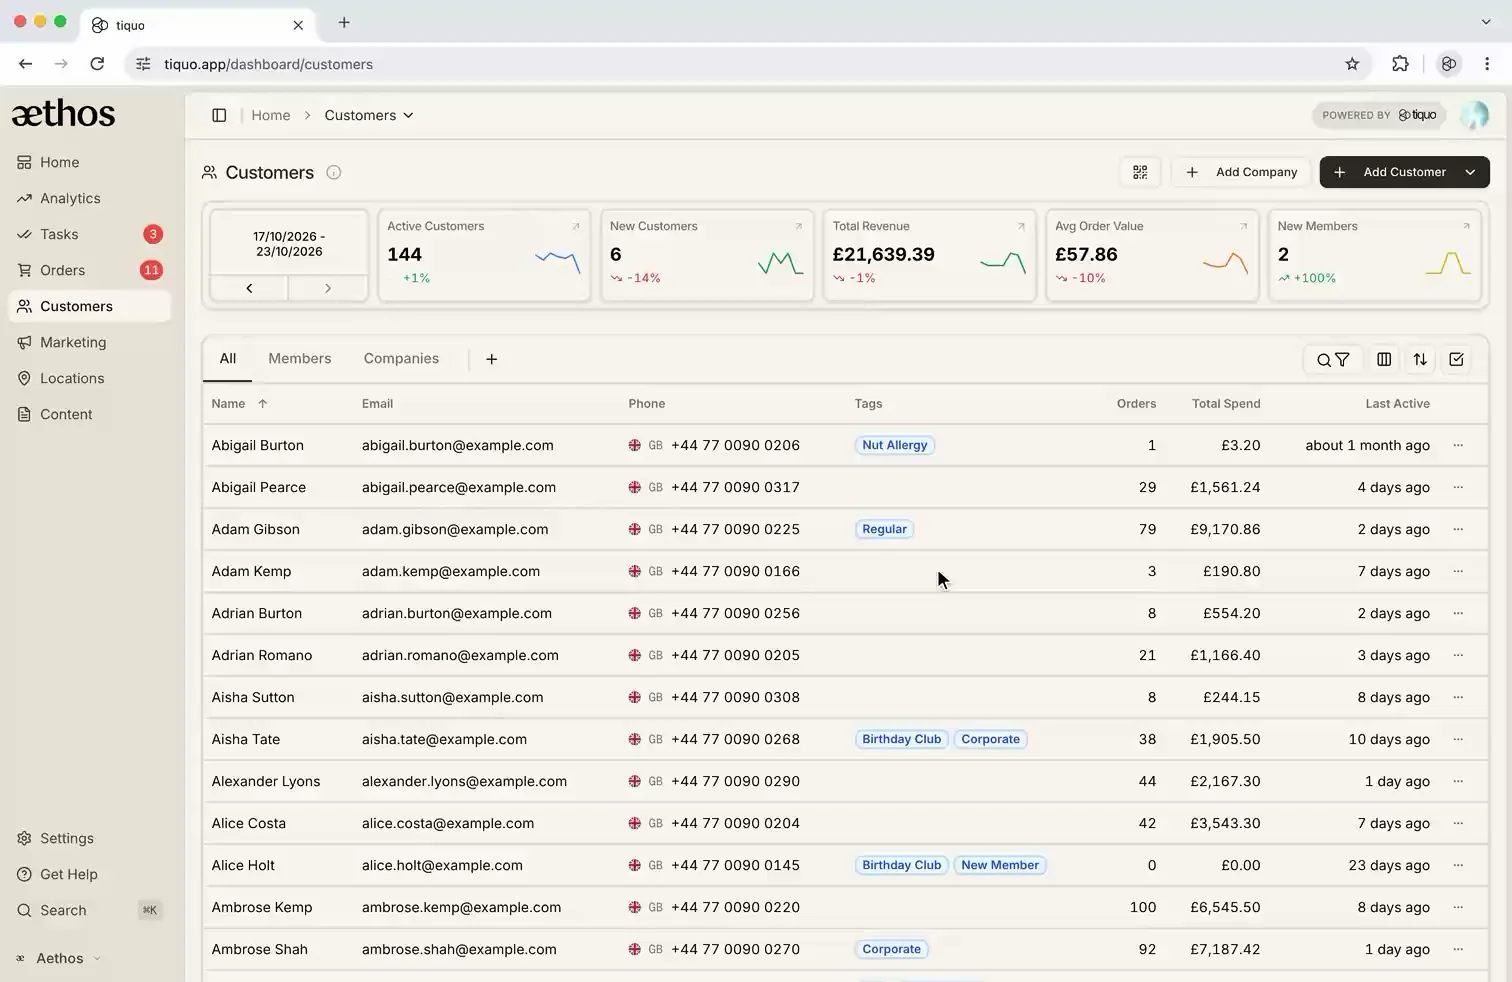
Tiquo réunit les adhésions, CRM, caisse, réservations, billetterie, entrées, demandes événementielles, services hôteliers, paiements et analyses. Les fonctions partagent les mêmes fiches clients et données de gestion.
Ce dont les exploitants ont vraiment besoin
| PeopleVine | Tiquo | |
|---|---|---|
| CRM et adhésions | Suivre le cycle complet et ses exceptions | Adhésions et fiches clients communes |
| Point de vente | Vérifier les échanges avec les outils de vente | Caisse et commandes liées aux fiches clients |
| PMS hôtelier | Tester les échanges de données avec le PMS | Gestion hôtelière et connexions configurées |
| Réservations et billetterie | Tester les disponibilités et droits membres | Réservations et billetterie dans la plateforme |
| Gestion d'événements | Suivre une demande jusqu’au règlement | Demandes, contrats et paiements liés |
| Paiements | Vérifier les prestataires, frais et rapprochements | Stripe et répartition sur les comptes connectés compatibles |
| Image de marque côté client | Vérifier les options et coûts de personnalisation | Interfaces personnalisables ; projets sur mesure à chiffrer |
| Analyses | Rapprocher les résultats avec les transactions | Rapports d’activité et estimations clients indicatives |
| Mise en place et prise en main | Chiffrer la migration et la formation | Périmètre et étapes définis avec l’équipe |
| Prise en charge des appareils | Tester les fonctions sur votre matériel | Vérifier la compatibilité des fonctions prévues |
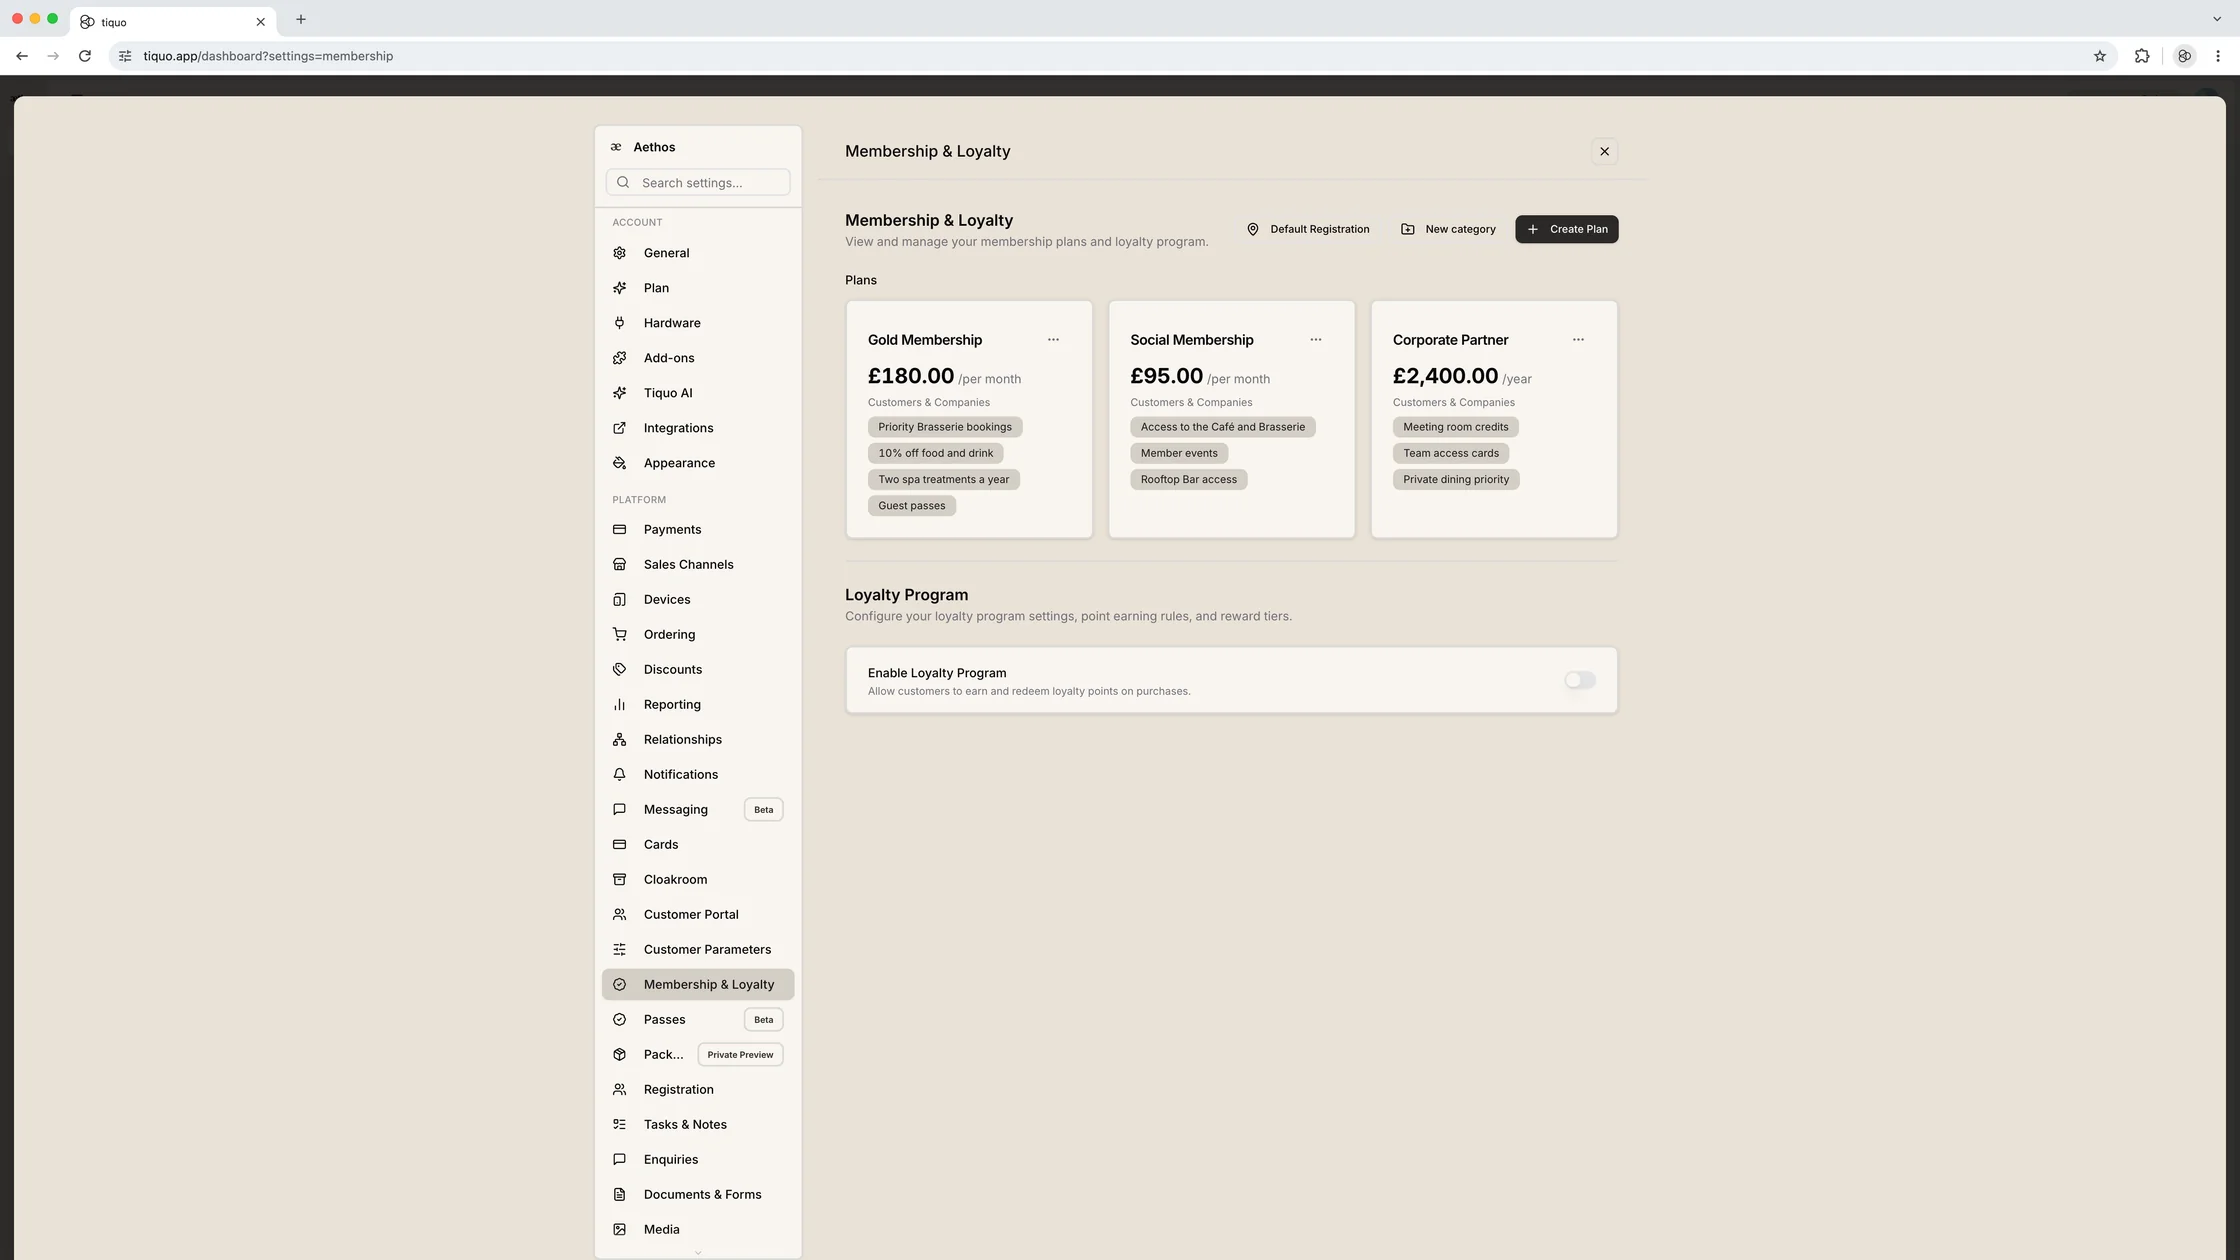
Dans Tiquo, les règles d’adhésion et de fidélité peuvent couvrir plusieurs espaces. Les cartes cadeaux et crédits s’appliquent aux achats éligibles selon la configuration. La caisse enregistre les transactions dans la fiche du client.
Le problème d’usage au quotidien
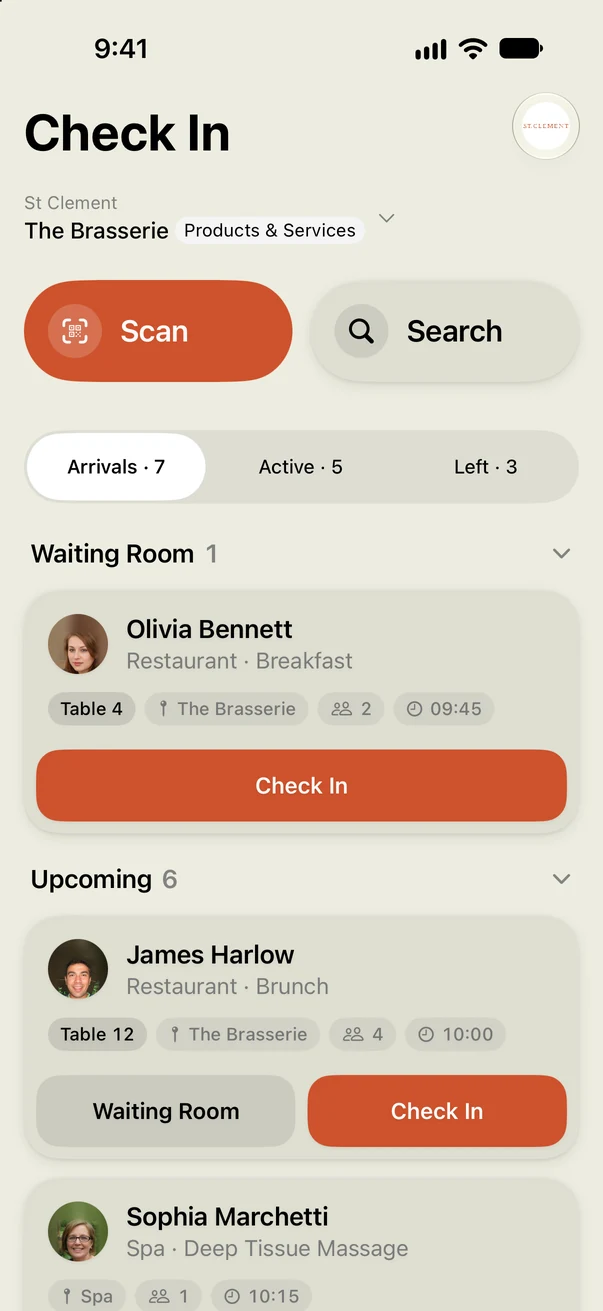
Les équipes peuvent vérifier les adhésions, baux, réservations et pass à l’accueil. Les cartes membres Apple Wallet et Google Wallet sont liées à la fiche ; l’authentification sans mot de passe est disponible dans les parcours compatibles.
En quoi Tiquo diffère de PeopleVine
Les notes ouvertes peuvent regrouper plusieurs achats. Les paiements en ligne, sur terminal et avec Tap to Pay utilisent Stripe selon la compatibilité du compte, du pays et de l’appareil. La répartition entre plusieurs destinations dépend des comptes connectés configurés.
Tiquo permet également d’utiliser un solde prépayé sur les produits et services éligibles. Un paiement de groupe peut aussi être réparti par article, parts égales, pourcentage ou montant personnalisé parmi les moyens pris en charge.
Tiquo propose plus de 250 cartes pour composer les tableaux de bord. Les équipes peuvent consulter les résultats et activités par établissement ou sous-emplacement, puis revenir aux données qui les expliquent.
Les estimations de valeur client et de prochaine commande complètent l’historique avec des fourchettes indicatives. Le Social Graph permet d’examiner les relations entre membres. Vérifiez les droits d’accès nécessaires à ces informations.
La question de la migration
Avant de migrer, inventoriez les fiches, adhésions, commandes, transactions et consentements exportables. Définissez les règles de dédoublonnage et vérifiez les soldes, dates de renouvellement et réservations à venir après un import d’essai.
Signes qu’il est temps de passer à autre chose
Déployez ensuite par étapes, avec un groupe pilote et des sessions de formation adaptées aux postes. Prévoyez les vérifications de facturation et les personnes à contacter pendant la bascule.
Comparez enfin le coût complet des deux configurations, y compris les outils conservés, options, matériel et temps de gestion. La décision doit répondre aux problèmes observés par vos équipes et aux services que vous prévoyez d’ajouter.


Derniers articles

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.