Aller au contenu principal
Tous les articles
AlternativesFeb 25, 2026

Alternatives à Toast : quand la solution resto facture tout en options
Lorsque vous évaluez une alternative à Toast, partez des tâches de votre restaurant : prise de commande, envoi en cuisine, vente en ligne, répartition d’addition et clôture. Le remplacement doit répondre à ces besoins avant d’ajouter de nouvelles fonctions.

Examinez ensuite les raisons du changement : coût total, matériel, assistance ou services à relier. Utilisez vos factures, votre contrat et les incidents observés pour formuler des critères précis.

Le modèle tarifaire à la carte

Listez les fonctions nécessaires et faites préciser ce qui est inclus, facturé en option ou fourni par un tiers. Ajoutez les appareils, sites, utilisateurs, frais de paiement, intégrations et coûts de déploiement.

Demandez aussi les conditions de renouvellement, de résiliation et de remplacement du matériel. Les offres et frais applicables peuvent varier selon le marché et le contrat.

Le support quand vous en avez vraiment besoin

Faites réaliser un service représentatif sur les terminaux prévus. Vérifiez la prise de commande mobile, l’impression, le passage d’un appareil à l’autre et les fonctions disponibles sans Internet.

Pour les paiements, comparez les moyens acceptés, frais, remboursements et versements. Demandez quelles contraintes dépendent du pays, du prestataire et du matériel.

Quand le business dépasse le resto

Décrivez un incident pendant un service chargé et demandez la procédure : canal de contact, horaires, délai de réponse et escalade. Faites confirmer les engagements inclus dans votre offre.

Distinguez une réponse de l’assistance d’une résolution effective. Préparez aussi les procédures internes pour poursuivre le service lorsqu’une imprimante, un terminal ou une connexion est indisponible.

Signes qu’il est peut-être temps d’explorer des alternatives

Si votre établissement propose des chambres, du bien-être, des adhésions ou des événements, suivez un client entre ces services. Vérifiez les fiches partagées, avantages, réservations et paiements.

Identifiez les fonctions incluses dans la plateforme et celles qui demandent une intégration. Testez le délai de mise à jour des données et le traitement des doublons.

Ce qui change avec Tiquo

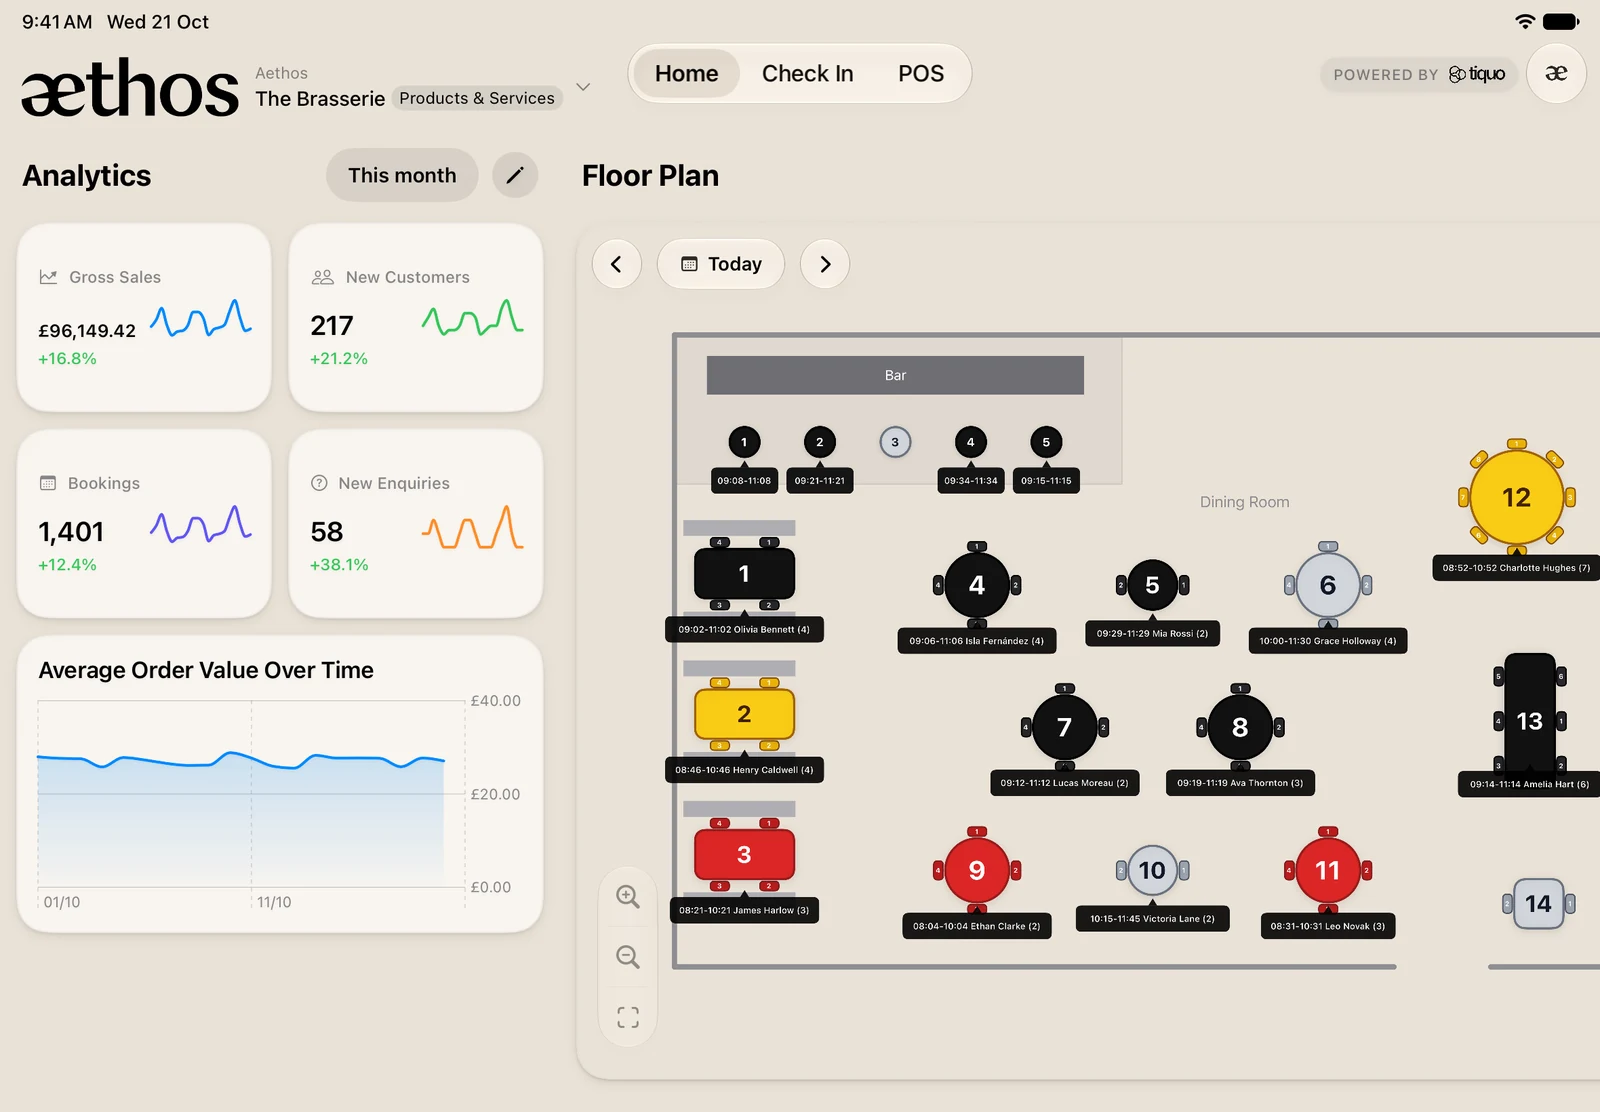
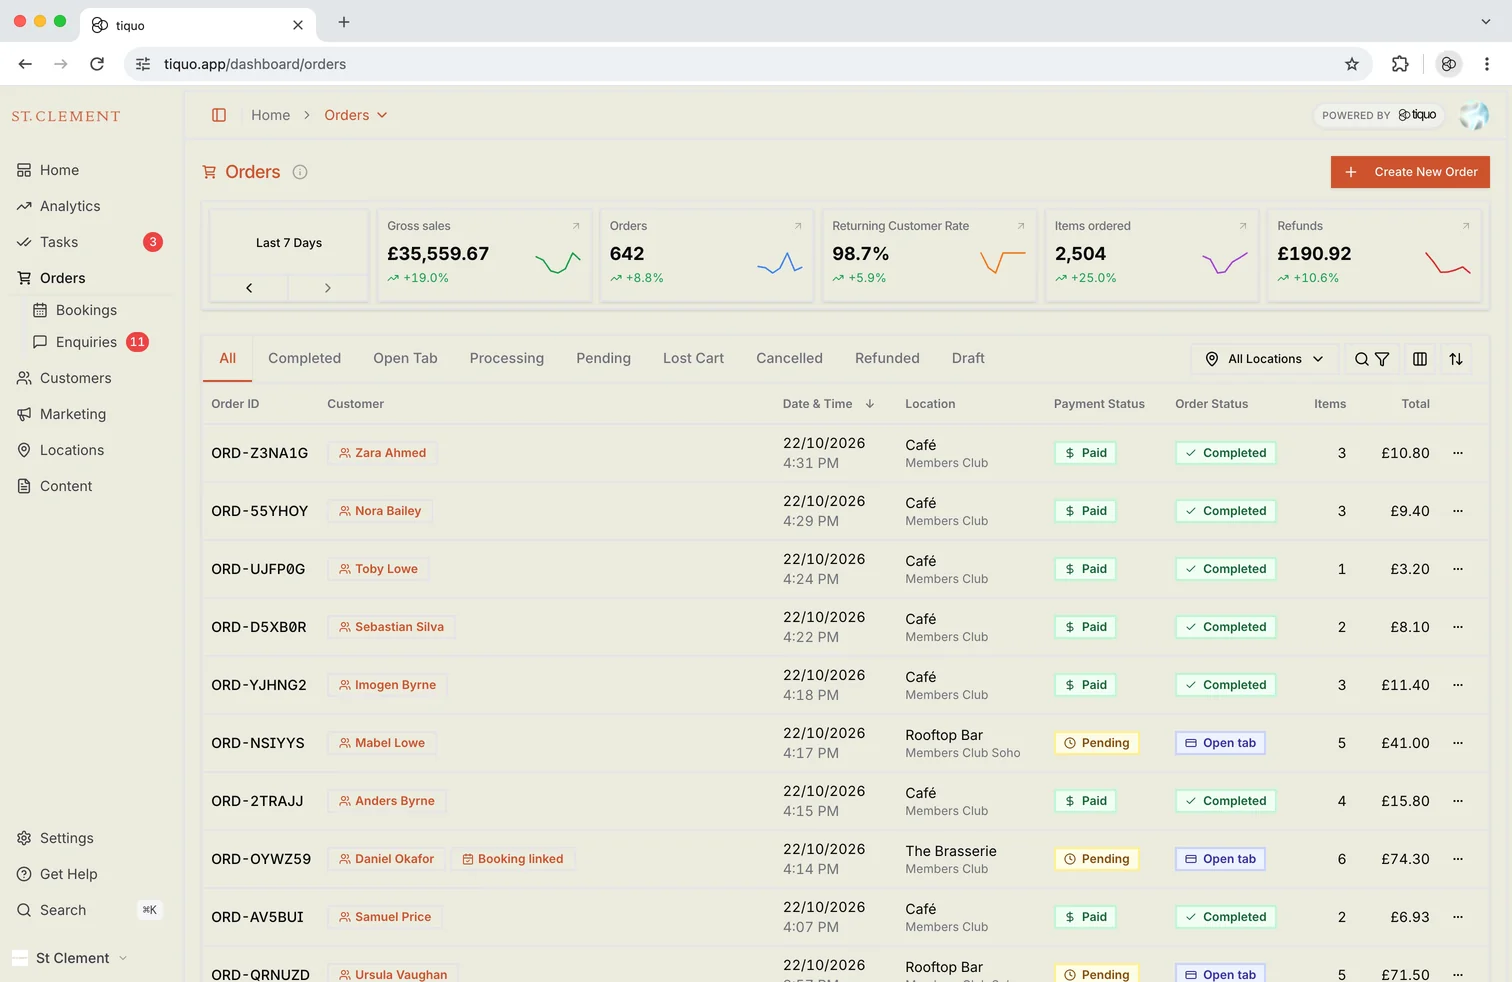
La plateforme principale de Tiquo couvre la caisse et les commandes, la commande en ligne, la fidélité, les abonnements, le CRM, les réservations, demandes, événements, formulaires, stocks, paiements et rapports.

Le marketing, la messagerie, le matériel, les établissements supplémentaires, les sites et applications sur mesure ainsi que le déploiement peuvent être facturés séparément. Tiquo ne se présente pas comme un logiciel de paie. Chaque proposition doit préciser les fonctions et services retenus.

Les configurations prises en charge comprennent le web, l’iPhone, l’iPad et les terminaux S700, S710 et T600. Vérifiez les fonctions disponibles sur le matériel prévu et les possibilités de personnalisation des interfaces clients.

Les réservations de spa, demandes de privatisation, billets et adhésions peuvent être reliés aux mêmes fiches clients. Les hôtels peuvent utiliser les fonctions Tiquo configurées pour leur activité ou des intégrations PMS compatibles.

L’historique peut être complété par le Social Graph et des estimations indicatives de valeur client et de prochaine commande. Les données disponibles dépendent des activités enregistrées et des connexions configurées.

Tiquo utilise Stripe pour les paiements en ligne, sur terminal et avec Tap to Pay selon leur disponibilité. Les comptes connectés configurés à cet effet permettent de répartir un encaissement entre plusieurs destinations. Tiquo prend également en charge un solde prépayé pour les produits et services éligibles.

La décision

Comparez les coûts sur le même périmètre et faites tester les tâches importantes par le personnel. Vérifiez les données exportables, le matériel à remplacer, les soldes à reprendre et la formation nécessaire.

Un pilote permet de vérifier si la nouvelle configuration résout les problèmes constatés. Décidez du déploiement à partir de ces résultats et des engagements écrits du fournisseur.

© 2026 Tiquo. « Tiquo » et le logo Tiquo sont des marques déposées de Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Une plateforme unique pour hôtels, spas, cours, événements, restaurants et plus encore.

Tiquo Ltd
Londres, Royaume-Uni

LinkedInTop Performer Spring

Nous utilisons des cookies

Choisissez si vous autorisez les cookies d’analyse et de publicité. Vous pouvez les accepter ou les refuser. Fermer cet avis revient à les refuser.

En savoir plus