본문으로 건너뛰기
진료실에서 환자와 이야기하는 의료진

의사와 의료기관을 위한 운영 체제.

대체

소요 시간, 가격, 담당자 캘린더를 갖춘 진료 유형을 설정하세요. 환자는 온라인으로 예약하고 방문 전에 문진표와 동의서를 받으며, 결제는 예약 시나 내원 시에 이루어지고, 팀은 모든 방문을 하나의 프로필에서 확인합니다.

예약, 문진표, 결제를 한곳에서.

예약, 서류, 결제를 하나의 시스템에서 관리하고 모든 방문을 같은 환자 프로필에 기록하세요.

  • 진료 유형

    상담, 검사, 재진을 각각의 소요 시간과 가격으로 만들고, 환자가 둘러볼 수 있는 카테고리로 묶으세요.

  • 담당자 캘린더

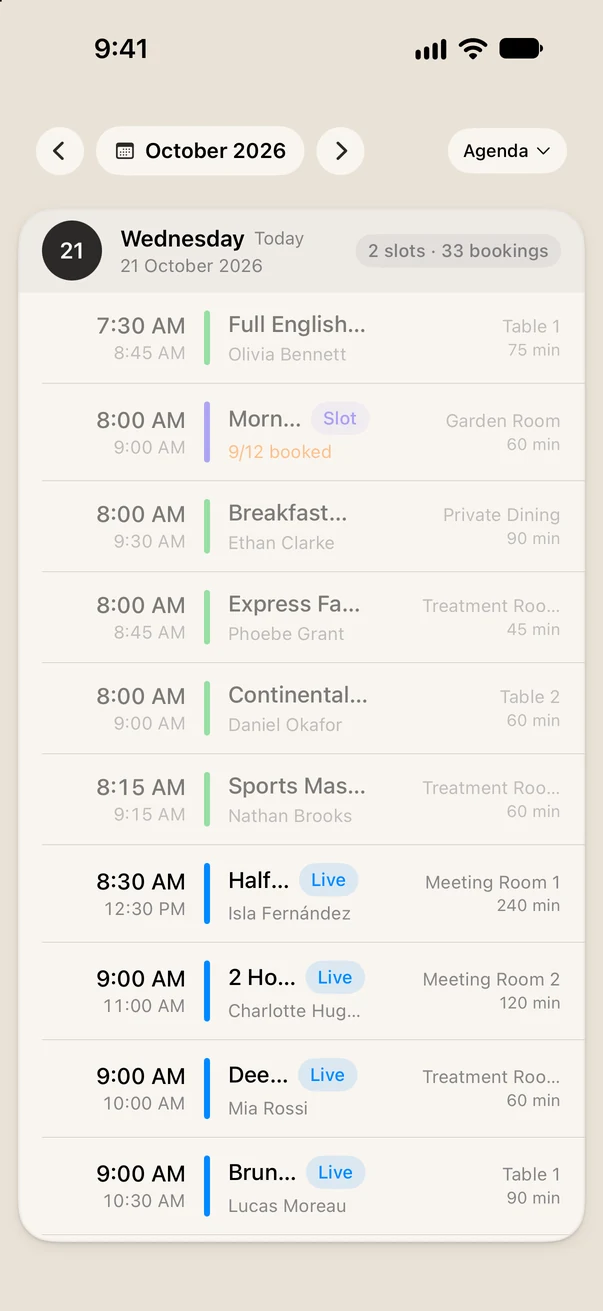
    모든 담당자와 진료실을 하나의 캘린더에서 확인하세요. 빈 시간은 예약할 때마다 업데이트됩니다.

  • 문진표와 동의

    방문 전에 문진표와 동의서를 공유하고, 위변조를 막는 봉인된 전자 서명을 받으세요.

  • 알림

    예약 확인과 알림을 이메일, SMS, WhatsApp으로 자동 발송해 노쇼를 줄이세요.

  • 결제와 예약금

    예약 시 예약금이나 전액을 받고, 내원 시에는 Tiquo 단말기로 카드 결제를 받으세요.

  • 패키지와 멤버십

    패키지와 멤버십을 정기 결제로 판매하고, 환자별 이용 내역을 프로필에서 확인하세요.
책상 위의 태블릿과 노트

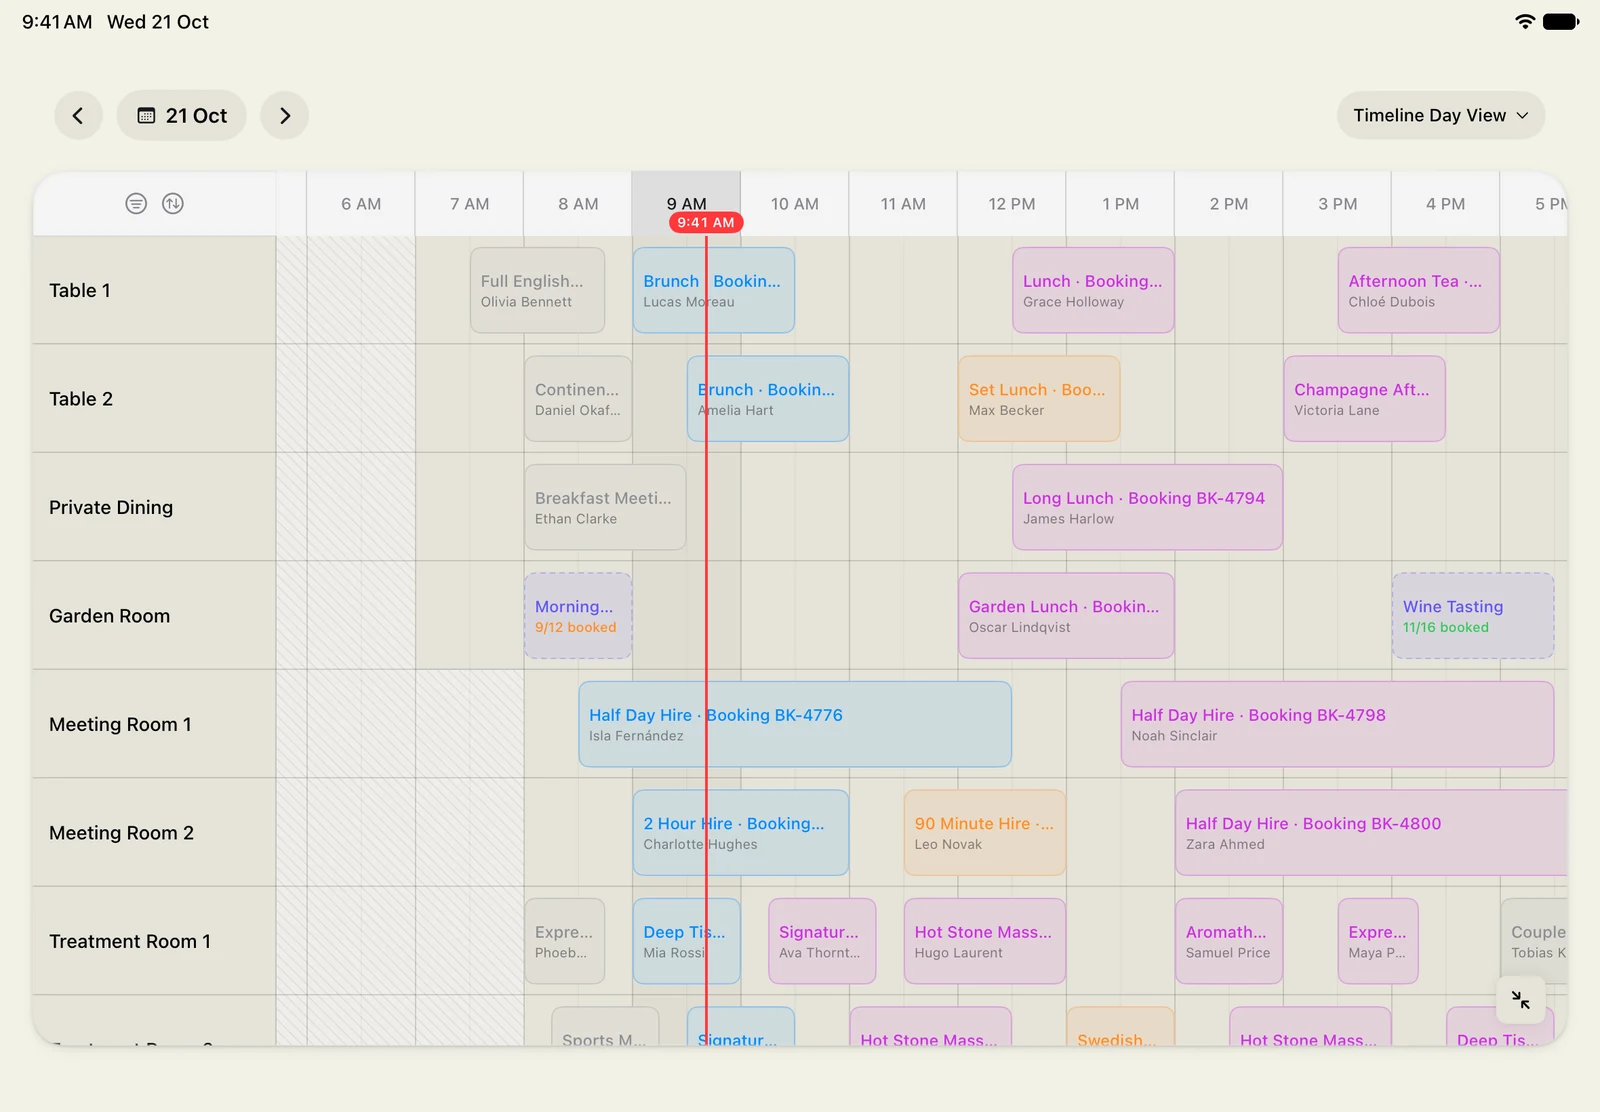
담당자마다 맞춘 예약.

환자는 카테고리, 진료 유형, 원하는 시간을 고릅니다. Tiquo는 알맞은 담당자와 진료실이 비어 있는 시간만 보여 줍니다.
  • 진료 카테고리와 유형
  • 진료 유형별 소요 시간과 가격
  • 담당자와 진료실 캘린더
  • 브랜드에 맞춘 온라인 예약
  • 자동 발송되는 예약 확인과 알림
책상에서 서류에 서명하는 사람

도착 전에 서류는 끝.

폼 빌더로 문진표를 만들고 동의서를 전자 서명용으로 보내면, 환자가 예약 전에 작성을 마칩니다.
  • 폼 빌더로 만드는 문진표
  • 봉인된 전자 서명이 담긴 동의서
  • 환자 프로필에 보관되는 답변과 서명본
  • 양식 제출 후 이어지는 자동화
조용한 구석에 놓인 쿠션 있는 안락의자

예약할 때 결제까지 완료.

온라인으로 예약금이나 전액을 받고, 내원 시 카드를 받고, 여러 번 방문에 걸쳐 쓰는 패키지를 판매하세요.
  • 예약 시 예약금 또는 전액 결제
  • Tiquo 단말기 카드 결제
  • 정기 결제 패키지와 멤버십
  • 같은 기록에서 처리하는 환불과 영수증

자주 묻는 질문

모든 예약을 한곳에서 관리하세요.

예약, 문진표, 동의, 결제를 하나로 묶으면 팀은 행정 업무를 줄이고 환자에게 더 집중할 수 있습니다.

© 2026 Tiquo. "Tiquo"와 Tiquo 로고는 Tiquo Ltd의 등록 상표입니다.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 100% uptime: 99.99% guaranteed, plus a mesh network and offline mode
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

숙박, 스파, 클래스, 이벤트, 식당 운영을 한곳에서.

Tiquo Ltd
런던, 영국

LinkedInTop Performer Spring

쿠키를 사용합니다

분석 및 광고용 쿠키를 허용할지 선택해 주세요. 동의하거나 거부할 수 있으며, 이 안내를 닫으면 거부한 것으로 처리됩니다.

자세히 알아보기