본문으로 건너뛰기

전체 운영을 위한 하나의 통합 플랫폼.

POS, 주문, 상품, 재고, 예약, 결제, 고객과 기업 정보, 회원 관리, 문의, 양식, 마케팅과 분석을 한곳에서 운영하세요. 업무에 맞게 기능과 절차를 설정할 수 있습니다.
모든 것, 하나로 연결.

통합된 데이터, 통합된 경험.

예약, 주문, 결제와 회원 정보를 연결해 관리합니다. 담당 팀이 같은 기록을 확인할 수 있어, 정보를 다시 입력하거나 여러 화면에서 대조하는 일을 줄일 수 있습니다.

실제 운영을 위해 설계되었습니다.

트리트먼트, 클래스, 식사, 숙박, 패키지 등 서비스에 맞춰 예약과 운영 절차를 설정하세요. 실제 담당자가 일하는 방식에 맞게 구성할 수 있습니다.

복잡성이 아닌 비즈니스와 함께 확장됩니다.

새 지점이나 서비스를 추가할 때 공통 설정과 지점별 설정을 나눠 관리하세요. 관련 고객 정보와 보고서를 같은 플랫폼에서 확인할 수 있습니다.

대시보드만이 아닌, 직원의 일상 업무를 위해 설계.

직원이 실제 업무에 사용할 화면과 기능을 제공합니다. 도입 전에 주문, 예약 변경, 결제 등 필요한 작업을 직접 시험하고 교육 범위를 정할 수 있습니다.
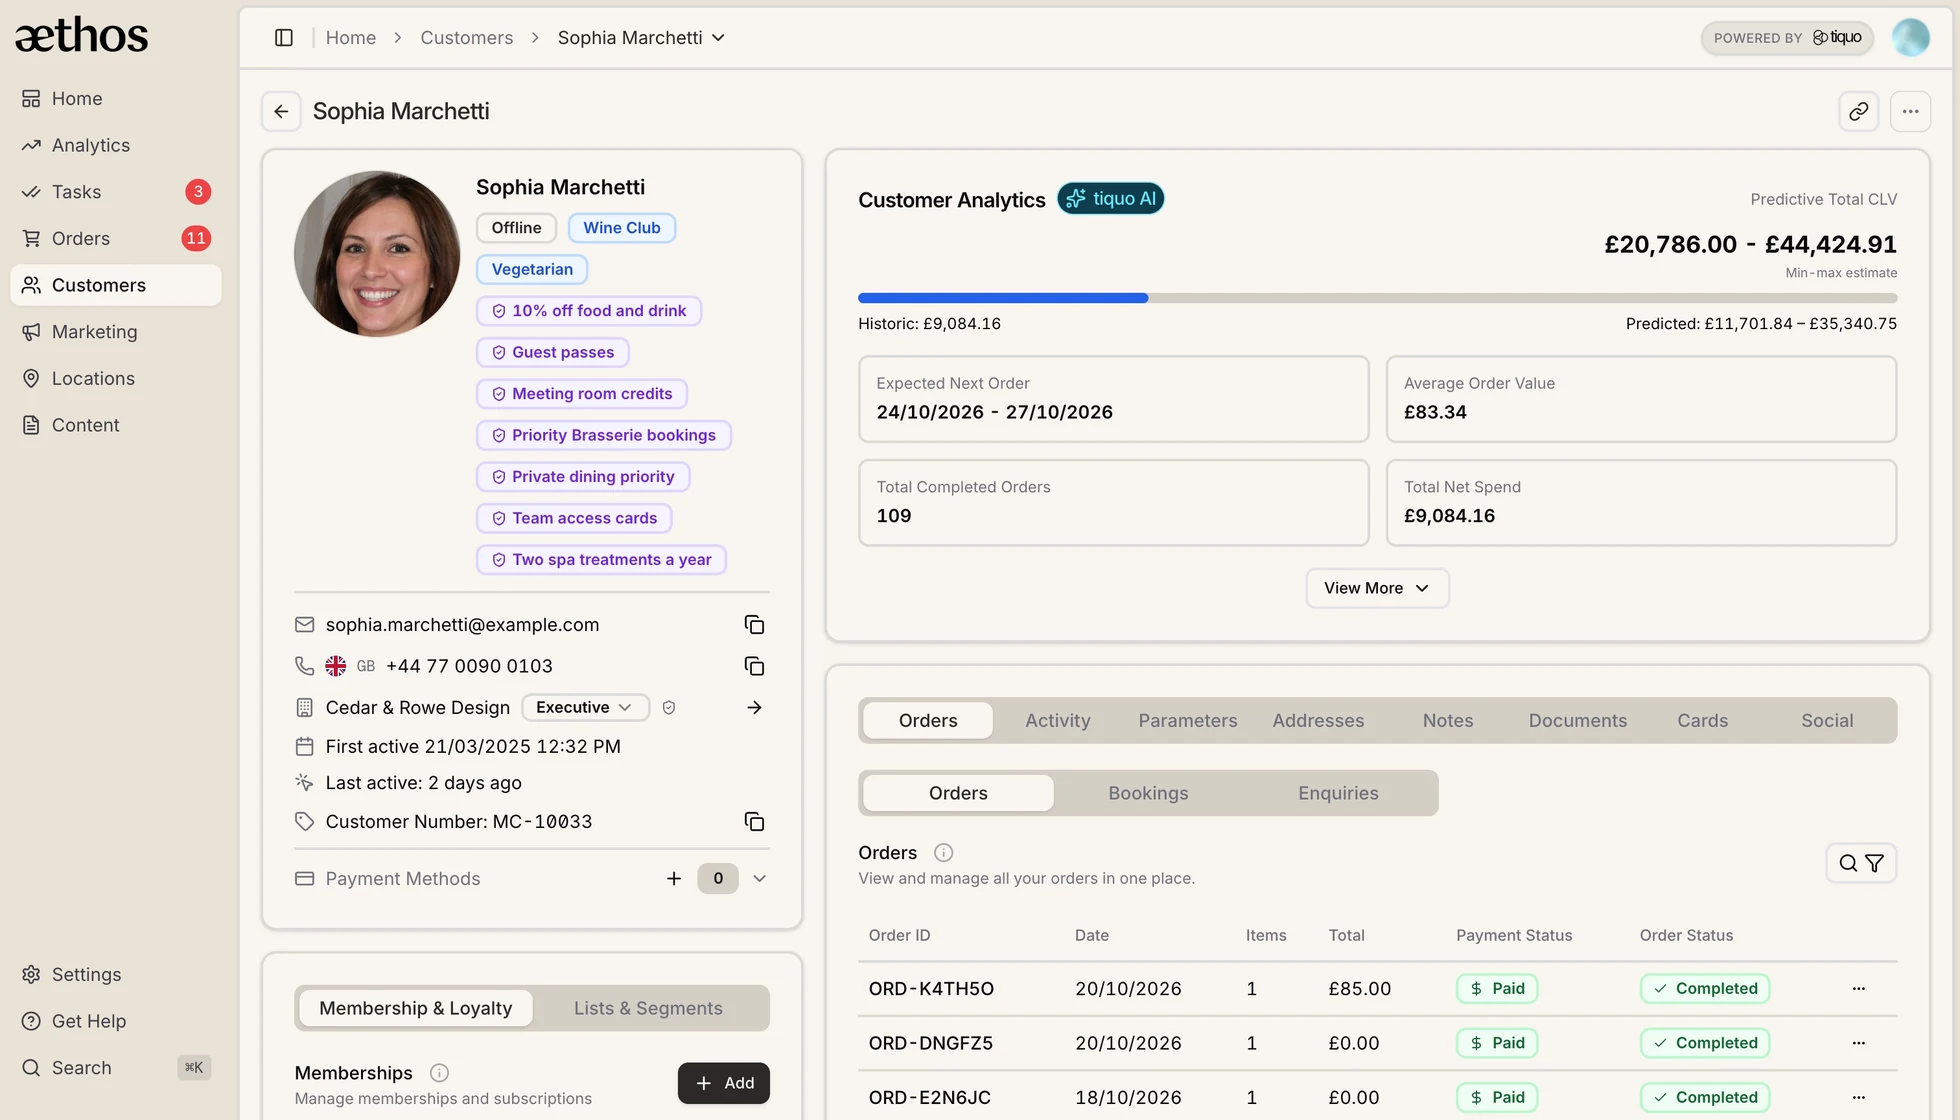
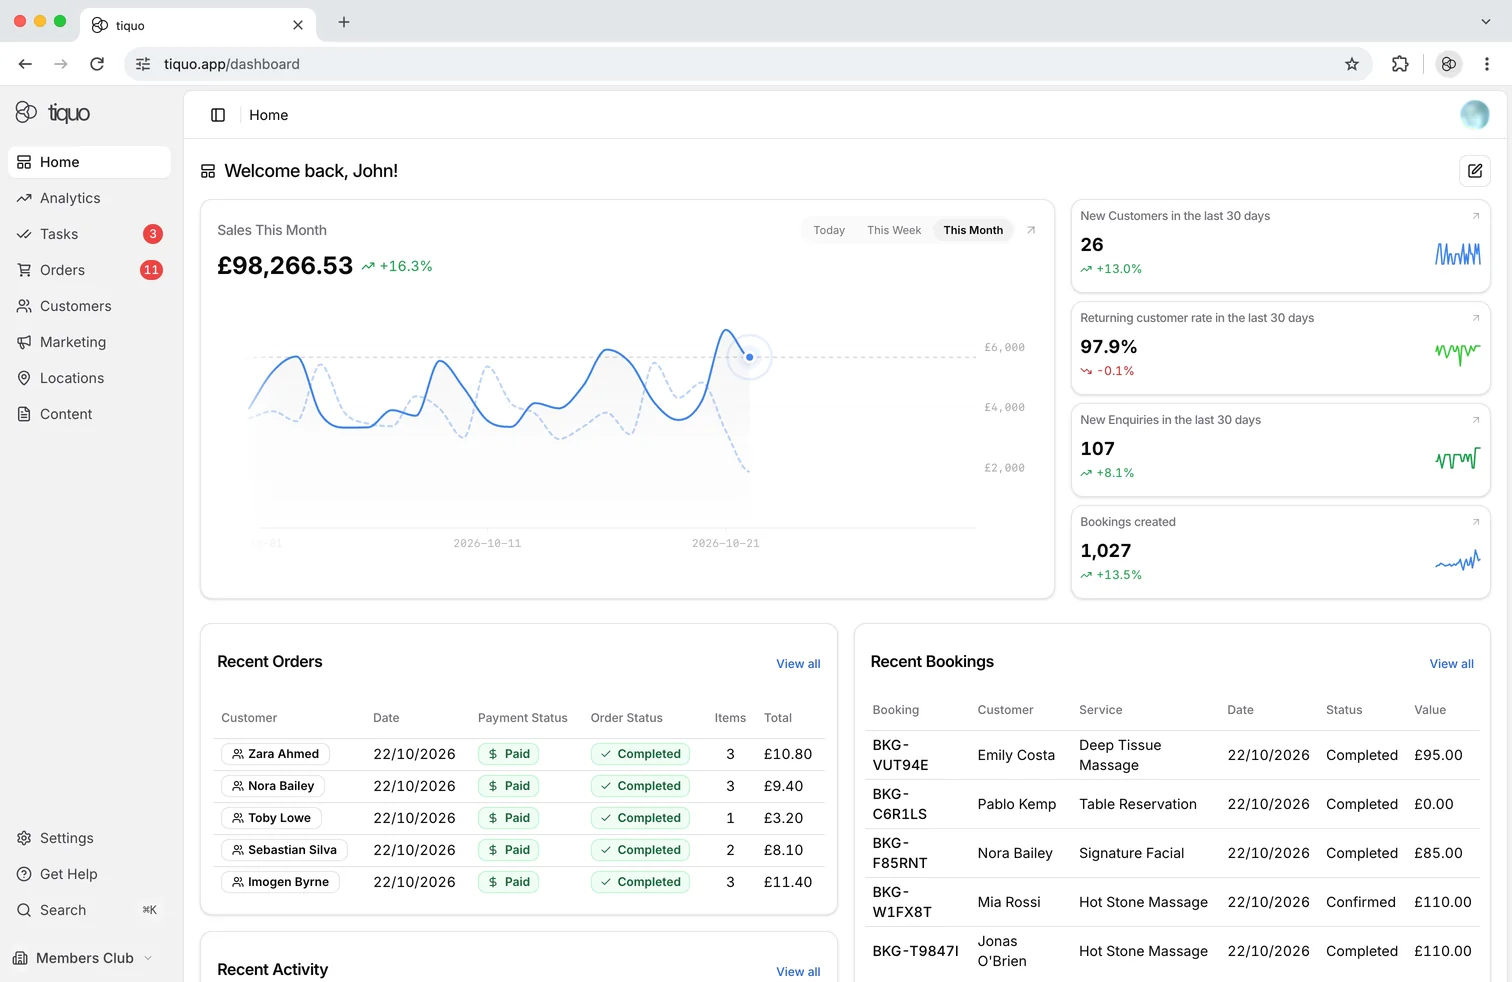
tiquo.app/dashboard/customers
Tiquo dashboard

여섯 개의 모듈. 하나의 고객 기록.

예약, 결제, 멤버십, 양식, 보고서가 같은 실시간 데이터를 공유하므로 모든 방문, 지출, 서명이 여섯 곳이 아닌 하나의 고객 프로필에 쌓입니다.

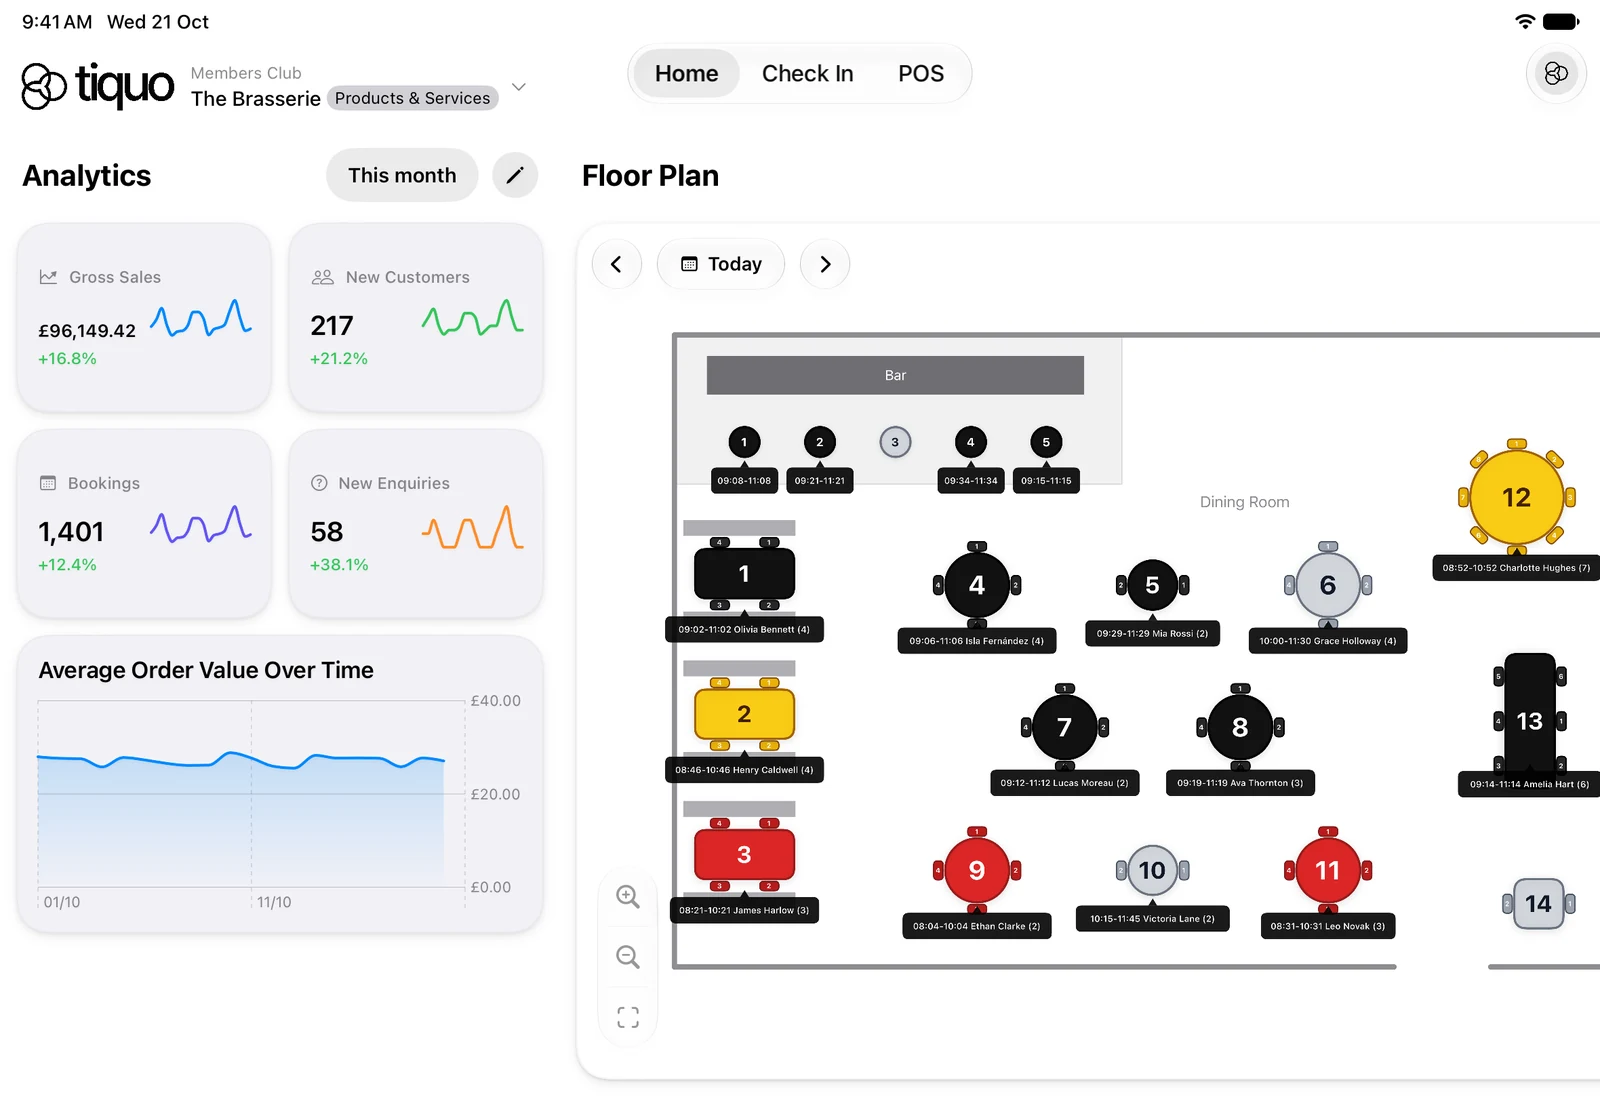
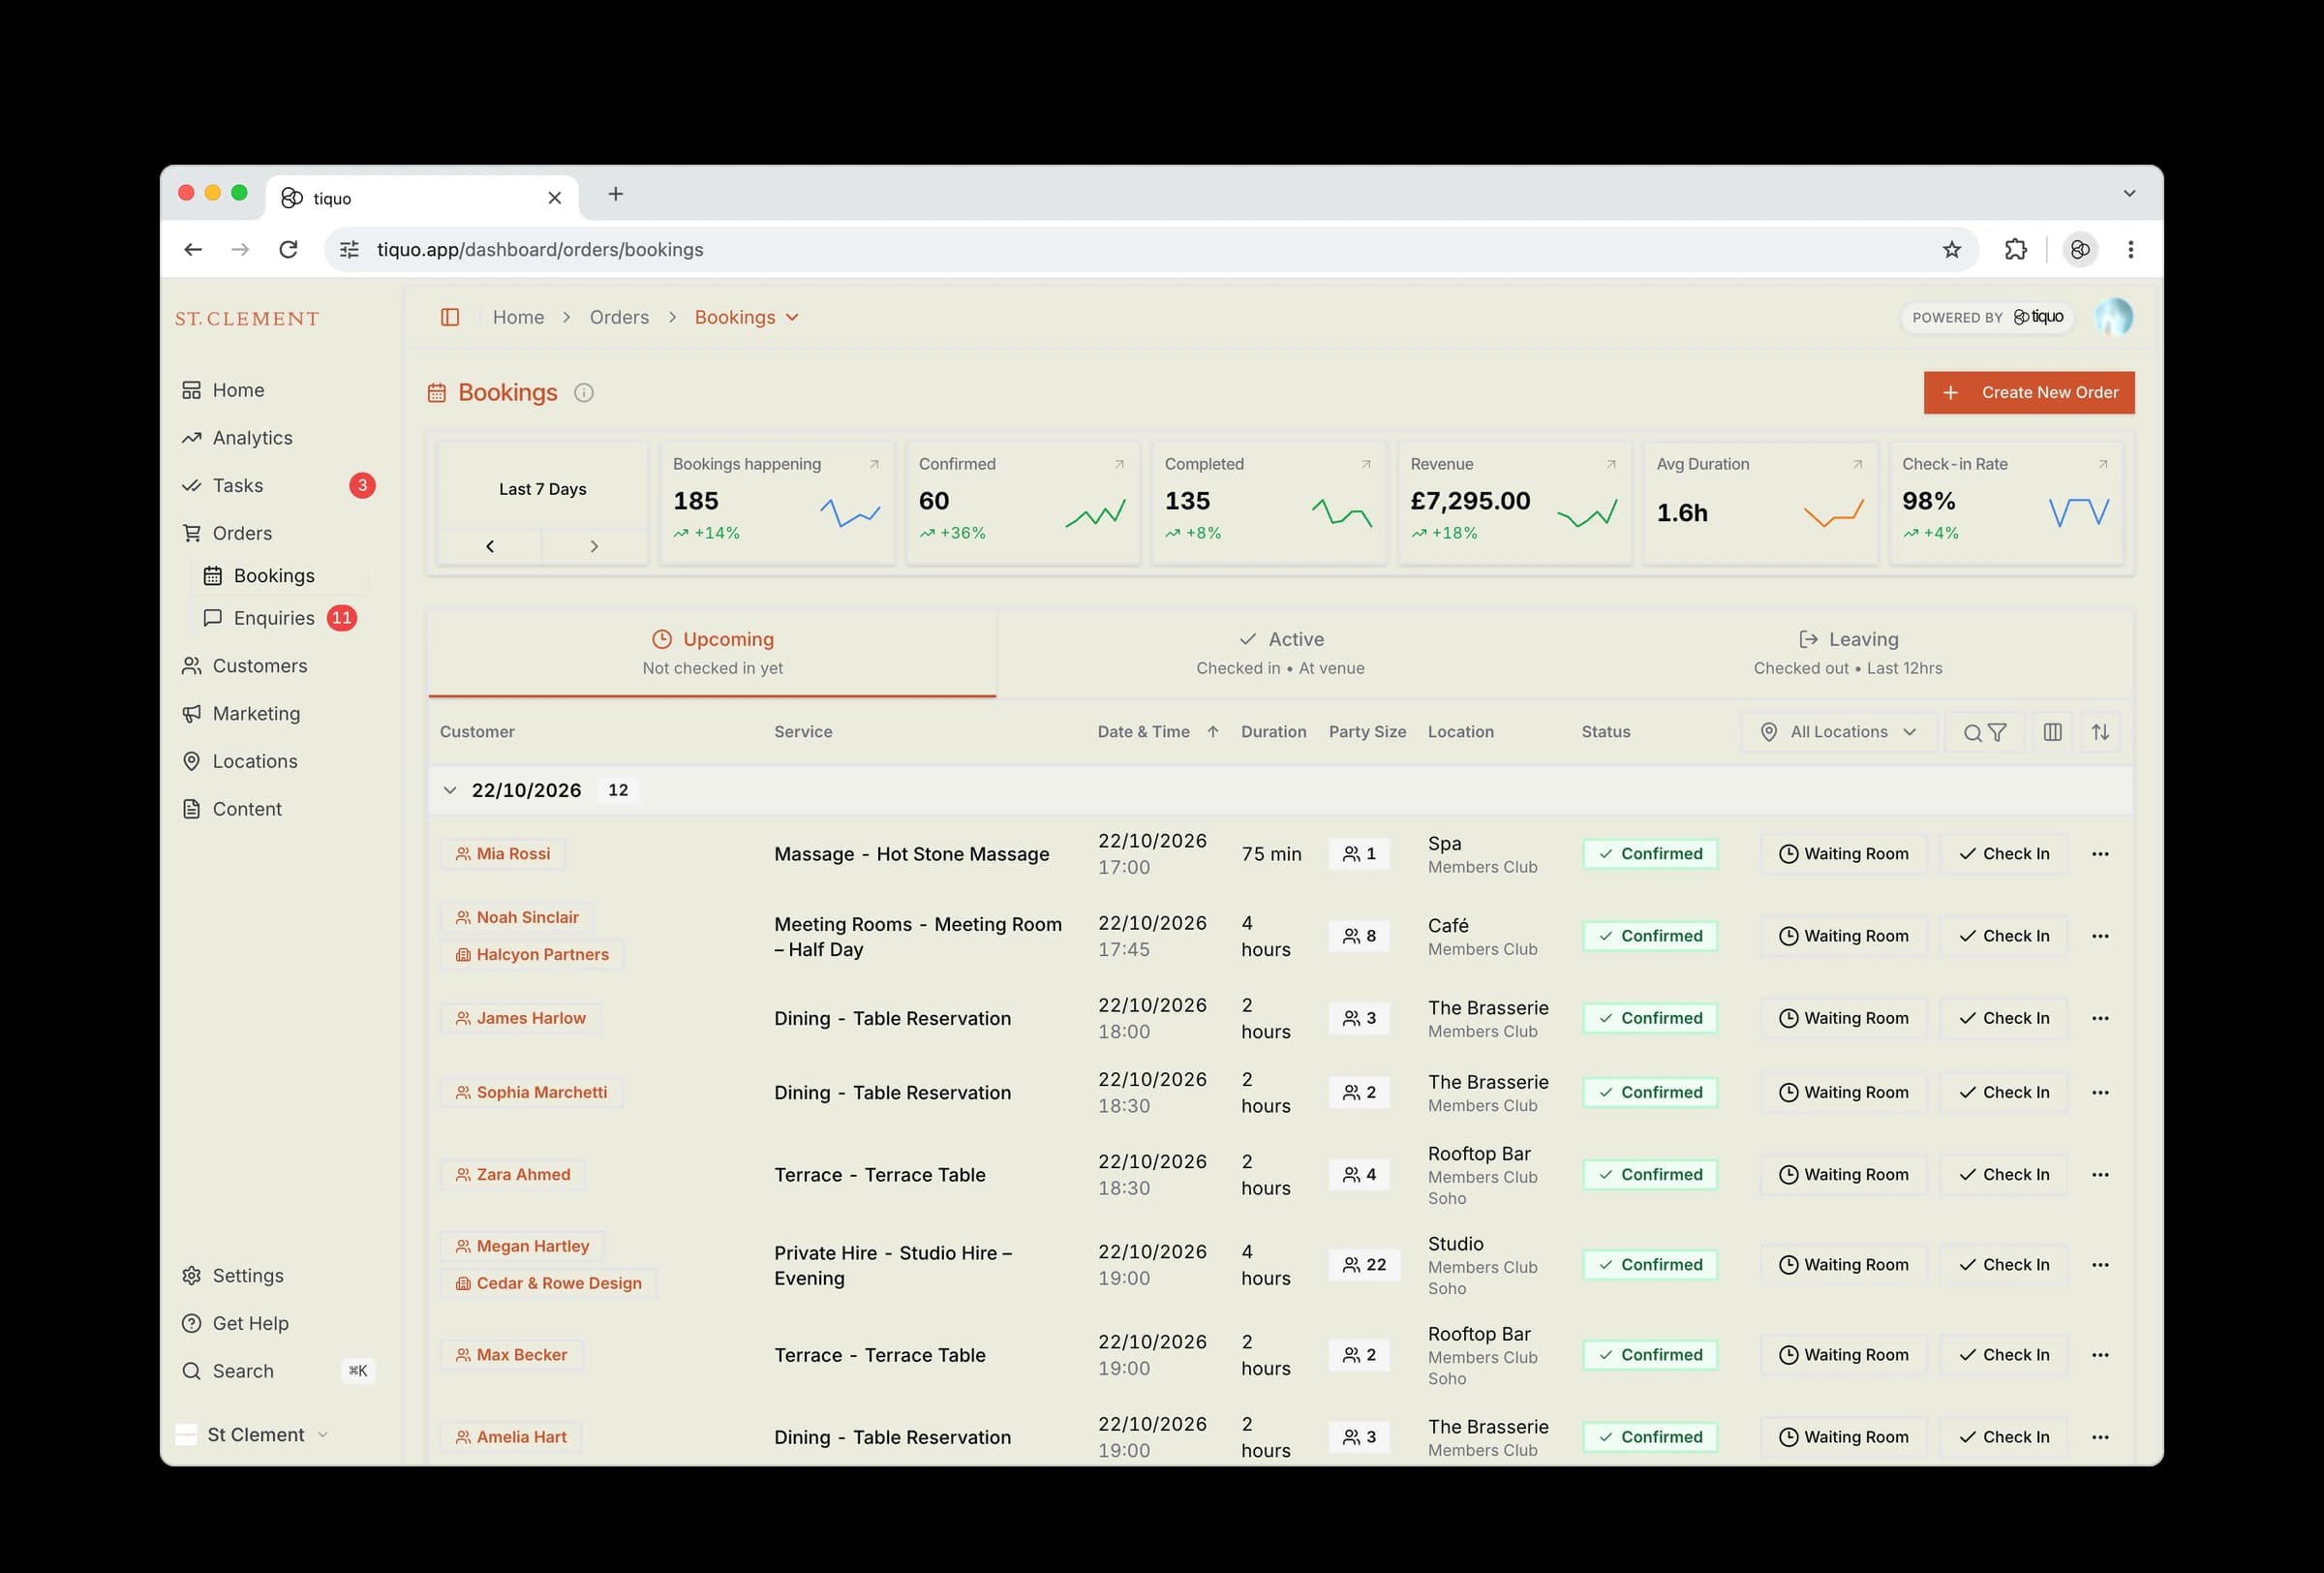
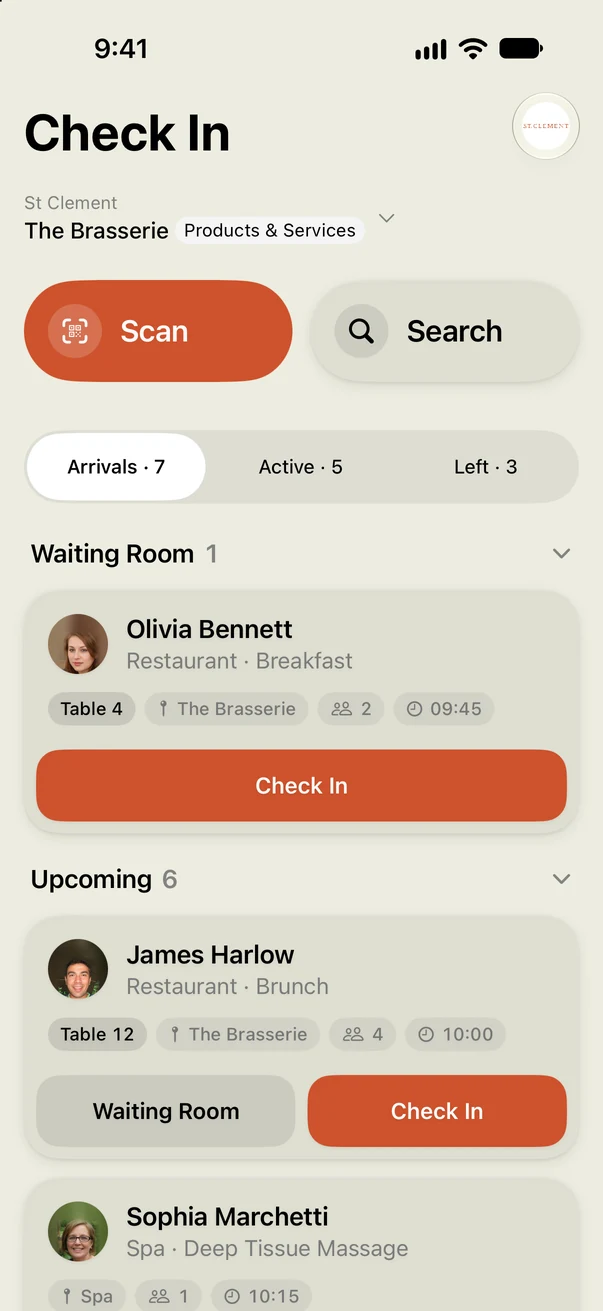
오늘의 확정 예약과 체크인 작업이 표시된 Tiquo 예약 목록

예약

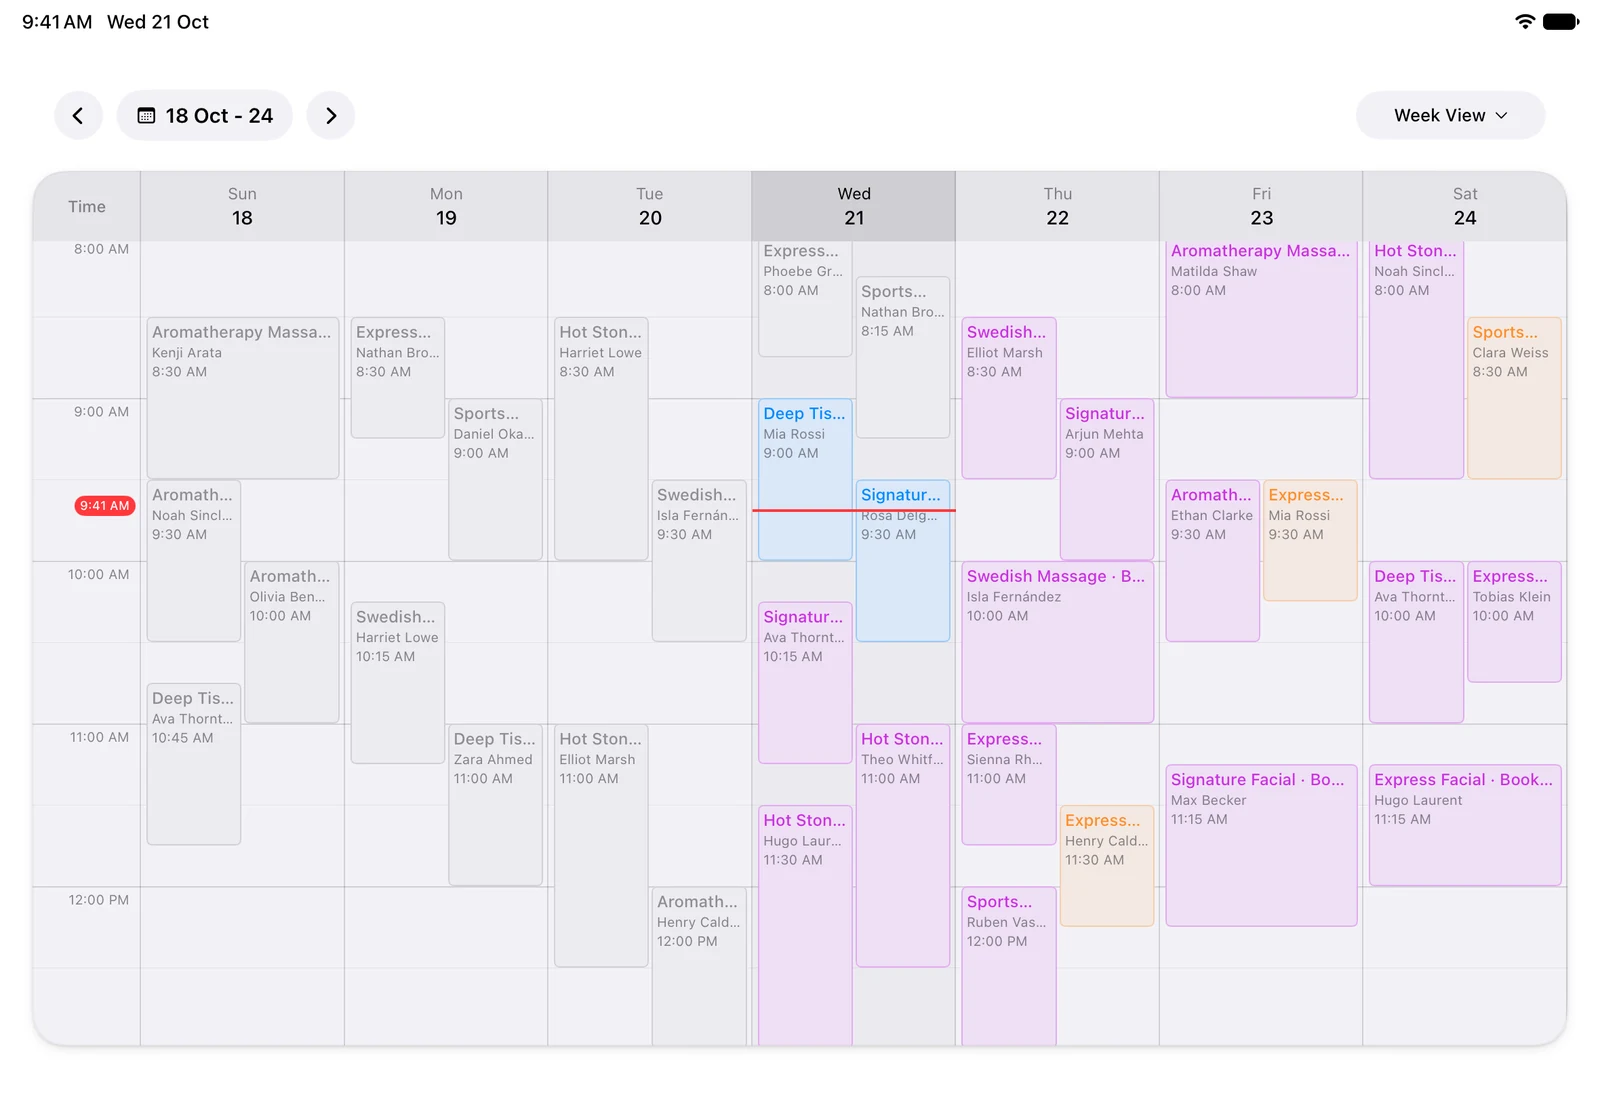
객실, 테이블, 트리트먼트, 수업을 하나의 실시간 캘린더에서.

예약하는 동안 직원, 객실, 장비의 가능 여부를 함께 확인해 중복 예약과 화이트보드 돌려막기가 사라집니다.
  • 실시간 좌석 배치도와 테이블
  • 현장 방문과 대기 명단
  • 패키지, 클래스, 이벤트
  • 예약 시 예약금 결제
  • 30개 이상 언어의 예약 페이지
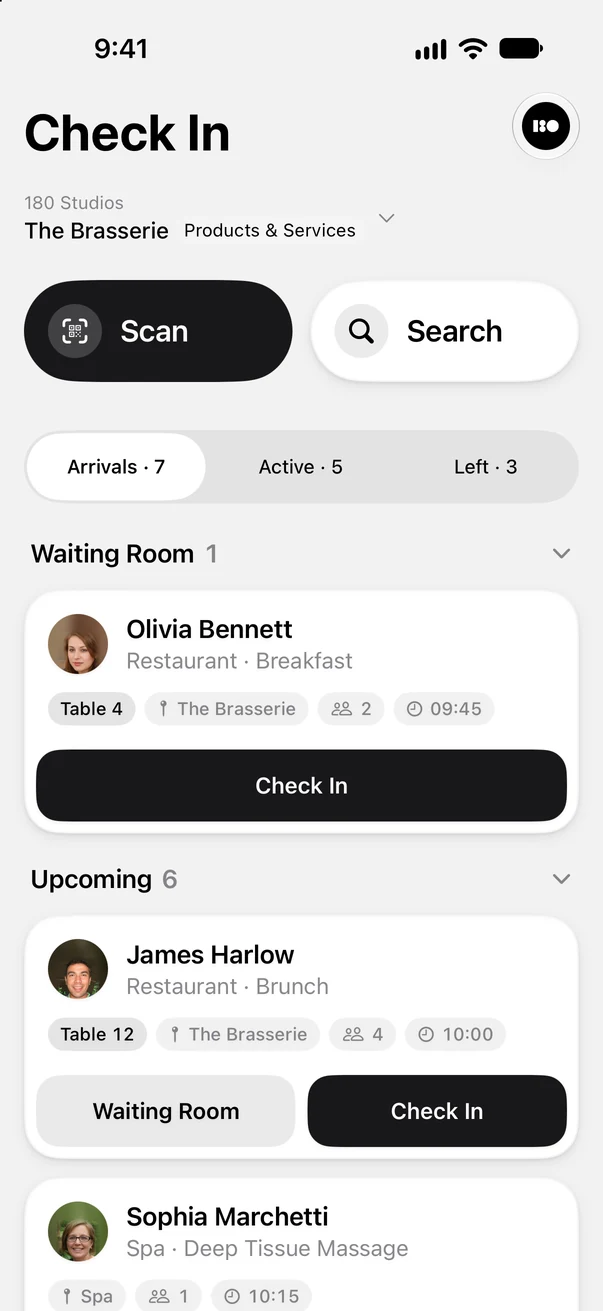
  • iPad/iPhone 스캔 체크인
자세히 알아보기
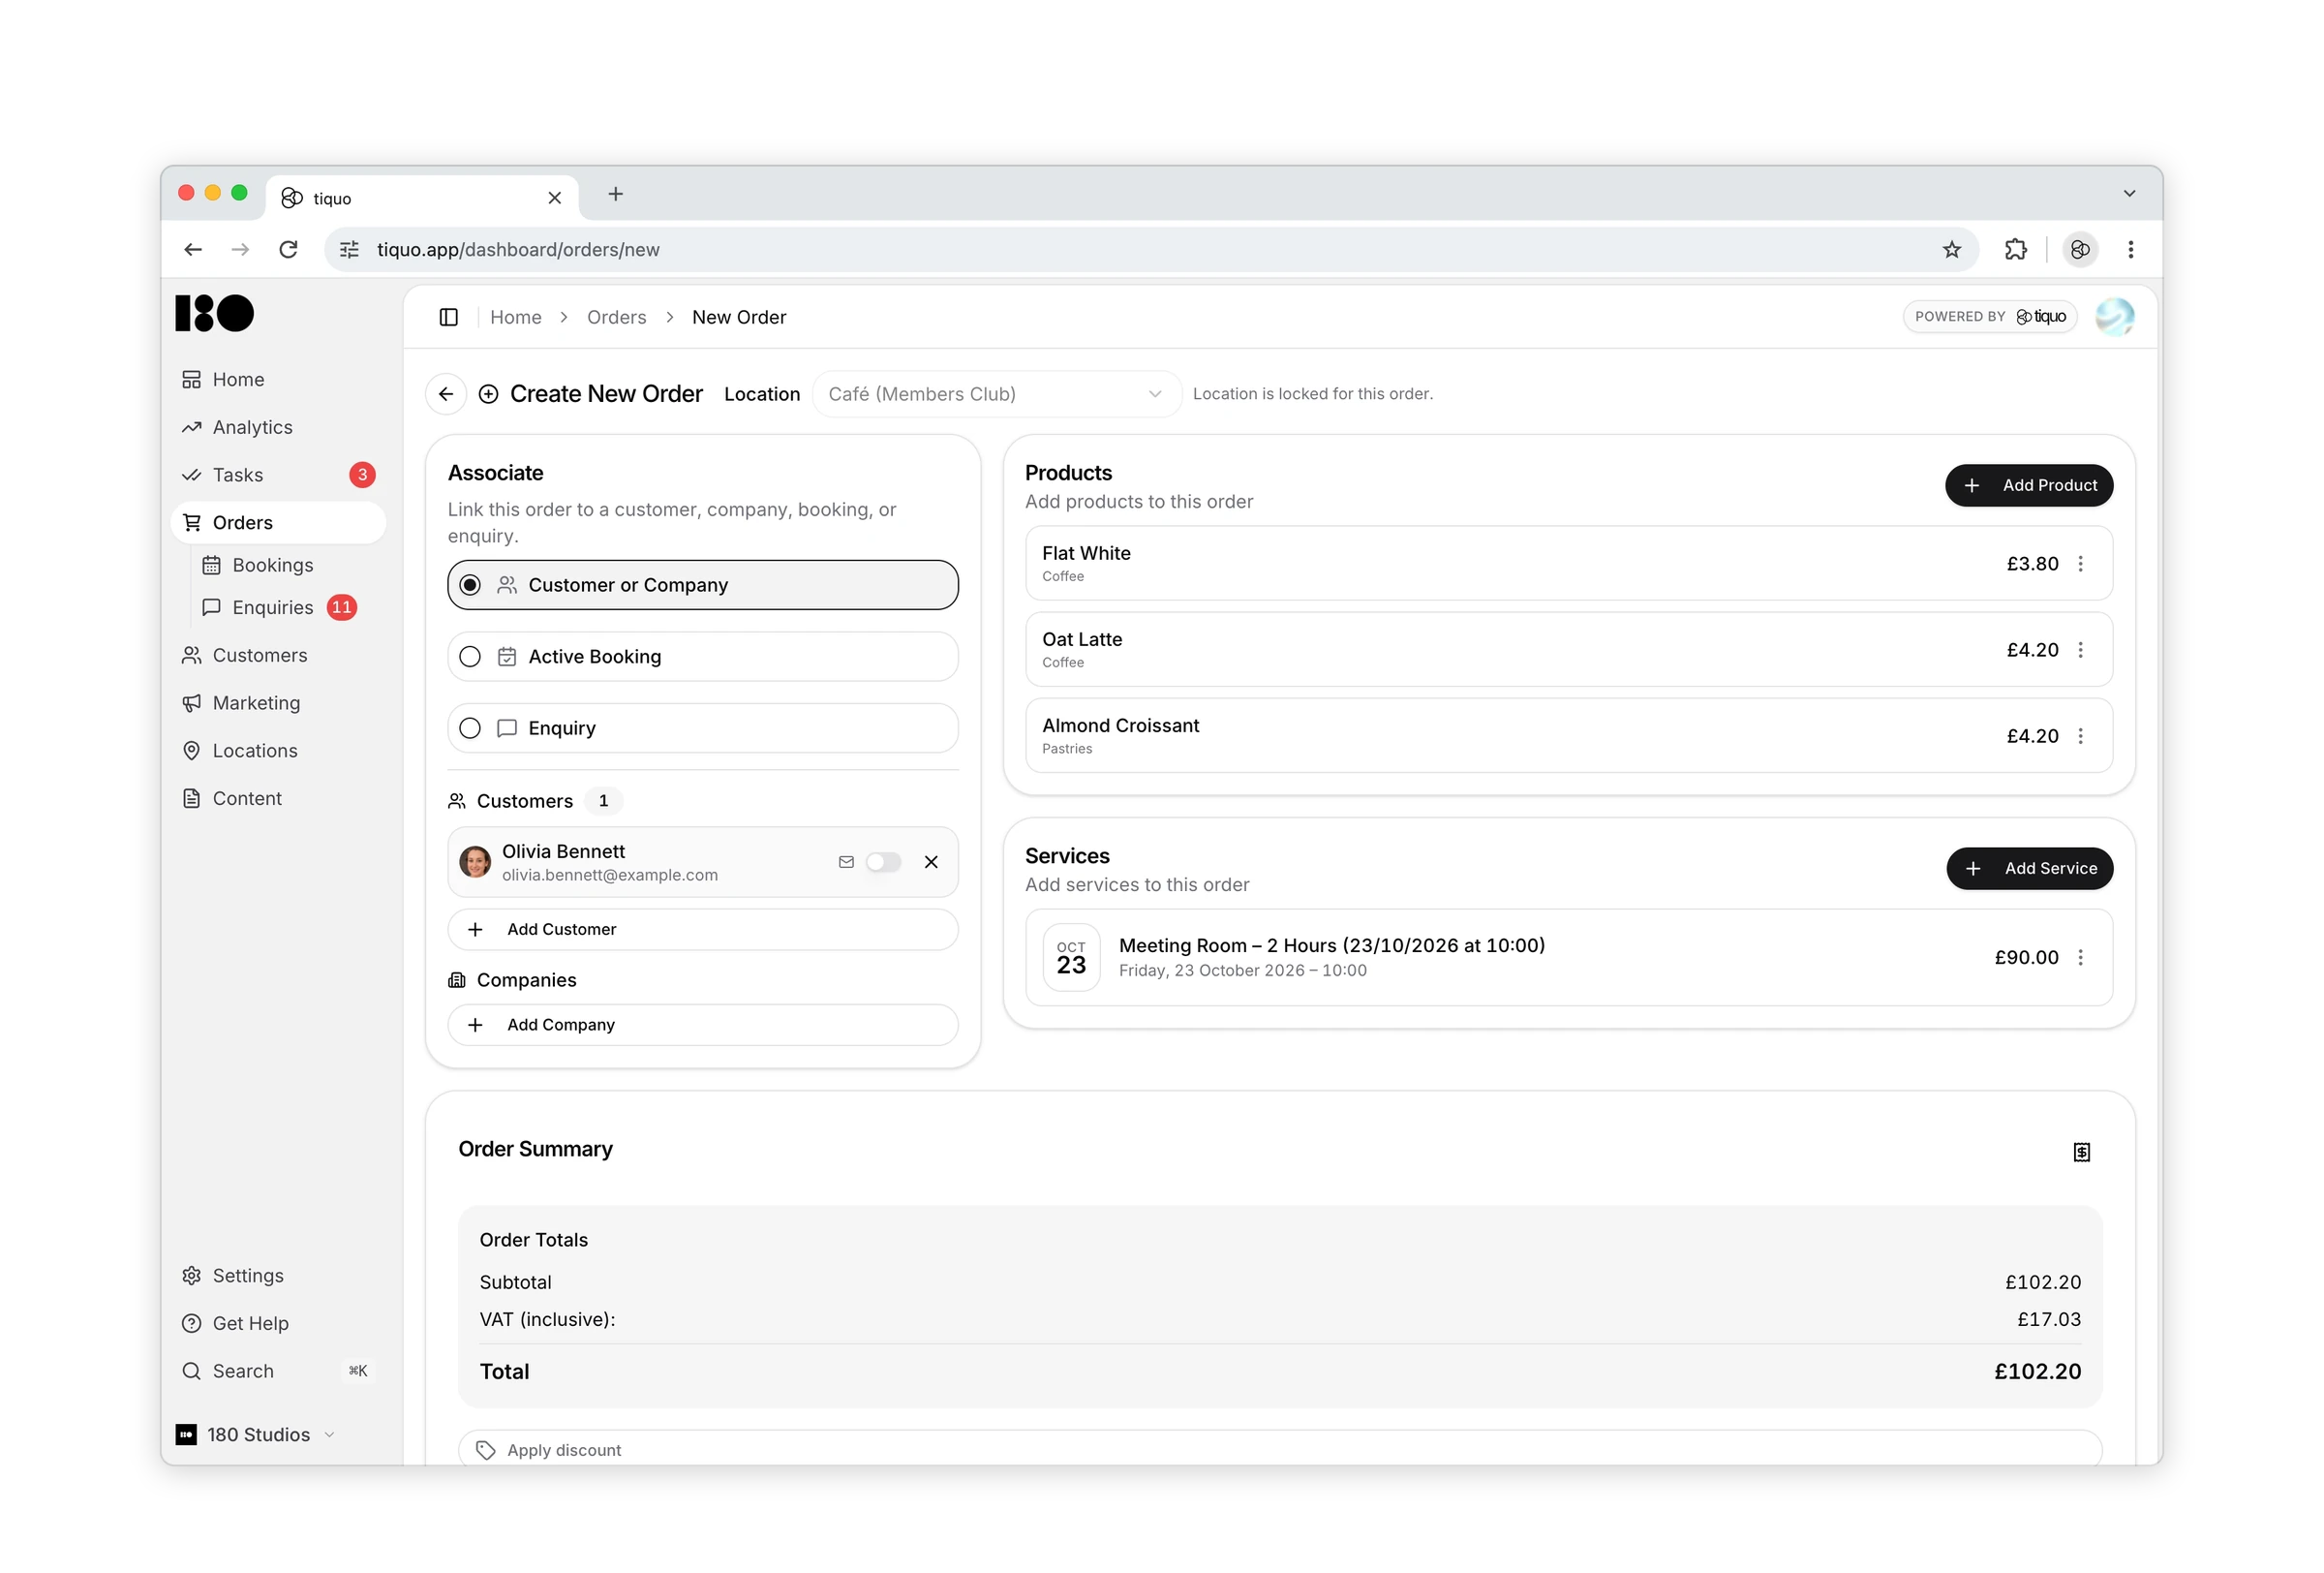
상품, 서비스, 결제가 포함된 고객 연결 신규 주문이 표시된 Tiquo 화면

결제

모든 결제를 고객, 주문, 예약과 연결.

카운터, 테이블, 온라인 어디서든 결제를 받으면 Tiquo가 알맞은 고객에게 기록하고 재무 처리를 위해 대조해 줍니다.
  • 품목·고객·금액별 분할 결제
  • 미결제 주문, 예약금, 저장 카드
  • 스토어 크레딧과 월렛 충전
  • 정산 자동 대조
  • Tap to Pay와 카드 단말기
  • Apple Pay, Google Pay, Klarna
자세히 알아보기
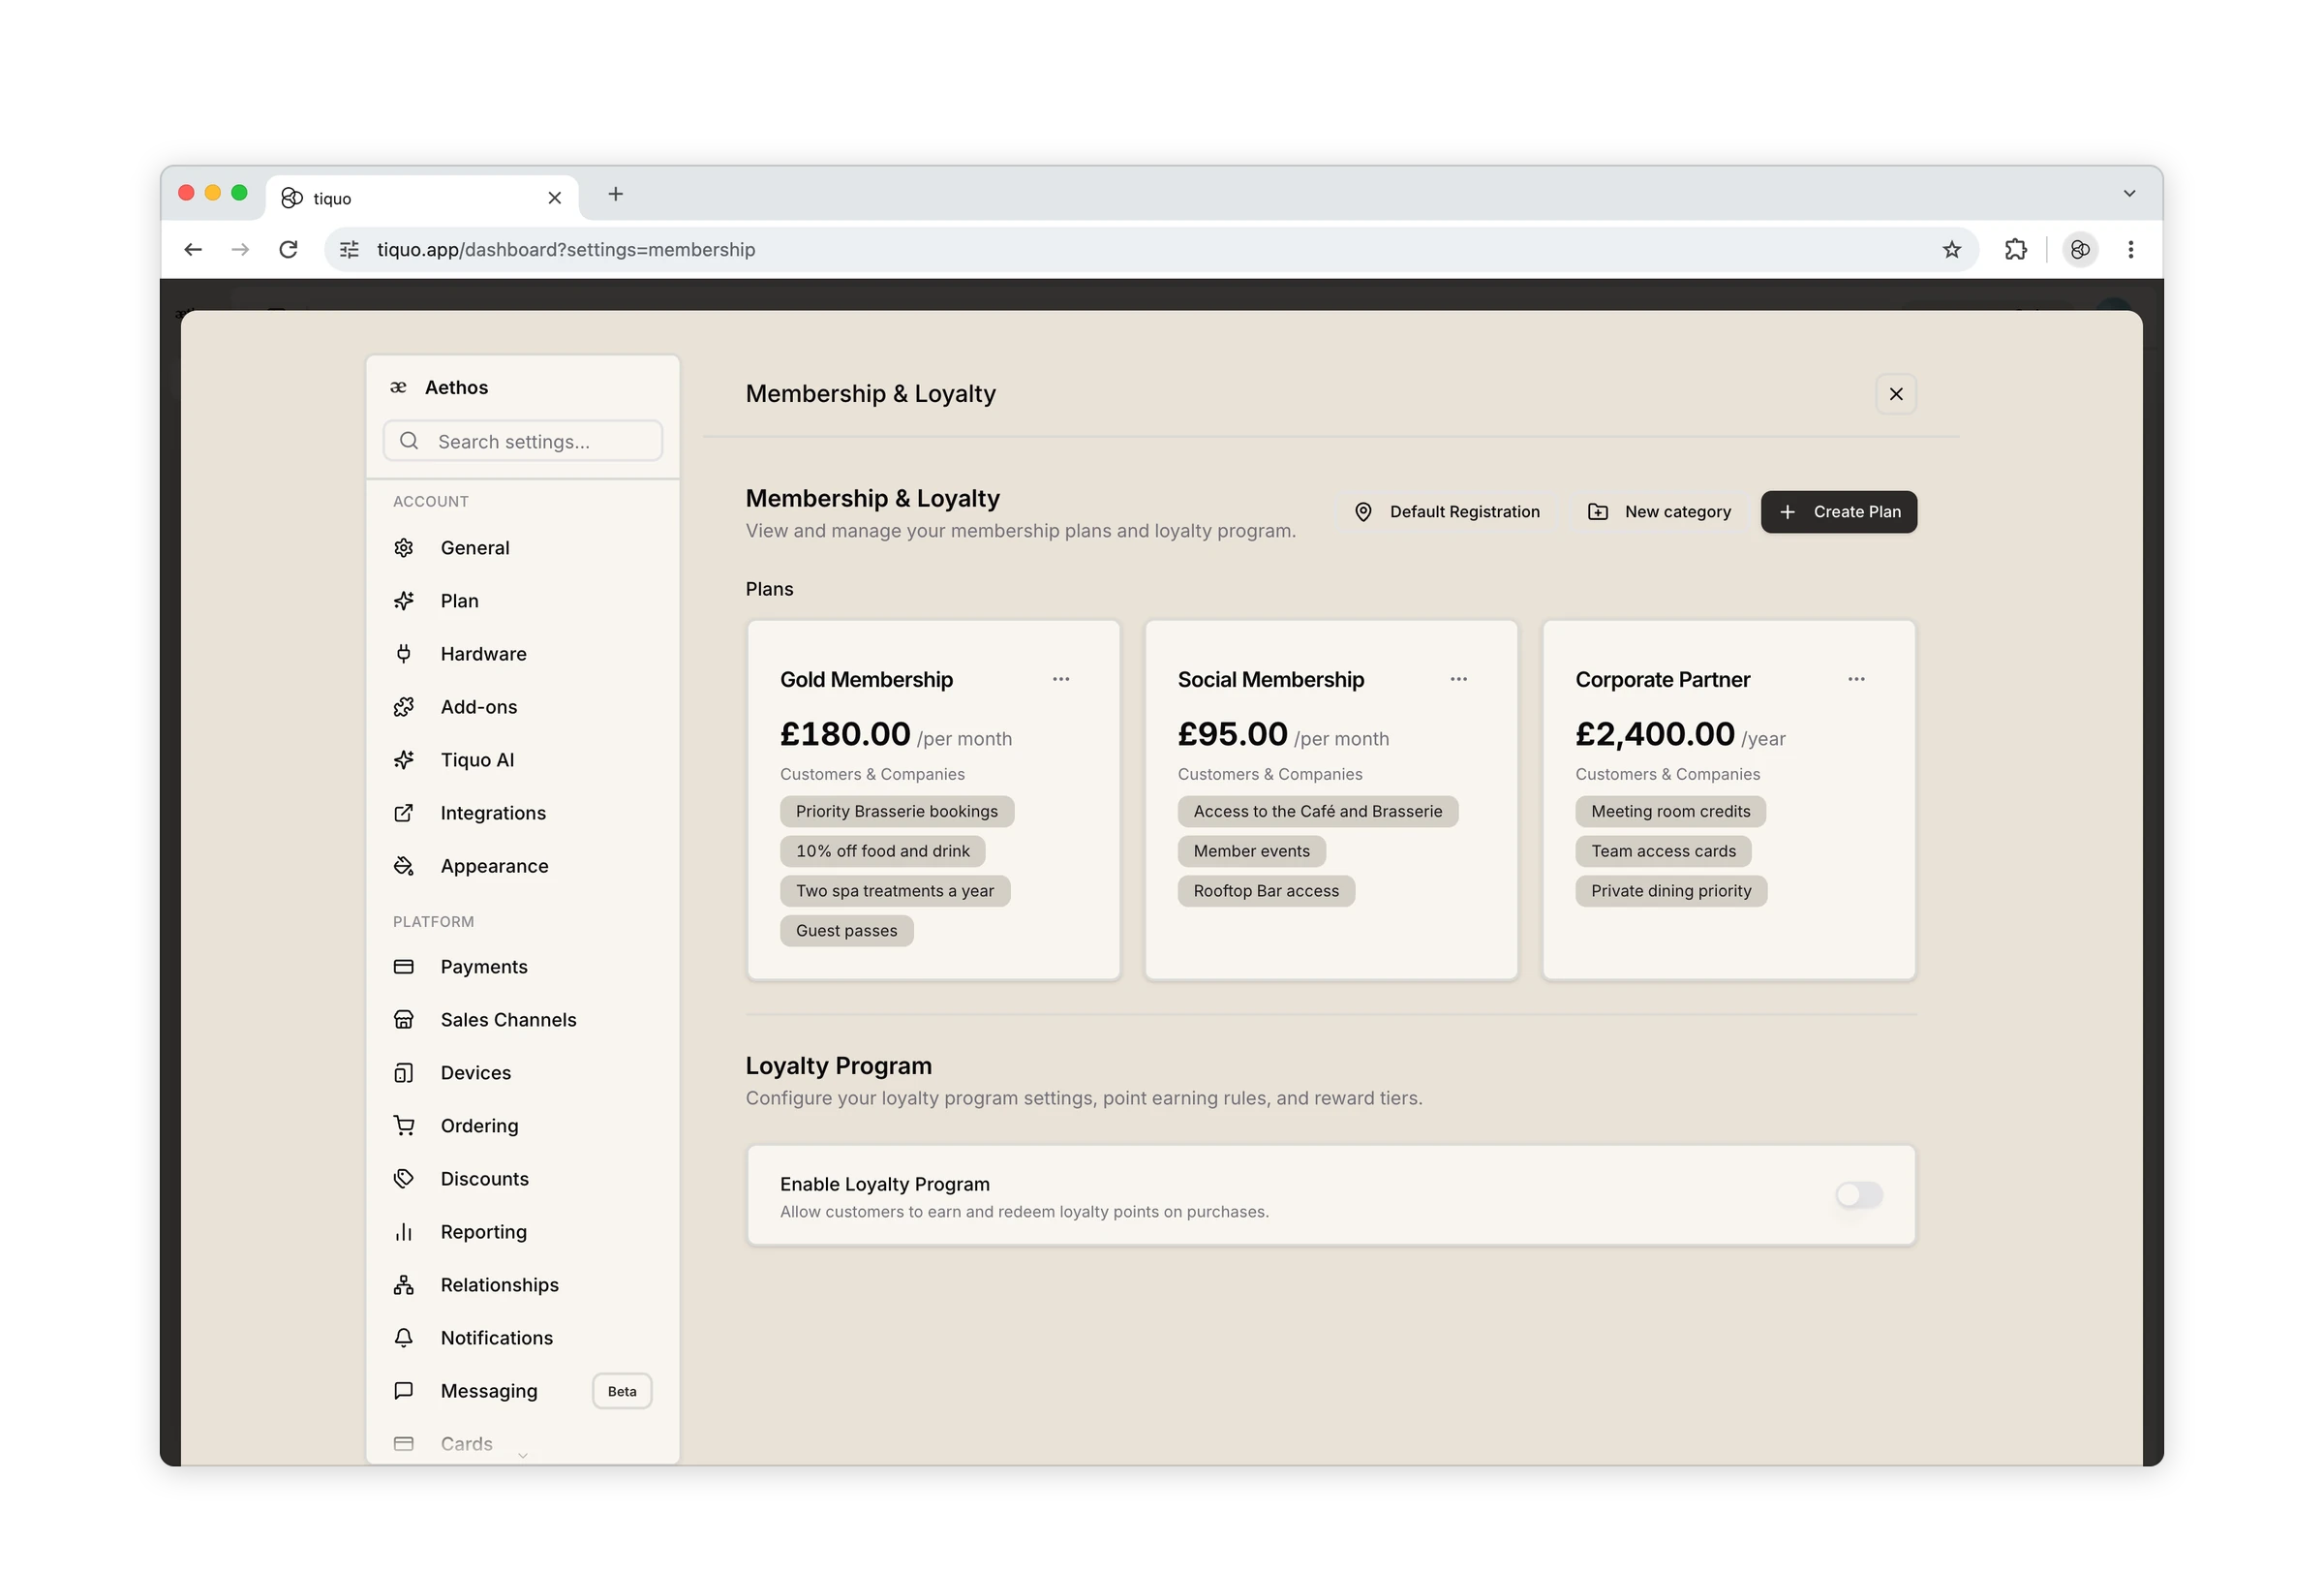
플랜과 포인트 프로그램이 표시된 Tiquo 멤버십 및 로열티 설정

멤버십

알아서 굴러가는 멤버십, 이용권, 로열티.

무료 체험과 가입비를 갖춘 개인·기업 플랜을 판매하고, 갱신과 혜택, 보상은 자동으로 맡기세요.
  • 다수 멤버를 위한 기업 플랜
  • 무료 체험, 가입비, 요금
  • 게스트·출입 이용권
  • 카드 또는 자동이체 결제
  • Apple·Google 월렛 카드
  • 로열티 포인트와 스토어 크레딧
자세히 알아보기
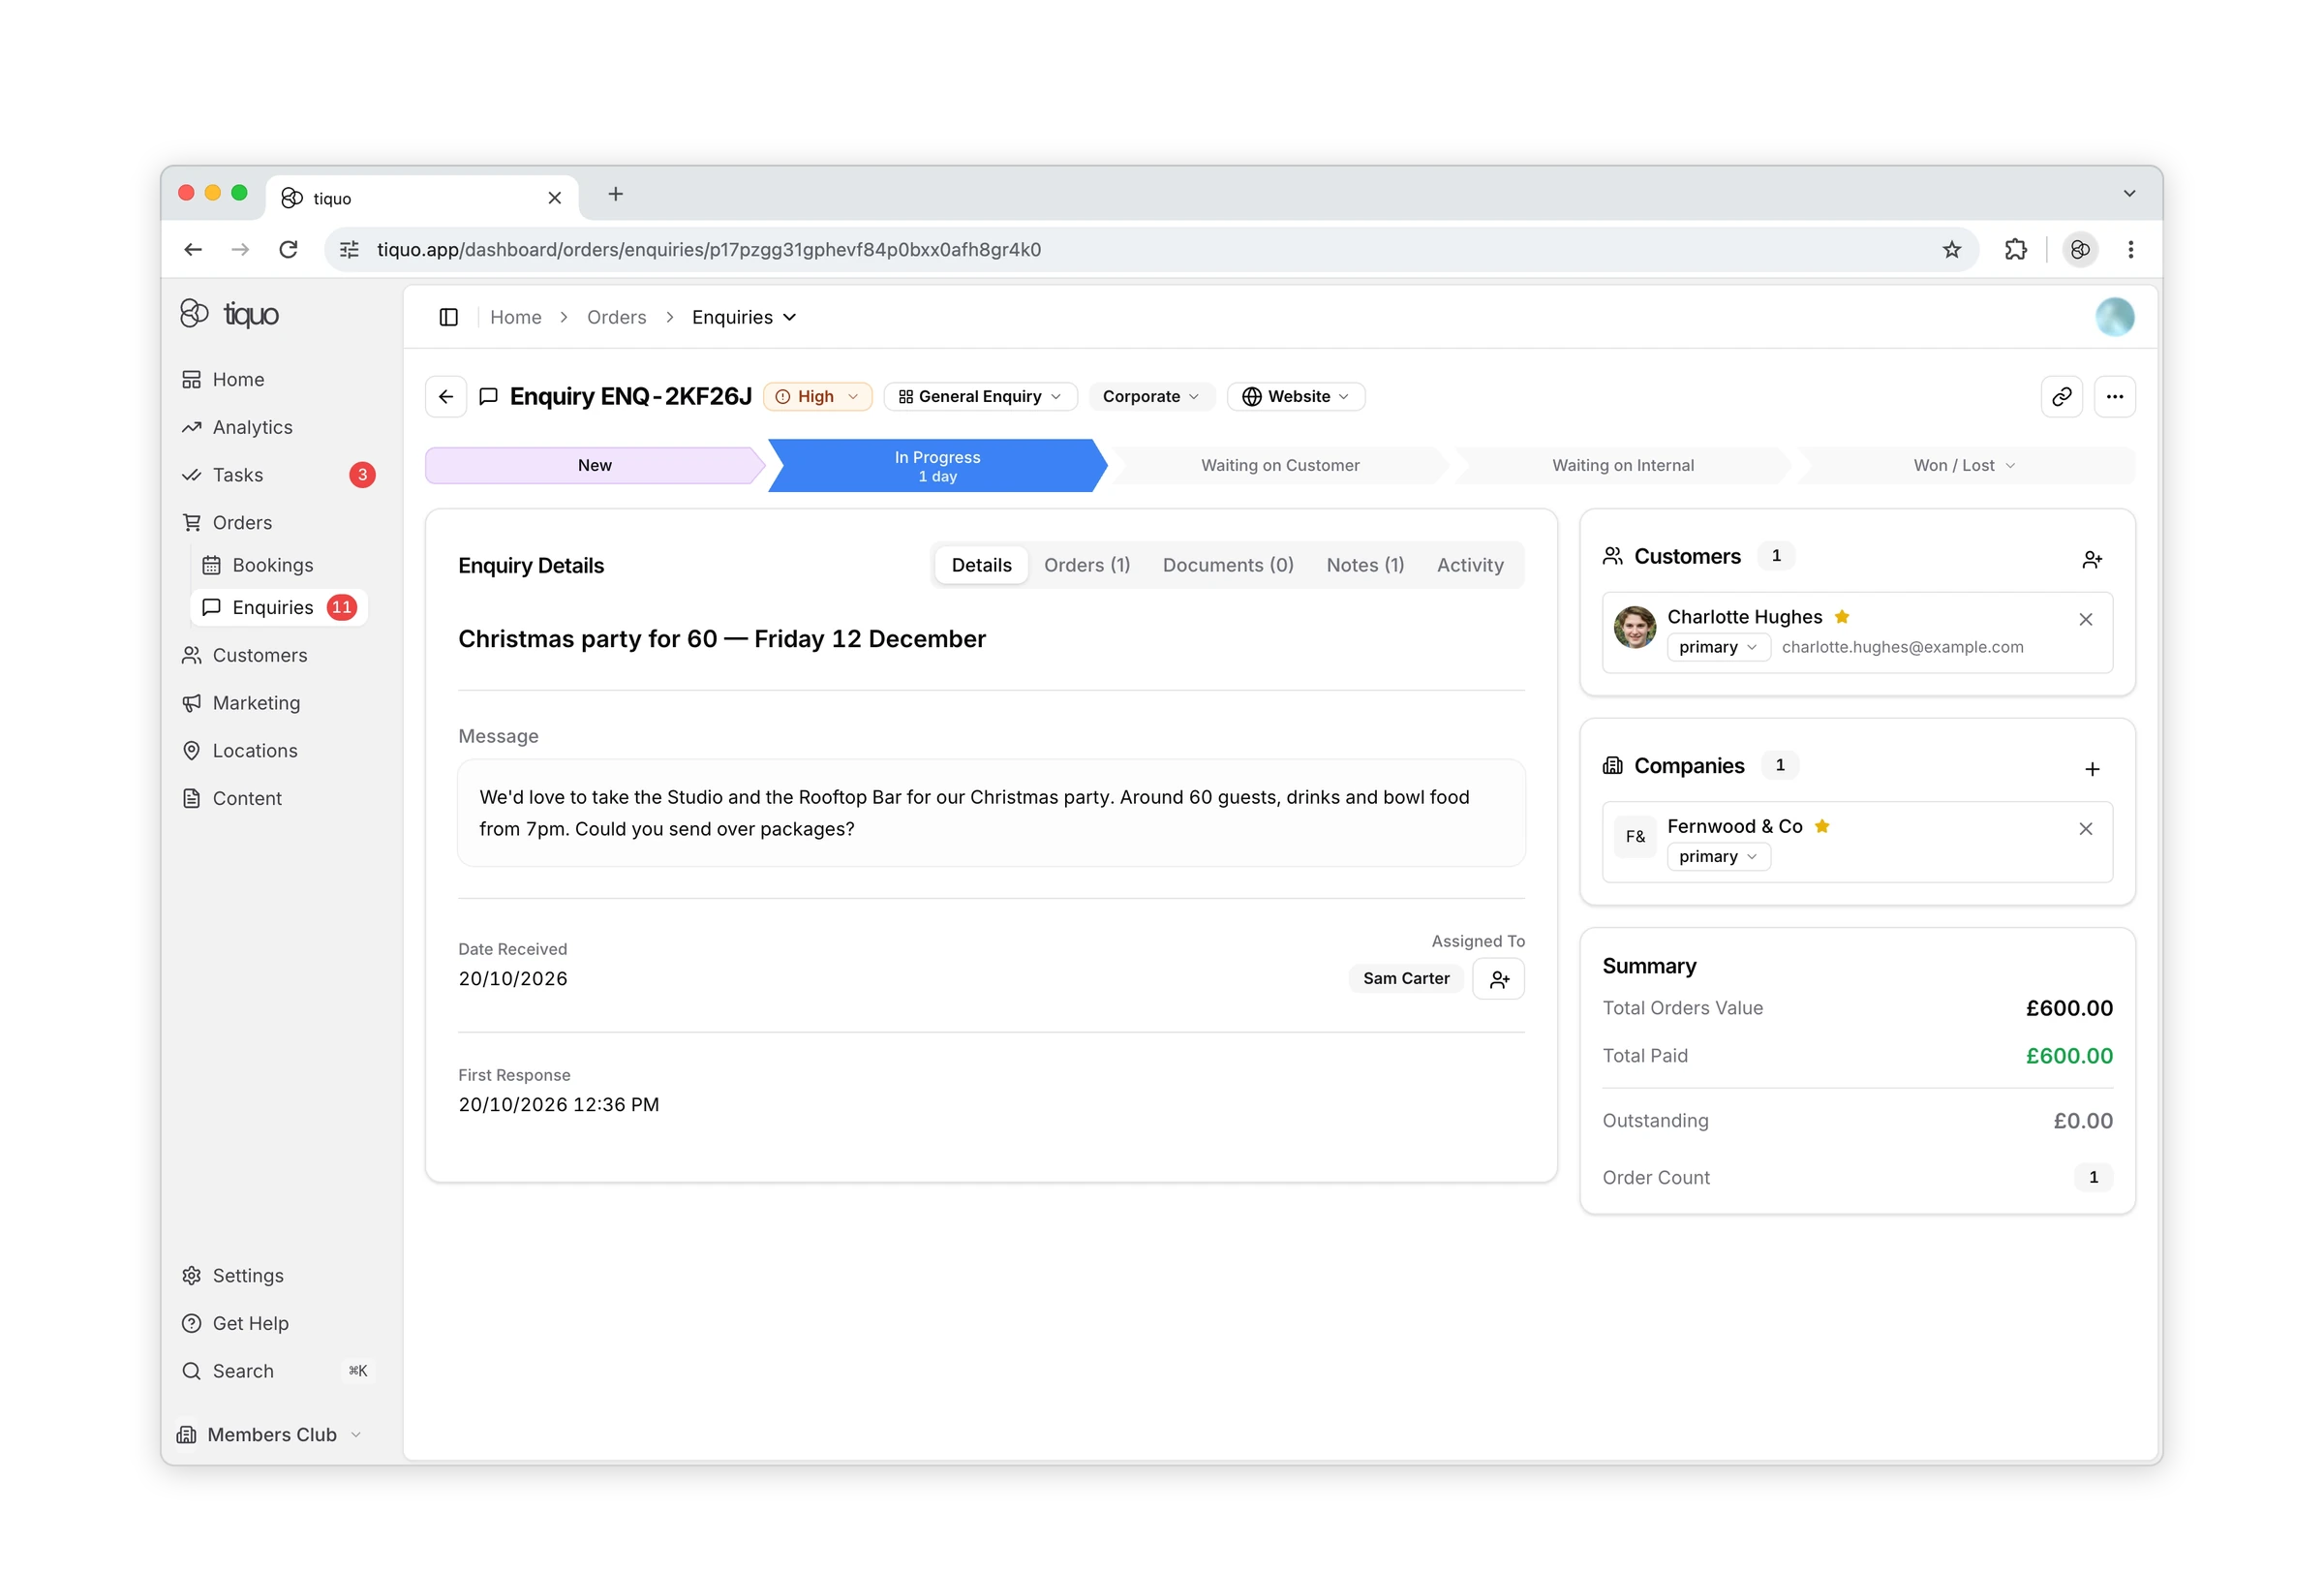
파이프라인 단계, 고객, 회사, 주문 요약이 표시된 크리스마스 파티 관련 Tiquo 문의

양식과 계약

알아서 정리되는 양식, 동의서, 계약서.

답변, 사진, 서명, 카드 정보를 한 번만 받으면 모든 응답이 알맞은 고객, 예약, 문의에 연결됩니다.
  • 다단계 양식과 동의서
  • 카드 정보 안전 수집
  • 응답으로 워크플로 실행
  • 고객 기록에 문서 보관
  • 위변조 방지 전자 서명
  • 템플릿으로 만드는 계약서
자세히 알아보기
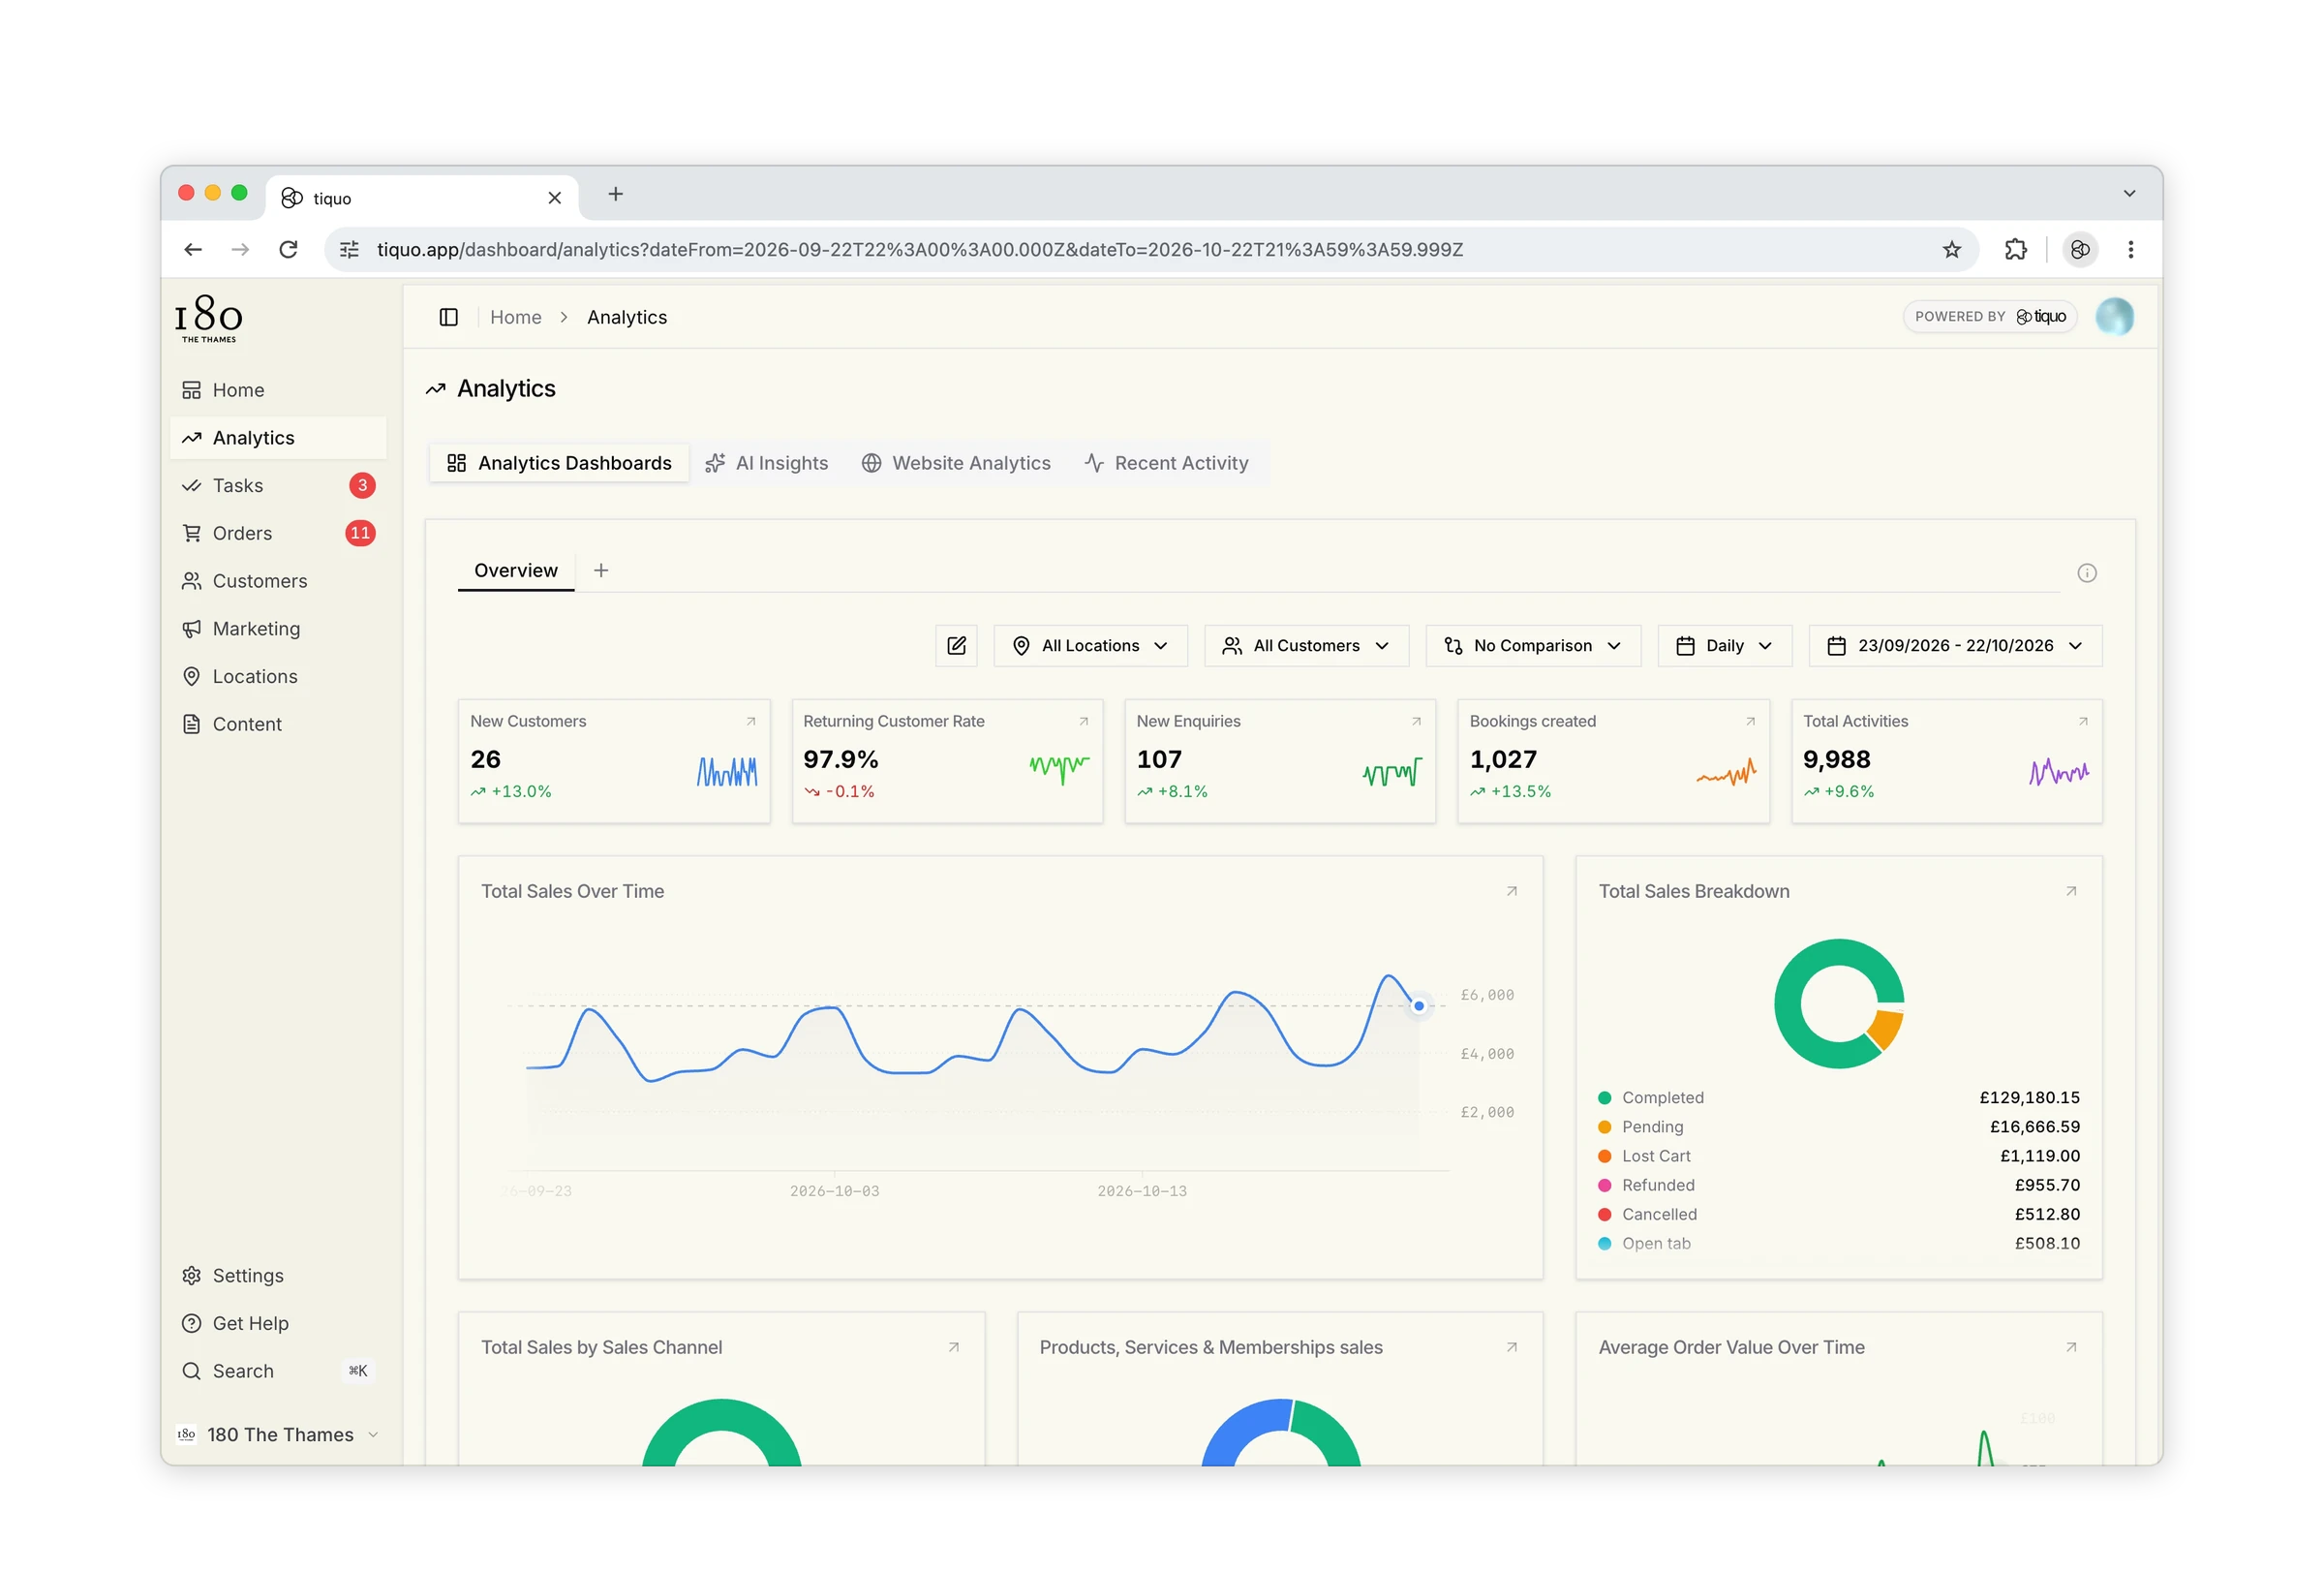
시간대별 매출과 채널별 매출이 표시된 Tiquo 분석 대시보드

보고서

비즈니스 전반을 아우르는 250개 이상의 분석 카드.

실시간 데이터로 공유 대시보드를 만들고, 지점을 나란히 비교하고, 무엇이 달라졌는지 Tiquo AI에 물어보세요.
  • 매출·예약·멤버십 리포트
  • 고객·로열티 인사이트
  • 모든 지점을 한 화면에서
  • 재무팀용 내보내기
  • 야간 동기화 없는 실시간 데이터
  • 수치는 Tiquo AI에게 질문
자세히 알아보기
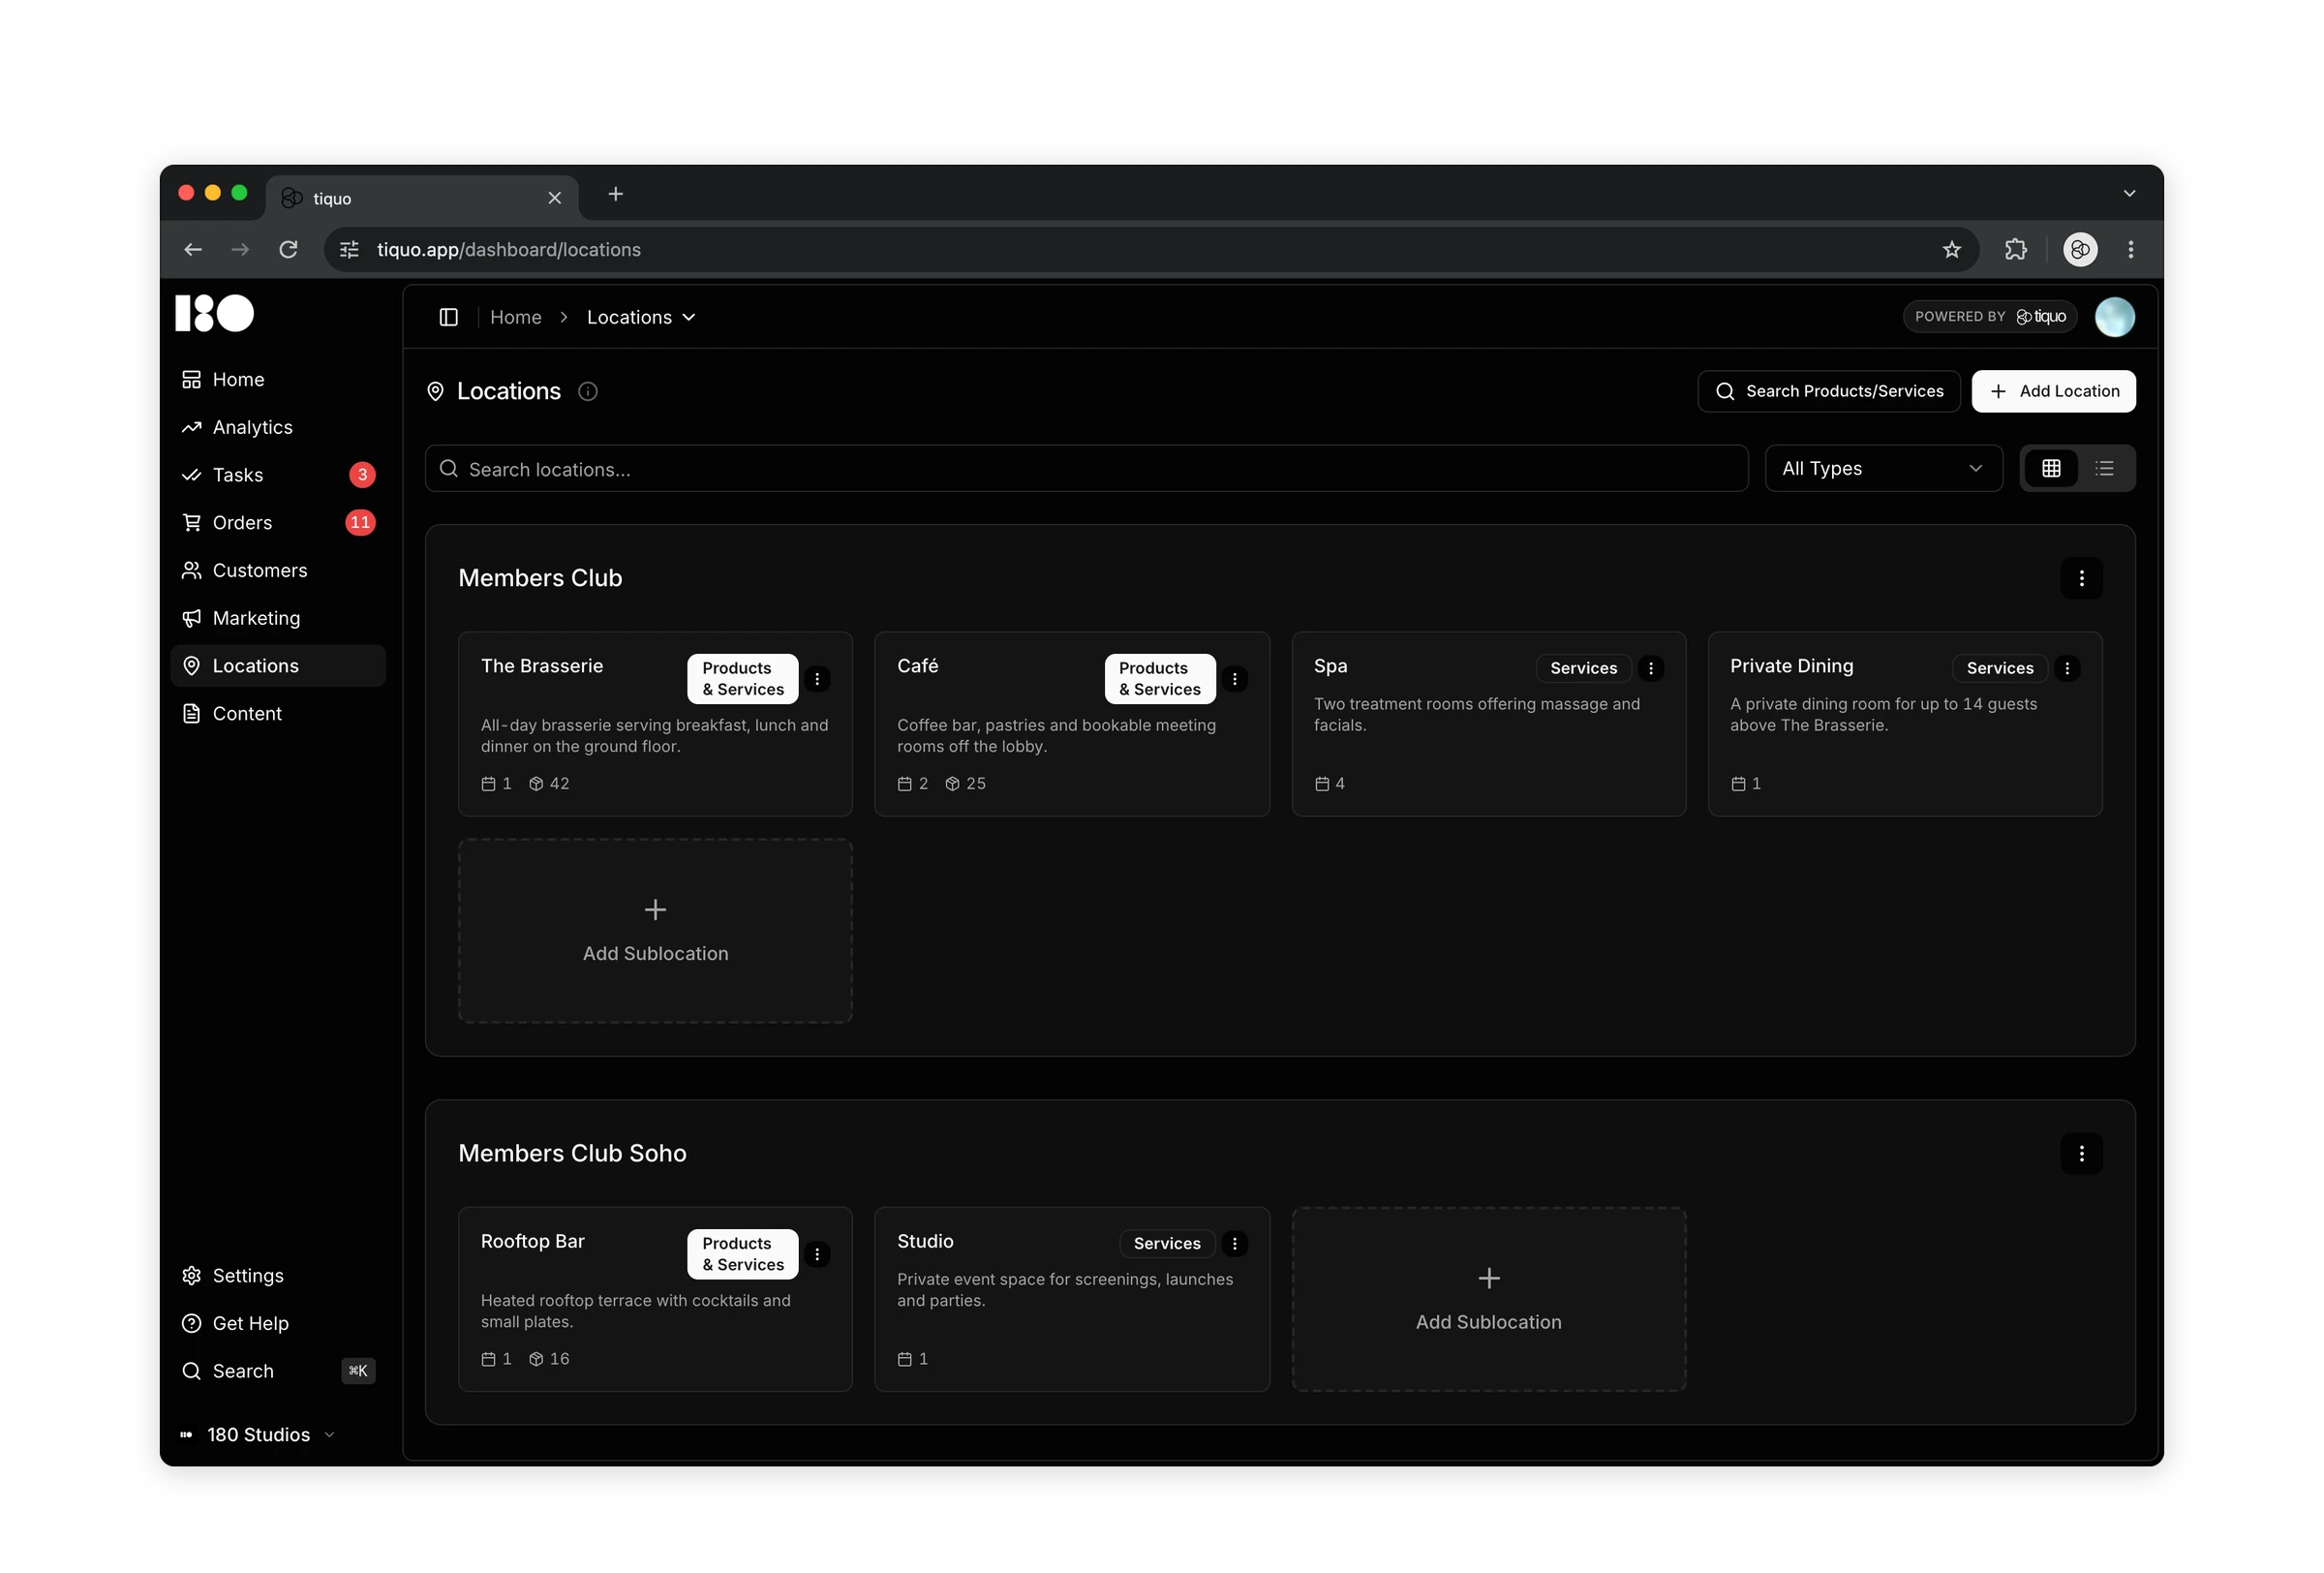
브라스리, 카페, 스파, 루프톱 바 같은 하위 지점을 둔 두 회원제 클럽의 Tiquo 지점

다중 법인

모든 브랜드, 매장, 법인을 하나의 계정에서.

고객, 상품, 기준은 모든 지점이 함께 쓰고, 정산금과 설정, 권한은 법인별로 따로 유지됩니다.

  • 지점과 구역
  • 지점별 역할과 권한
  • 단일 기준 통화 리포트
  • 공통 기준, 현장 관리
  • 지점별 정산과 세금 ID
  • 모든 지점에 고객 기록 하나
자세히 알아보기

하나의 플랫폼이 바꾸는 것.

직원이 쓰는 로그인은 줄고, 고객 프로필은 하나로 모이며, 도입은 분기가 아닌 며칠 단위로 끝납니다.

Tiquo가 대체할 수 있는 시스템, POS와 CRM부터 월렛 카드와 KDS까지
30
최단 오픈 기간. 설정, 데이터 이전, 교육은 Tiquo 팀이 주도
5일
대시보드용 분석 카드, 매출, 예약, 고객, 멤버십 전반
250+
직원 앱과 고객 예약 페이지에서 지원하는 언어
30+

첫날부터 엔터프라이즈급.

대규모 그룹이 기대하는 보안과 안정성을 월 단위 Launch 및 Scale 플랜으로 제공합니다.

IT 팀이 승인할 수 있는 보안.

데이터는 저장 시와 전송 시 모두 256비트 암호화로 보호되며, 접근은 역할과 지점별로 제어됩니다.

SOC 2 Type II
감사 진행 중
PCI DSS
Stripe를 통한 레벨 1
GDPR
영국·EU 기준에 맞춰 운영
  • 맞춤 역할, 권한 58개
  • 지점별 접근 설정
  • 직원 작업 감사 로그
  • 지점별 데이터 분리
  • Tiquo는 카드 정보 미저장
  • 침투 테스트와 버그 바운티
보안 알아보기

Wi-Fi가 끊겨도 영업은 계속됩니다.

매장의 iPad, iPhone, 카드 단말기가 암호화된 로컬 메시를 구성합니다. 직원은 오프라인에서도 주문과 단말기 결제를 계속 받을 수 있고, 연결이 돌아오면 모든 내용이 자동으로 동기화됩니다.
가동률 SLA
99.99%
로컬 메시 기기 간 암호화
AES-256

모든 시설 유형에 맞춰 준비.

업종에 맞춰 만든 설정으로 시작한 다음, 규칙과 고객 동선, 워크플로를 팀이 일하는 방식에 맞게 다듬으세요.

자주 묻는 질문

모든 것, 하나로 연결.

© 2026 Tiquo. "Tiquo"와 Tiquo 로고는 Tiquo Ltd의 등록 상표입니다.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

숙박, 스파, 클래스, 이벤트, 식당 운영을 한곳에서.

Tiquo Ltd
런던, 영국

LinkedInTop Performer Spring

쿠키를 사용합니다

분석 및 광고용 쿠키를 허용할지 선택해 주세요. 동의하거나 거부할 수 있으며, 이 안내를 닫으면 거부한 것으로 처리됩니다.

자세히 알아보기