メインコンテンツへスキップ
すべての記事
オペレーションFeb 19, 2026

複数店のホスピタリティで、信頼できるレポートを出すには
週次レポートを作るたびに、複数のシステムからCSVを出し、表に貼り付け、数字を照合する。その作業に時間がかかっているなら、集計方法を見直す余地があります。

POSの売上、予約の稼働状況、会員数などは、別々のシステムに記録されていることがあります。拠点をまたいで比較するには、項目の意味と集計条件をそろえる必要があります。

数字の確認に時間がかかると、価格や人員配置を検討する時間が減ります。いつ、どの判断に使うレポートなのかを先に決めると、改善の優先順位を付けやすくなります。

複数店のレポートが崩れる理由

まず、各拠点で使うシステムと、レポートに必要な項目を一覧にします。どこからどのデータを取得しているかを確認します。

同じPOSやPMSを使っていても、売上区分や営業日の設定が異なる場合があります。飲食、スパ、小売などの数字を合算する際も、それぞれの集計条件を確認します。

日付、通貨、税、返金、顧客の識別方法をそろえます。データウェアハウスやBIを使う場合も、項目の対応付けと検証は必要です。

元のデータが欠けていたり更新が遅れていたりすると、レポートにも影響します。更新時刻と対象範囲を表示し、未反映の記録を確認できるようにします。

信頼できる複数店レポートに必要なもの

同じ条件で集計できること、元の取引まで確認できること、必要な時刻までに更新されること。この三点を、実際のレポートで確かめます。

全拠点をつなぐひとつの取引基盤。Tiquoでは予約、注文、決済、会員などが共通の記録を使い、照合作業を減らせます。外部サービスから取り込む情報については、対応する項目と更新方法を確認します。

バッチ同期ではなくリアルタイム。営業中の判断に必要な情報と、日次や月次で足りる情報を分けます。それぞれの更新頻度が用途に合っているか、遅延を確認できるかを見ます。

法人を意識した財務レポート。ブランドや運営法人ごとの売上、費用、返金を区別できるかを確認します。経理が使う区分と照合方法もそろえておきます。

拠点をまたいだ顧客の見え方。同じ顧客の利用を複数店舗で確認したい場合は、識別方法と重複の扱いを決めます。担当者が閲覧できる情報も、役割に応じて設定します。

Tiquoがこれをどう扱うか

Tiquoでは、POS、予約、会員、チェックイン、決済、CRMを同じプラットフォームで扱います。関連する顧客や取引の記録を共有できます。

共通の記録を使うことで、別々の出力をまとめる作業を減らせます。導入時には、必要な集計条件と元データへの参照方法を確認します。

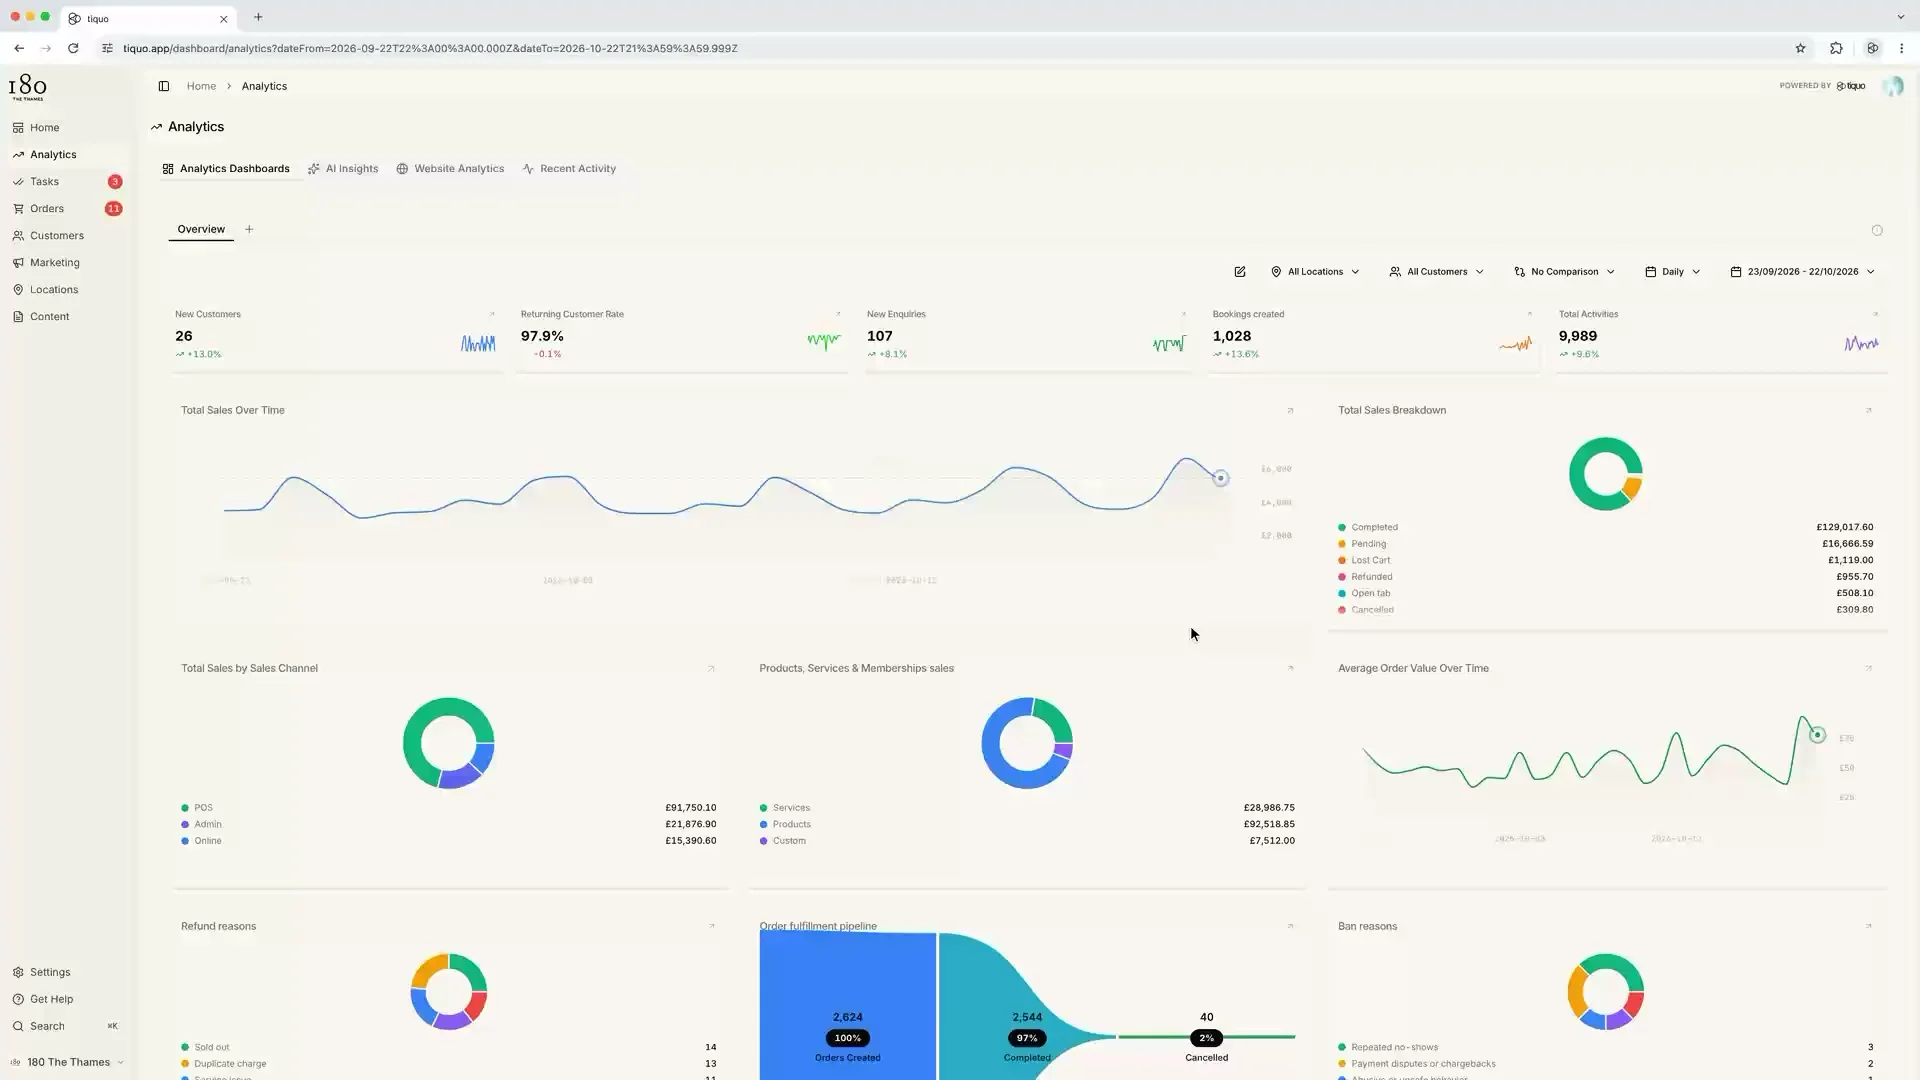
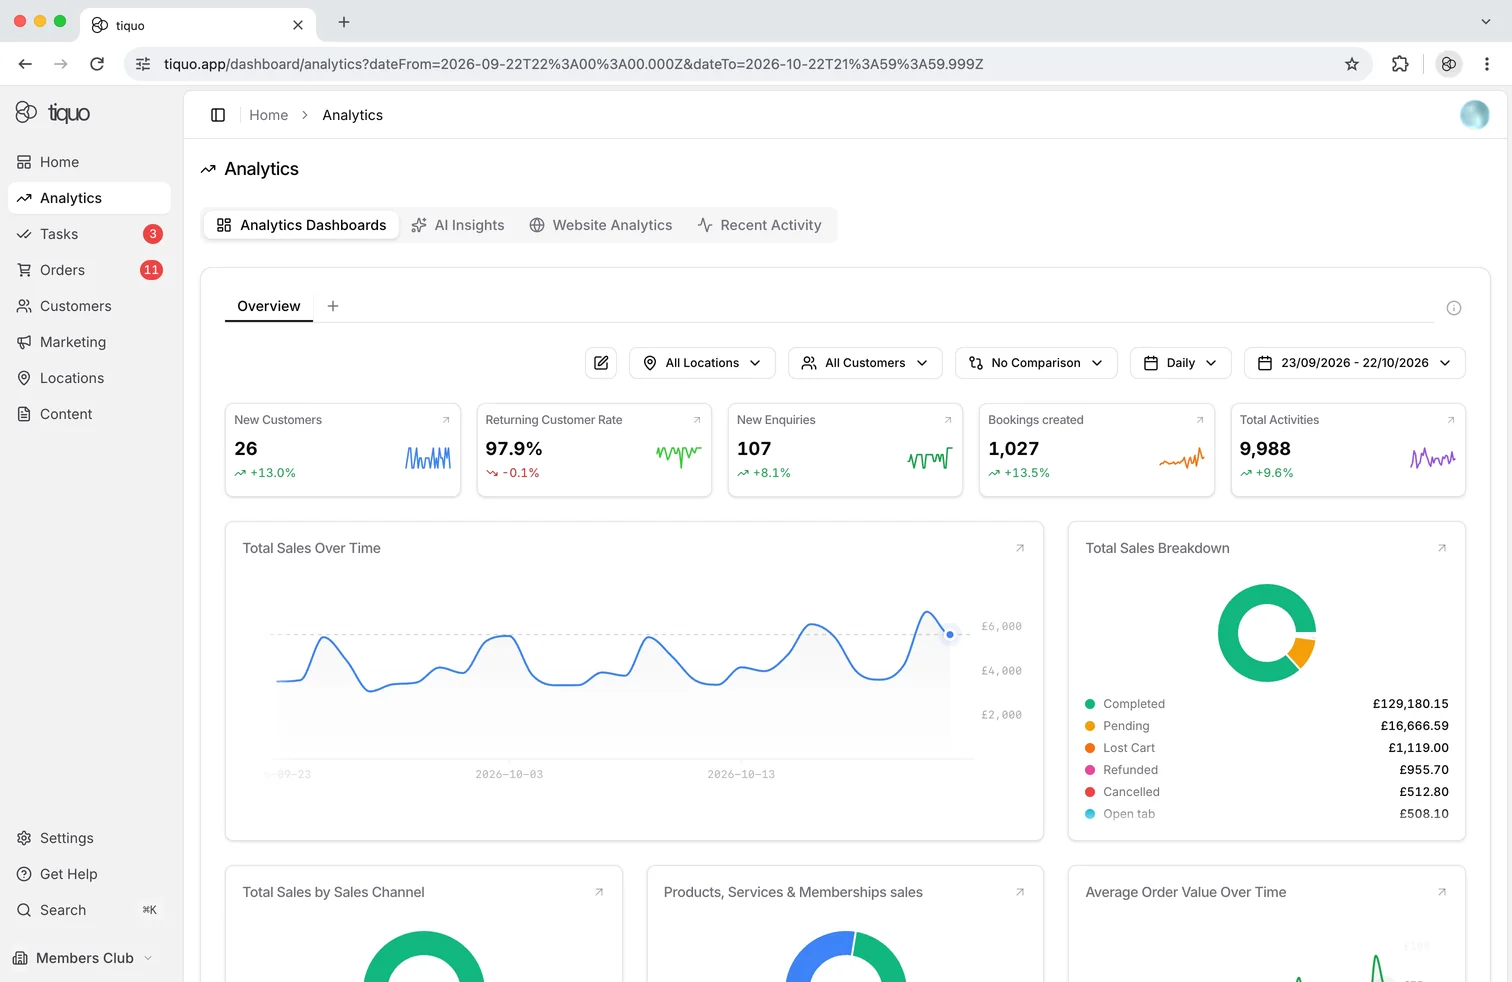
拠点や部門をまたぐ売上と顧客の利用状況を確認できます。設定済みの接続アカウントで決済を振り分ける場合は、元の注文との対応関係を残せます。経理上の処理は、法人ごとの要件に合わせて確認します。

顧客分析では、利用履歴に加えて、将来の顧客価値や次回注文時期の推定値を確認できます。担当者が案内や営業計画を考える際の参考にできます。

Social Graphでは、記録された顧客同士や法人アカウントとの関係を確認できます。表示された関係がどの情報に基づくかを踏まえて利用します。

まとめ

信頼できるレポートには、元データ、集計条件、更新方法の確認が必要です。システムをまとめる場合も、複数のサービスを連携する場合も、この作業は共通です。

まずは毎週使うレポートを一つ選び、取得から照合までの手順を整理しましょう。手作業を減らせる箇所と、引き続き確認が必要な箇所を具体的にできます。

© 2026 Tiquo. 「Tiquo」およびTiquoロゴはTiquo Ltd.の登録商標です。

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

ホテル、スパ、レッスン、イベント、レストランの予約や運営をひとつに。

Tiquo Ltd
ロンドン、イギリス

LinkedInTop Performer Spring

Cookieを使用しています

アクセス解析や広告に使うCookieを許可するか選べます。「同意する」で許可し、「拒否する」または閉じるボタンで拒否できます。

詳細を見る