メインコンテンツへスキップ

運営全体のための統合プラットフォーム。

POSと注文、商品と在庫、予約、決済、顧客と法人、会員管理、問い合わせ、フォーム、マーケティング、自動化、分析を、設定可能なひとつの運用プラットフォームに集約します。
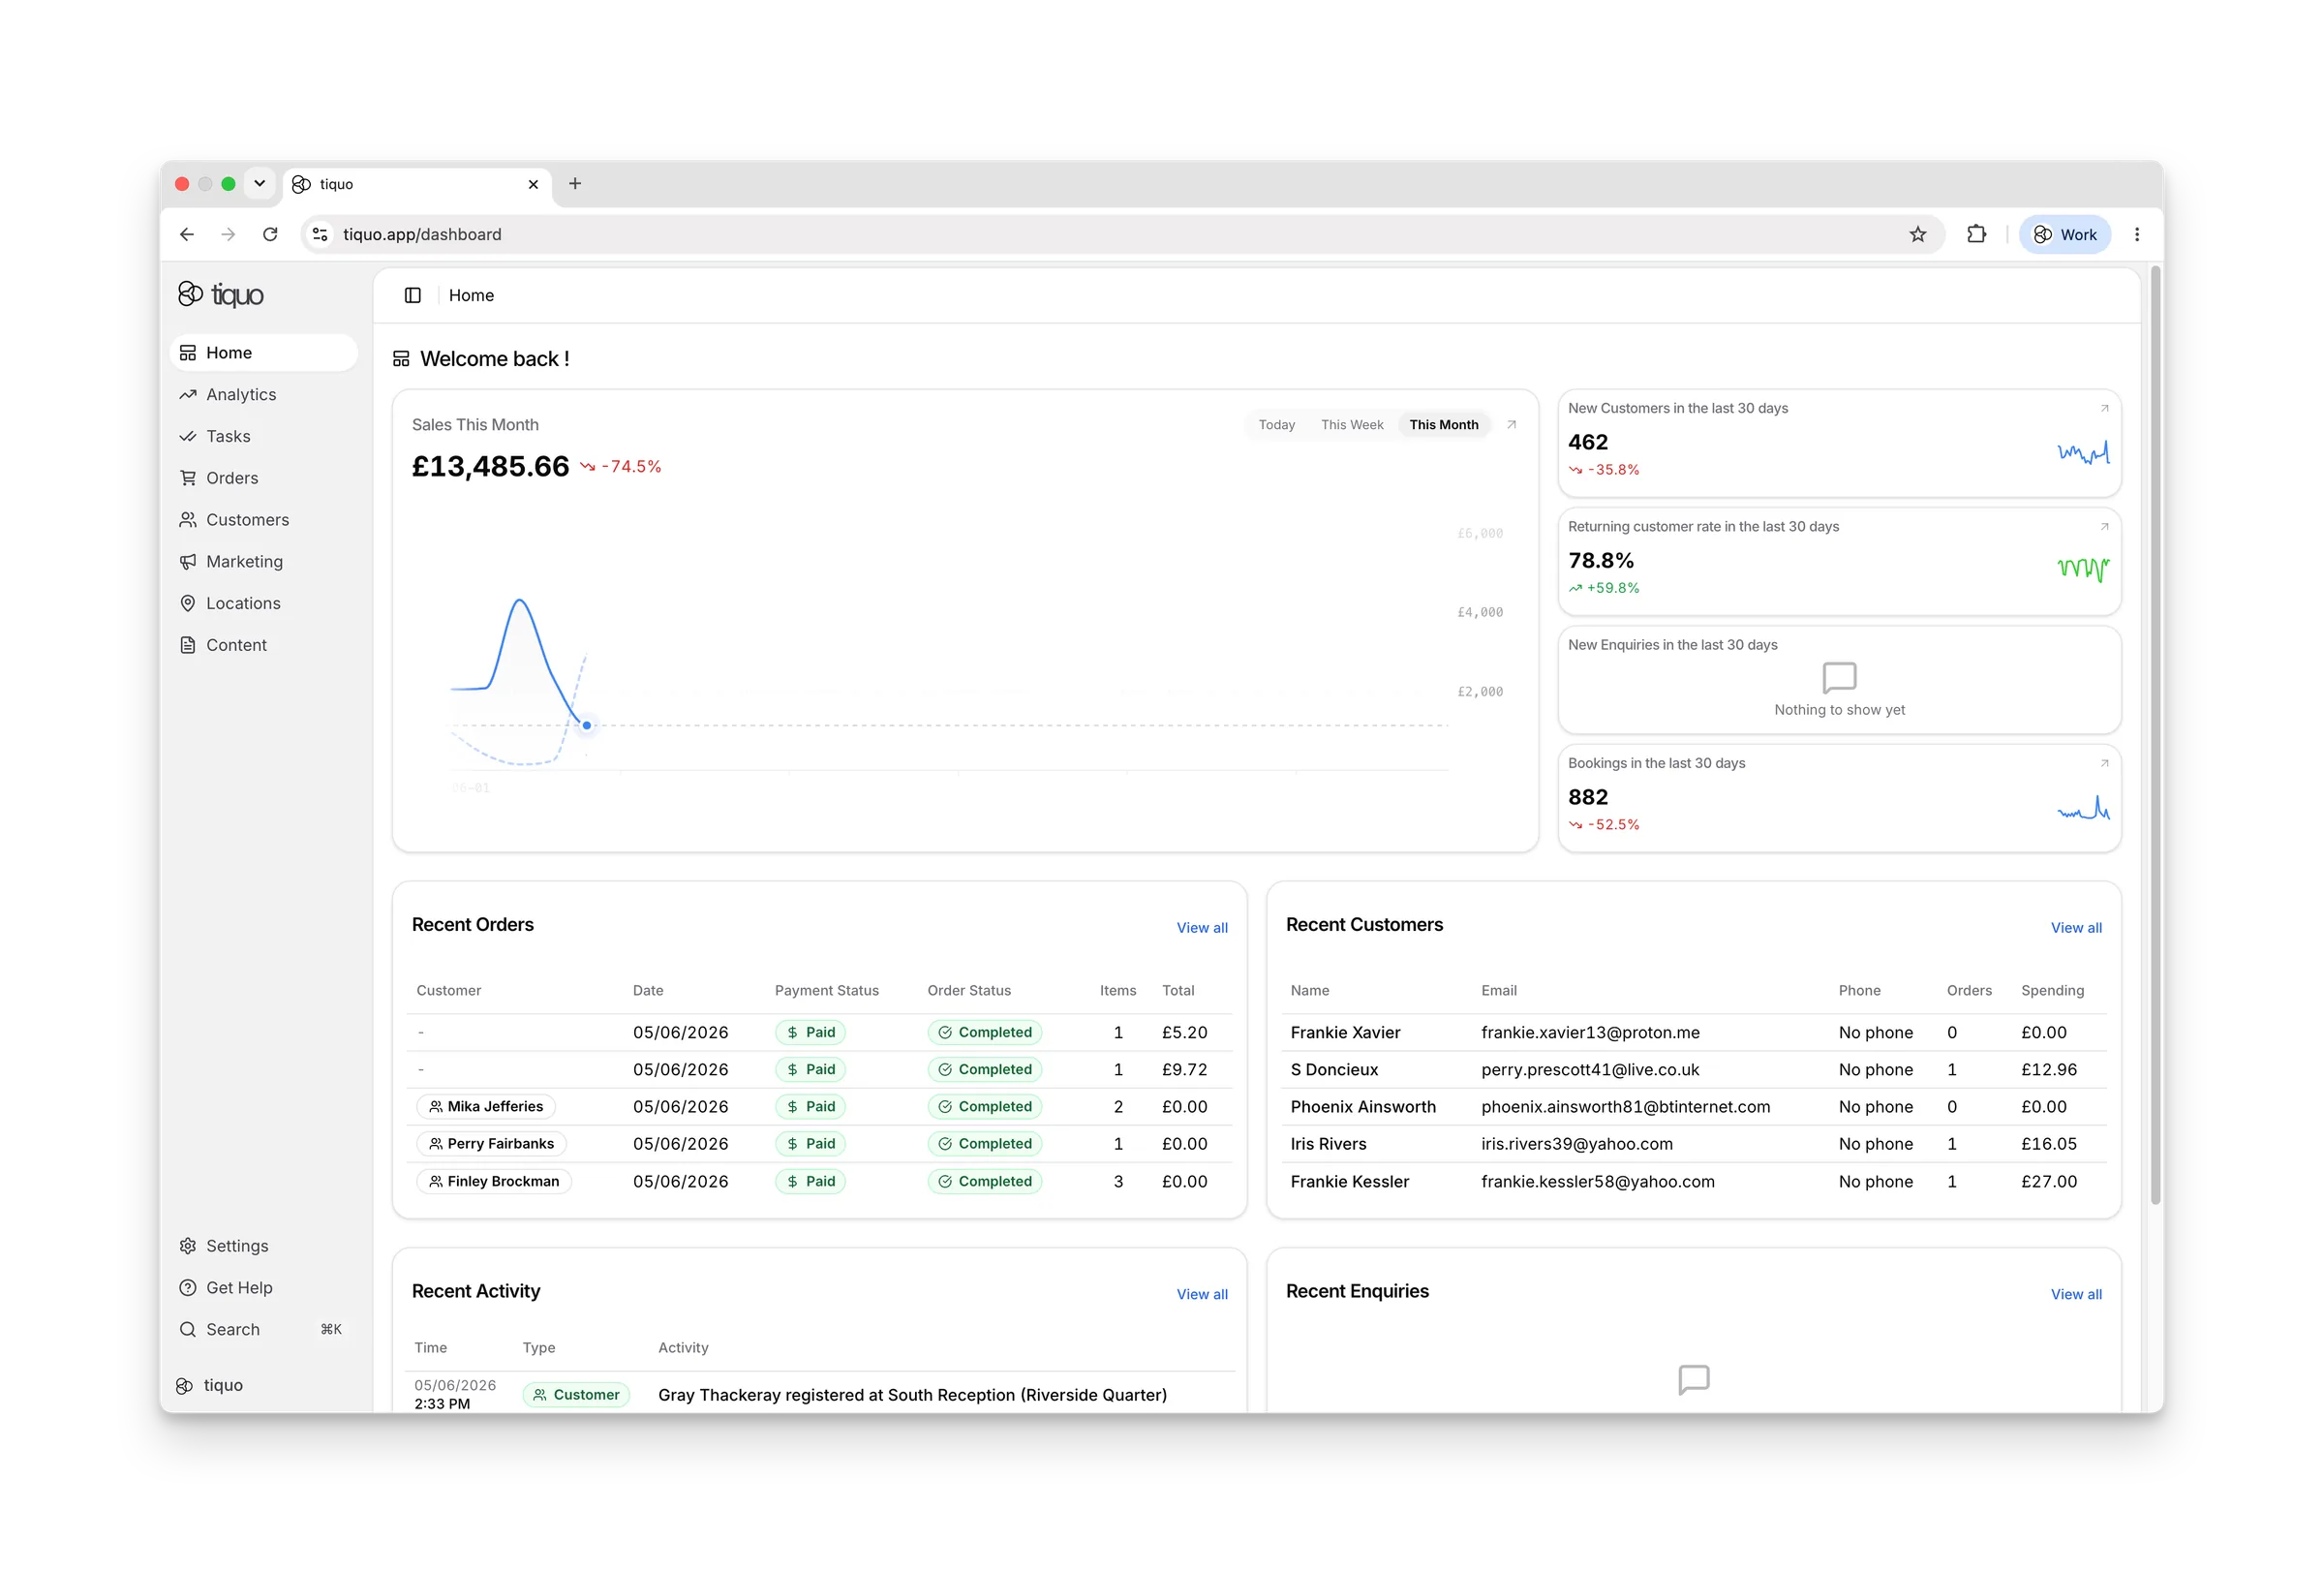
Tiquo unified hospitality platform dashboard
完全なプラットフォーム

すべてが接続。欠けているものはありません。

統合されたデータ、統合された体験。

Tiquoでのすべてのアクションは、プラットフォーム全体に即座に反映されます。予約が決済をトリガーし、決済がメンバーシップを更新し、すべてがレポートに直接反映されます。手動の同期や照合なしに、すべてのチームにとっての唯一の情報源です。

現場のオペレーションのために構築。

Tiquoは実際のサービスビジネスの運営方法を忠実に再現します。トリートメントやクラスからダイニング、客室、パッケージ、体験まで、ソフトウェアが強制するのではなく、チームが実際に働く方法に合わせたワークフローです。

複雑さではなく、ビジネスと共に拡張。

システムを再構築することなく、新しい拠点、部門、サービス、さらにはまったく新しいビジネスモデルを追加できます。Tiquoは成長に合わせて簡単に拡張し、オペレーション、データ、レポートを同期させます。

ダッシュボードだけでなく、スタッフの導入のために設計。

スピード、明快さ、実際の使用を重視したクラウドネイティブプラットフォーム。チームは素早く習得し、ミスを減らし、大がかりなトレーニングや回避策なしに生産性を維持します。

Tiquo on iphoneTiquo on ipad
tiquo.app/dashboard
プラットフォームモジュール

目的別コンポーネントで構築された完全なシステム。

予約

客室、テーブル、施術、クラス、イベント、パッケージを柔軟にスケジュール。リアルタイムの空き状況、リソースルール、ウェイトリスト、フロアプラン、設定可能な予約導線にも対応します。

詳しく見る

決済

オンライン、決済端末、Tap to Payでの支払い、デポジット、分割決済、返金、ストアクレジットに対応し、各決済を該当する注文や予約に紐づけます。

詳しく見る

メンバーシップ

個人や法人向けに、継続または単発のプランを作成。複数の料金、入会金、トライアル、特典、パス、ロイヤルティ、ストアクレジット、自動請求を設定できます。

詳しく見る

フォーム、文書、契約

構造化された項目、ファイル、対象物の写真、署名、決済方法を収集できる複数ステップのフォーム、同意書、書類を作成し、回答を適切な情報とワークフローに紐づけます。

詳しく見る

レポート&分析

売上、予約、顧客、会員、問い合わせ、ロイヤルティ、在庫、ウェブサイトの動向など、250種類以上の分析カードから共有ダッシュボードを作成できます。

詳しく見る

Club Pay

チェックアウトを迅速化し、手数料を削減し、来店ごとのロイヤルティとゲストの支出を増加させるストアドバランス決済。

詳しく見る
数字で見る

現場の運用に合わせて設計。

ひとつのプラットフォーム

予約、注文、決済、顧客、業務を一元管理

伴走型の導入

移行、設定、研修、稼働開始まで対応

柔軟な設定

すぐに設定できるテンプレートとAdvanced Modeを用意

オフラインにも対応

暗号化された端末間meshと自動再同期を搭載

エンタープライズ対応

あらゆる規模のビジネス向けに構築。

エンタープライズセキュリティ。

SOC 2 Type II監査進行中、PCI DSSおよびGDPR準拠。すべてのデータがエンドツーエンドで暗号化され、真剣な運営者のために設計された監査ログ、ロール、権限。

マルチロケーション管理。

1つのアカウントからポートフォリオ全体を運営。必要な場所で標準化し、必要な場所でカスタマイズし、すべてをリアルタイムで確認。

APIと連携。

会計ツール、CRM、業務システム、独自ワークフロー向けに、300以上の連携サービスとREST API、Webhook、Zapierを利用できます。

よくある質問

すべてが接続。欠けているものはありません。

© 2026 Tiquo. 「Tiquo」およびTiquoロゴはTiquo Ltd.の登録商標です。

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

ホテル、スパ、クラス、イベント、レストランなどのための統合プラットフォーム。

Tiquo Ltd
ロンドン、イギリス

LinkedInTop Performer Spring

Cookieを使用しています

当サイトでは、お客様の体験を向上させるためにCookieを使用しています。閲覧を続けることで、Cookieの使用に同意したことになります。

詳細を見る