メインコンテンツへスキップ

ロイヤルティと継続収益を 構築するメンバーシップ。

個人や法人向けに継続または単発のプランを作成し、複数の料金、入会金、トライアル、最低契約期間、特典、パス、ロイヤルティ、ストアクレジット、申請、自動請求を設定できます。すべてのプランが予約、決済、顧客プロフィールにつながります。
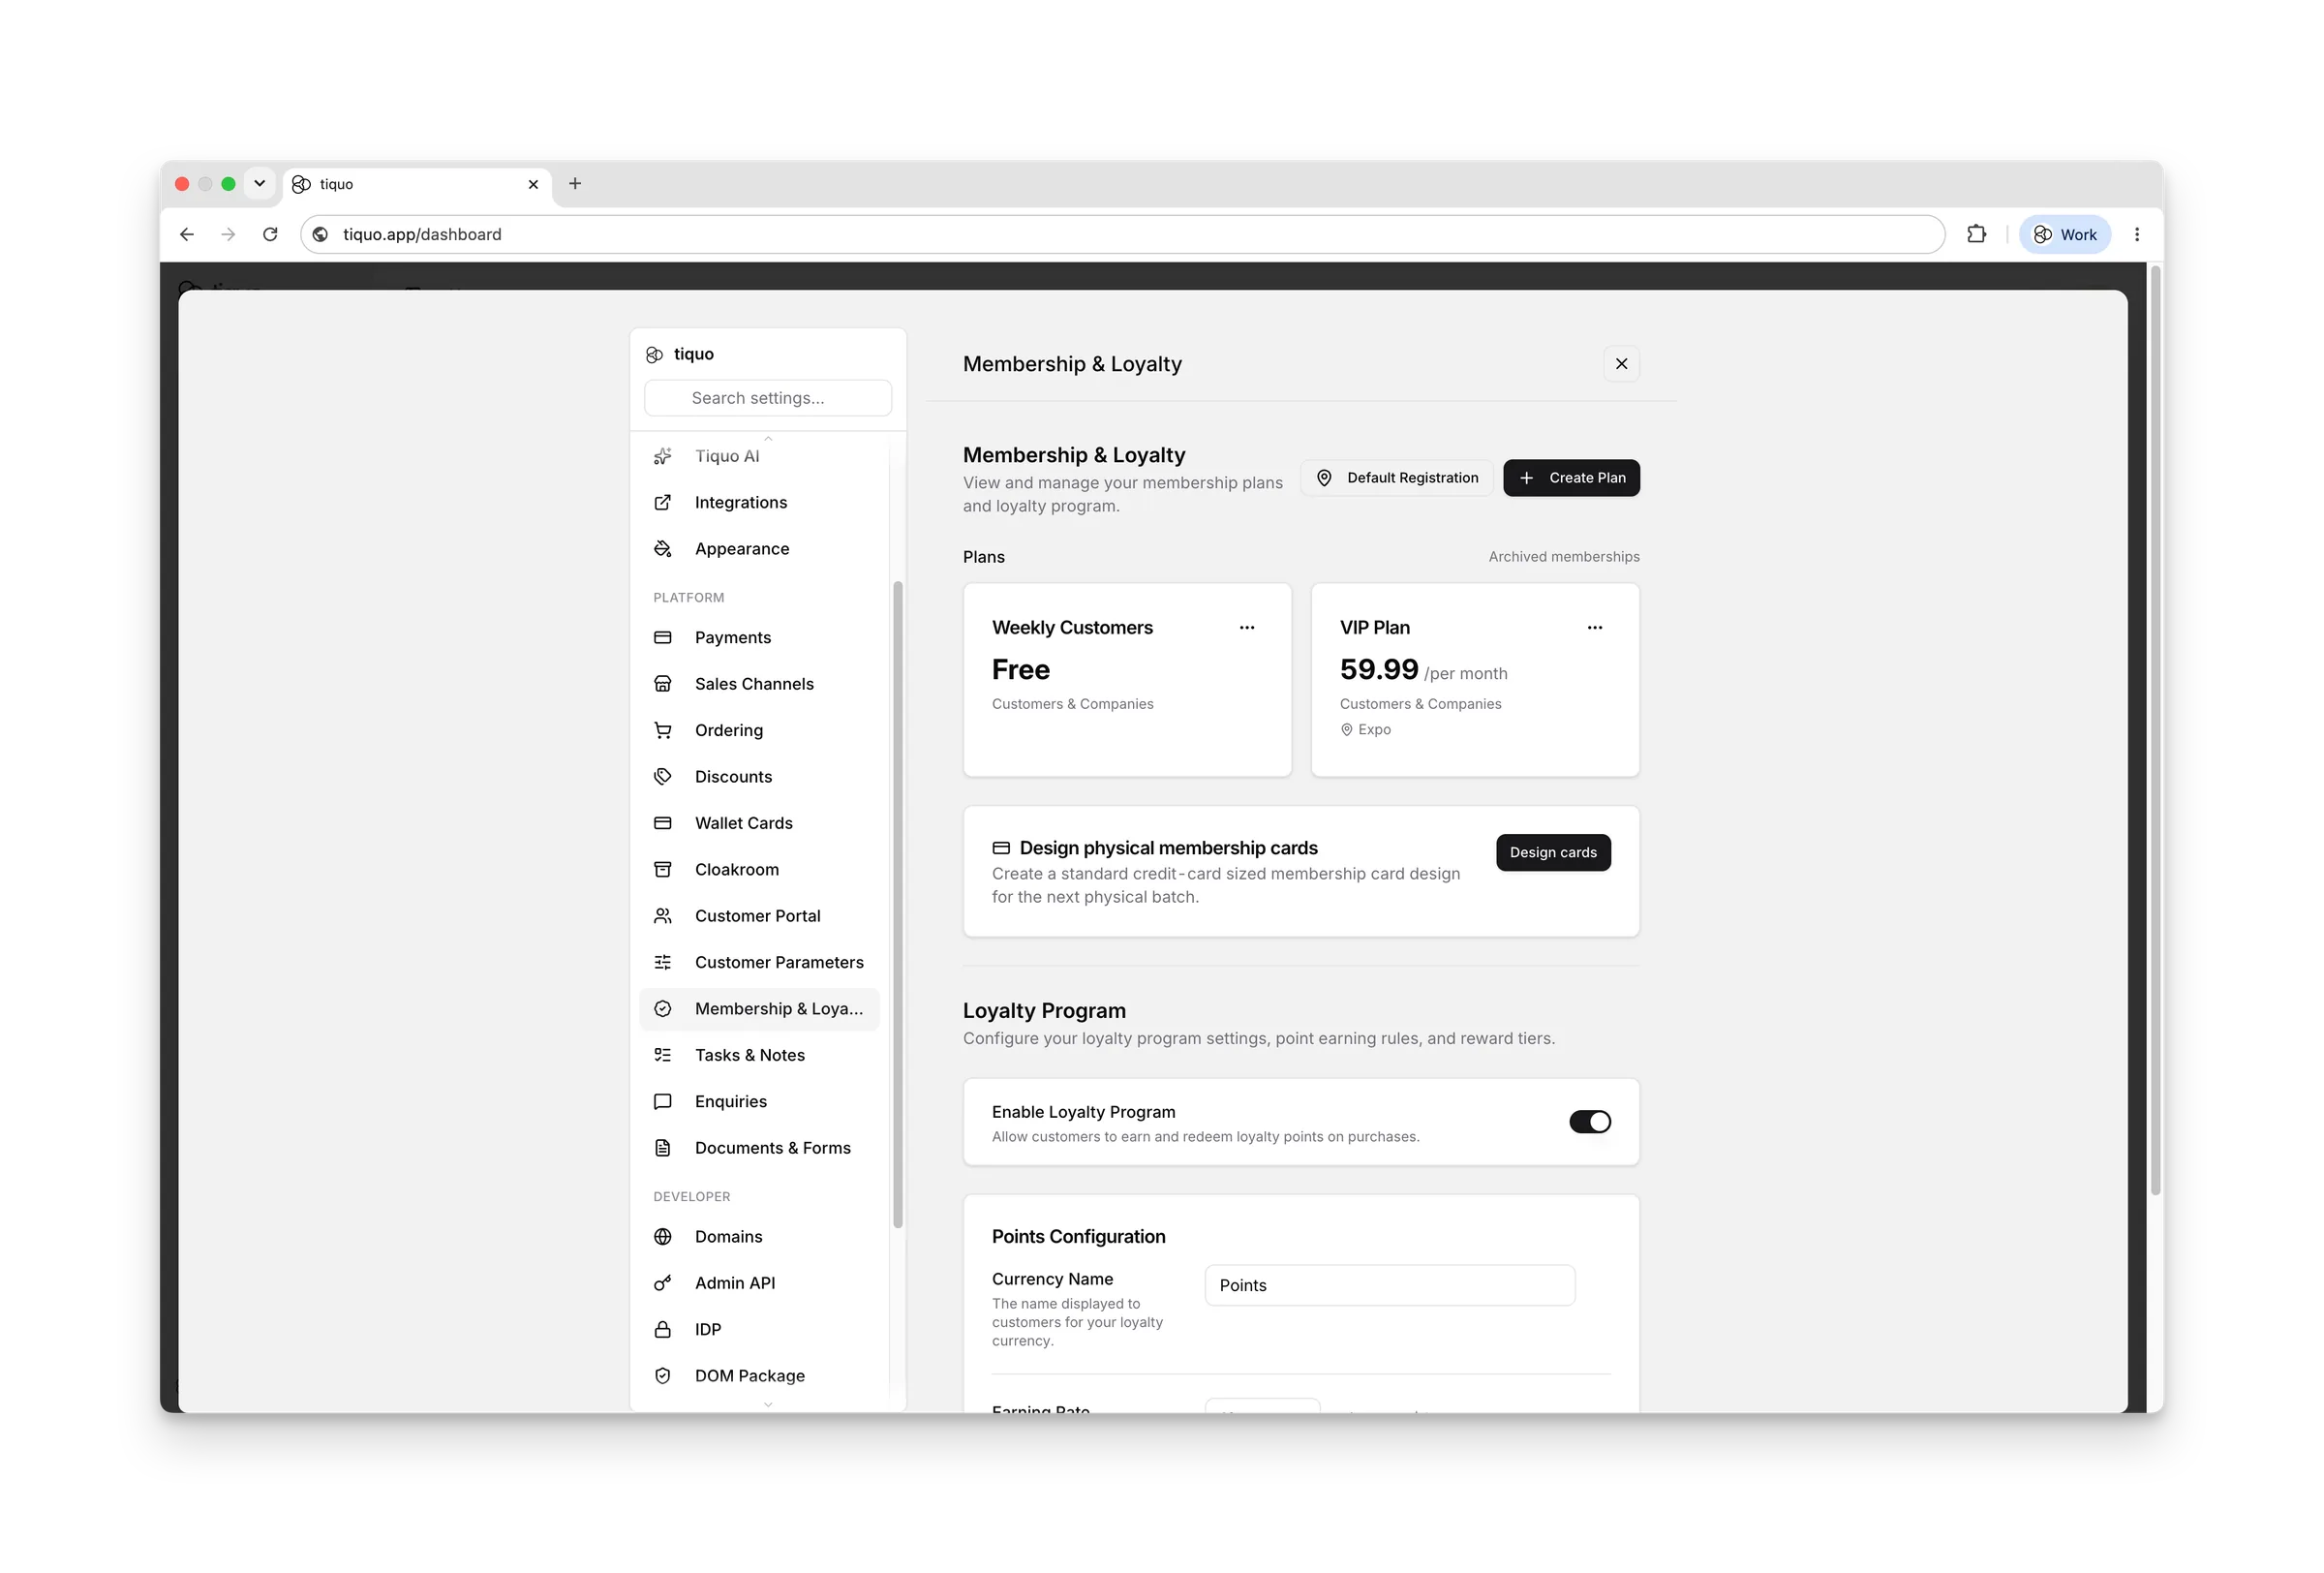
Tiquo memberships dashboard for member retention
柔軟なプラン

実際のビジネスのための柔軟なメンバーシッププラン。

サービスに合わせた定期プラン。

事業の運用方法に合わせて、複数の料金、入会金、トライアル、最低契約期間、柔軟な請求間隔、サービス利用ルールを設定した会員プランを作成できます。

ストアドバリューとクレジットを含む。

ストアクレジット、ゲストパス、入退室パス、パッケージ特典を追加し、指定したサービスで会員がプランを利用できるようにします。

ティア制の特典とパーク。

複数の会員レベルを通じて、ロイヤルティ階層、割引、限定アクセス、顧客別の料金や請求例外を提供できます。
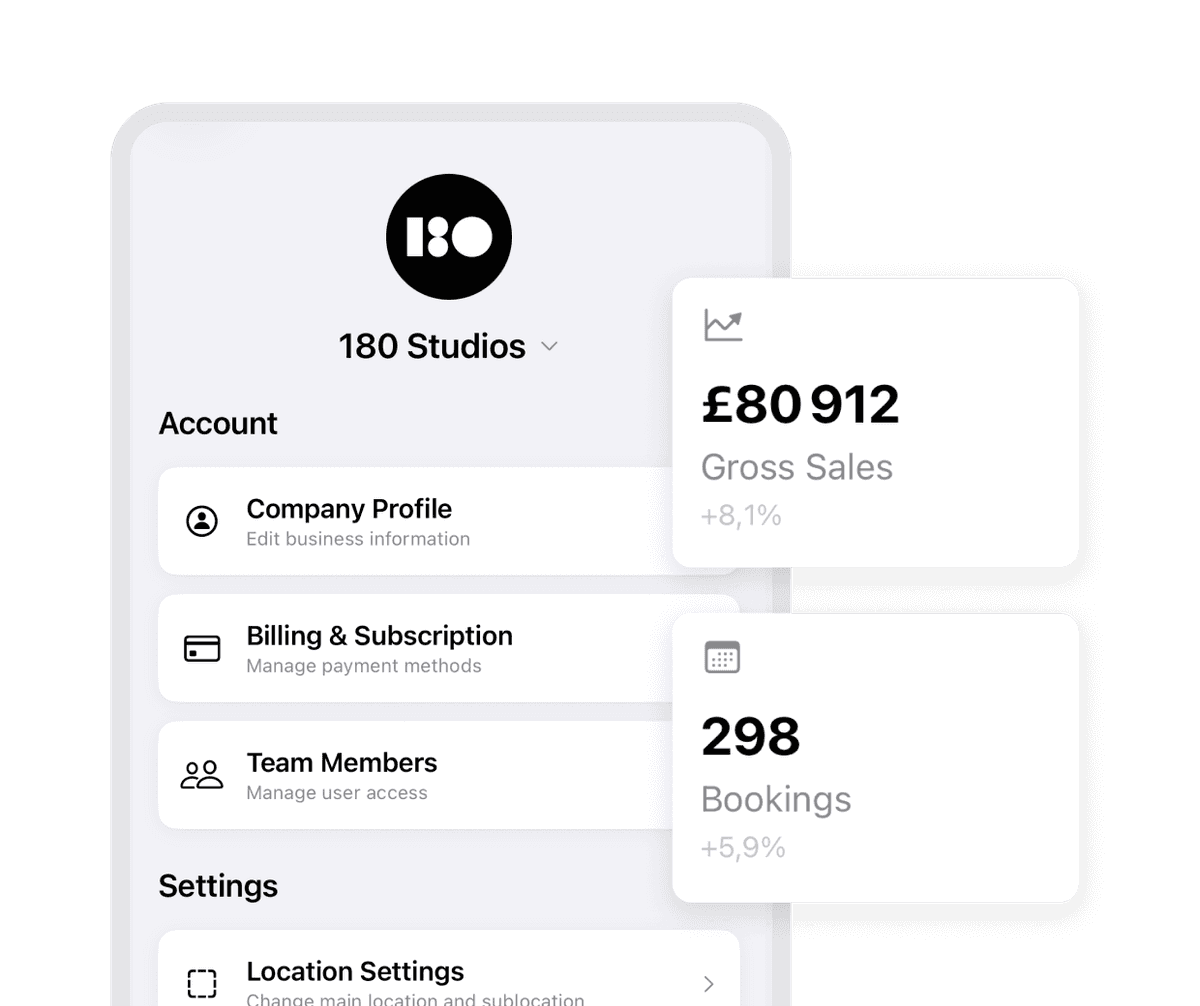
Tiquo membership profile and retention dashboard
数字で見る

より多くの会員。より少ない解約。

最大
25%

自動エンゲージメントによる会員リテンションの向上。

最大
60%

セルフサービスポータルによるサポートリクエストの削減。

最大
99%

の定期支払いが正常に処理。

課金と決済

予約と決済に接続。

自動課金と更新。

会員はプランスケジュールに基づいて自動的に課金されます。決済、更新、失敗した課金がすべて一か所で追跡されます。

会員料金と予約ルール。

予約時にスタッフの介入なしで会員料金、特典、アクセスルールを自動適用。

デポジットや請求書との連携。

メンバーシップはデポジット、請求書発行、その他の決済フローと統合され、会員は常に正しく課金されます。
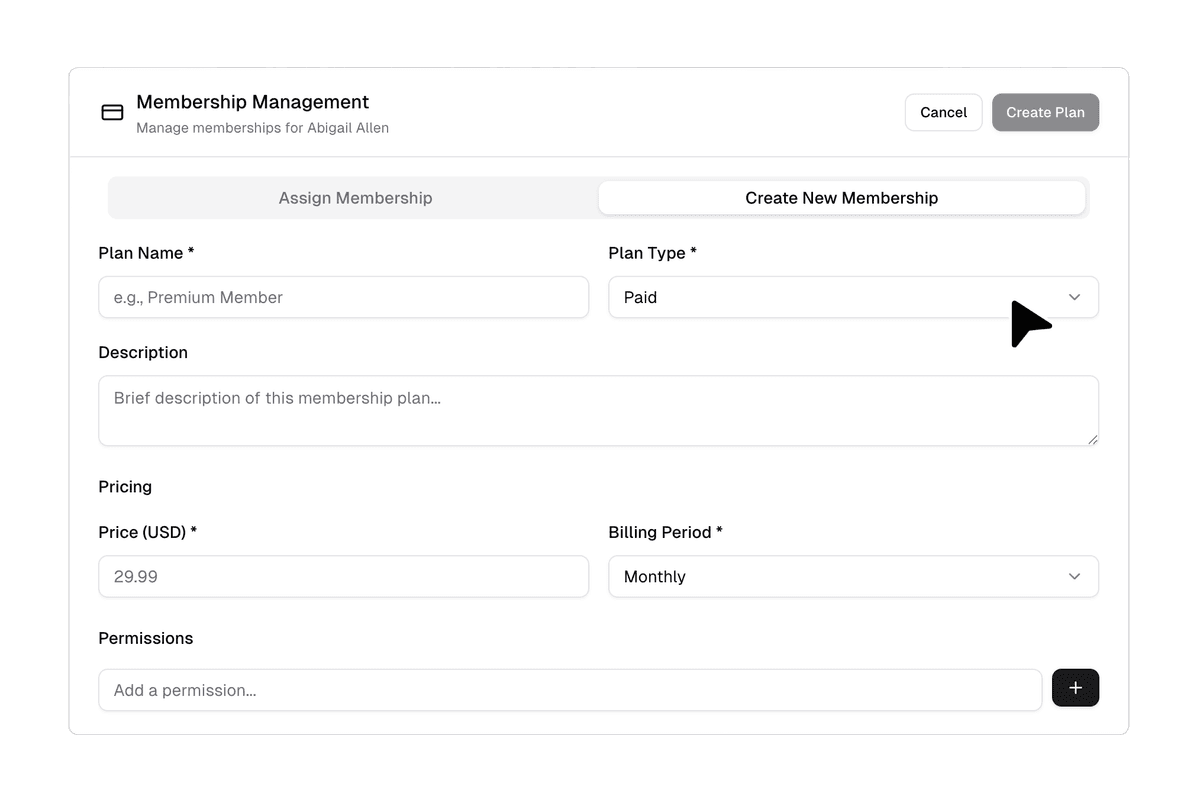
Tiquo recurring billing and membership payment controls
エンゲージメントとリテンション

エンゲージメントとリテンションを内蔵。

プロモーションとリワード。

会員のアクティビティと利用状況に基づいてクレジット、インセンティブ、ロイヤルティリワードを実施。

完全な履歴付き会員プロフィール。

来店、予約、購入、クレジット、エンゲージメントを単一の会員プロフィールで確認。

セルフサービス会員アクセス。

会員はプラン詳細の確認、残高チェック、更新管理、予約を自分で行えます。

ポートフォリオ&チーム

ポートフォリオとチームの可視化。

マルチロケーションメンバーシップ。

複数の拠点やブランドのメンバーシップをひとつのシステムから管理。

スタッフサポートとアップセルのためのツール。

スタッフは会員のステータス、特典、利用状況を素早く確認し、一貫したサービスとアップセルの機会を提供。

デフォルトでレポートに含まれる。

メンバーシップの収益、利用状況、解約、アップグレード、生涯価値がレポートに自動表示されます。

よくある質問

より多くの会員。より少ない解約。

© 2026 Tiquo. 「Tiquo」およびTiquoロゴはTiquo Ltd.の登録商標です。

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

ホテル、スパ、クラス、イベント、レストランなどのための統合プラットフォーム。

Tiquo Ltd
ロンドン、イギリス

LinkedInTop Performer Spring

Cookieを使用しています

当サイトでは、お客様の体験を向上させるためにCookieを使用しています。閲覧を続けることで、Cookieの使用に同意したことになります。

詳細を見る