メインコンテンツへスキップ

Tiquo AIでノイズから信号を分離

Tiquo AIを使って、リアルタイムの業務データを役立つ回答、顧客インサイト、わかりやすいコンテンツ、具体的な次の一手に変えられます。

Tiquoに組み込まれたAI

チームが日々働く場所に、役立つインテリジェンスを。

事業に合わせた概要。

自分の役割に重要な指標、変化、業務上の兆候をまとめた、パーソナライズされた概要から始められます。

許可されたデータに基づく回答。

対応する指標について質問し、アクセス可能な組織、権限、レポート範囲に基づく説明を得られます。

すぐに活用できる顧客インサイト。

顧客の活動を要約し、生涯価値を予測し、次回注文の予想時期を把握して、意味のある傾向を顧客セグメントに変えられます。

日々の業務に役立つコンテンツツール。

キャンペーンコンテンツの作成と翻訳、商品説明の改善、メールデータの検証、自然言語によるメディア検索を行えます。
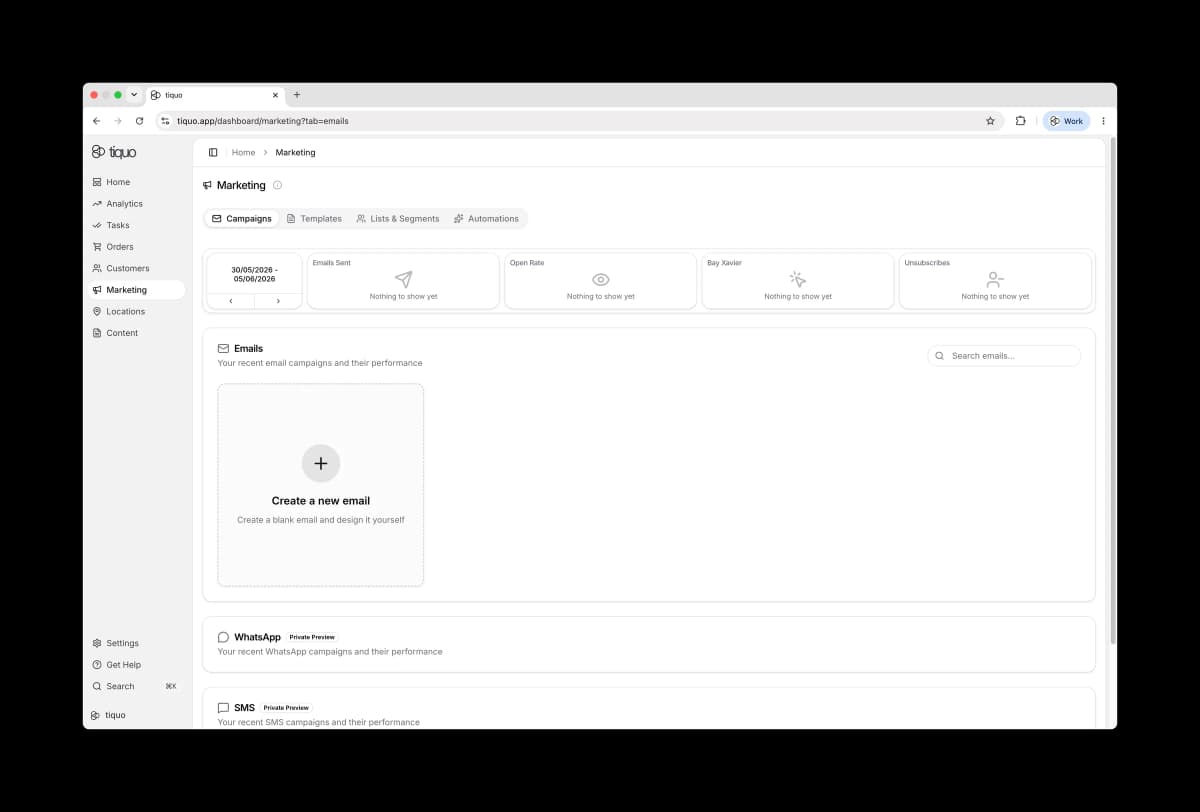
Tiquo intelligence interface for workflow automation
数字で見る

プラットフォーム全体に広がるインテリジェンス。

パーソナライズされた
概要

各チームに関係する変化と指標に意識を向けられます。

根拠のある
回答

許可された分析と業務上の根拠に基づきます。

予測型の
顧客インサイト

生涯価値と次回注文時期の予測範囲を含みます。

支援機能付きの
コンテンツ

キャンペーン、翻訳、商品説明、メディア検索に活用できます。

顧客と事業のインサイト

何が変わり、次に何を調べるべきかを把握できます。

数字の背景を理解。

AI Buddyを使って対応する指標を調べ、変化の背景にある記録や傾向を確認できます。

顧客の価値と次回時期を予測。

顧客生涯価値と次回注文時期の予測範囲を、過去の支出や活動とあわせて確認できます。

インサイトをオーディエンスに。

意味のある行動傾向や取引傾向から顧客セグメントの候補を作成し、利用前に調整できます。
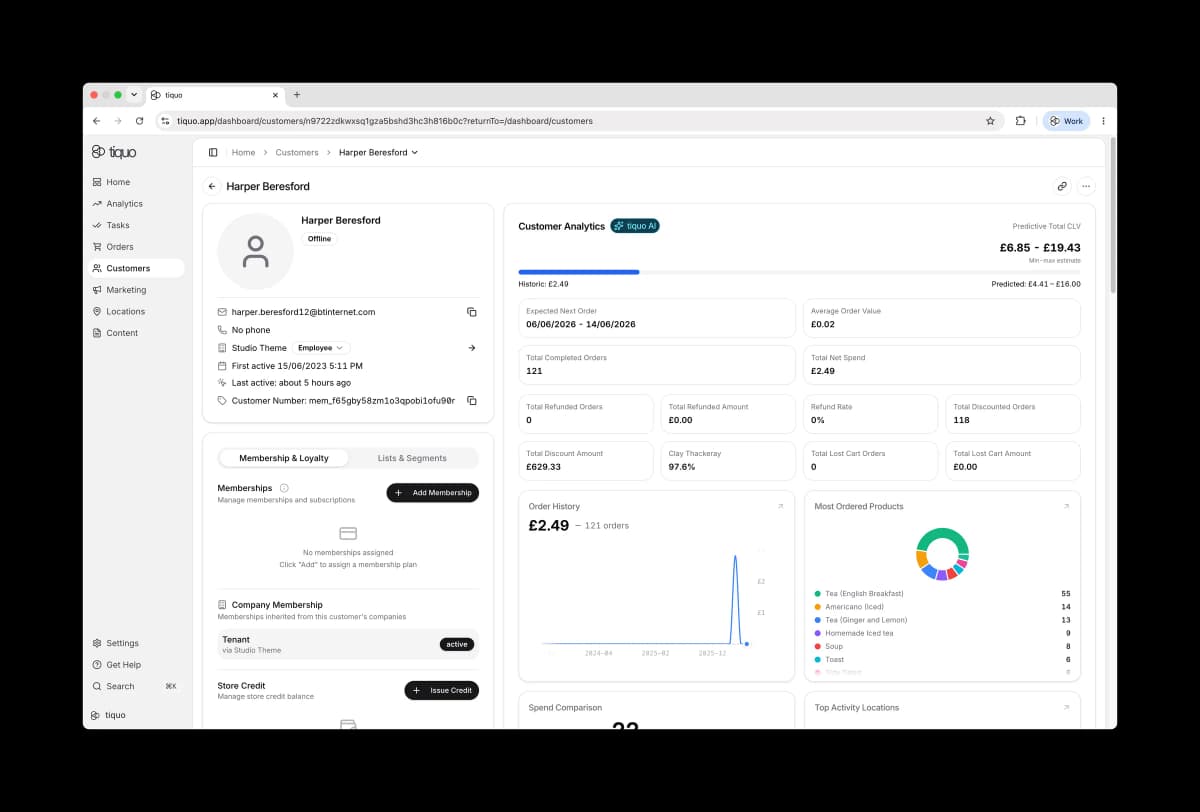
Tiquo insights dashboard with predictive customer analytics
監査可能な自動化

イベントを一貫したワークフローに変換。

実際の業務イベントを起点に。

予約、注文、顧客、会員、フォーム、決済、在庫、タスク、メールのイベントからワークフローを開始できます。

プロセスに必要なロジックを追加。

条件、分岐、待機を使い、組織の記録とルールに沿って各ワークフローを設計できます。

Tiquo全体で操作を実行。

手作業で引き継ぐことなく、タスクの作成、メッセージ送信、記録更新、パス発行、業務手順の連携を行えます。

重要な判断を適切に管理。

保護された操作には明確なルールとスタッフ承認を使い、何が実行され、なぜ実行されたかを確認できます。

安心して確認、再実行。

管理されたライフサイクル変更、再試行、監査履歴により、自動化の運用と問題解決がしやすくなります。

顧客の背景情報をつないだままに。

予約、注文、会員、フォーム、プロフィールのデータを使い、承認済みの連絡を顧客にとってより適切な内容にできます。

よくある質問

プラットフォーム全体に広がるインテリジェンス。

© 2026 Tiquo. 「Tiquo」およびTiquoロゴはTiquo Ltd.の登録商標です。

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

ホテル、スパ、クラス、イベント、レストランなどのための統合プラットフォーム。

Tiquo Ltd
ロンドン、イギリス

LinkedInTop Performer Spring

Cookieを使用しています

当サイトでは、お客様の体験を向上させるためにCookieを使用しています。閲覧を続けることで、Cookieの使用に同意したことになります。

詳細を見る