Kuidas Tiquo ja Stripe toidavad juhtivate hotelligruppide globaalseid makseid
Ühes hotellis või liikmeklubis võivad tegutseda restoran, spaa, tööruumid ja kauplus. Mõnikord kuuluvad need eri ettevõtetele, kuigi külaline kasutab neid ühe külastuse jooksul.
Selline korraldus vajab selgeid makse-, tagastus- ja arvestusreegleid.
Makseprobleem, millest keegi ei räägi
Kui veebibroneeringud, kohapealsed ostud ja liikmesused kasutavad eri tööriistu, tuleb nende kirjed omavahel seostada. Finantsmeeskond peab nägema, millise tellimuse eest maksti ja kellele raha kuulub.
Seotud tellimuse- ja makseandmed võivad seda tööd lihtsustada.
Tiquo koondab broneeringud, tellimused, kliendiandmed ja maksed ning kasutab maksetöötluseks Stripe’i. Saadaval olevad makseviisid ja kontodevahelised toimingud sõltuvad riigist ning seadistusest.
Mida see praktikas välja näeb
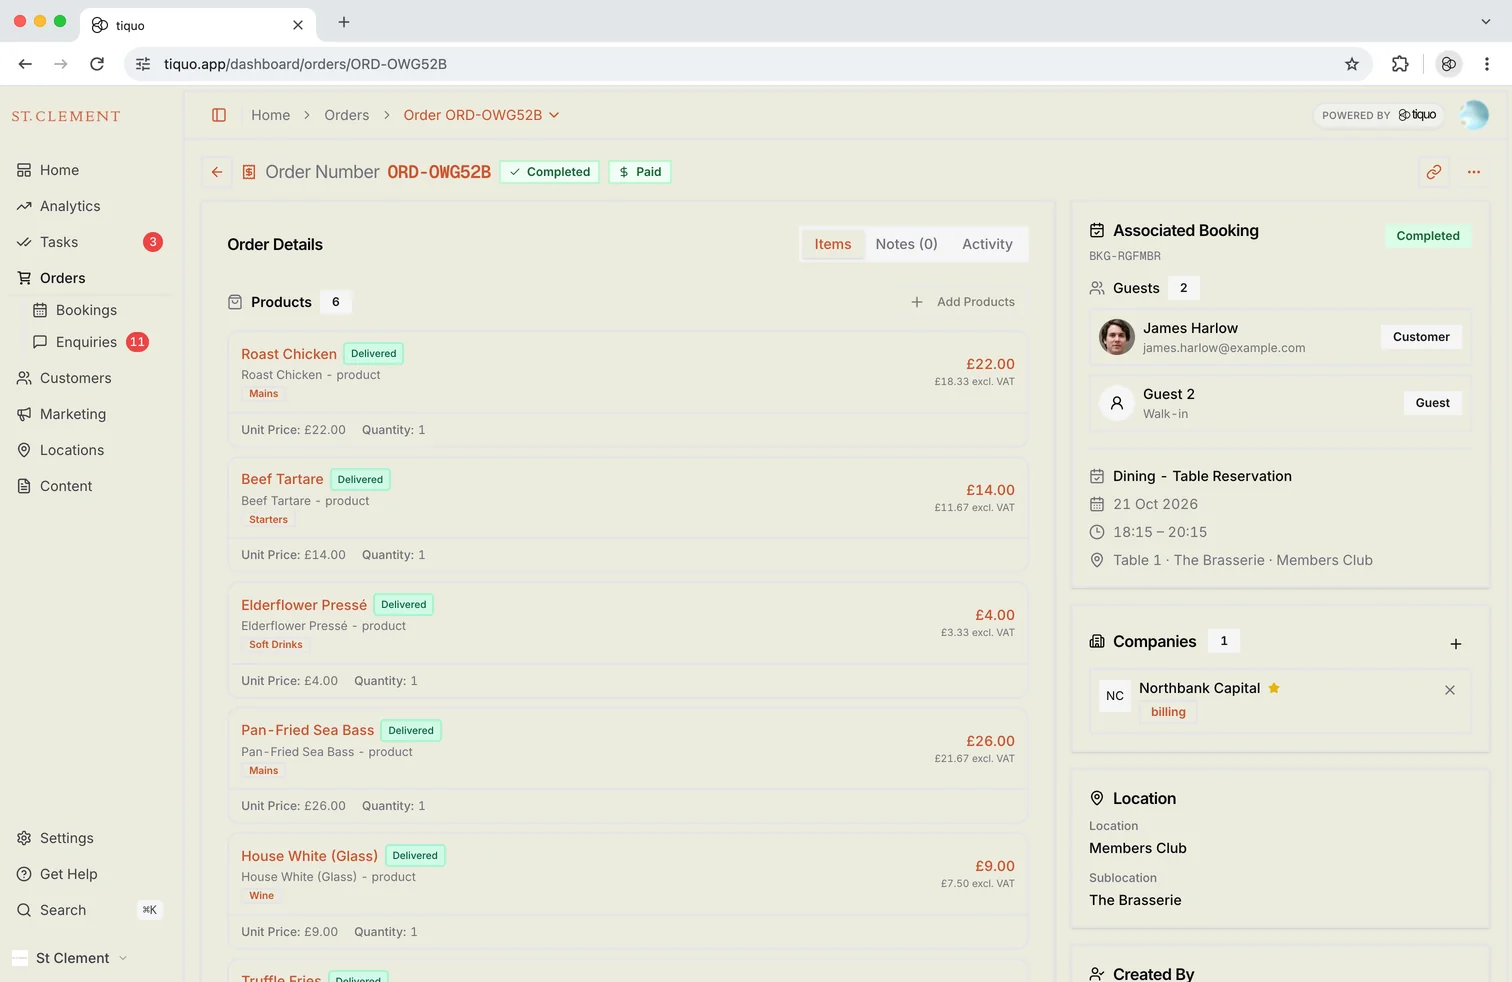
Broneeringu, kassatellimuse ja liikmesusega seotud makseid saab Tiquos käsitleda koos nende alusandmetega.
Kontrollige oma lahenduses veebimakseid, kaarditerminale, ettemakseid, eelautoriseerimist, korduvmakseid ja tagastusi. Avatud arved, kinkekaardid ning maksejaotused on Tiquo töövood, mille tugi tuleb seadistuse ja makseviisi järgi kinnitada.
Töötaja saab seotud kirjetest leida, mille eest klient tasus ja milline summa on veel maksmata. Finantsmeeskond saab kontrollida tehingu, makse ning väljamakse seoseid.
Maksed, mis töötavad üle piiride
Londonis, Pariisis ja New Yorgis tegutsev grupp peab arvestama eri valuutade, kontode ja kohalike tingimustega.
Stripe’i taristu toetab makseid mitmel turul, kuid iga uue riigi puhul tuleb kinnitada konto, valuuta, makseviiside ja seadmete tugi. Uus asukoht vajab endiselt seadistamist.
Külaline võib tasuda veebis broneeringu eest ja kohapeal lisateenuse eest. Kontrollige, et mõlemad maksed seostuvad õige kliendi ning tellimusega.
Näiteks tasub külaline enne saabumist toa ettemakse ning kasutab hiljem restorani ja spaad. Toa arvele kandmine ja ettemakstud saldoga tasumine on eri toimingud: saldo puhul kasutatakse ettemakstud vahendeid. Ühise lõpparve võimalus sõltub teenuste ja kontode seadistusest.
Kohapealsed maksed, mis ei riku voogu
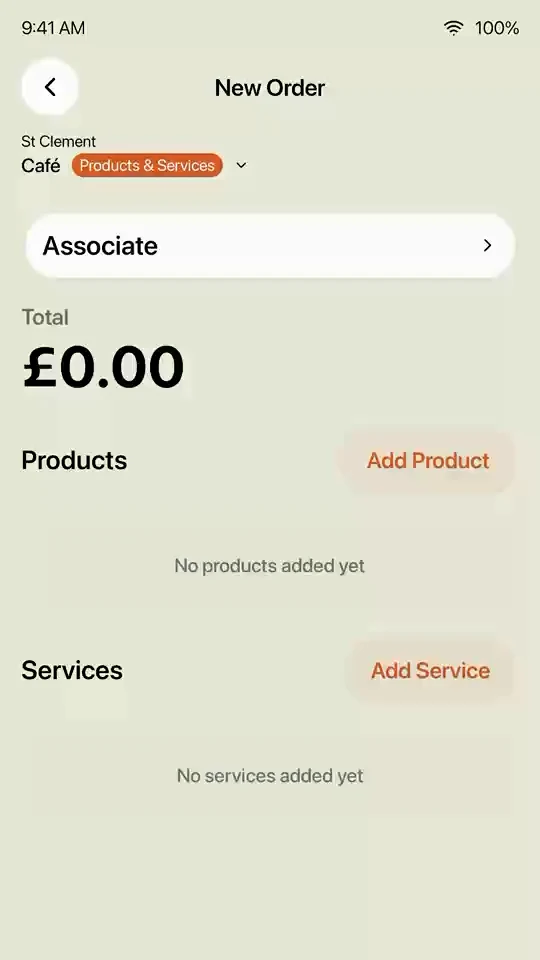
Kohapeal katsetage tellimuse loomist, makse vastuvõtmist ja kviitungi väljastamist. Vaadake, kas töötaja saab vajaliku toimingu teha samas seadmes ning kuidas kuvatakse makse olekut.
Tiquo toetatud seadmete hulka kuuluvad S700, S710 ja T600 ning sobivas seadistuses iPhone’i Tap to Pay. Kontrollige oma riigi ja seadme jaoks tellimuste, broneeringute ning maksete funktsioone.
Käeshoitav seade võib vähendada terminali juurde liikumist. Katsetage ühendust, aku kestust ja avatud arve jätkamist teise töötaja või seadme kaudu.
Kviitung ja maksekirje seotakse algse tellimuse või broneeringuga. Tagastused ja muud erandid tuleb samuti kontrollida.
Mitme-üksuse peavalu lahendamine
Mitme juriidilise isiku korral peab maksejaotus järgima kokkulepitud kontostruktuuri.
Näiteks võivad majutus, spaa ja restoran kuuluda eri ettevõtetele. Enne ühise makse kasutamist tuleb määrata saajad ning arvete ja arvestuse korraldus.
Võrrelge eraldi makseid ja toetatud kontodevahelist jaotust. Mõlemal juhul peab olema selge, kuidas käsitletakse tasusid, tagastusi ja võimalikke vaidlusi.
Seadistatud ühendatud kontode puhul saab Tiquo jaotada makse mitme sihtkoha vahel ning siduda jaotuse tellimusega. See ei kõrvalda raamatupidamislikku kontrolli ega ettevõtetevahelise arvestuse kohustusi.
Võimalikku ajavõitu hinnake oma tehingute ja erandite põhjal. Kindlat kokkuhoidu ega kõigi vigade kõrvaldamist ei saa ette eeldada.
Tiquos saab kasutada toetatud võrdseid, tootepõhiseid, protsendipõhiseid ja kohandatud maksejaotusi. Kontrollige ka teenustasu, ettemaksete ja osamaksete käsitlemist vajalikus makseviisis.
Liikmesused, korduv arveldus ja ettemakstud saldo
Liikmesuste korduv arveldamine vajab selgeid makseperioode, hindu ning ebaõnnestunud makse käsitlemise reegleid.
Tiquo kasutab korduvmaksete töötlemiseks Stripe’i. Seadistage liikmesuse arveldus, lubatud makseviisid ja teavitused ning kontrollige, kuidas makse olek mõjutab liikme õigusi.
Ettemakstud saldo võimaldab kliendil kasutada varem laaditud vahendeid sobivate toodete ja teenuste eest tasumiseks. See ei ole hiljem tasutav krediidikonto. Kasutamise ulatus sõltub teie määratud reeglitest.
Turvalisus ilma liigse keerukuseta
Maksete turvalisus sõltub nii maksetaristust kui ka teie seadistusest ja andmete käsitlemisest.
Stripe töötleb kaardimakseid ja pakub maksete turvameetmeid. Ettevõtte PCI-kohustused sõltuvad kasutatavast lahendusest; Stripe’i kasutamine ei vabasta automaatselt kõigist kohustustest. Kontrollige makseandmete liikumist ja seadmete seadistust.
Peidetud kulu, mis kaob
Finantsmeeskonnaga mõõtke tellimuste, maksete ja väljamaksete võrdlemisele kuluvat aega.
Mitme asukoha või ettevõtte korral võivad tööd lisada erinevad valuutad, tasud, ajastused ja tagastused. Määrake iga kontrolli jaoks vajalikud lähtekirjed.
Tiquo seotud kirjed aitavad jälgida makseid, ettemakseid ja tagastusi. Aruannete puhul kontrollige filtreid ning täielikkust ja võrrelge tulemusi makseteenuse pakkuja ning raamatupidamise andmetega.
Grupiülese kasutuselevõtu eel proovige need kontrollid läbi ühe asukoha tegelike tehingutega.
Miks see partnerlus loeb
Maksesüsteemi hindamisel vaadake kogu tehingut tellimuse loomisest väljamakse ja võimaliku tagastuseni.
Tiquo ühendab teeninduse toimingud Stripe’i maksetöötlusega. Sobivus sõltub vajalikest makseviisidest, kontodest, riikidest ja seadmetest.
Koostage oma tavapäraste ning erandlike tehingute katseplaan. Selle põhjal saab kinnitada lahenduse ulatuse ja alles jääva finantskontrolli.

Viimased lood

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.