Liigu põhisisule

Ettevõtte infrastruktuur globaalsele hotellindusele.

Hallake grupi kassamüüki, tellimusi, broneeringuid, kliente, ettevõtteid ja liikmesusi. Siduge nendega päringud, vormid, turundus, laoseis, maksed ning aruanded. Määrake kasutajaõigused ja vajalikud API-ühendused ning leppige kokku kasutuselevõtu etapid.
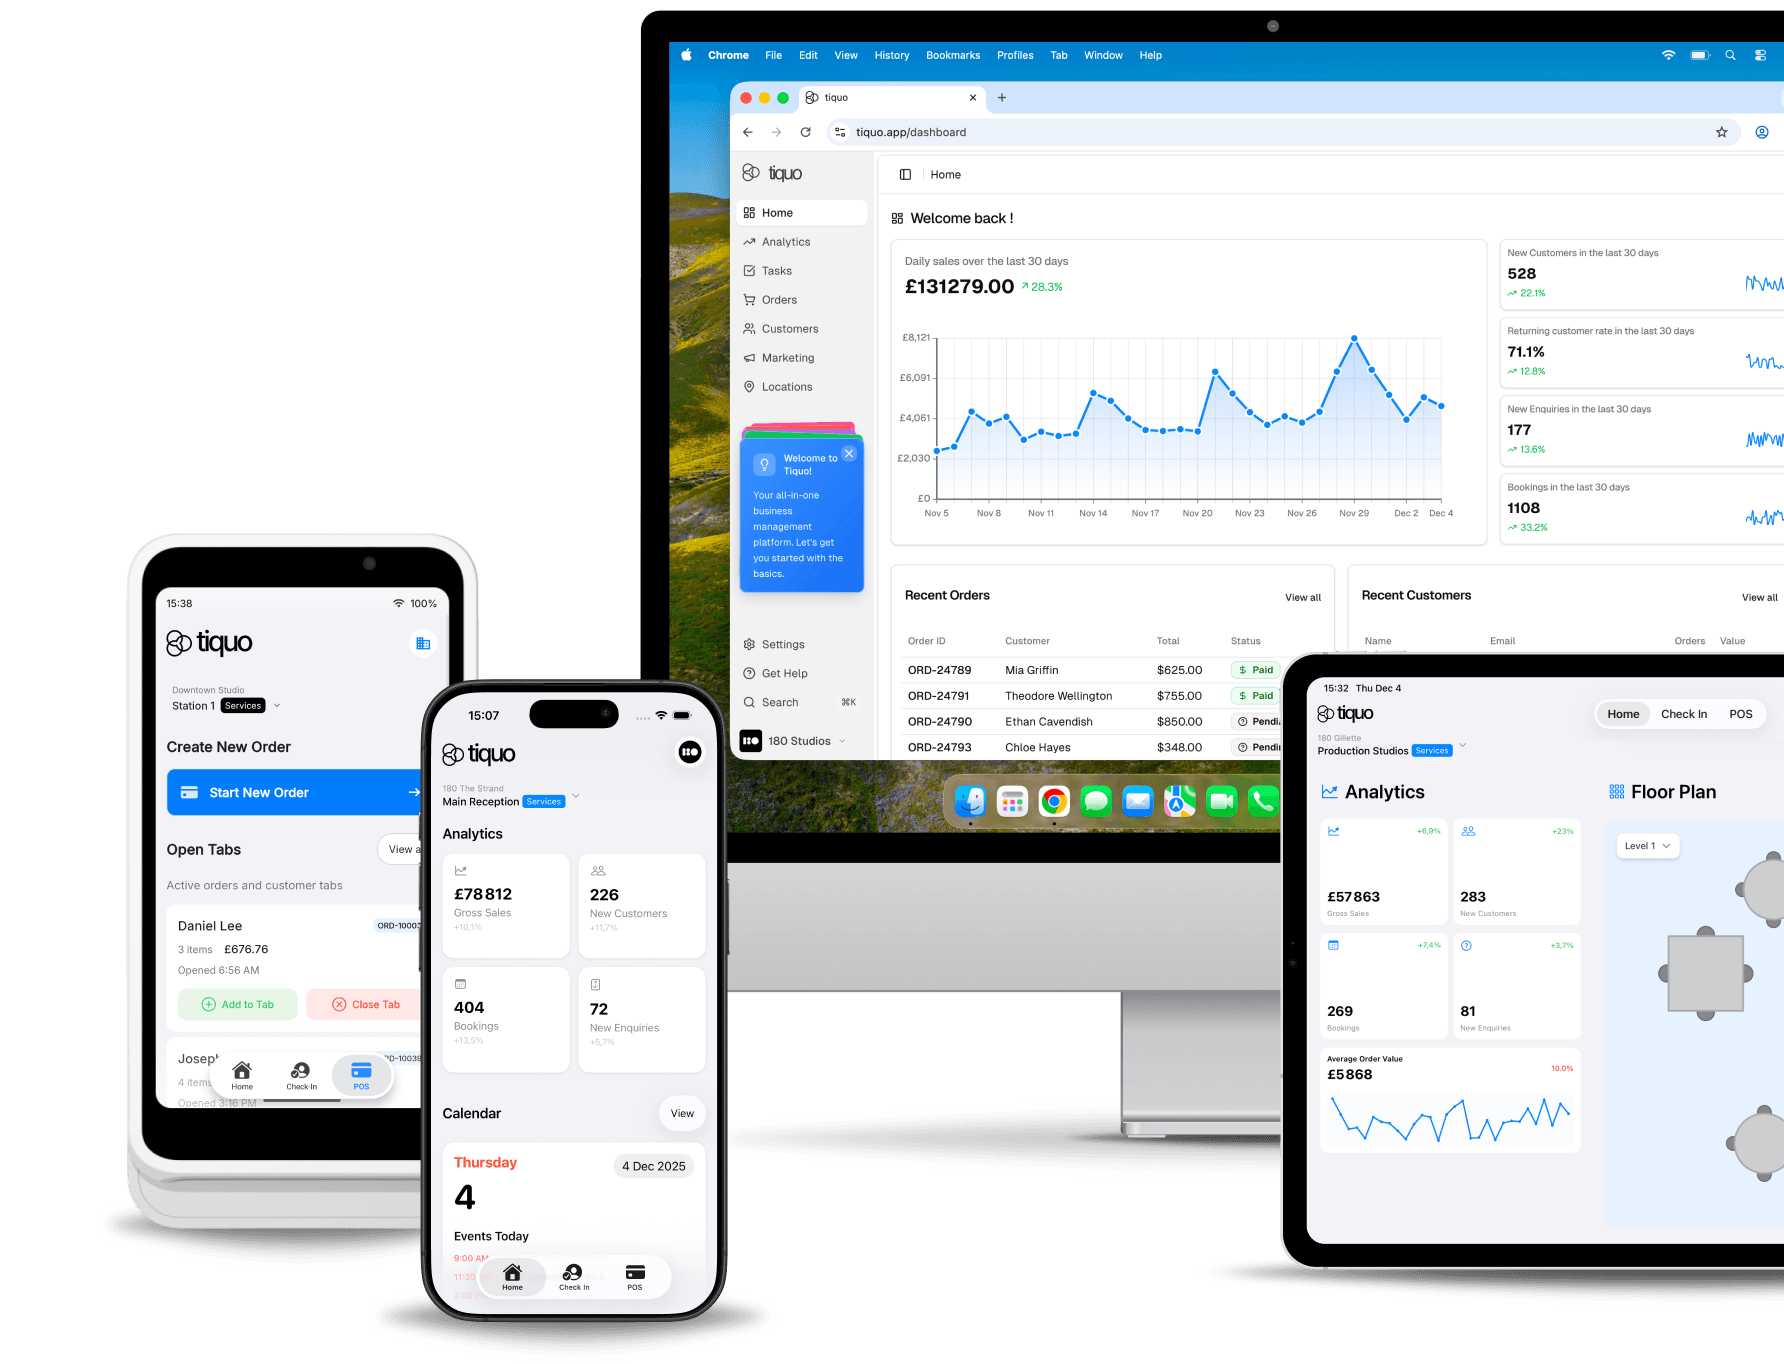
Loodud skaleerimiseks. Kujundatud keerukuse jaoks.

Nii 10 kui ka 1000 asukoha puhul tuleb läbi mõelda õigused, andmete jagamine ja töökorraldus. Kaardistage oma grupi vajadused ning kontrollige enne laiemat kasutuselevõttu koormust ja ühendusi.

Ettevõtte turvalisus.

SOC 2 Type II audit on käimas. Platvorm toetab SSO-d, auditilogi ja rollipõhiseid õigusi. Määrake, milliseid andmeid kasutajad eri juriidiliste isikute ja asukohtade lõikes näevad.

Globaalsed tegevused.

Seadistage toetatud valuutad, keeled, maksud ja makseviisid piirkonniti. Kontrollige iga turu nõudeid ning määrake, mida juhitakse grupi ja mida asukoha tasandil.

Mitme brändi arhitektuur.

Määrake igale brändile oma kujundus, hinnad ja kliendivaated. Otsustage, milliseid andmeid ja tööreegleid brändid omavahel jagavad.

API-esmane platvorm.

Kasutage REST API-t toetatud andmete ja toimingute ühendamiseks ERP-, CRM- või PMS-süsteemi, andmelao või oma rakendusega.

Pühendatud tugi.

Enterprise sisaldab eelisjärjekorras tuge ja isiklikku kliendihaldurit. Teenindusajad, vastamise sihtajad, juurutusteenused ja võimalik kohandatud SLA määratakse lepingus.

Täiustatud analüütika.

Võrrelge brändide ja asukohtade tulemusi ühistes aruannetes. Andmete edasiseks analüüsiks kontrollige vajalikke ekspordi- ja BI-ühendusi.

Üks platvorm. Piiramatult skaleerimine.

Hierarhiline organisatsioon.

Korraldage piirkonnad, brändid, objektitüübid, juriidilised isikud ja asukohad sobivasse struktuuri ning määrake aruannete ulatus.

Tsentraliseeritud standardid, kohalik paindlikkus.

Määrake grupi ühised hinnad, reeglid ja tööprotsessid ning lubage asukohtadel teha kokkulepitud muudatusi.

Kinnistutevaheline külaliste tuvastamine.

Jagage kliendiprofiile, eelistusi, külastusajalugu ja lojaalsusandmeid nende brändide ning asukohtade vahel, kellel on selleks õigus.

Konsolideeritud finantsoperatsioonid.

Seostage maksed õige juriidilise isikuga ning võrrelge laekumisi ja müüki. Raamatupidamine ja konsolideerimine sõltuvad kasutatavast raamatupidamissüsteemist ning selle ühendusest.

Ühendatud Stripe'i kontod

Hallake oma asukohtade maksekontosid

Harbour Hotels Ltd

VaikimisiAktiivne

accounts@harbourgroup.com

Halda kontot
Konto ID
acct_1Q8xK2HbR4vT9mLe
Riik
Ühendkuningriik
Valuuta
GBP
KMKR number
GB 284 5517 63
Ühendatud alamasukohad
SpaRestoranToad

Harbour Clubs Ltd

Aktiivne

finance@quayclub.com

Halda kontot
Konto ID
acct_1R2bN7QcW5pZ3kYd
Riik
Ühendkuningriik
Valuuta
GBP
KMKR number
GB 391 2208 47
Ühendatud alamasukohad
BaarJõusaal

Ettevõtte taseme jõudlus.

100+

asukohta konto kohta

99,99%

käideldavuse SLA

300+

natiivset integratsiooni

Ettevõtte taseme usaldus.

SOC 2

SOC 2 Type II

SOC 2 Type II audit on käimas. Auditi ulatuse ja hetkeseisu kohta küsige meie meeskonnalt.

PCI

PCI DSS

Kaardimakseid töötleb Stripe. PCI DSS-i kohustused sõltuvad kasutatavast makselahendusest ja teie enda töökorraldusest.

GDPR

GDPR-iga vastavuses

Rollipõhised õigused ja andmekaitse seaded aitavad hallata isikuandmete kasutamist. Määrake oma ettevõtte töötlemise eesmärgid, säilitustähtajad ja vastutajad.

Krüpteerimine

Andmed on krüpteeritud edastamisel ja salvestamisel.

KKK

Valmis oma portfelli muutma?

Arutage oma grupi vajadusi meie meeskonnaga.

© 2026 Tiquo. "Tiquo" ja Tiquo logo on Tiquo Ltd registreeritud kaubamärgid.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Ühine platvorm hotellidele, spaadele, restoranidele, treeningutele ja üritustele.

Tiquo Ltd
London, Ühendkuningriik

LinkedInTop Performer Spring

Kasutame küpsiseid

Valige, kas lubate analüüsi- ja reklaamiküpsiseid. Võite nendega nõustuda või neist keelduda. Selle teate sulgemisel neist keeldutakse.

Lisateave