Alternativy k OfficeRnD: Když slušný software na coworking už nestačí
OfficeRnD se zaměřuje na coworking, flexibilní kanceláře a hybridní pracoviště. Při jeho posuzování se obvykle řeší členství, rezervace místností, fakturace, plány prostor a členský portál. Pro provozovatele pracovních prostor může být užitečným základem společné evidence.
Pokud k pracovním prostorům přidáváte další služby, ověřte, jak je současné nastavení pokryje. Požadavky kavárny nebo wellness se mohou od rezervace zasedací místnosti výrazně lišit.
Omezení je v kvalitě a rozsahu
Důvodem ke srovnání alternativ může být změna vašeho provozu. Systém, který vyhovoval při otevření, nemusí stejně dobře odpovídat dnešní nabídce.
Coworking může přidat kavárnu, soukromé akce, wellness nebo členské výhody využitelné na více pobočkách. Pak potřebujete řešit také pokladnu, vstupenky, příchody hostů a reporty z různých služeb. Sepište si, které z těchto činností chcete mít ve společné evidenci.
U OfficeRnD posuzujte konkrétní produkt, tarif a integrace, které používáte. Důležité je, zda pokryjí plánované služby a kolik další práce bude jejich propojení vyžadovat.
Kde tření obvykle začíná
Potíže se často projeví při běžném předávání informací mezi týmy.
Recepce potřebuje vidět rezervaci a oprávnění ke vstupu. Účetní potřebuje přiřadit platbu k dokladu. Obchodní tým zase chce navázat na původní poptávku. Pokud každý pracuje v jiném nástroji, zjistěte, které údaje se přenášejí a které někdo doplňuje ručně.
Integrace mohou tyto činnosti propojit. Před rozhodnutím si ale nechte ukázat přenos změny, opravu chyby a postup při výpadku. Do nákladů zahrňte doplňky, nastavení i průběžnou správu.
Proč bývá práce v OfficeRnD těžší, než vypadá
Seznam funkcí sám o sobě neukáže, jak se systém používá během směny.
Vyzkoušejte nastavení členského tarifu, rezervaci místnosti, změnu fakturačních údajů a jednorázovou akci. Zeptejte se, které úkony zvládne váš tým a které vyžadují pomoc dodavatele. Dostupnost školení je užitečná, ale jeho rozsah i cenu potřebujete znát předem.
Používáte-li přístupový systém nebo účetnictví, projděte také jejich propojení. Ověřte například, jak se změna členství promítne do přístupu a jak se opravená faktura předá do účetnictví. Testujte na zařízeních, která budou zaměstnanci skutečně používat.
Nechte běžné úkony vyzkoušet i nového kolegu. Sledujte, kde potřebuje vysvětlení a kolikrát musí přepínat mezi obrazovkami. Tak získáte konkrétnější podklad pro odhad školení než z obecného hodnocení použitelnosti.
Problém brandingu
Projděte členský portál, rezervační formulář a potvrzovací zprávy. Ověřte možnosti úprav loga, barev, textů a domény a zjistěte, kde se objevuje označení dodavatele.
Členové by měli snadno poznat, že komunikují s vaším provozem. Současně potřebují bez obtíží zarezervovat místnost, změnit údaje nebo zaplatit. Tyto kroky vyzkoušejte na telefonu i počítači.
Tiquo umožňuje přizpůsobit zákaznické prostředí značce provozovatele. Při ukázce ověřte konkrétní podobu rezervací, členského portálu a plateb, které chcete používat.
Signály, že je čas podívat se po alternativách
Alternativy stojí za porovnání, pokud kvůli novým službám opakovaně přepisujete údaje, skládáte reporty z několika exportů nebo vedete více profilů stejného zákazníka. Podkladem by měly být konkrétní problémy vašeho nastavení.
Zahrňte také čas potřebný k zaškolení, náklady na doplňky a práci při údržbě integrací. Poté porovnejte úpravu současného řešení s přechodem na jinou platformu, včetně nákladů na migraci.
Jak se Tiquo liší
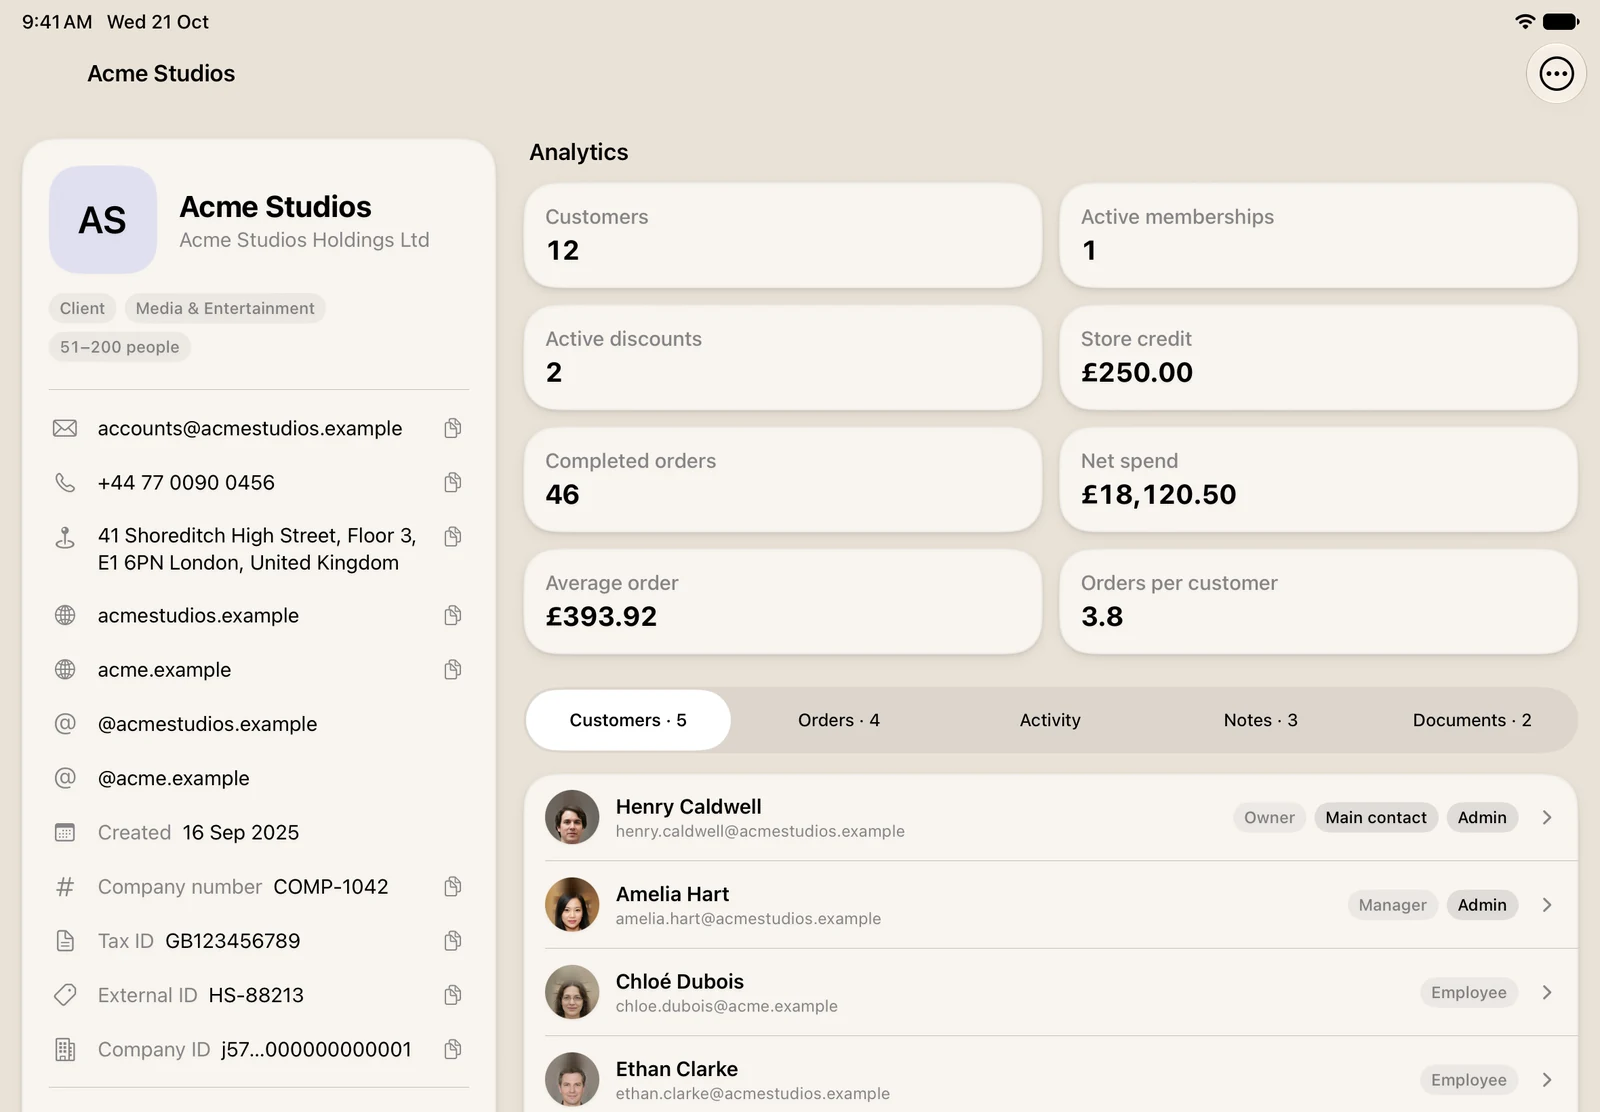
Tiquo propojuje rezervace, produkty, služby, formuláře, smlouvy, členství a platby ve společném provozním systému. Může proto dávat smysl tam, kde pracovní prostory tvoří jen část nabídky.
Zákaznický profil v Tiquo spojuje evidovanou aktivitu napříč službami, například rezervaci pracovního místa, návštěvu restaurace nebo nákup vstupenky. CRM může přidat odhad budoucí hodnoty zákazníka a další objednávky; tyto odhady je potřeba posuzovat v kontextu. Social Graph zobrazuje evidované vztahy mezi členy a firemními účty.
U nastavených propojených účtů může Tiquo rozdělit platbu mezi více cílových účtů a zachovat vazbu na objednávku. Tiquo také umožňuje používat předplacený zůstatek na vybrané služby. Rozdělení platby ve skupině lze nastavit podle podporovaných pravidel, například rovným dílem nebo podle položek.
Členské a věrnostní výhody můžete nastavit pro různé části provozu. Určíte, kde se získávají a uplatňují, například v coworkingu, kavárně nebo fitness. Podobně nastavíte rozsah použití dárkových poukazů.
V Tiquo lze vedle pracovních prostor spravovat pokladní prodej, ubytování, spa, lekce, akce a vstupenky. Společné záznamy pomáhají týmu navázat na předchozí návštěvy zákazníka v dalších částech provozu.
Při ukázce Tiquo vyzkoušejte zamýšlené postupy na webu, telefonu, tabletu a podporovaném pokladním zařízení. Rozsah školení a nasazení pak naplánujte podle úkolů jednotlivých rolí.
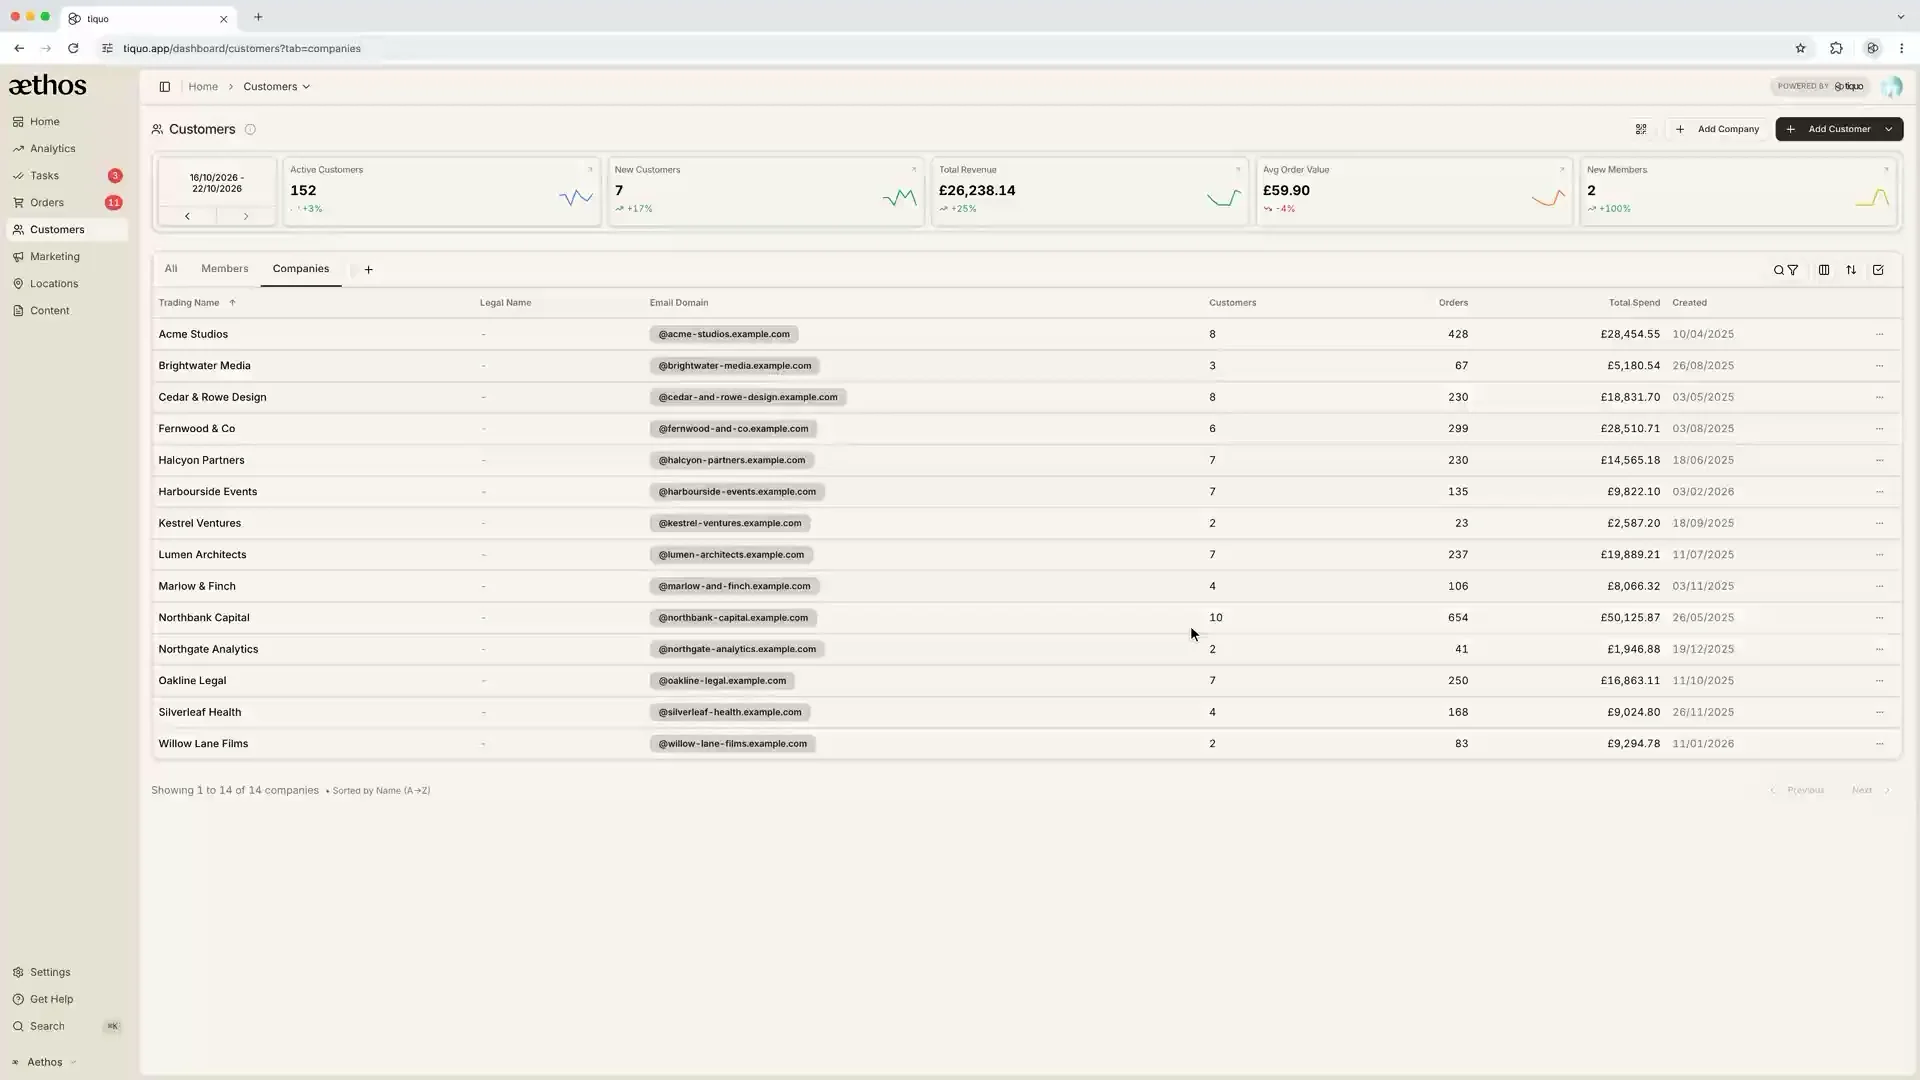
Reporty Tiquo propojují dostupné údaje o tržbách, aktivitě zákazníků a provozovnách. Před porovnáváním výsledků sjednoťte definice ukazatelů. Odhady zákaznické hodnoty a další objednávky používejte jako doplněk k zaznamenaným výsledkům.
Rozhodnutí
Pokud se váš provoz soustředí na coworking a kanceláře, začněte ověřením, zda současné řešení pokrývá potřebné rezervace, fakturaci, portál a přístup. Samotné rozšíření nabídky nemusí znamenat nutnost výměny systému.
U provozu s kavárnou, wellness nebo akcemi posuzujte celý postup: od poptávky a rezervace přes příchod a čerpání výhod až po platbu a report. Zjistěte, kde tým pracuje se společnými údaji a kde musí informace předávat ručně.
Tiquo do srovnání zahrňte, pokud chcete více těchto služeb spravovat společně. Rozhodnutí opřete o ověřené postupy, celkové náklady a plán přechodu.


Nejnovější články

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.