Přejít na hlavní obsah

Jedna platforma pro všechny vaše obchodní entity.

Pobočky, značky i samostatné firmy mohou v Tiquo sdílet vybraná data a nástroje a zároveň si ponechat vlastní nastavení. Sledujte výsledky celé skupiny a určete, co spravuje centrála a o čem rozhodují místní týmy.
Centrální řízení, místní identita.

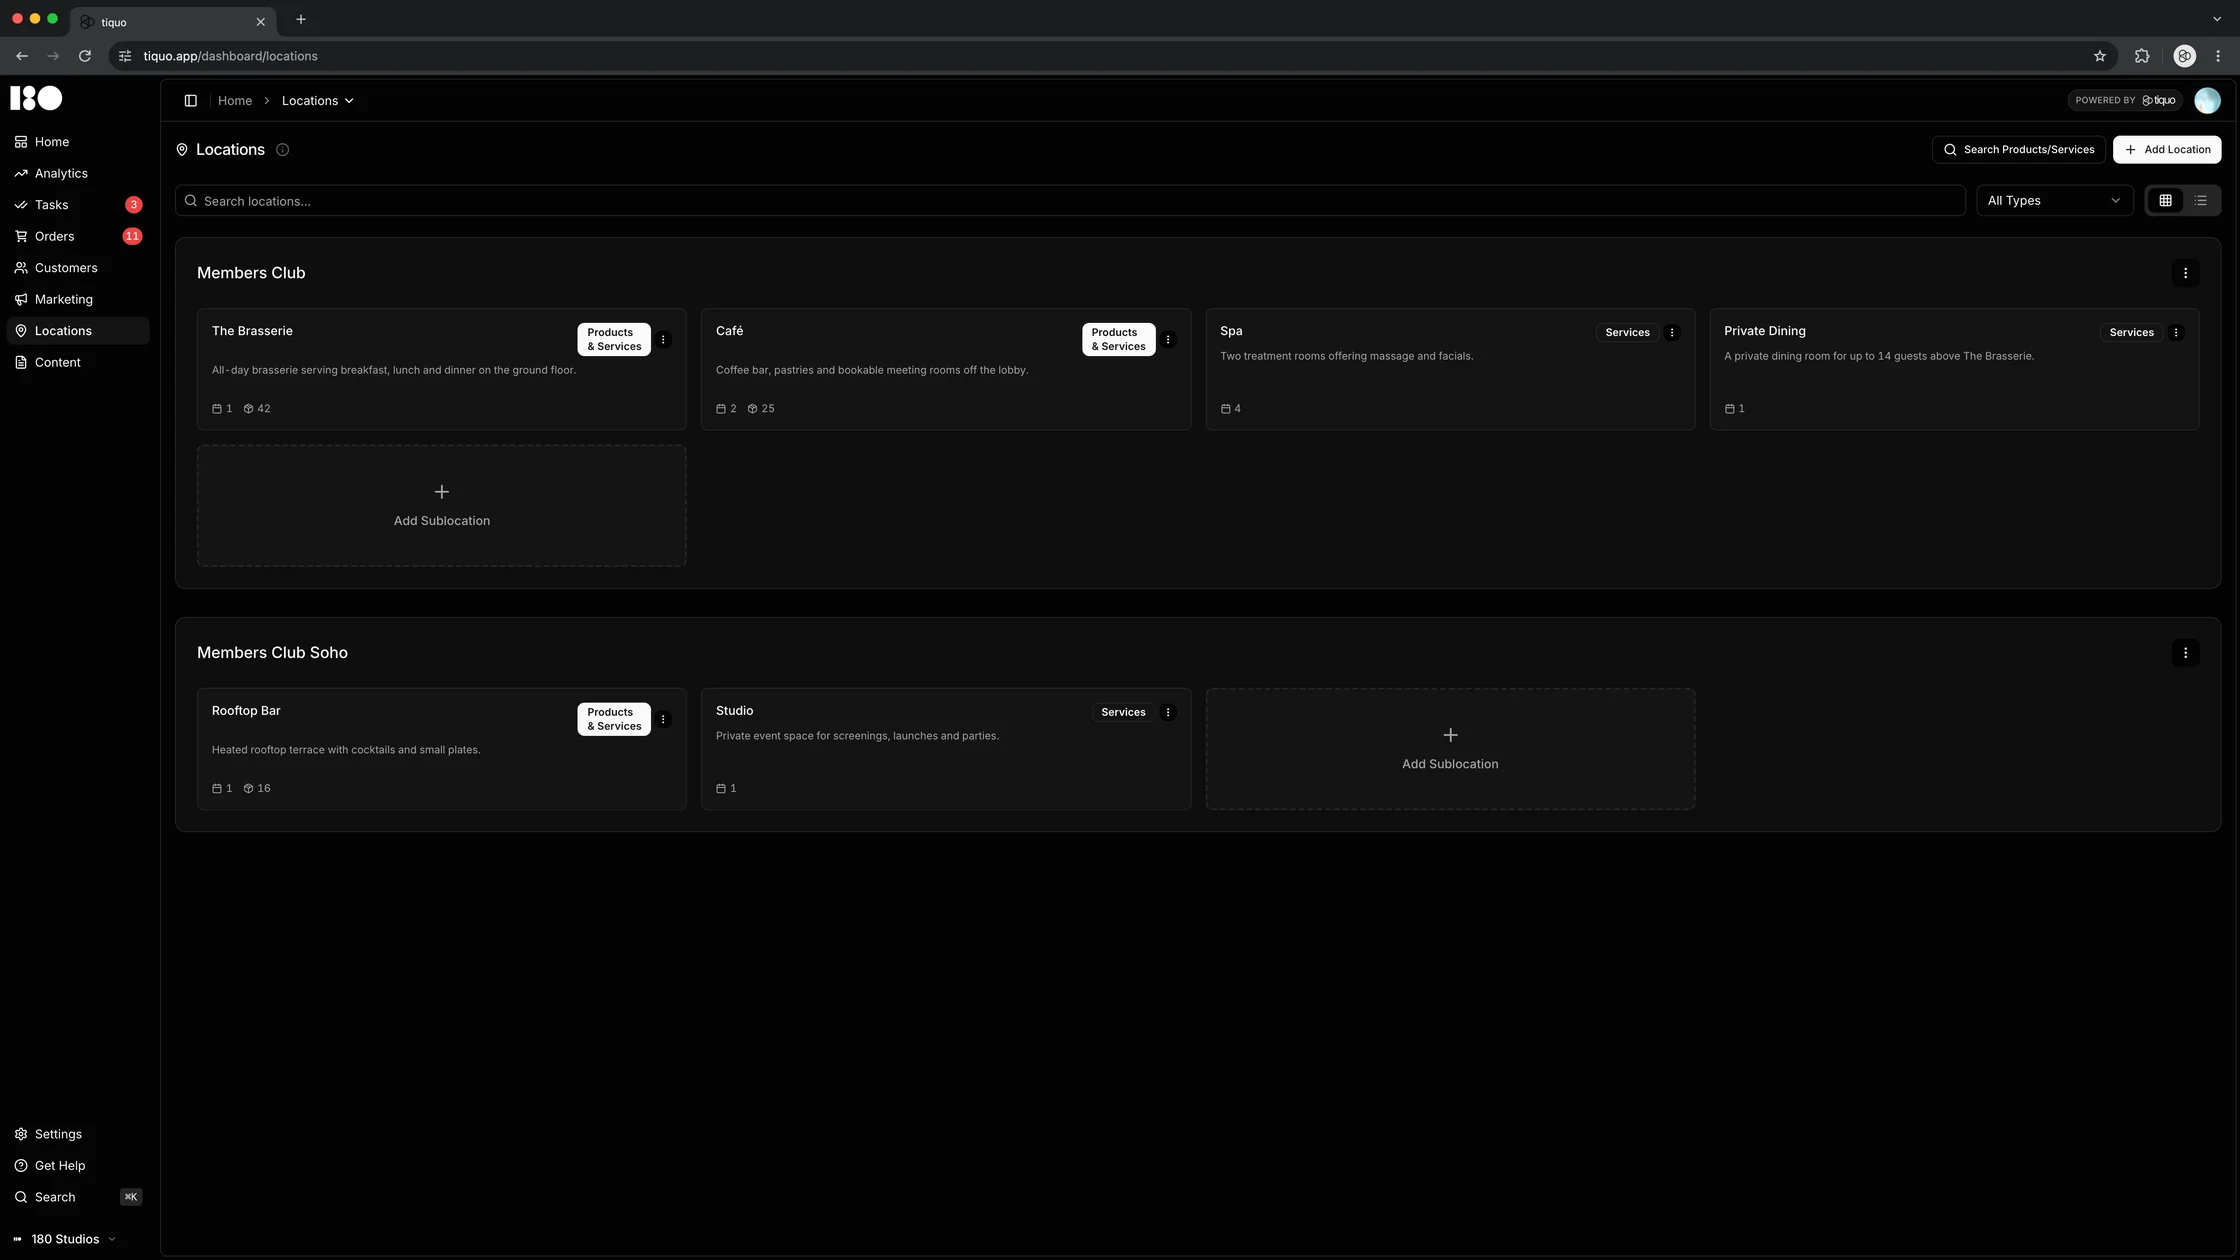
Provozovny

Přidat provozovnu
Hledat provozovny...

Harbour House Hotel

Spa

Procedury, denní vstupy a členství ve spa

12
Restaurace

Rezervace stolů a jídelní lístek

486
Pokoje

Pokoje pro hosty a apartmá

6
Přidat dílčí provozovnu

The Quay Club

Bar

Nápoje a jídlo z baru

64
Posilovna

Lekce a osobní trénink

18
Přidat dílčí provozovnu

Spravujte entity s přesností.

Vytvořte firmy, pobočky, značky a části provozoven podle toho, jak váš podnik skutečně funguje.

Sdílené standardy s lokálním přizpůsobením.

Používejte společná cenová pravidla, služby a šablony reportů. Určete, co mohou jednotlivé provozovny upravit.

Centralizované politiky s lokálním vymáháním.

Nastavte pravidla pro jednotlivé firmy a provozovny a vyberte, která rozhodnutí zůstanou místním týmům.

Více viditelnosti. Méně režie.

Až

70%

méně času na administrativu při správě více provozoven podle nastavení a pracovních postupů

Až

5×

rychlejší příprava reportů za celou skupinu podle dosavadního postupu

Až

100+

provozoven pod jedním účtem Tiquo

Jeden datový model pro vše.

Propojené účty Stripe

Spravujte platební účty svých provozoven

Harbour Hotels Ltd

VýchozíAktivní

accounts@harbourgroup.com

Spravovat účet
ID účtu
acct_1Q8xK2HbR4vT9mLe
Země
Spojené království
Měna
GBP
DIČ
GB 284 5517 63
Propojené dílčí provozovny
SpaRestauracePokoje

Harbour Clubs Ltd

Aktivní

finance@quayclub.com

Spravovat účet
ID účtu
acct_1R2bN7QcW5pZ3kYd
Země
Spojené království
Měna
GBP
DIČ
GB 391 2208 47
Propojené dílčí provozovny
BarPosilovna

Každý právní subjekt má vlastní účet Stripe, DIČ a vlastní číslování faktur.

Sjednocený datový model napříč entitami.

Rezervace, platby, zákazníci, formuláře, členství a reporty používají stejnou strukturu dat napříč vaší organizací.

Žádné konfliktní záznamy.

Sdílené údaje usnadňují hledání nesrovnalostí a omezují ruční přepisování mezi systémy.

Synchronizace v reálném čase.

Změny z jednotlivých provozoven se promítají do společných reportů. Jejich historii můžete dohledat.

Jasné finance každého subjektu.

Finanční pohledy specifické pro entity.

Sledujte příjmy, náklady, poplatky a neuhrazené zůstatky jednotlivých firem nebo částí podniku.

Zjednodušené mezisubjektové odsouhlasení.

Dohledáte interní transakce a vyrovnání mezi firmami, což usnadňuje jejich kontrolu a přípravu účetních podkladů.

Konsolidované finanční reporty.

Zobrazte společné výsledky celé skupiny a podle potřeby přejděte k detailům jednotlivých firem.

Platby

Celkové tržby
853 858 £
8,3 %
Transakce
12 172
10,1 %
Prům. transakce
70,15 £
1,7 %
Úspěšnost
98,8 %
0,2 %
Tržby podle společností

Odsouhlasené výplaty

Všechny společnosti

Odsouhlaseno: 10

Postupy a řízení přístupu.

Role a oprávnění zohledňující entity.

Nastavte přístup a povolené akce pro jednotlivé firmy, místní týmy a centrálu.

Lokální manažeři s řízenou pravomocí.

Určete, o čem mohou místní vedoucí rozhodovat sami a na co se vztahují společná pravidla.

Sledování aktivity týmu.

Dohledejte, kdo provedl změnu a ve které provozovně. Přístup k historii se řídí oprávněními.

Roste s vaší organizací.

Přidávejte entity bez přestavby zásobníku.

Vytvářejte nové značky, divize a pobočky v Tiquo a využijte nastavení, která už máte.

Konzistentní uživatelský zážitek pro personál.

Zaměstnanci, kteří pracují ve více provozovnách, používají stejné rozhraní a známé postupy.

Podpora složitých organizačních struktur.

Nastavte odlišná pravidla a reporty pro pobočky, samostatné firmy a divize.

Časté dotazy

Více viditelnosti. Méně režie.

© 2026 Tiquo. "Tiquo" a logo Tiquo jsou registrované ochranné známky společnosti Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Jeden systém pro hotely, restaurace, wellness, kurzy a akce.

Tiquo Ltd
Londýn, Velká Británie

LinkedInTop Performer Spring

Používáme soubory cookie

Vyberte, zda povolíte cookies pro analýzu návštěvnosti a reklamu. Můžete je přijmout nebo odmítnout. Zavřením tohoto oznámení je odmítnete.

Zjistit více