OfficeRnD alternatifleri: İyi ofis yazılımı artık yetmediğinde
OfficeRnD, ortak çalışma alanları, esnek ofisler ve hibrit işyerleri için araçlar sunuyor. Üyelik, oda rezervasyonu, faturalandırma, kat planı ve üye portalı gibi ihtiyaçları aynı ürün ailesinde ele alıyor.
İşletmeniz yeni hizmetler eklediğinde mevcut kurulumun bunları nasıl karşılayacağını inceleyin. Gerekli özellikler üründe, ek modülde veya bir entegrasyonda bulunabilir.
Sınırlama kalite ve kapsamdadır
Alternatifleri değerlendirmek için mevcut yazılımın tamamen yetersiz kalmasını beklemeniz gerekmez. Yeni hizmetler veya farklı raporlama ihtiyaçları ortaya çıktığında kapsamı yeniden gözden geçirebilirsiniz.
Örneğin ortak çalışma alanınıza kafe, etkinlik programı veya spor salonu ekleyebilirsiniz. Bu durumda üyelik haklarının, satışların, rezervasyonların ve ödemelerin nasıl bağlanacağını belirlemeniz gerekir.
OfficeRnD’nin odağı çalışma alanı yönetimidir. Bu odak, başka hizmetleri destekleyemeyeceği anlamına gelmez. İhtiyaç duyduğunuz işlemleri mevcut özellikler, ek modüller ve bağlantılarla birlikte değerlendirin.
Sürtüşme genellikle nerede başlar
İlk işaret, ekibin aynı bilgiyi farklı yerlere girmesi gibi küçük bir tekrar olabilir.
Finans ekibi farklı gelir türlerini tek raporda görmek, resepsiyon üyelik ve rezervasyon bilgilerine birlikte ulaşmak, pazarlama ekibi de müşterinin kullandığı hizmetlere göre iletişim kurmak isteyebilir. Her ihtiyacı ayrı bir örnekle tanımlayın.
OfficeRnD, muhasebe, ödeme, erişim kontrolü ve diğer alanlarda entegrasyonlar sunuyor. Bağlantı kullanmak tek başına bir sorun değildir. Hangi verilerin aktarıldığını, güncelleme sıklığını, maliyeti ve sorun çıktığında kimin destek vereceğini kontrol edin.
OfficeRnD ile çalışmak göründüğünden neden daha zordur
Kurulumun ne kadar zaman alacağını kendi verileriniz ve kurallarınızla değerlendirin.
Üyelik planları, faturalandırma dönemleri ve rezervasyon koşulları her işletmede farklıdır. Sağlayıcıdan veri aktarımı, yapılandırma ve eğitim için ayrı iş kalemleri içeren bir plan isteyin. Eğitim hizmeti sunulması tek başına ürünün zor kullanıldığını göstermez.
Demoda bir üyelik başlatın, oda rezervasyonunu değiştirin, fatura düzeltin ve erişim hakkını kontrol edin. Muhasebe veya kapı erişimi bağlantılarını kullanacaksanız iptal, iade ve başarısız aktarım senaryolarını da deneyin.
Yeni bir ekip üyesinin bu işleri nasıl öğrendiğini gözlemleyin. Gerekli eğitim süresini, destek kapsamını ve ek ücretleri karşılaştırmaya dahil edin. Kaynağı belli olmayan kullanıcı şikâyetlerinden genel sonuç çıkarmayın.
Markalaşma sorunu
OfficeRnD, üye portalını markaya göre düzenleme seçenekleri ve ücretli markalı uygulama paketi sunuyor. Karşılaştırmada hangi ekranların, e-postaların ve uygulama öğelerinin özelleştirilebildiğini inceleyin.
Logo, renkler, portal sayfaları ve rezervasyon adımlarını kendi markanızla gösteren bir örnek isteyin. İhtiyacınız olan seçeneklerin pakete dahil olup olmadığını ve bakım sorumluluğunu netleştirin.
Tiquo için de aynı kontrolü yapın. Üyelik, rezervasyon ve ödeme ekranlarında değiştirmek istediğiniz alanları belirleyip demoda deneyin.
Alternatiflere bakmanın zamanı gelmiş olabileceğinin işaretleri
Kafe, spa, etkinlik veya konaklama hizmeti eklediğinizde müşteri bilgilerinin nasıl paylaşılacağını kontrol edin. Aynı kayıtların tekrar girilmesi veya raporların elle birleştirilmesi gerekiyorsa bunun nedenini araştırın.
Mevcut ayarları veya bağlantıları iyileştirmek sorunu çözebilir. Platform değiştirmeyi düşünüyorsanız eğitim, veri taşıma, cihaz uyumluluğu ve geçiş sırasında yapılacak kontrolleri de hesaba katın.
Tiquo nasıl karşılaştırılır
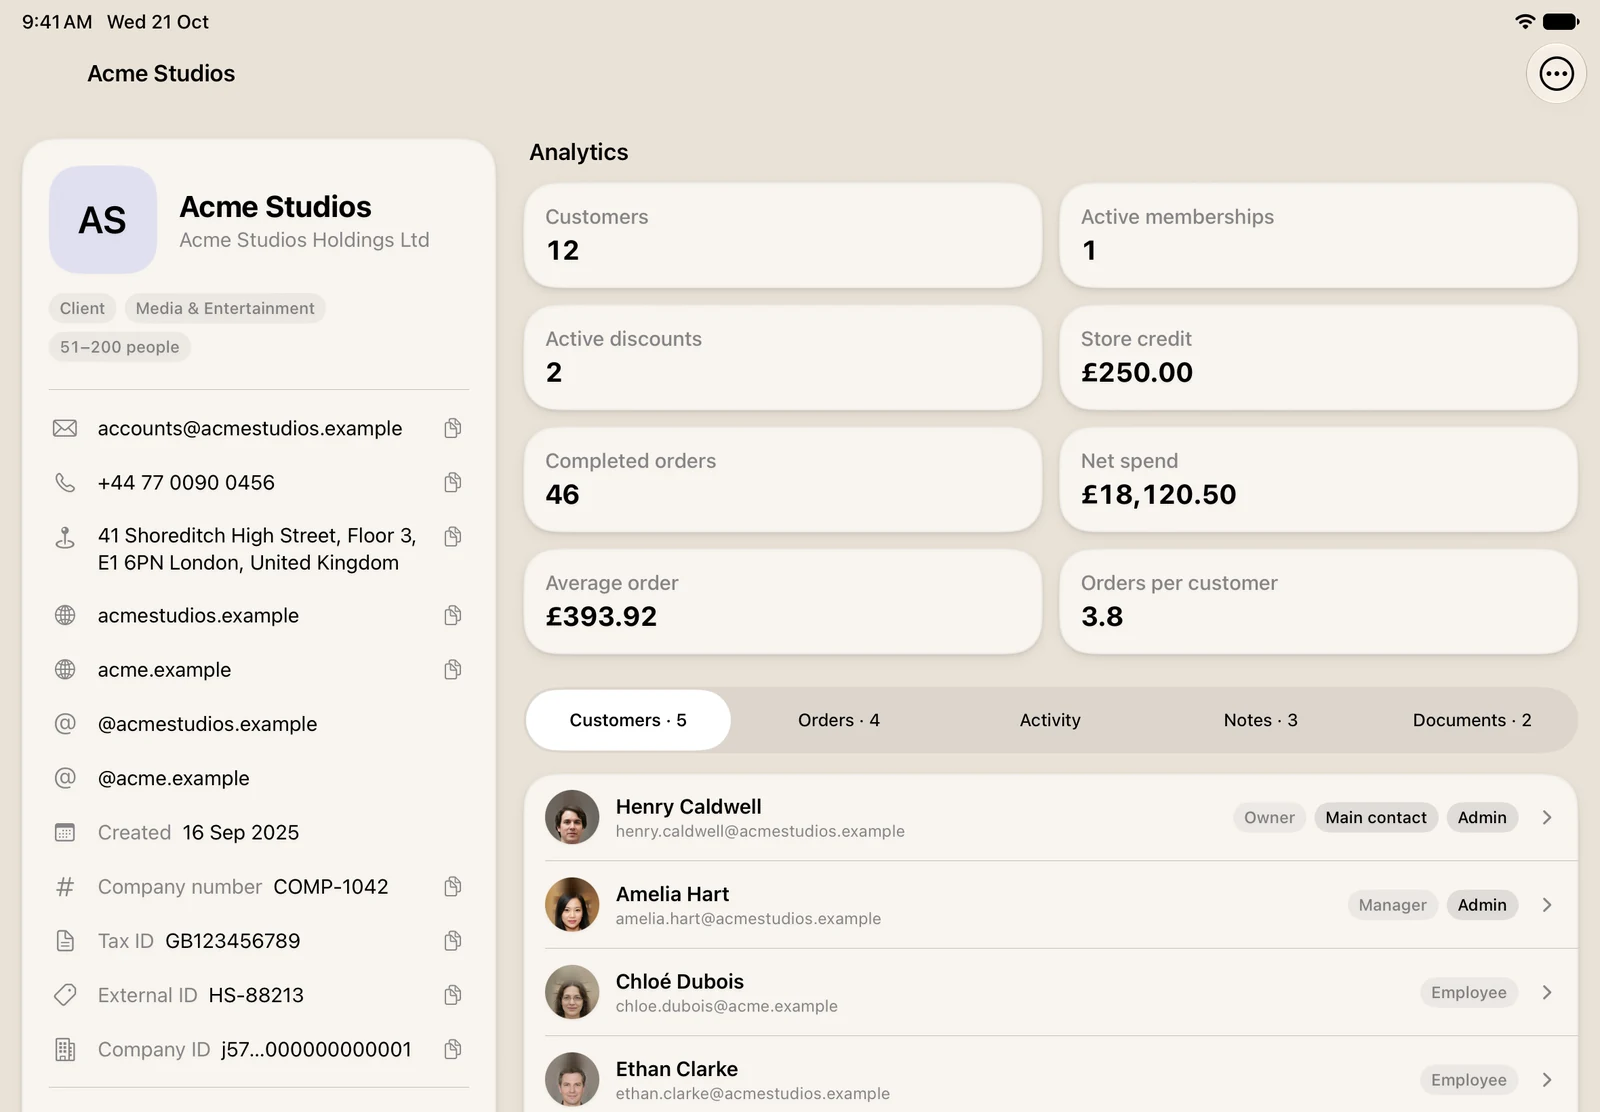
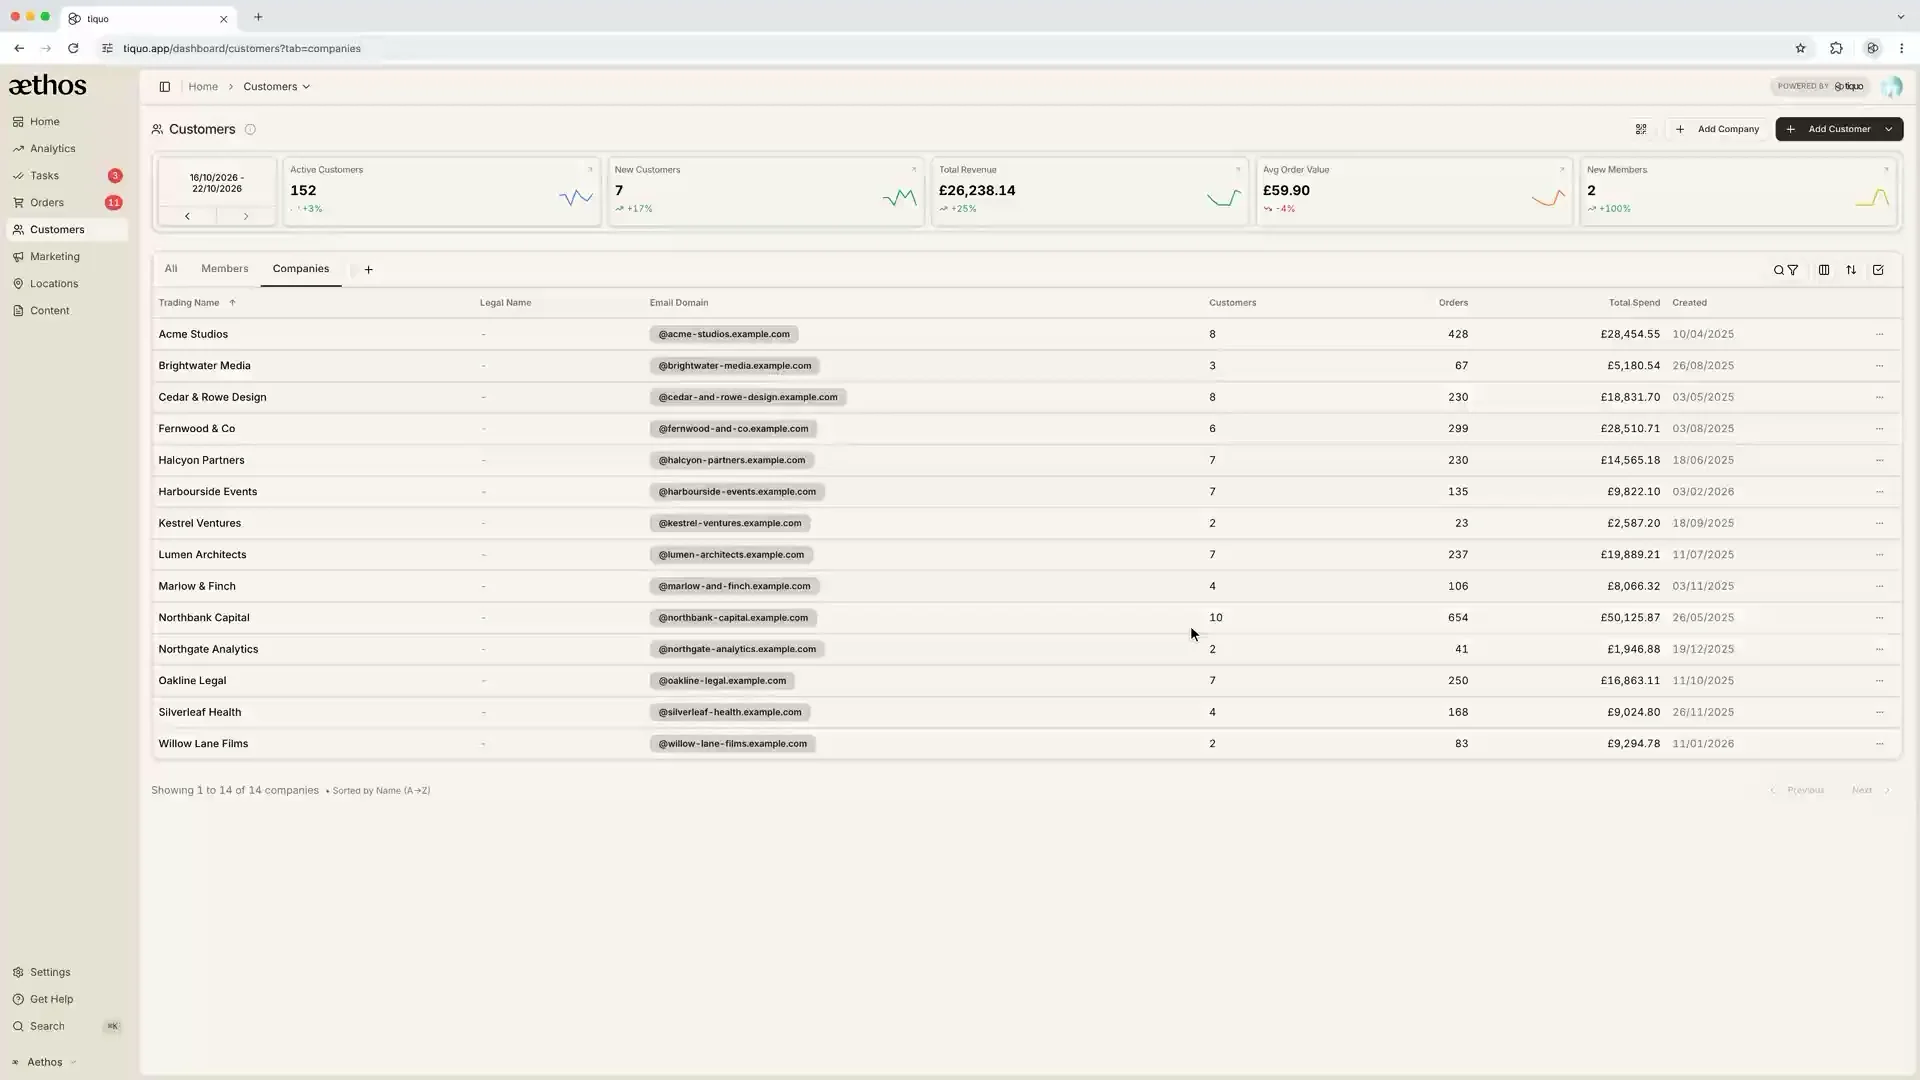
Tiquo, farklı hizmetleri aynı müşteri kaydı üzerinden yönetmek isteyen işletmeler için bir seçenek. Rezervasyon, satış, üyelik, form, sözleşme ve ödeme işlemlerinizin hangi bölümlerini aynı sistemde yürütmek istediğinizi belirleyin.
Demoda bir müşterinin masa rezervasyonunu, restoran alışverişini ve etkinlik biletini aynı profilde inceleyin. Tiquo’nun müşteri değeri ve sonraki sipariş zamanı tahminlerini kesin sonuç olarak kullanmayın. Social Graph bilgilerinin ekiplerinize ne sağlayacağını örnek kayıtlarla değerlendirin.
Uygun şekilde yapılandırılmış bağlı hesaplarda bir ödeme birden fazla ödeme hedefine dağıtılabilir. Tiquo’nun desteklenen ön ödemeli bakiye ve bölünmüş ödeme seçeneklerini kendi siparişlerinizle deneyin. İade, fatura ve mutabakat işlemlerini de kontrol edin.
Üyelik ve sadakat haklarının hangi hizmetlerde geçerli olacağını tanımlayın. Toplantı odası, spor salonu, bar veya mağazada aynı hakkın nasıl uygulandığını test edin. Hediye kartlarının kabul edildiği marka ve alt lokasyonları ayrıca belirleyin.
Otel, spa, restoran veya etkinlik hizmetlerini eklemeyi planlıyorsanız her biri için kapasite, kaynak, iptal ve ödeme kurallarınızı gösterin. Aynı müşteri farklı hizmetleri kullandığında kayıtların nasıl bağlandığını inceleyin.
Tiquo’yu ekibinizin kullanacağı cihazlarda deneyin. Resepsiyon, POS ve yönetim görevlerinin aynı cihaz özelliklerine ihtiyaç duymayabileceğini hesaba katın. Kurulum ve eğitimi gerçek kullanıcılarla planlayın.
Lokasyon ve alt lokasyon raporlarını örnek verilerle kontrol edin. Gelir, müşteri hareketleri ve tahminlerin nasıl hesaplandığını inceleyin; geçmiş sonuçlarla tahminleri birbirinden ayırın.
Kararı vermek
Çalışma alanı yönetimine odaklanan bir işletmede OfficeRnD’nin mevcut özellikleri ve bağlantıları ihtiyaçları karşılayabilir. Kendi üyelik, rezervasyon ve faturalandırma süreçlerinizle test ederek karar verin.
Birden fazla hizmet sunuyorsanız karşılaştırmaya talep, rezervasyon, giriş, satış ve ödeme içeren bir müşteri ziyareti ekleyin. Ekiplerin hangi ekranları kullandığını, hangi bilgileri yeniden girdiğini ve hangi raporlara ulaştığını izleyin.
Tiquo’yu da aynı senaryolarla değerlendirin. İhtiyaçlarınızı karşılayan kapsamı, toplam maliyeti ve uygulanabilir bir geçiş planını birlikte karşılaştırın.


En Son Haberler

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.