PeopleVine alternatifleri: Hospitality işletmecileri neden Tiquo’ya geçiyor
PeopleVine, konaklama işletmeleri ve üyelik kulüpleri için müşteri ilişkileri ve üyelik araçları sunuyor. Başvurular, faturalandırma, üye portalı ve iletişim bu kapsamın parçaları.
Bir platformu değerlendirirken sunumda gördüğünüz özellikleri kendi süreçlerinizle deneyin. Üyelik başvurusu, fatura düzeltme ve giriş kontrolü gibi işlemler için gereken adımları ekibinizle inceleyin.
Başka işletmelerin neden platform değiştirdiğini varsaymak yerine kendi ihtiyaçlarınızı belirleyin. Hangi işlemlerin zorlandığını ve bunun ayar, eğitim veya ürün kapsamıyla ilgili olup olmadığını kaydedin.
Restoran, spa, etkinlik, konaklama ve perakende hizmetlerini birlikte sunuyorsanız aynı müşterinin farklı işlemlerinin nasıl bağlandığını kontrol edin. Her işin hangi sistemde yapıldığını ve diğerlerine hangi bilgilerin aktarıldığını gösteren bir liste hazırlayın.
Alternatifleri bu liste üzerinden karşılaştırın. Mevcut kurulumu iyileştirmekle platform değiştirmek arasındaki farkı da değerlendirin.
İşletmecilerin PeopleVine’dan ayrılmasının yaygın nedenleri
Eğitim ihtiyacı: Yeni bir ekip üyesinin temel işlemleri nasıl öğrendiğini gözlemleyin. Eğitim süresini ve kullanılabilecek belgeleri planlayın.
Özelliklerin durumu: İşletmeniz için zorunlu bir işlevin kullanıma hazır olduğunu test edin. Gelecekte sunulması planlanan özellikleri mevcut kapsamdan ayrı değerlendirin.
Destek: Çalışma saatlerini, acil durum iletişimini ve yanıt taahhütlerini sözleşmede kontrol edin.
Bağlantılar: POS, otel ve ödeme kayıtları arasındaki veri aktarımını inceleyin. Hata durumlarında sorumlu ekibi ve kayıtları düzeltme yöntemini belirleyin.
Marka tasarımı: Portalı, uygulamayı, rezervasyon ekranlarını ve e-postaları kendi markanızla gösteren örnekler isteyin. Pakete dahil özelleştirmeleri kontrol edin.
PeopleVine’ın nereye oturduğu ve nerede durduğu
PeopleVine’ın ürün kapsamı üyelik ve CRM’in yanında rezervasyon, etkinlik ve üye iletişimi araçlarını da içeriyor. Kullanacağınız modülleri ve diğer sistemlerle bağlantıları teklif üzerinde ayrı ayrı inceleyin.
PeopleVine’ın rezervasyon, etkinlik veya biletleme araçları sunmadığını söylemek doğru olmaz. Resmî ürün ve etkinlik belgeleri bu özellikleri açıklıyor. Karşılaştırmada hangi işlemlerin doğrudan ürün içinde, hangilerinin bağlantı üzerinden yapıldığını belirleyin.
Bir bağlantının uygunluğunu gerçek örneklerle test edin: yeni üye, iptal edilen rezervasyon, iade ve değişen erişim hakkı. Aktarım yönünü, eşleşen alanları ve başarısız işlemlerin nasıl görüldüğünü kontrol edin.
İşletme büyüdükçe kayıtların doğru müşteriye ve şirkete bağlanması önem kazanır. Ayrı ürünler birlikte çalışabilir; bunun için veri kurallarının, izinlerin ve destek sorumluluklarının açık olması gerekir.
Entegrasyon vergisi
Veri güncelleme sıklığı bağlantıya göre değişir. Restorandaki bir harcamanın müşteri profiline ne zaman yansıdığını ölçün. Gecikmenin hizmet veya kampanya süreçlerinizi etkileyip etkilemediğine bakın.
Aktarım durduğunda ekibin bunu nasıl fark edeceğini ve eksik kayıtları nasıl tamamlayacağını belirleyin. Bu kontrolü kullandığınız tüm bağlantılara uygulayın.
Aboneliklere ek olarak kurulum, konum, kullanıcı, işlem, bağlantı ve bakım ücretlerini toplayın. Özel geliştirme gerekiyorsa ilk çalışma kadar sonraki bakımını da bütçeye ekleyin.
Ortak kapsamlı teklifler üzerinden karşılaştırma yapın. Birden fazla ürün kullanmak her zaman daha pahalı değildir; maliyeti kendi kullanımınız ve ekibinizin ayırdığı süre belirler.
İşletmecilerin aslında neye ihtiyacı var
İhtiyacınız daha iyi müşteri kaydı, daha az tekrar veri girişi veya farklı hizmetlerin aynı ekrandan yönetimi olabilir. Önce önceliği netleştirin.
Üyelik bilgilerinin satış, rezervasyon, giriş ve ödeme işlemlerinde nasıl kullanılacağını belirleyin. Bu işler tek üründe veya desteklenen bağlantılarla yürütülebilir.
Üye farklı bir hizmet alanına geldiğinde personelin hangi bilgilere ihtiyaç duyacağını yazın. Kimlik, üyelik hakkı ve rezervasyon bilgilerinin erişim izinlerine uygun şekilde görülebildiğini kontrol edin.
Bir üyenin farklı alanlardaki harcamalarını aynı hesapta toplamak istiyorsanız ödeme, iade ve şirketlere dağıtım senaryolarını deneyin. Finans ekibinin yapacağı kontrolleri de sürece dahil edin.
Markanıza göre düzenlemek istediğiniz ekranları belirleyin. Rezervasyon, portal ve ödeme adımlarındaki özelleştirmelerin kapsamını her sağlayıcıyla kontrol edin.
Yönetimin ihtiyaç duyduğu raporları örnek verilerle oluşturun. Gelirlerin, iadelerin ve müşteri hareketlerinin farklı alanlarda aynı tanımlarla raporlandığını doğrulayın.
Personelin günlük işleri tamamlayabildiği bir sistem seçin. Öğrenme süresini tahmin etmek yerine yeni kullanıcılarla deneyin ve eğitim planına zaman ayırın.
Günlük deneyim sorunu
Yoğun bir giriş veya servis saatini demoda canlandırın. Üye arama, rezervasyon değiştirme ve ödeme düzeltme işlemlerini farklı rollerden çalışanlara yaptırın.
Bir işlem zor geliyorsa nedenini araştırın. Eksik izin, uygun olmayan ayar veya eğitim ihtiyacı ile ürün sınırını birbirinden ayırın.
Tiquo’yu da aynı görevlerle test edin. Kurulumun ve eğitimin ne kadar süreceğini veri miktarı, ekipler ve kullanılan cihazlara göre planlayın. Bir ürünün herkes için hemen öğrenileceğini varsaymayın.
Tiquo PeopleVine’dan nasıl farklıdır
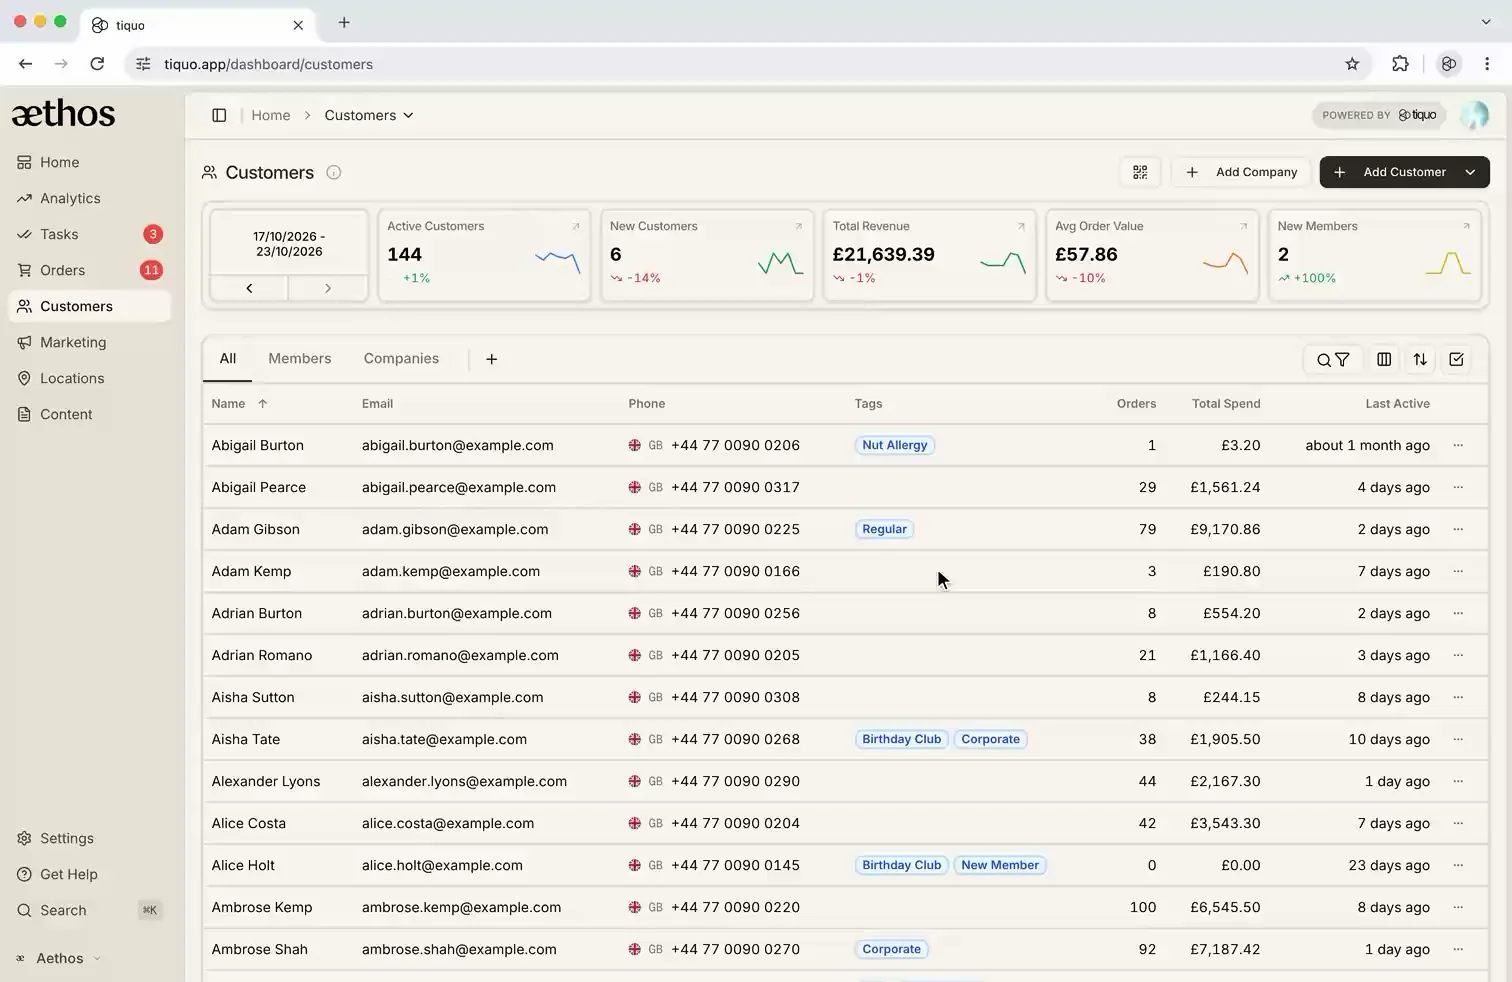
Tiquo; müşteri kayıtlarını, üyelikleri, satışları, rezervasyonları ve ödemeleri aynı platformda yönetmek isteyen işletmeler için bir seçenek. Karşılaştırmayı kullanacağınız işlemler üzerinden yapın.
Ortak kayıtların günlük işe katkısını bir örnekle inceleyin. Bir satışın, spa rezervasyonunun veya otel işleminin müşteri profiline nasıl bağlandığını ve diğer ekiplerin ne gördüğünü kontrol edin.
Kısaca:
| PeopleVine | Tiquo | |
|---|---|---|
| CRM ve üyelikler | Yerleşik | Yerleşik |
| Satış noktası (POS) | Desteklenen POS bağlantıları | Yerleşik |
| Otel PMS | PMS bağlantısının kapsamını doğrulayın | Otel yönetimi kapsamını doğrulayın |
| Rezervasyonlar ve bilet | Rezervasyon ve biletleme araçları; plana göre kapsam | Yerleşik |
| Etkinlik yönetimi | Etkinlik araçları; plana göre kapsam | Yerleşik |
| Ödemeler | Ödeme sağlayıcılarıyla bağlantı | Stripe; uygun hesaplarda ödeme dağıtımı |
| Müşteriye dönük markalama | Markalı portal ve uygulama seçenekleri | Markaya göre düzenlenebilen ekranlar |
| Analitik | Gerekli raporları örnek verilerle test edin | Operasyon raporları ve desteklenen tahminler |
| Kurulum ve devreye alma | Veri, yapılandırma ve eğitim kapsamına bağlı | Veri, yapılandırma ve eğitim kapsamına bağlı |
| Cihaz desteği | Kullanacağınız cihazlarla doğrulayın | Kullanacağınız cihazlarla doğrulayın |
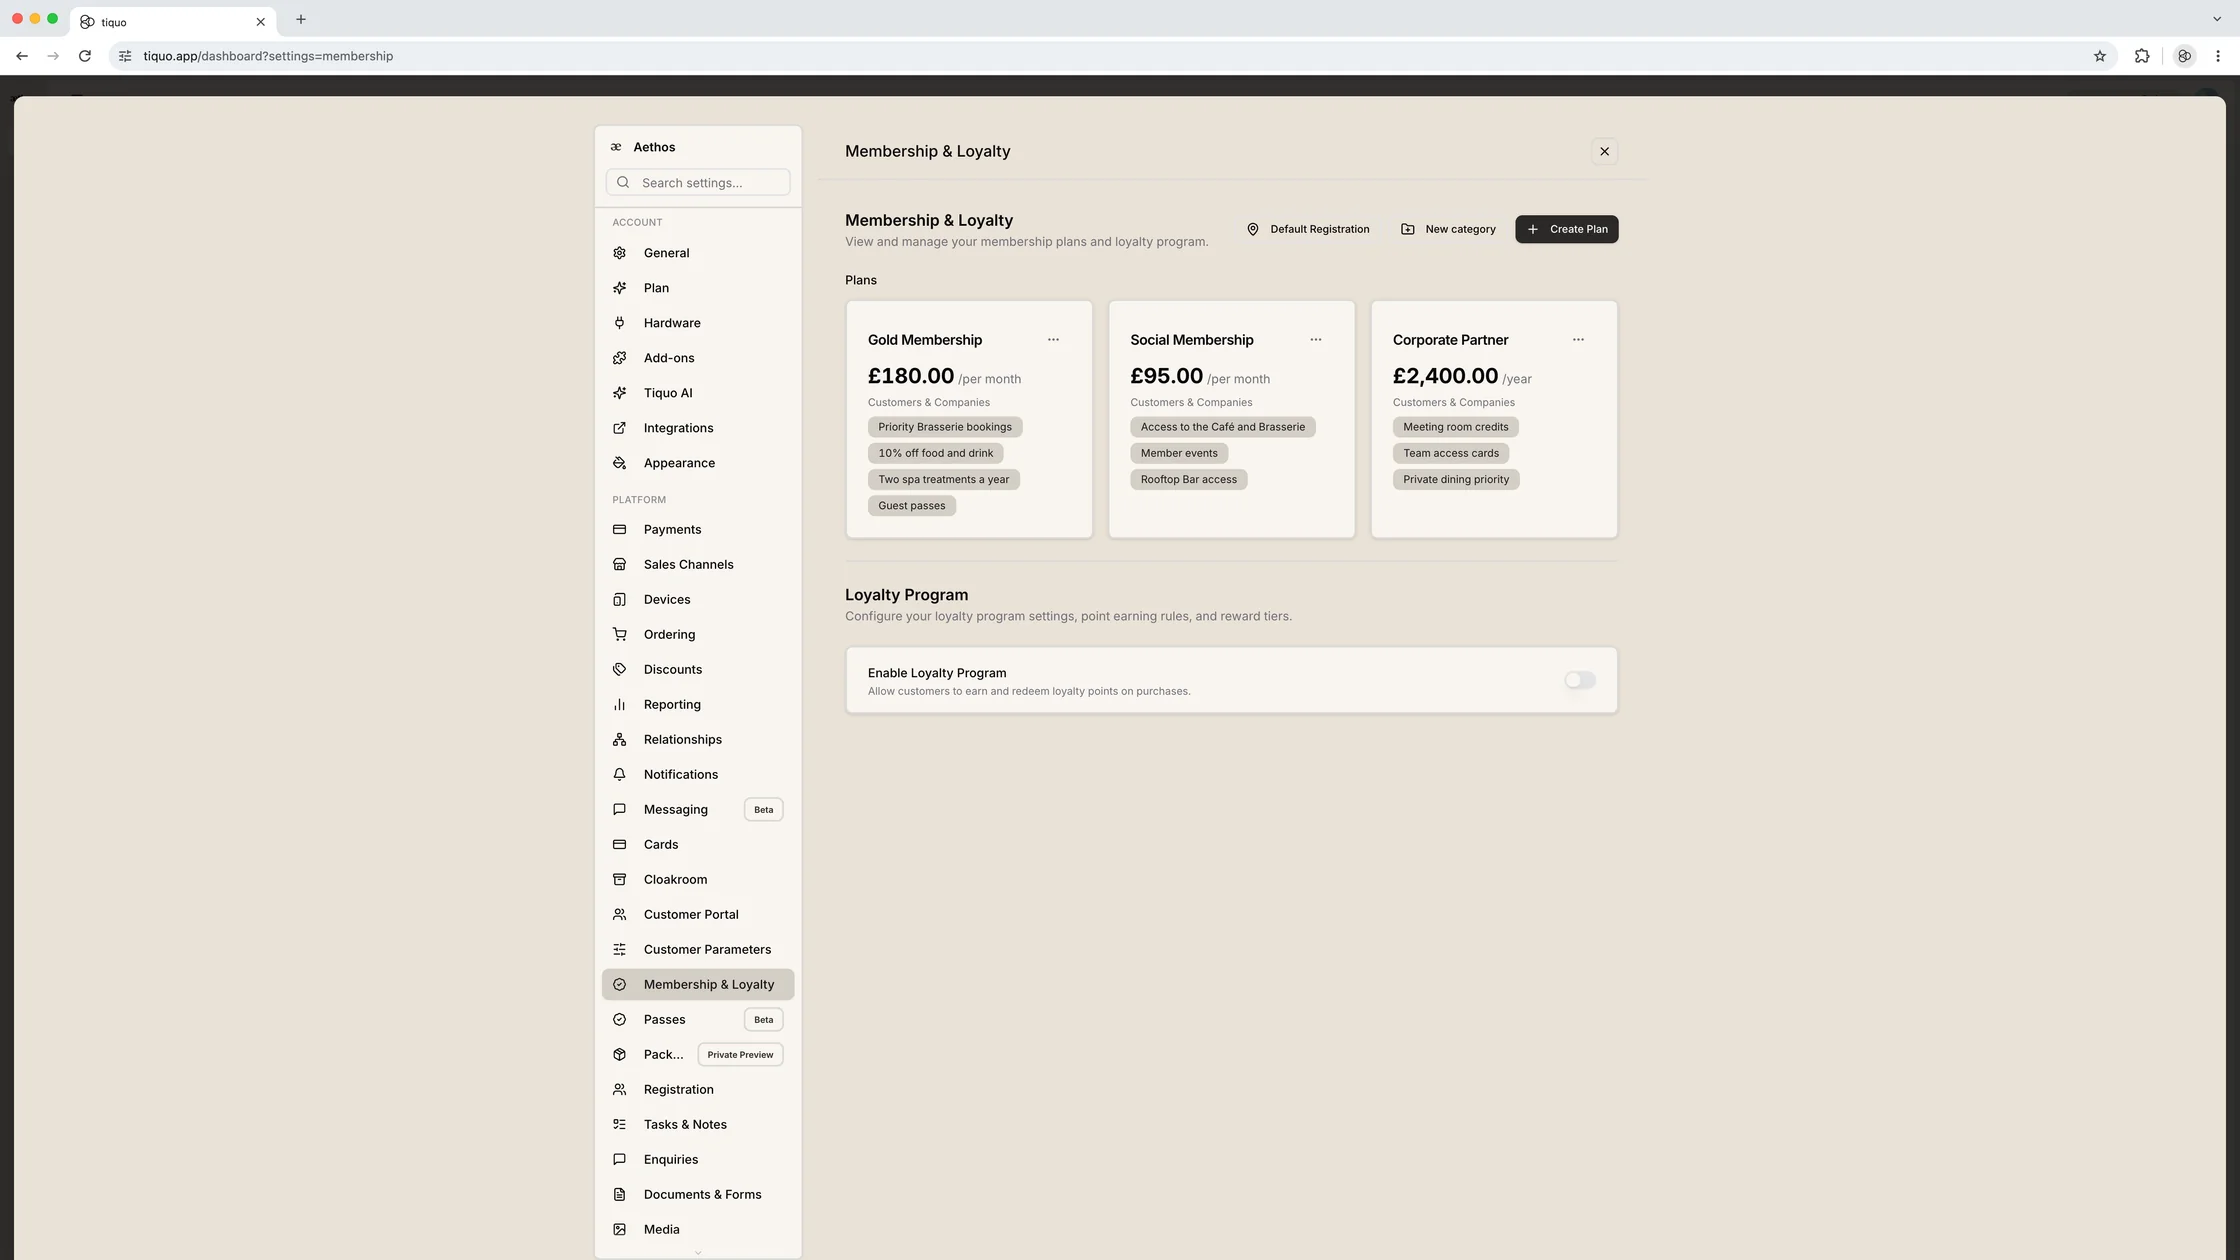
Üyelik ve sadakat haklarının hangi hizmetlerde geçerli olacağını tanımlayın. Restoranda kazanılan bir avantajın spa veya mağazada nasıl kullanılacağını ve hediye kartlarının hangi alanlarda kabul edileceğini test edin.
Tiquo POS’ta sipariş, ürün ve müşteri kayıtlarının bağlantısını inceleyin. Birden fazla lokasyondaki harcamaları açık hesapta toplamak istiyorsanız ödeme ve iade adımlarını da deneyin.
Tiquo ödeme işlemlerinde Stripe kullanır. Uygun şekilde yapılandırılmış bağlı hesaplarda tutarlar farklı ödeme hedeflerine dağıtılabilir. Tiquo’nun desteklenen ön ödemeli bakiye ve bölünmüş ödeme seçeneklerini kendi senaryolarınızla kontrol edin.
Giriş kontrolünde üyelik durumu, rezervasyon ve misafir hakkı gibi bilgilerin nasıl doğrulandığını inceleyin. Şifresiz giriş ve dijital cüzdan kartlarını kullanılacak cihazlarla test edin.
PeopleVine ve Tiquo’da gerekli rezervasyon ve etkinlik süreçlerini ayrı ayrı gösterin. Spa randevusu, bilet satışı, özel etkinlik talebi ve otel kaydının kapsamını; modül ve bağlantı gereksinimleriyle birlikte karşılaştırın.
Raporlamada kendi gelir ve müşteri tanımlarınızı kullanın. Tiquo’daki müşteri değeri ve sonraki sipariş zamanı tahminlerini geçmiş sonuçlardan ayrı değerlendirin. Social Graph ve lokasyon görünümlerinin ihtiyaç duyduğunuz bilgiyi sağlayıp sağlamadığını kontrol edin.
Göç sorusu
Platform değiştirirken müşteri kayıtlarının, üyeliklerin, faturaların ve işlem geçmişinin nasıl taşınacağını planlamak gerekir. Önce mevcut sistemden hangi alanların dışa aktarılabildiğini doğrulayın.
Tiquo’ya geçişte aktarılacak kayıtları, alan eşleştirmelerini ve tekrar eden müşteri profillerini belirleyin. Örnek bir aktarımı kontrol edin; tutarları, tarihleri ve üyelik durumlarını kaynak kayıtlarla karşılaştırın.
Geçişi aşamalara ayırabilirsiniz. Her aşama için sorumlu kişileri, eğitimleri, testleri ve geri dönüş planını belirleyin. Veri aktarımı ve yeni sistemdeki ilk işlemler doğrulanmadan eski süreci kapatmayın.
Devam etme zamanının geldiğinin işaretleri
Mevcut kurulumunuz işinizi karşılıyorsa değiştirmek zorunda değilsiniz. Aşağıdaki sorunları yaşıyorsanız önce nedenlerini inceleyin.
Tekrarlanan veri girişi, eksik aktarımlar, uzun süren raporlama veya personelin tamamlamakta zorlandığı işlemler değerlendirmeye değer. Sorunun ne sıklıkla yaşandığını ve ne kadar zaman aldığını kaydedin.
Üyenin farklı alanlardaki geçmişi görünmüyorsa veya finans ekibi tutarları eşleştirmekte zorlanıyorsa bağlantıları ve veri kurallarını kontrol edin. Marka tasarımı için mevcut özelleştirme seçeneklerini de inceleyin.
Birden fazla tesis veya şirket yönettiğinizde ürünün adından çok, bu yapıyı nasıl desteklediği önemlidir. Teklifleri aynı işlem, veri ve destek kapsamıyla karşılaştırın.
Tiquo’yu değerlendirirken üyelikten satışa, rezervasyondan ödemeye kadar kendi senaryolarınızı kullanın. Son karara toplam maliyeti, ekiplerin kullanımını ve geçiş planını birlikte dahil edin.


En Son Haberler

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.