Ana içeriğe geç

Sınırsız ölçeklendirme.

Şubelerin POS işlemlerini, rezervasyonlarını, müşteri ve şirket kayıtlarını, üyeliklerini, formlarını, pazarlamasını, stokunu ve ödemelerini aynı platformdan yönetin. Erişim izinlerini belirleyin; API ve webhook’larla gerekli bağlantıları kurun. Geçişi işletmenizin ihtiyaçlarına göre planlayın.
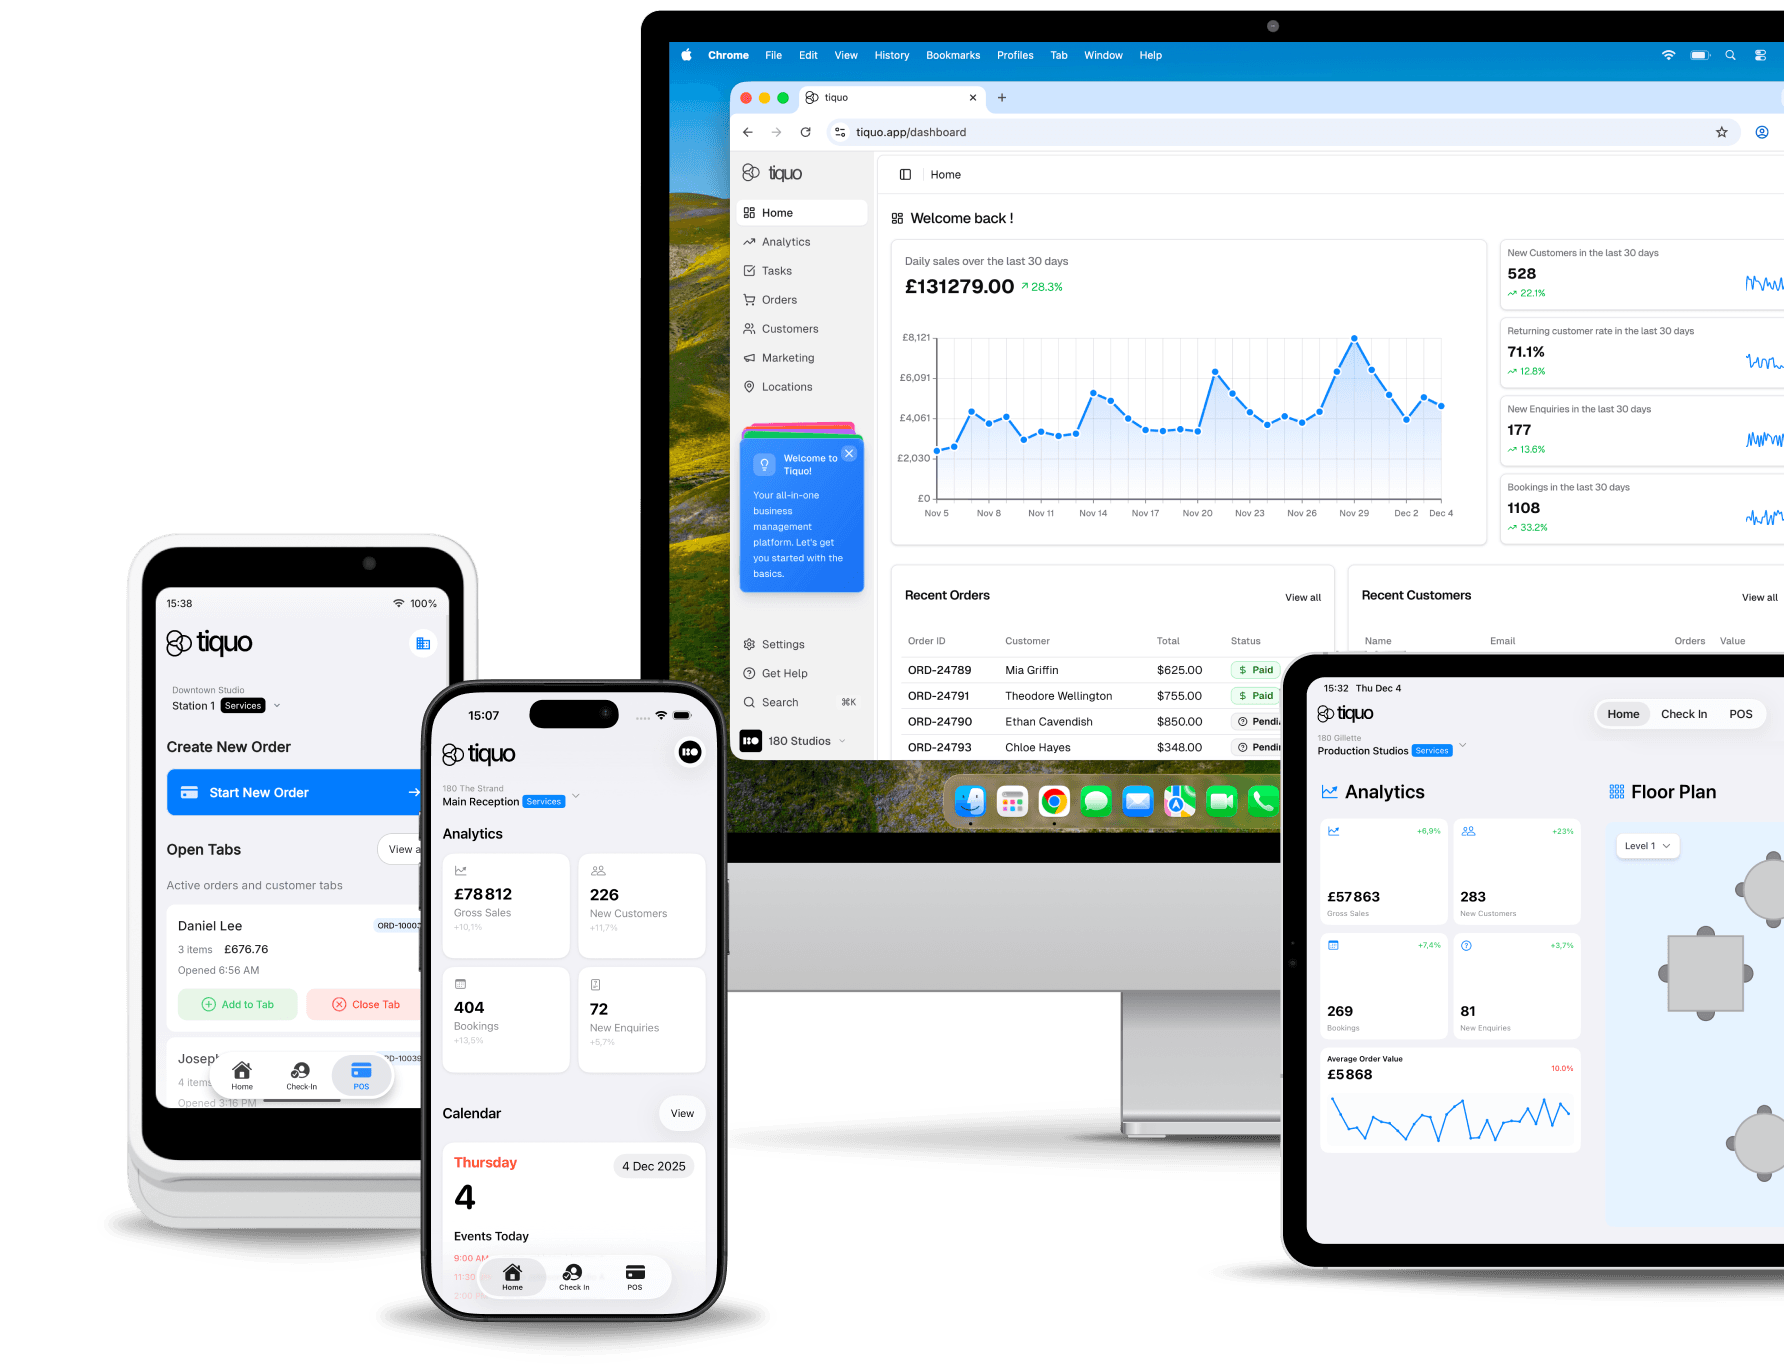
Ölçek için inşa edildi. Karmaşıklık için tasarlandı.

Şirketlerinizi, markalarınızı ve şubelerinizi ortak bir platformda yönetin. Merkezi kuralları, yerel ayarları, erişim izinlerini ve rapor kapsamlarını işletmenizin yapısına göre belirleyin.

Kurumsal güvenlik.

SOC 2 Tip II denetimi devam ediyor. PCI DSS ve GDPR uyumlu; SSO, denetim günlükleri, rol tabanlı izinler ve kuruluşlar arasında katı veri ayrımı ile.

Küresel operasyonlar.

Vergi, ödemeler ve uyumluluk için çoklu para birimi, çoklu dil ve bölgeye özel yapılandırmalar. Yerel uygulama ile merkezi gözetim.

Çok markalı mimari.

Her markanın görünümünü, fiyatlarını ve rezervasyon adımlarını ayrı düzenleyin. Ortak verileri ve çalışma kurallarını hangi ekiplerin kullanacağını belirleyin.

API öncelikli platform.

ERP, CRM, PMS, veri ambarı ve diğer sistemlerle özel bağlantılar geliştirmek için REST API kullanın.

Özel destek.

Enterprise öncelikli destek ve özel hesap yönetimi içerir. Destek saatleri, yanıt hedefleri, uygulama hizmetleri ve varsa özel SLA sözleşmede kararlaştırılır.

Gelişmiş analizler.

Şube ve markaların sonuçlarını karşılaştırın. Yönetim raporlarını inceleyin, verileri diğer analiz araçlarında kullanmak için dışa aktarın.

Tek platform. Sınırsız ölçek.

Hiyerarşik organizasyon.

Bölgeleri, markaları, tesisleri ve şirketleri tanımlayın. Raporları ihtiyacınız olan kapsamda inceleyin.

Merkezi standartlar, yerel esneklik.

İşletme genelinde geçerli fiyat ve çalışma kuralları belirleyin. Gerektiğinde şubeye özel ayarlara izin verin.

Çapraz mülk misafir tanıma.

Yetkili ekipler, ortak müşteri profilinden tercihleri, ziyaret geçmişini ve sadakat durumunu görebilir.

Konsolide finansal operasyonlar.

Ödemeleri ve raporları birlikte takip ederken her şirketin kayıtlarını ayrı inceleyin.

Bağlı Stripe hesapları

Lokasyonlarınızın ödeme hesaplarını yönetin

Harbour Hotels Ltd

VarsayılanEtkin

accounts@harbourgroup.com

Hesabı yönet
Hesap kimliği
acct_1Q8xK2HbR4vT9mLe
Ülke
Birleşik Krallık
Para birimi
GBP
Vergi numarası
GB 284 5517 63
Bağlı alt lokasyonlar
SpaRestoranOdalar

Harbour Clubs Ltd

Etkin

finance@quayclub.com

Hesabı yönet
Hesap kimliği
acct_1R2bN7QcW5pZ3kYd
Ülke
Birleşik Krallık
Para birimi
GBP
Vergi numarası
GB 391 2208 47
Bağlı alt lokasyonlar
BarSpor salonu

Önde gelen gruplar tarafından güveniliyor.

500+

tek hesapta lokasyon

99,99%

platform çalışma süresi SLA

300'den fazla

entegrasyon

Kurumsal düzeyde güven.

SOC 2

SOC 2 Tip II

Kurumsal veri koruması için SOC 2 Type II gereksinimlerini karşılamak üzere tasarlanmış güvenlik kontrolleri.

PCI

PCI DSS

Güvenli kart işleme ve ödeme uyumluluğu.

GDPR

GDPR Uyumlu

Platform tasarımına yerleşik Avrupa gizlilik ve veri koruma standartları.

Şifreleme

Beklemede ve aktarımda uçtan uca şifreleme.

Sık sorulan sorular

Ölçeklendirmeye hazır mısınız?

Tiquo'nun kurumsal ihtiyaçlarınızı nasıl destekleyebileceğini konuşalım.

© 2026 Tiquo. "Tiquo" ve Tiquo logosu, Tiquo Ltd'nin tescilli ticari markalarıdır.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Otelleri, spaları, dersleri, etkinlikleri ve restoranları aynı platformdan yönetin.

Tiquo Ltd
Londra, İngiltere

LinkedInTop Performer Spring

Çerezleri kullanıyoruz

Analiz ve reklam çerezlerine izin verip vermeyeceğinizi seçin. Kabul edebilir veya reddedebilirsiniz. Bu bildirimi kapattığınızda çerezleri reddetmiş olursunuz.

Daha fazla bilgi