Hva et moderne hotell-PMS faktisk bør kunne i 2026
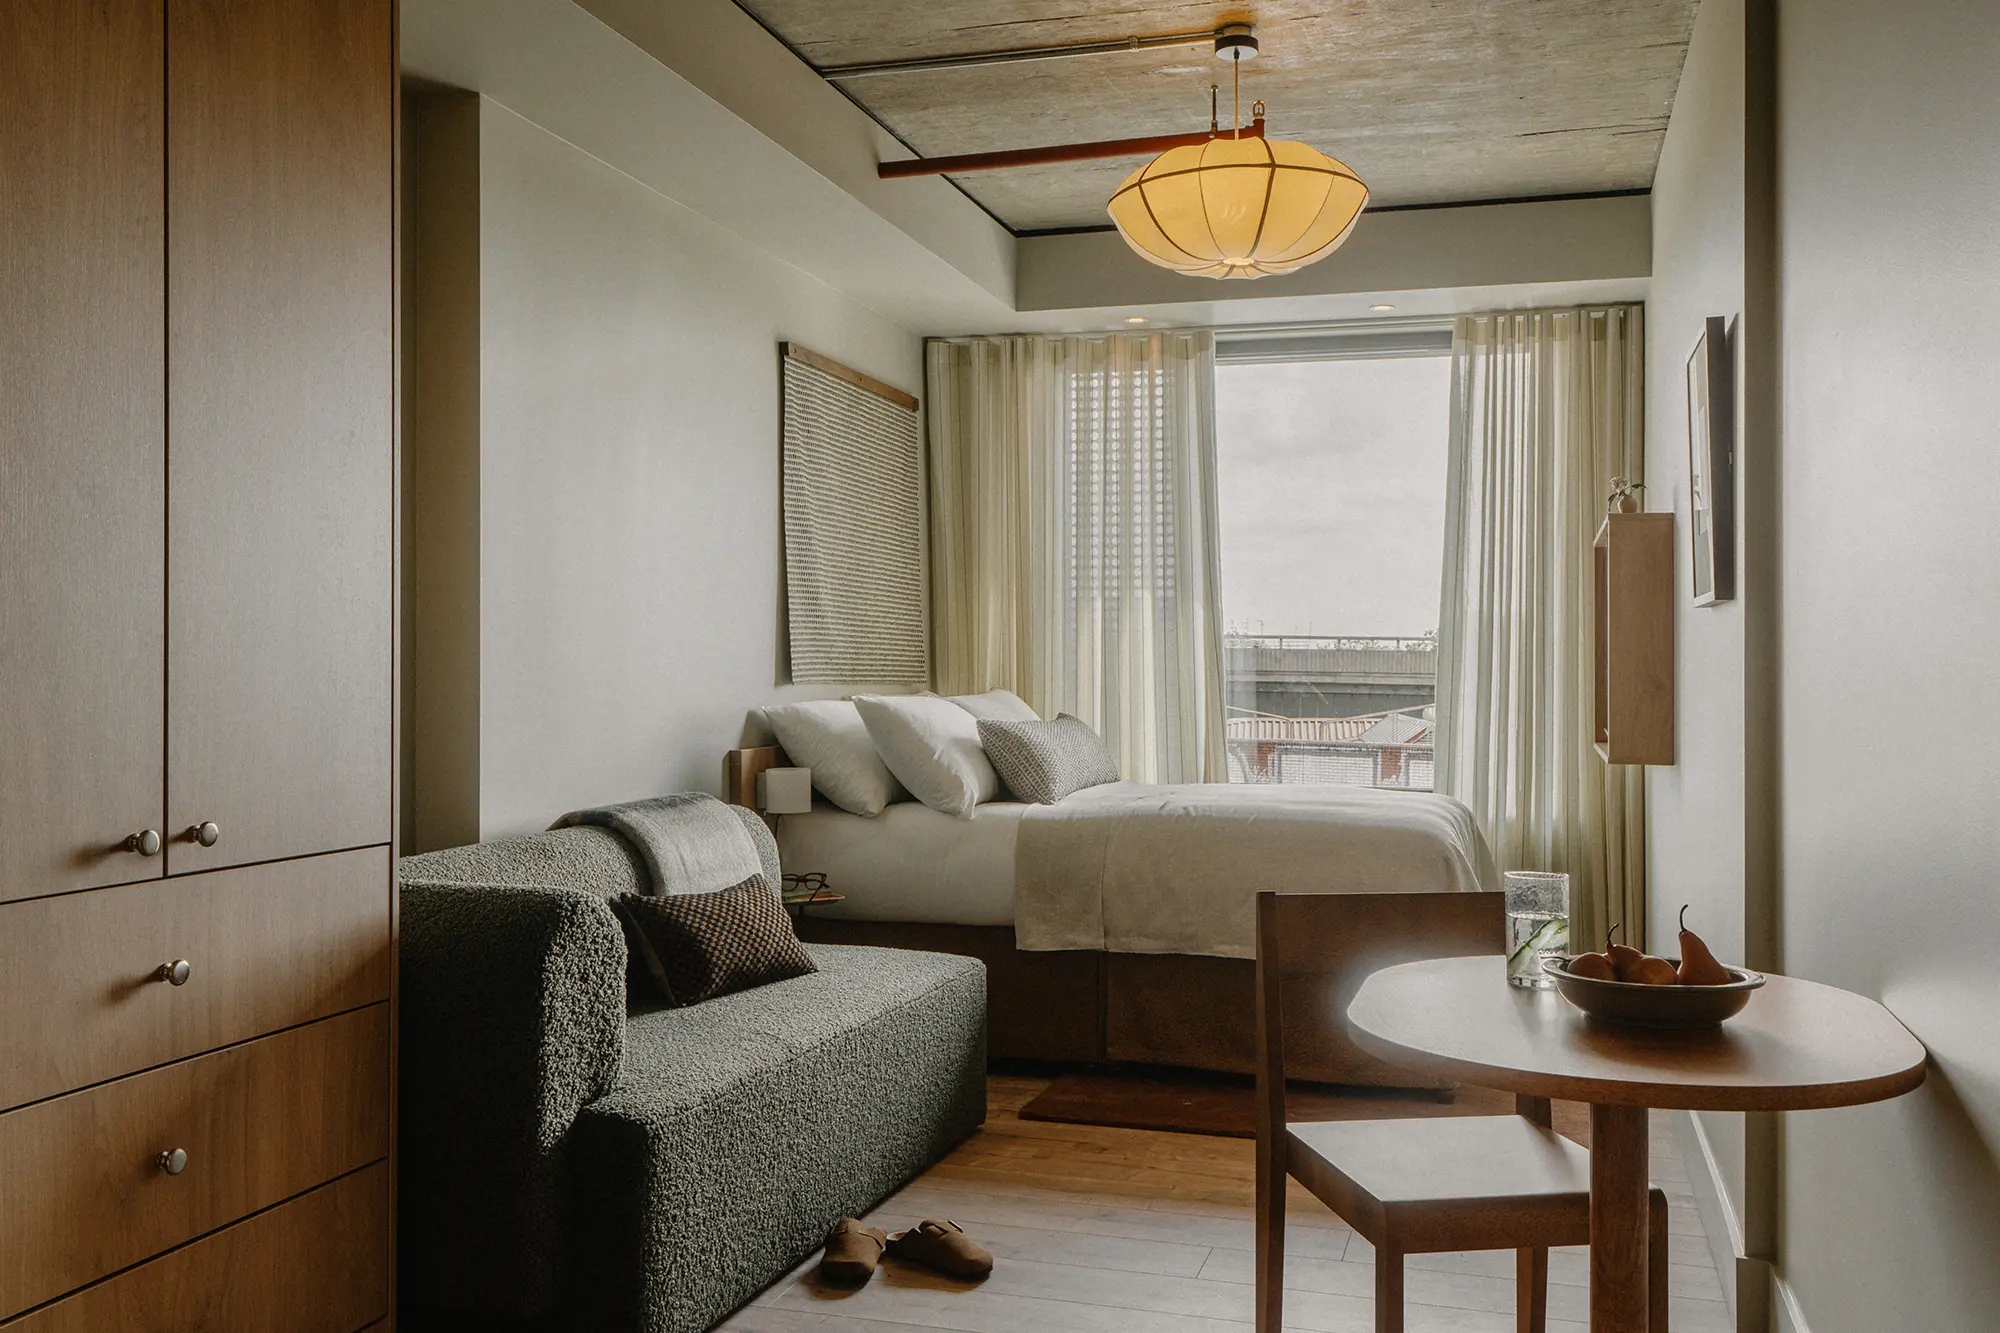
Et hotelladministrasjonssystem, ofte kalt PMS, skal støtte arbeidet med rom, priser, reservasjoner og gjester. Hvor godt det passer, avhenger også av hvordan det fungerer sammen med resten av hotellet.
Har dere restaurant, spa, arrangementer, arbeidsplasser eller medlemskap, trenger personalet opplysninger som går på tvers av disse tilbudene. Kartlegg forbindelsene før dere velger system.
Punktene under kan brukes som krav i en demonstrasjon og som grunnlag for innføringsplanen.
Det bør være et operativsystem, ikke et punktprodukt
Lag en oversikt over hvor rom, servering, behandlinger, arrangementer og betalinger håndteres i dag. Noter hvilke systemer dere vil beholde, og hvilke oppgaver som kan samles.
Undersøk hvor personalet må bytte system eller kopiere opplysninger. Et typisk eksempel er en resepsjon som må kontakte restauranten for å finne en regning som skal legges på rommet.
Test et opphold med rom, middag og spa fra booking til utsjekking. Kontroller at opplysningene kommer frem til riktig avdeling og at regningen stemmer. Dette kan løses gjennom en felles plattform eller gjennom dokumenterte koblinger.
Det bør vite hvem gjestene dine egentlig er
Definer hvilke opplysninger hver rolle trenger om gjesten. Det kan være kommende bookinger, tidligere besøk, medlemskap eller registrerte ønsker.
Hvis historikken skal omfatte flere tjenester, må samme person kunne gjenkjennes på tvers av dem. Sjekk også hvordan duplikater og endrede kontaktopplysninger håndteres.
En resepsjonist kan for eksempel trenge å se at en gjest har et opphold og en spabehandling samme dag. Tilgangsrettighetene bør gi medarbeideren opplysningene som trengs til oppgaven.
Registrerte relasjoner mellom gjester og bedriftskontoer kan være nyttige ved gruppeopphold og felles avtaler. Avklar hvilke relasjoner systemet viser, hvor opplysningene kommer fra og hvem som kan bruke dem.
Tiquo kan vise anslag på kundens livstidsverdi og neste kjøp sammen med historikken. Anslagene har usikkerhet og bør vurderes sammen med det teamet ellers vet om kunden.
Det bør håndtere økonomi på tvers av selskaper automatisk
Rom, restaurant og spa kan drives av forskjellige selskaper. Da må økonomiteamet vite hvordan en felles gjesteregning fordeles, faktureres og rapporteres.
Ta med et konkret eksempel i demonstrasjonen. Følg beløpene fra salg til betaling og oppgjør, og prøv en refusjon av bare én del av regningen.
Hvis systemet fordeler betalinger, må oppsettet av mottakere og kontoer stemme. Kontroller fakturaer, gebyrer og rapporter med økonomiteamet, og avtal hvordan avvik skal følges opp.
Det bør la gjestene betjene seg selv
Noen gjester vil registrere opplysninger eller betale fra telefonen. Andre trenger hjelp fra personalet. Vurder hvilke oppgaver som egner seg for selvbetjening hos dere.
Test innlogging, innsjekking, oversikt over regningen, betaling og booking av tilleggstjenester. Kontroller hva som støttes, og hvordan gjesten får hjelp eller retter en feil.
Tiquo gir kunder og bedrifter en forhåndsbetalt saldo som kan brukes til kvalifiserte produkter, tjenester og bookinger. Innbetalinger, bruk, justeringer og refusjoner knyttes til kundeposten og rapporteringen.
Digitale medlemskort kan ligge i Apple Wallet og Google Wallet. Hvis dere også trenger digitale romnøkler, må støtte for låser, enheter og den aktuelle integrasjonen avklares særskilt.
Det bør fungere på alle enheter uten at noe faller bort
Et system som fungerer godt på resepsjonens skjerm, kan oppføre seg annerledes på en telefon. Lag en oversikt over oppgaver og utstyr for hver rolle.
Resepsjonen kan trenge en fast arbeidsstasjon, mens arrangementsteamet trenger å hente en forespørsel på mobil. Renhold kan ha behov for å oppdatere romstatus fra etasjene.
Be leverandøren vise de nødvendige handlingene på enhetene dere vil bruke. Avklar funksjonsgrenser, nettverksbehov og eventuelle krav til tilleggsutstyr.
Det bør koble hele gjestereisen
En gjest kan ha besøkt restauranten eller en utstilling før det første hotelloppholdet. Vurder om denne historikken er relevant, og hvordan den kan knyttes til profilen.
En felles tidslinje kan hjelpe personalet med oppfølging, men trenger tydelige tilgangsregler. Kontroller hvilke hendelser som vises og hvor oppdaterte de er.
Bruk relevante tilleggstilbud der de passer i forløpet, for eksempel en spabehandling ved rombooking. Kontroller tilgjengelighet, priser og gjestens kommunikasjonspreferanser før tilbudene aktiveres.
Det bør tilpasse seg deg, ikke omvendt
Et hotell med 30 rom og et konferansehotell med 500 rom kan ha svært forskjellige behov. Oppsettet må også ta hensyn til restaurant, spa og arrangementslokaler der dette finnes.
Be om å få prøve egne prisregler, inn- og utsjekkingstider, renholdsoppgaver og rapporter. Finn ut hva dere kan endre selv og hva som krever hjelp eller utvikling.
Hvis skjemaer, avtaler og elektronisk signatur inngår i arbeidet, bør de også testes. Kontroller hvor dokumentene lagres og hvordan personalet finner riktig versjon.
Hvor Tiquo passer inn
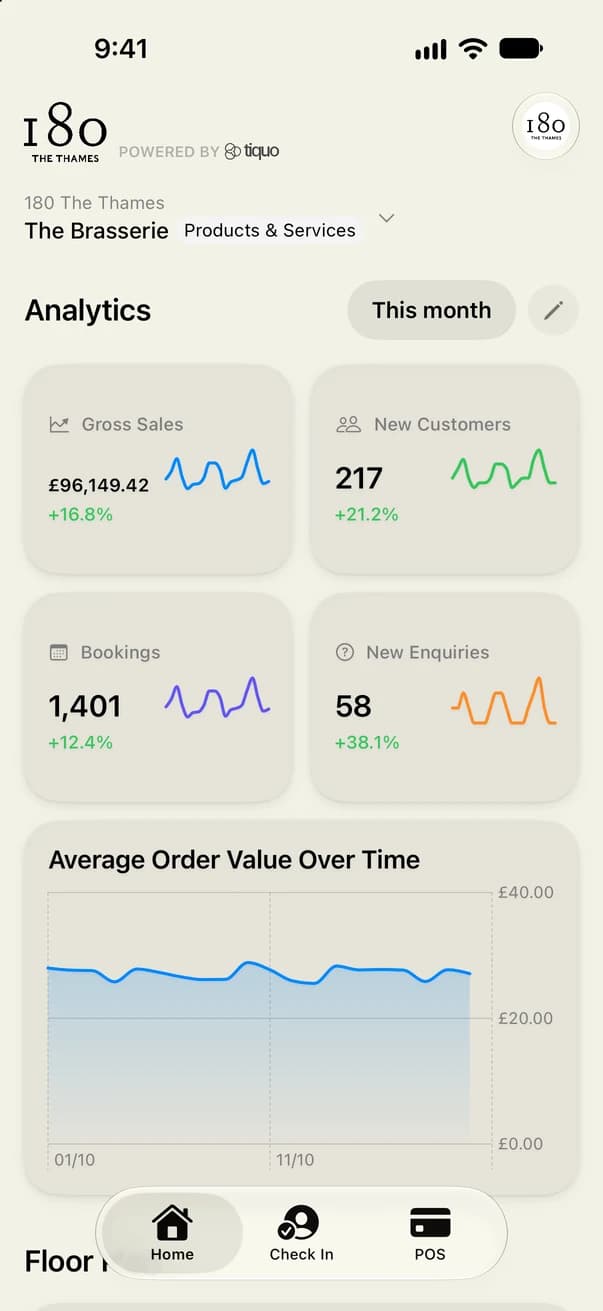
Tiquo samler hotelldrift med kasse, booking, billetter, medlemskap, kundedata, arrangementer, innsjekking, betalinger og analyse. Delene kan bruke felles kunde- og transaksjonsopplysninger.
Dette kan være relevant for hoteller med flere tjenester eller flere lokasjoner. Vurder hvilke oppgaver dere vil samle, og hvilke spesialsystemer som fortsatt skal kobles til.
Oppsett av blant annet hotelltilkoblinger, betalingsfordeling, gjestevendte apper og innføringstjenester avhenger av det avtalte omfanget. Be om en plan som beskriver funksjoner, ansvar og tester før oppstart.




Nyeste artikler

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.