Hopp til hovedinnhold

Én plattform for alle dine forretningsenheter.

Bruk Tiquo på tvers av steder, merkevarer og juridiske enheter. Hver del kan ha egne regler og ansvarlige, mens ledelsen får en samlet oversikt over driften og økonomien.
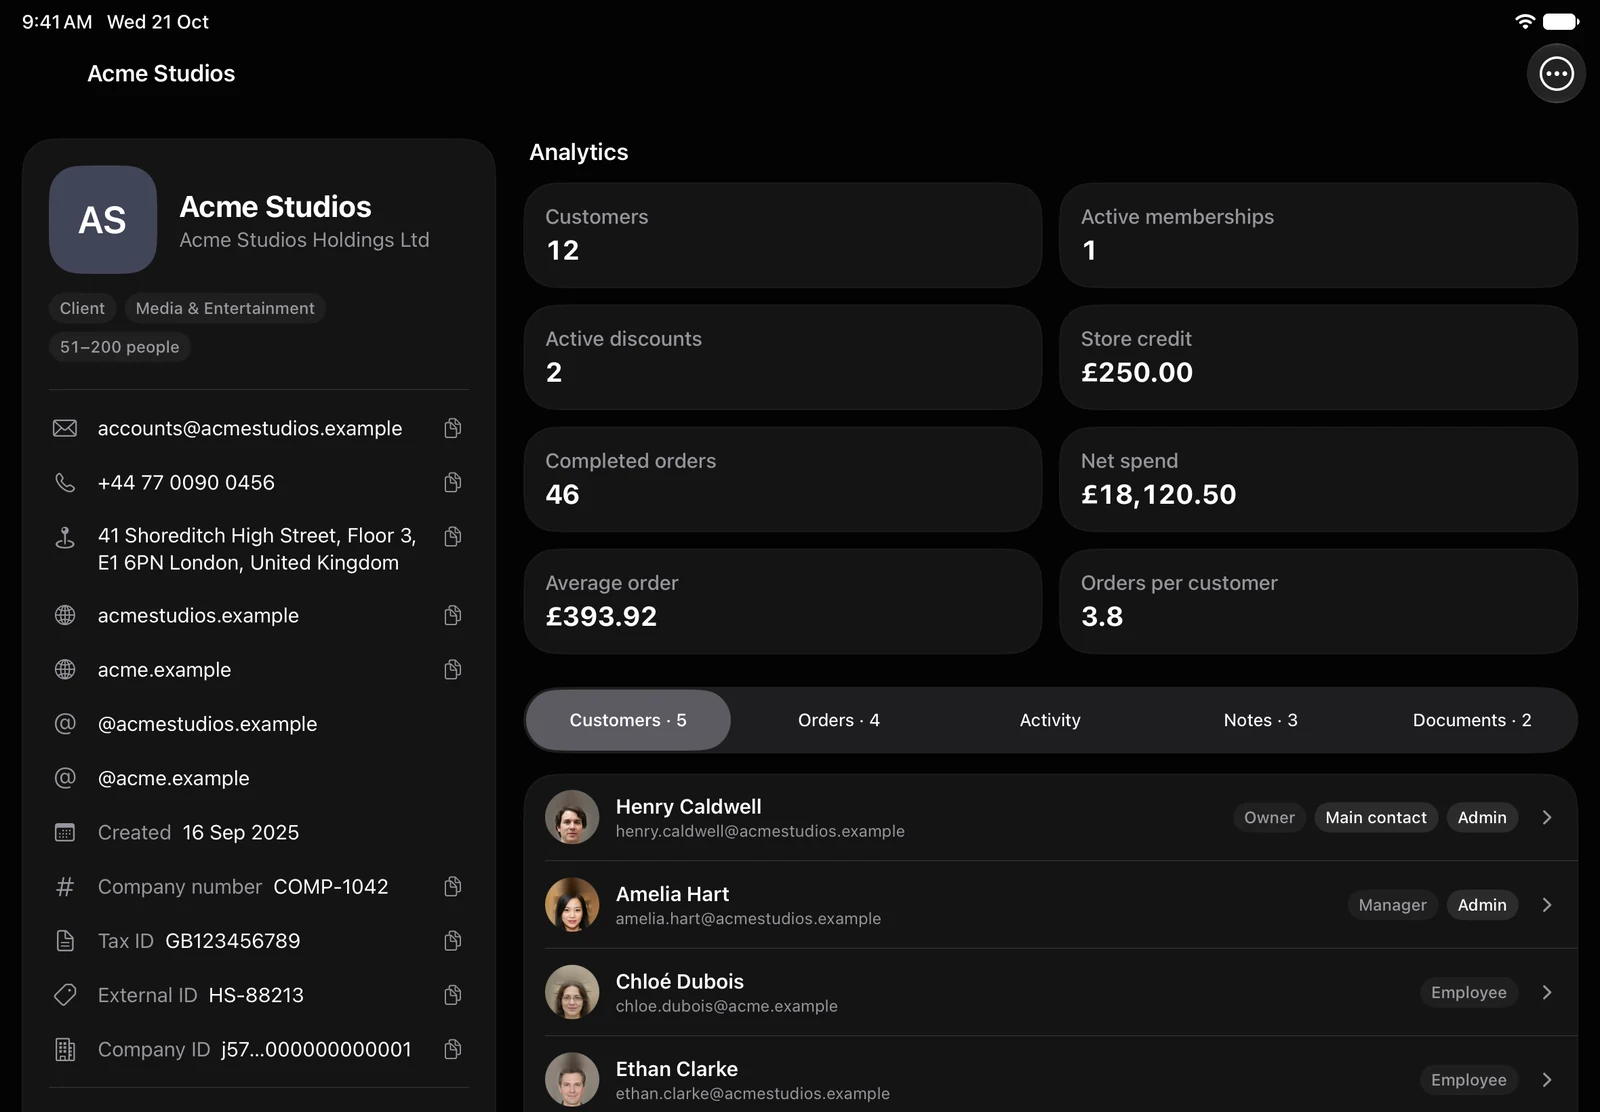
Sentral kontroll, lokal identitet.

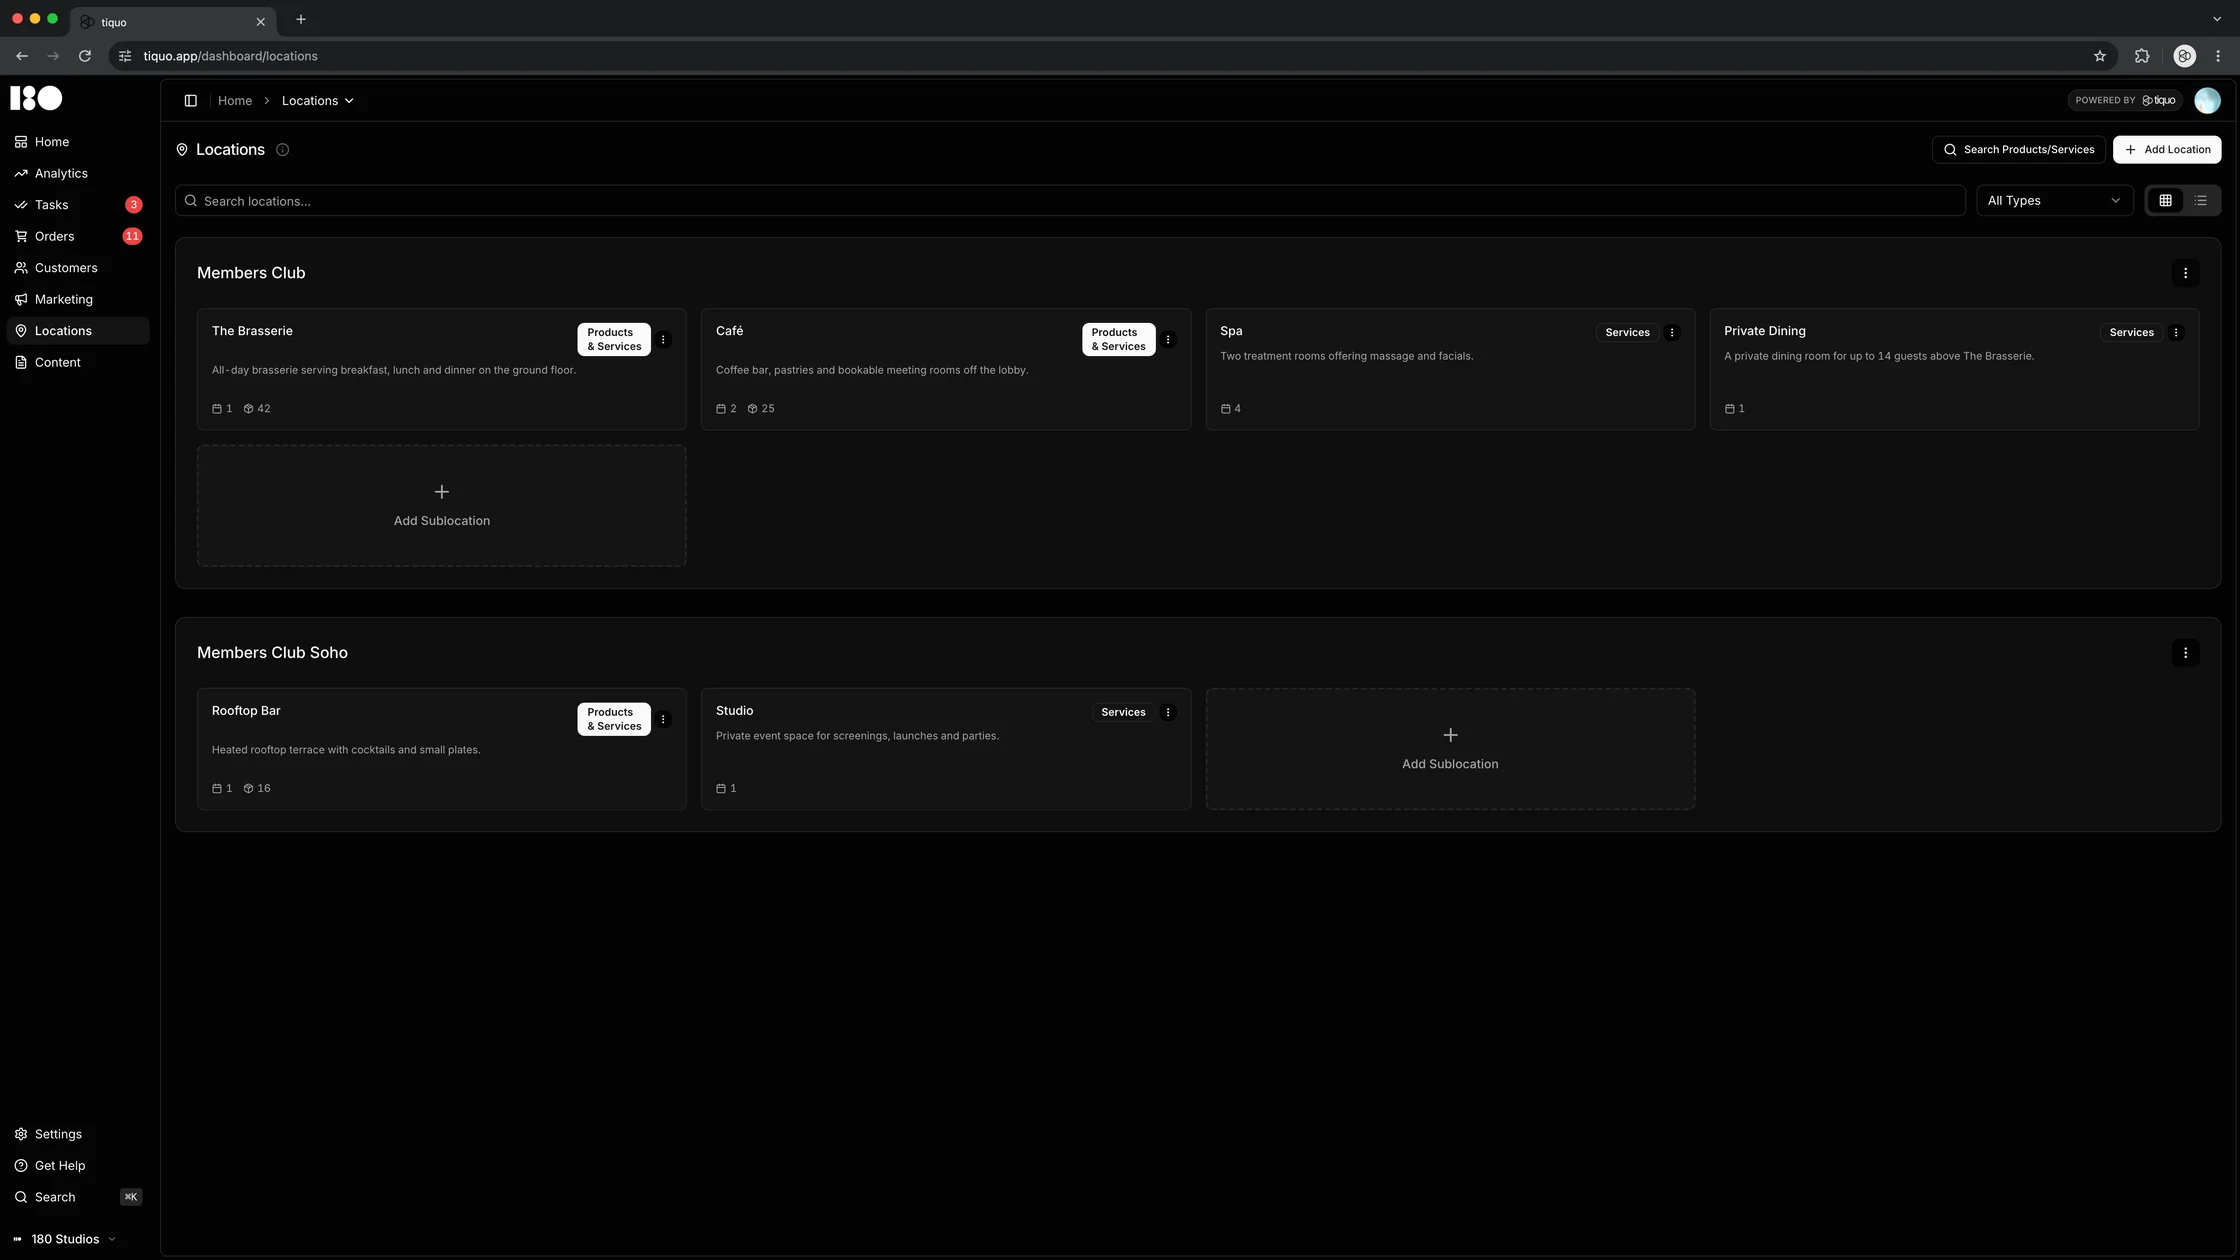
Lokasjoner

Legg til lokasjon
Søk i lokasjoner...

Harbour House Hotel

Spa

Behandlinger, dagspass og spamedlemskap

12
Restaurant

Bordbestillinger og restaurantens meny

486
Rom

Gjesterom og suiter

6
Legg til underlokasjon

The Quay Club

Bar

Drikke og barmat

64
Treningssenter

Timer og personlig trening

18
Legg til underlokasjon

Administrer enheter med presisjon.

Definer selskaper, steder, merkevarer, delområder og avdelinger slik dere er organisert.

Delte standarder med lokal tilpasning.

Del prismaler, tjenester og rapportoppsett der det passer. La hvert sted tilpasse innstillingene som må være lokale.

Sentraliserte retningslinjer med lokal håndheving.

Bestem hvilke regler som skal gjelde for hele virksomheten, og hva hvert sted kan styre selv.

Mer oversikt, mindre overhead.

Opptil

70%

mindre administrasjon av flere steder, avhengig av oppsett og arbeidsmåte

Opptil

5x

raskere rapportering på tvers av virksomheten, avhengig av datagrunnlaget

Opptil

100+

steder kan administreres i én Tiquo-konto

Én datamodell for alle enheter.

Tilknyttede Stripe-kontoer

Administrer betalingskontoer for lokasjonene dine

Harbour Hotels Ltd

StandardAktiv

accounts@harbourgroup.com

Administrer konto
Konto-ID
acct_1Q8xK2HbR4vT9mLe
Land
Storbritannia
Valuta
GBP
MVA-nummer
GB 284 5517 63
Tilknyttede underlokasjoner
SpaRestaurantRom

Harbour Clubs Ltd

Aktiv

finance@quayclub.com

Administrer konto
Konto-ID
acct_1R2bN7QcW5pZ3kYd
Land
Storbritannia
Valuta
GBP
MVA-nummer
GB 391 2208 47
Tilknyttede underlokasjoner
BarTreningssenter

Hver juridisk enhet har sin egen Stripe-konto, sin egen skatte-ID og sin egen fakturanummerering.

Samlet datamodell på tvers av enheter.

Bookinger, betalinger, kunder, skjemaer, medlemskap og rapporter bruker en felles datastruktur på tvers av virksomheten.

Ingen motstridende poster.

Felles opplysninger reduserer behovet for å kopiere data mellom systemer og gjør det lettere å undersøke avvik.

Sanntidssynkronisering.

Når et sted registrerer en endring, blir den tilgjengelig i rapportene for virksomheten. Historikken viser hvor endringen kom fra.

Klar økonomi per enhet.

Enhetsspesifikke finansoversikter.

Se registrerte inntekter, kostnader, gebyrer og utestående beløp for hvert selskap eller hver avdeling.

Forenklet interenhetlig avstemming.

Følg interne transaksjoner og oppgjør mellom selskaper, og bruk oversikten når økonomiteamet avstemmer regnskapet.

Konsoliderte finansrapporter.

Se økonomiske resultater for hele virksomheten, og åpne detaljene for hvert selskap ved behov.

Betalinger

Total omsetning
853 858 £
8,3 %
Transaksjoner
12 172
10,1 %
Snitt per transaksjon
70,15 £
−1,7 %
Suksessrate
98,8 %
0,2 %
Omsetning per selskap

Avstemte utbetalinger

Alle selskaper

10 avstemt

Arbeidsflyt og tilgangskontroll.

Enhetsbevisste roller og tillatelser.

Bestem hva ansatte kan gjøre i hvert selskap, på hvert team og i den sentrale administrasjonen.

Lokale ledere med kontrollert myndighet.

La lokale ledere håndtere den daglige driften innenfor virksomhetens regler. Ledelsen beholder innsyn i aktivitet og resultater.

Sporing av teamaktivitet.

Se hvem som endret opplysninger og hvor. Tilgangsrettighetene bestemmer hvem som kan lese historikken.

Vokser med organisasjonen din.

Legg til enheter uten å bygge om hele stakken.

Opprett nye merkevarer, avdelinger eller steder i plattformen dere allerede bruker.

Konsistent brukeropplevelse for ansatte.

Ansatte som jobber på flere steder, møter det samme grensesnittet og kjente arbeidsmåter.

Støtte for komplekse organisasjonsstrukturer.

Gi steder, selskaper og avdelinger egne regler og rapportoppsett når driften krever det.

Ofte stilte spørsmål

Mer oversikt, mindre overhead.

© 2026 Tiquo. «Tiquo» og Tiquo-logoen er registrerte varemerker for Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

En plattform for hoteller, spa, treningstimer, arrangementer og restauranter.

Tiquo Ltd
London, Storbritannia

LinkedInTop Performer Spring

Vi bruker informasjonskapsler

Velg om du vil tillate informasjonskapsler for analyse og annonsering. Du kan godta eller avslå dem. Lukker du denne meldingen, avslår du dem.

Les mer