OfficeRnD-alternativer: Når grei kontorplass-programvare ikke lenger strekker til
Når dere vurderer et system for felles arbeidsplasser og kontorutleie, er medlemskap, rombooking, fakturering og adgang sentrale oppgaver. Sammenlign OfficeRnD og alternativene ut fra hvordan disse oppgavene fungerer i deres virksomhet.
Tilbyr dere også mat, trening, arrangementer eller overnatting, må vurderingen omfatte disse tjenestene. Kartlegg hvilke opplysninger og betalinger som skal følge kunden mellom tilbudene.
Begrensningen er kvalitet og omfang
En systemgjennomgang begynner ofte med endringer i driften: flere lokasjoner, nye tjenester eller mer kompliserte medlemsavtaler.
Et kontorfellesskap kan trenge både møteromsbooking og kasse for kafeen. En medlemsklubb kan ha arrangementer og trening i tillegg til arbeidsplasser. For hver aktivitet må dere vite hvordan kunden identifiseres, betaler og får tilgang.
Be leverandørene vise hvordan de dekker disse oppgavene. Skill mellom funksjoner som følger med, tillegg som må kjøpes, og koblinger til andre systemer.
Der friksjonen vanligvis starter
Start med konkrete oppgaver medarbeiderne bruker unødvendig tid på.
Det kan være å finne riktig medlemsavtale, kontrollere adgang, rette en faktura eller samle inntekter fra flere tjenester. Noter hvor opplysninger må registreres på nytt, og hvilke team som venter på hverandre.
En integrasjon kan være en god løsning, men dere bør kjenne begrensningene. Hvilke felt deles, hvor ofte oppdateres de, og hvem retter feil? Få dette avklart for det konkrete OfficeRnD-oppsettet og alternativene dere vurderer.
Hvorfor OfficeRnD ofte er tyngre enn det ser ut
En funksjonsliste sier lite om hvor mye arbeid som kreves før løsningen er klar til bruk.
Be om en plan for medlemsavtaler, fakturering, bookinger og dataflytting. Avklar hva leverandøren gjør, hva dere må gjøre selv, og hvilke tjenester som koster ekstra.
Test adgangskontroll og regnskapsintegrasjoner med realistiske hendelser. Prøv blant annet et nytt medlem, en ubetalt faktura, en oppsigelse og en korrigert betaling.
La medarbeidere som skal bruke systemet delta i testen. Se hvor mye opplæring de trenger for vanlige oppgaver, og hvordan de får hjelp når noe går galt.
Merkevareutfordringen
Undersøk hvilke deler av medlemsportalen, booking og kommunikasjon dere kan tilpasse med eget navn, design og ordlyd.
Gå gjennom innmelding, betaling og endring av en booking på mobil. Det bør være tydelig for medlemmet hva som er inkludert, hva som koster ekstra og hvor det er mulig å få hjelp.
Tiquo har innstillinger for merkevare i gjestevendte forløp. Be om å se hvilke tilpasninger som støttes i oppsettet dere trenger, og test dem med egne skjemaer og tjenester.
Tegn på at det kan være på tide med alternativer
En gjennomgang kan være nyttig hvis dere har lagt til tjenester som dagens systemer ikke dekker godt sammen. Det samme gjelder hvis integrasjoner krever mye oppfølging eller kundeopplysninger stadig må kopieres manuelt.
Vurder også opplæringstid, kundestøtte og samlede kostnader. Et nytt system bør løse dokumenterte problemer som er store nok til å forsvare arbeidet med overgangen.
Hvordan Tiquo sammenlignes
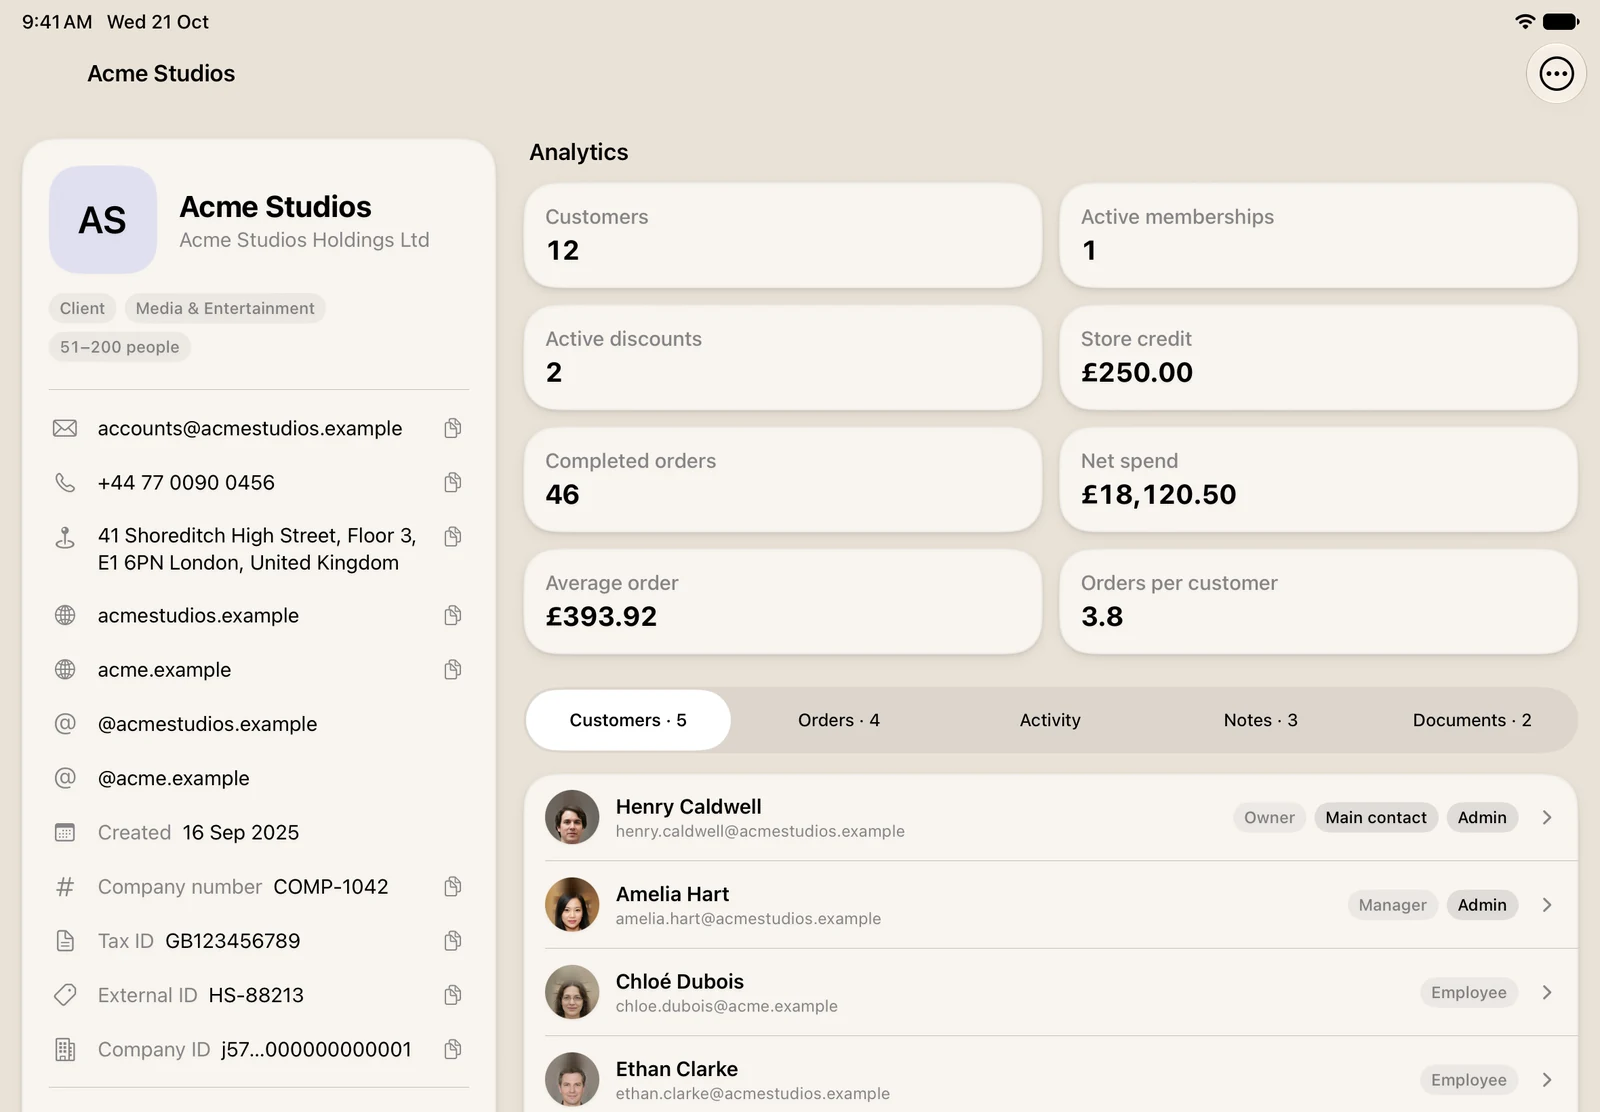
Tiquo samler produkter, tjenester, bookinger, skjemaer, avtaler, medlemskap, betalinger og kundedata. Plattformen kan være relevant når kontorutleie inngår i en virksomhet med flere tjenester.
En kundeprofil kan omfatte arbeidsplasser, servering, behandlinger, billetter og hotellopphold. Historikken kan suppleres med anslag på kundeverdi og neste kjøp. Social Graph viser registrerte forbindelser mellom medlemmer og bedriftskontoer. Tilgang til opplysningene styres etter rolle.
Med riktig oppsett av tilknyttede kontoer kan Tiquo fordele en betaling mellom flere mottakere og beholde fordelingen sammen med ordren. Tiquo støtter også forhåndsbetalt saldo til kvalifiserte kjøp. Gruppebetalinger kan fordeles likt, per vare, prosentvis eller etter valgte beløp.
Medlemsfordeler, lojalitet og gavekort kan gjelde i flere delområder. Dere setter reglene for hvor de kan brukes, slik at for eksempel et arbeidsplassmedlemskap kan omfatte utvalgte fordeler i kafeen eller treningssenteret.
Kasse, hotell, spa, arrangementer og billettsalg kan bruke samme kundedata som arbeidsplassene. Be om en demonstrasjon av et medlem som bruker flere av disse tilbudene, og kontroller at oppsettet dekker deres regler.
Tiquo kan brukes på støttede nettlesere, telefoner, nettbrett og kasseenheter. Test funksjonene på utstyret dere planlegger å bruke, og legg inn tid til opplæring i innføringsplanen.
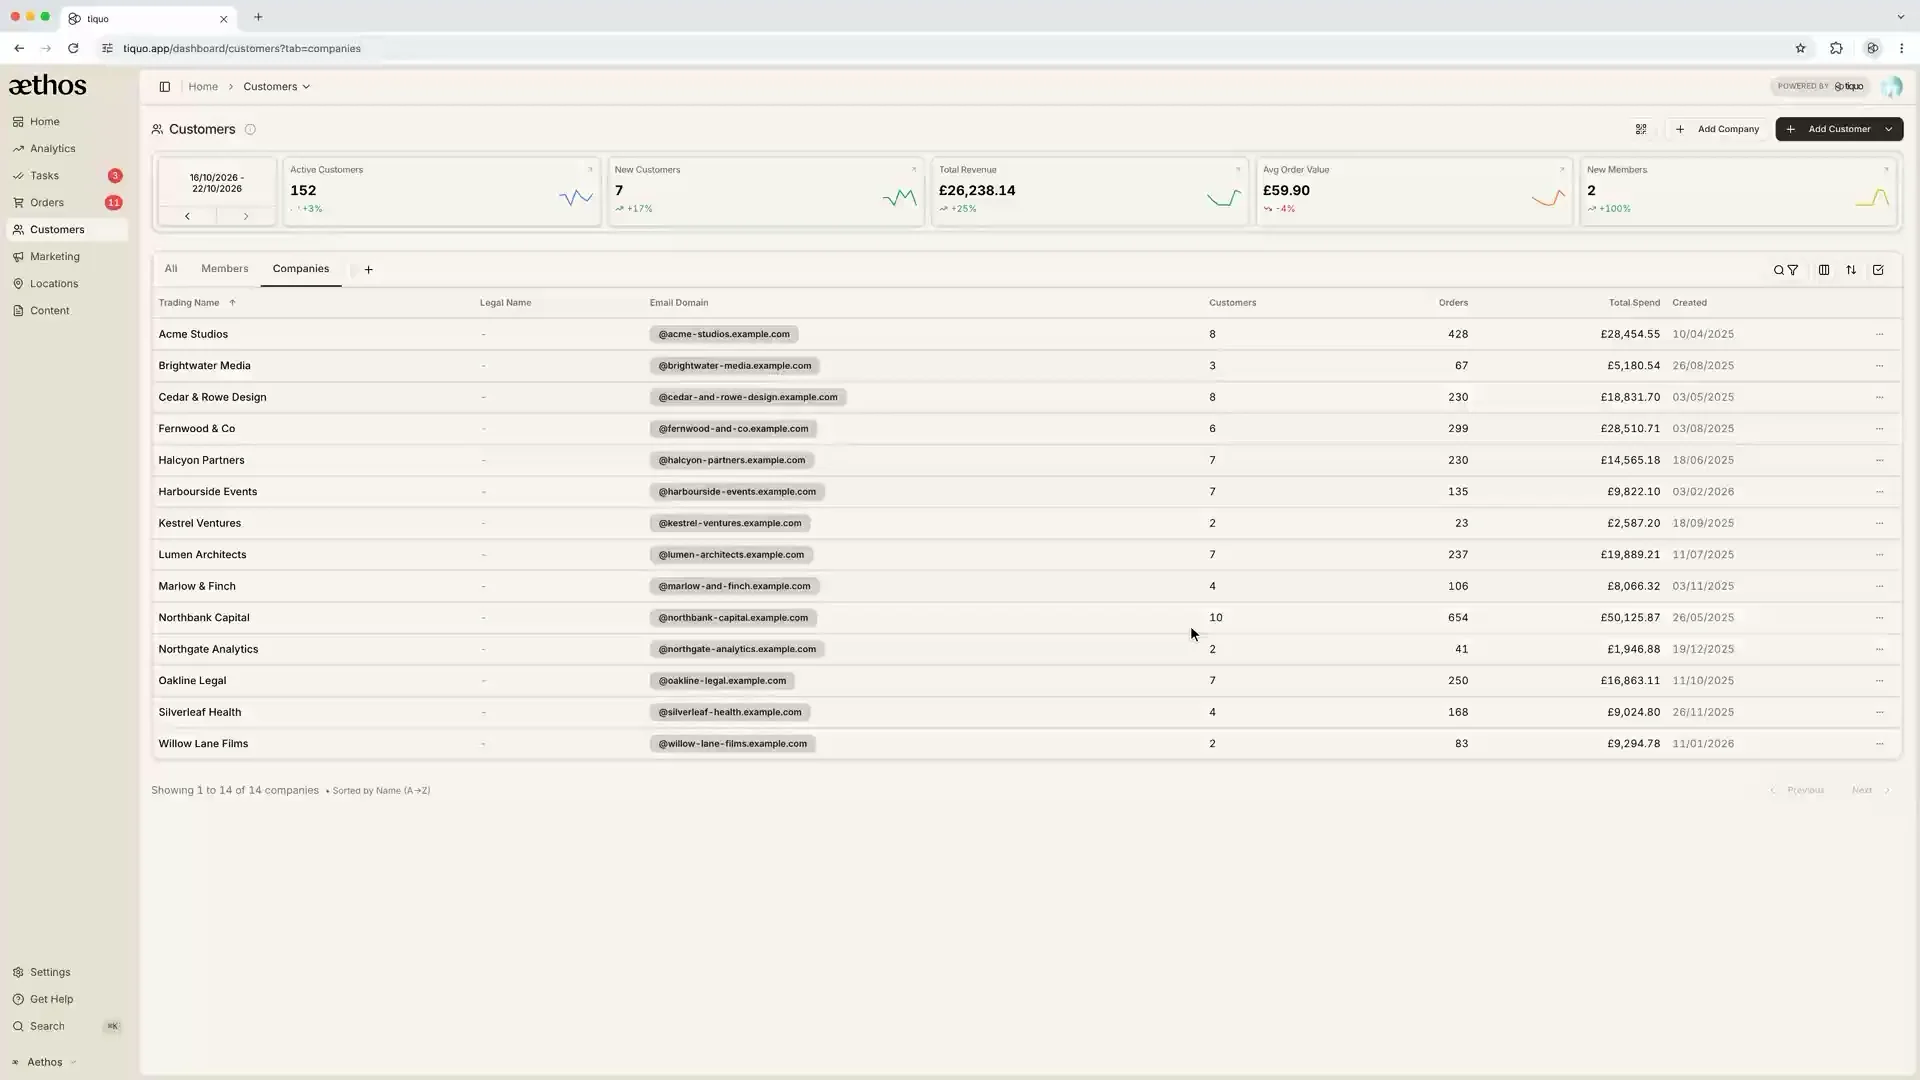
Rapporter kan samle inntekter og aktivitet fra flere lokasjoner og delområder. Vurder rapportene opp mot økonomiteamets behov, og skill historiske tall fra usikre anslag på fremtidig kundeverdi.
Å ta beslutningen
Et system som dekker booking, fakturering og adgang godt, kan være tilstrekkelig for en virksomhet som først og fremst leier ut arbeidsplasser. Kontroller at tilbudet og integrasjonene dekker de konkrete kravene deres.
Med flere tjenester blir sammenhengen mellom dem viktigere. Følg et forløp fra forespørsel og innmelding til booking, besøk, kjøp, betaling og rapportering. Se også hvordan endringer og feil håndteres.
Sammenlign kostnadene ved å beholde og forbedre dagens oppsett med kostnadene ved en overgang. Hvis Tiquo er aktuelt, be om en demonstrasjon og innføringsplan basert på dette forløpet.


Nyeste artikler

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.