Hopp til hovedinnhold

Skaler uten begrensninger.

Bruk samme plattform for kasse og ordrer, bookinger, kunde- og bedriftsprofiler, medlemskap, forespørsler, skjemaer, markedsføring, lager, betalinger og analyse. Avgrens tilgangen etter ansvar, koble til systemer med API og webhooks, og innfør Tiquo trinnvis.
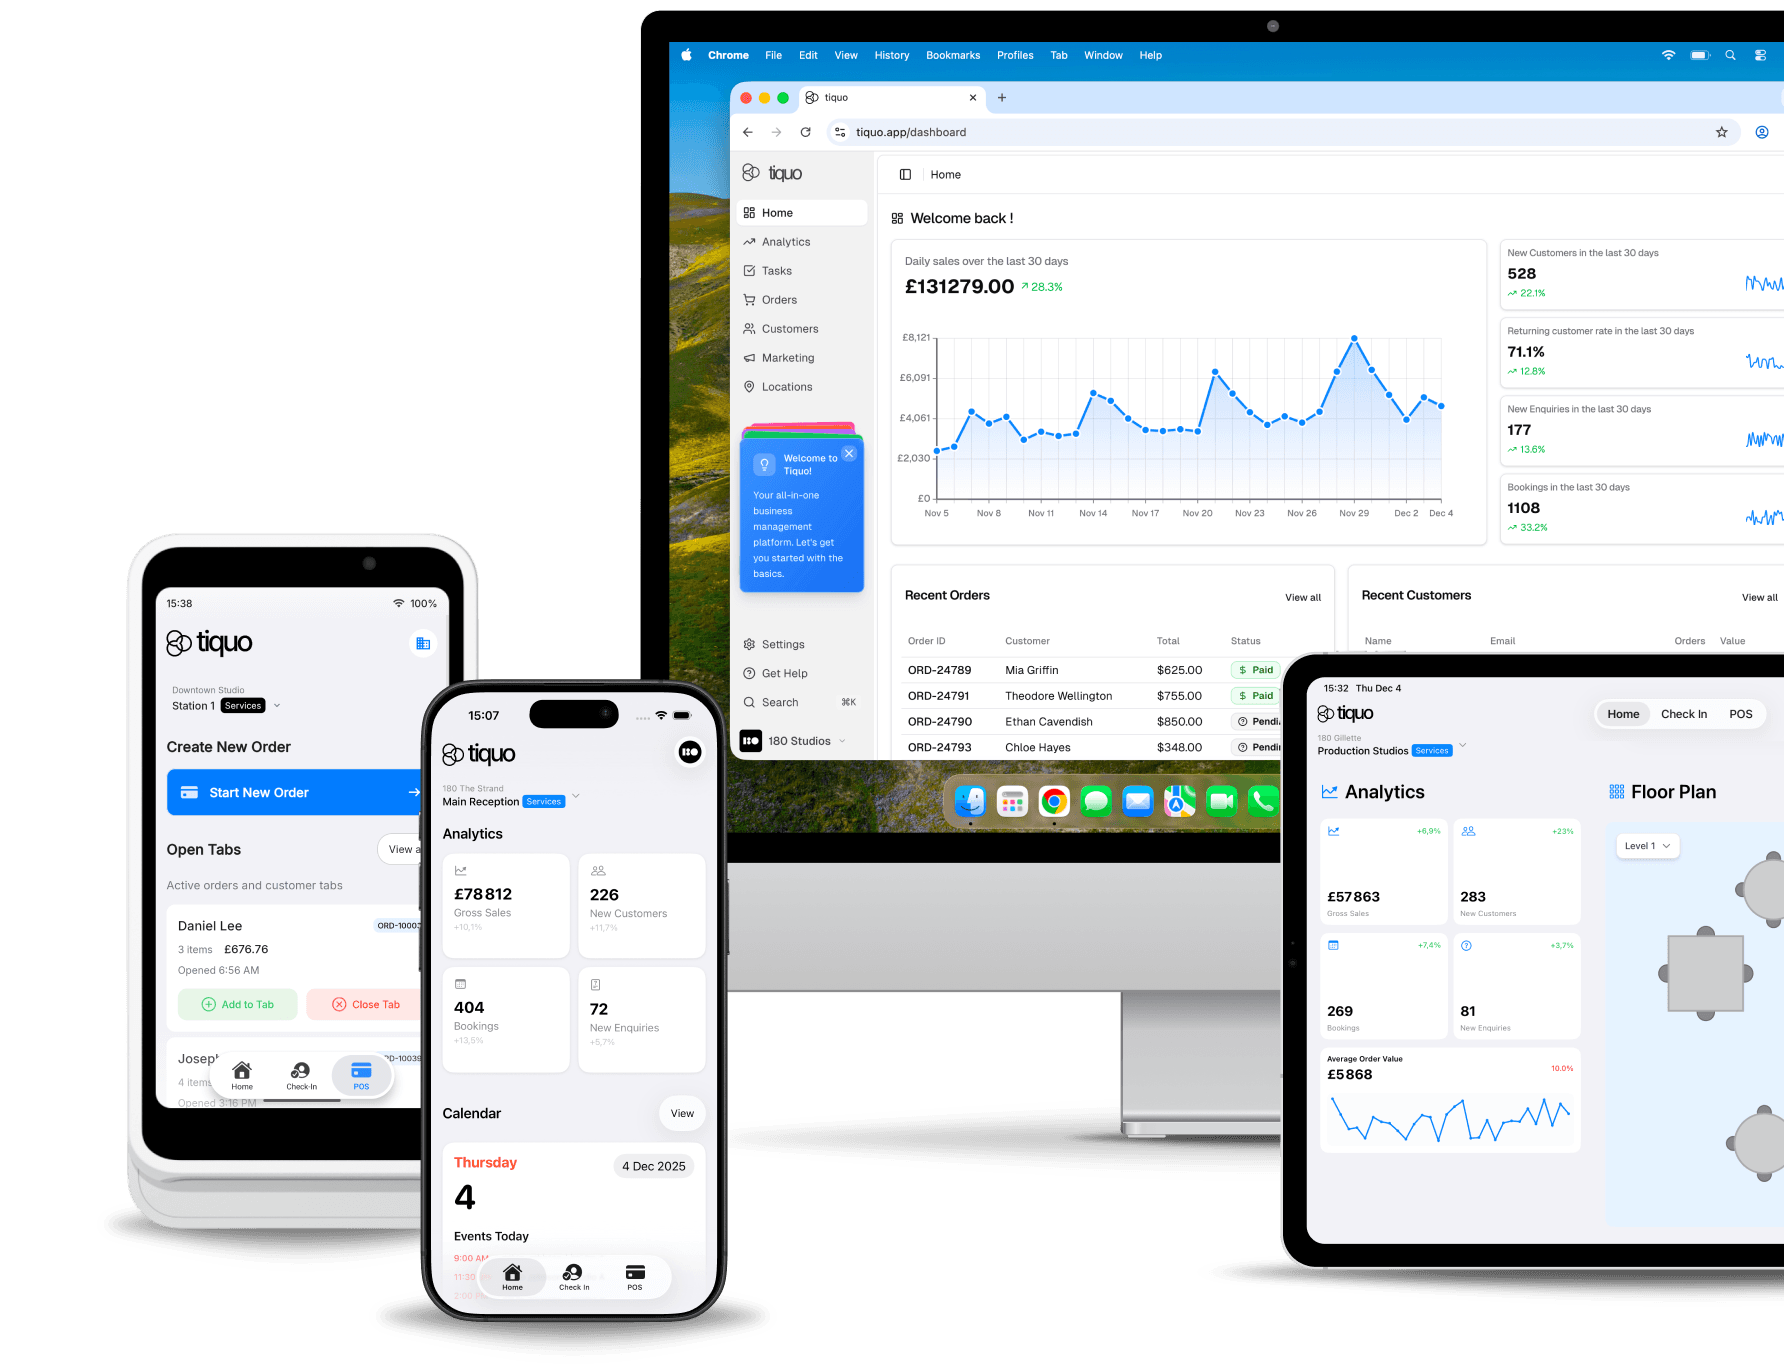
Bygget for skalering. Designet for kompleksitet.

Når flere steder skal bruke samme system, må ansvar, tilgang og rapportering være tydelig. Tiquo lar dere styre dette sentralt og beholde lokale innstillinger der driften krever det.

Enterprise-sikkerhet.

SOC 2 Type II-revisjonen pågår. Tiquo har SSO, revisjonslogger, rollebasert tilgang og skille mellom enhetenes data. Kortbetalinger behandles via Stripe.

Global drift.

Bruk flere valutaer og språk, med regionale innstillinger for skatt og betalinger. Se driften samlet, og tilpass oppsettet til hvert marked.

Flermerkevare-arkitektur.

Gi hver merkevare egen profil og egne priser, og velg hvilke opplysninger og arbeidsrutiner som skal være felles.

API-først plattform.

Koble ERP, kunderegister, hotellsystemer, datavarehus og egne løsninger til Tiquo via REST API-et.

Dedikert støtte.

Enterprise inkluderer prioritert støtte og fast kundeansvarlig. Åpningstider, svarmål, implementeringstjenester og eventuell tilpasset SLA avtales i kontrakten.

Avansert analyse.

Sammenlign steder og merkevarer i felles rapporter. Eksporter data til analyseverktøy når dere trenger videre bearbeiding.

Flere steder og selskaper

Én plattform. Ubegrenset skalering.

Hierarkisk organisering.

Sett opp regioner, merkevarer, eiendomstyper, selskaper og steder. Se samlede rapporter på det nivået dere trenger.

Sentraliserte standarder, lokal fleksibilitet.

Bestem hvilke priser, retningslinjer og arbeidsrutiner som gjelder for hele gruppen. Tillat lokale tilpasninger der det trengs.

Krysseiendommer gjestegjenkjenning.

Del gjesteprofiler, lojalitetsstatus, preferanser og besøkshistorikk mellom steder og merkevarer, innenfor tilgangsrettighetene deres.

Konsolidert finansdrift.

Se betalinger og rapporter samlet, og hold transaksjonene adskilt per juridisk enhet for regnskap og avstemming.

Add Sublocation
I tall

Betrodd av ledende grupper.

500+

steder på én konto

99,99%

avtalt oppetid for plattformen

300+

integrasjoner

Systemintegrasjoner

Koble til hele teknologistakken din.

Velg integrasjonene som trengs for å utveksle opplysninger mellom Tiquo, økonomisystemer og andre verktøy i driften.

ERP-systemer

SAP, Oracle, Microsoft Dynamics og mer.

CRM-plattformer

Salesforce, HubSpot, Microsoft Dynamics CRM.

Regnskap

Xero, QuickBooks, Sage og større hovedbokssystemer.

Identitetsleverandører

Okta, Azure AD, Google Workspace SSO.

Eiendomsadministrasjon

Opera, Mews, Cloudbeds og andre.

Kanaladministratorer

SiteMinder, Cloudbeds, RateGain.

BI og analyse

Tableau, Power BI, Looker og datavarehus.

Tilpasset API

REST API for egne løsninger og integrasjoner.

Sikkerhet og personvern

Enterprise-klasse tillit.

SOC 2

SOC 2 Type II

SOC 2 Type II-revisjonen pågår. Arbeidet omfatter kontrollene for sikkerhet og beskyttelse av data.

PCI

PCI DSS

Kortbetalinger behandles via Stripe, som er PCI DSS-sertifisert.

GDPR

GDPR-kompatibel

Tilgangsstyring og funksjoner for behandling av personopplysninger støtter virksomhetens personvernarbeid.

Kryptering

Data krypteres ved lagring og under overføring.

Ofte stilte spørsmål

Klar til å skalere?

Fortell oss om stedene, systemene og arbeidsrutinene dere vil samle i Tiquo.

© 2026 Tiquo. «Tiquo» og Tiquo-logoen er registrerte varemerker for Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

En plattform for hoteller, spa, treningstimer, arrangementer og restauranter.

Tiquo Ltd
London, Storbritannia

LinkedInTop Performer Spring

Vi bruker informasjonskapsler

Velg om du vil tillate informasjonskapsler for analyse og annonsering. Du kan godta eller avslå dem. Lukker du denne meldingen, avslår du dem.

Les mer