Cosa dovrebbe fare davvero un PMS alberghiero moderno nel 2026
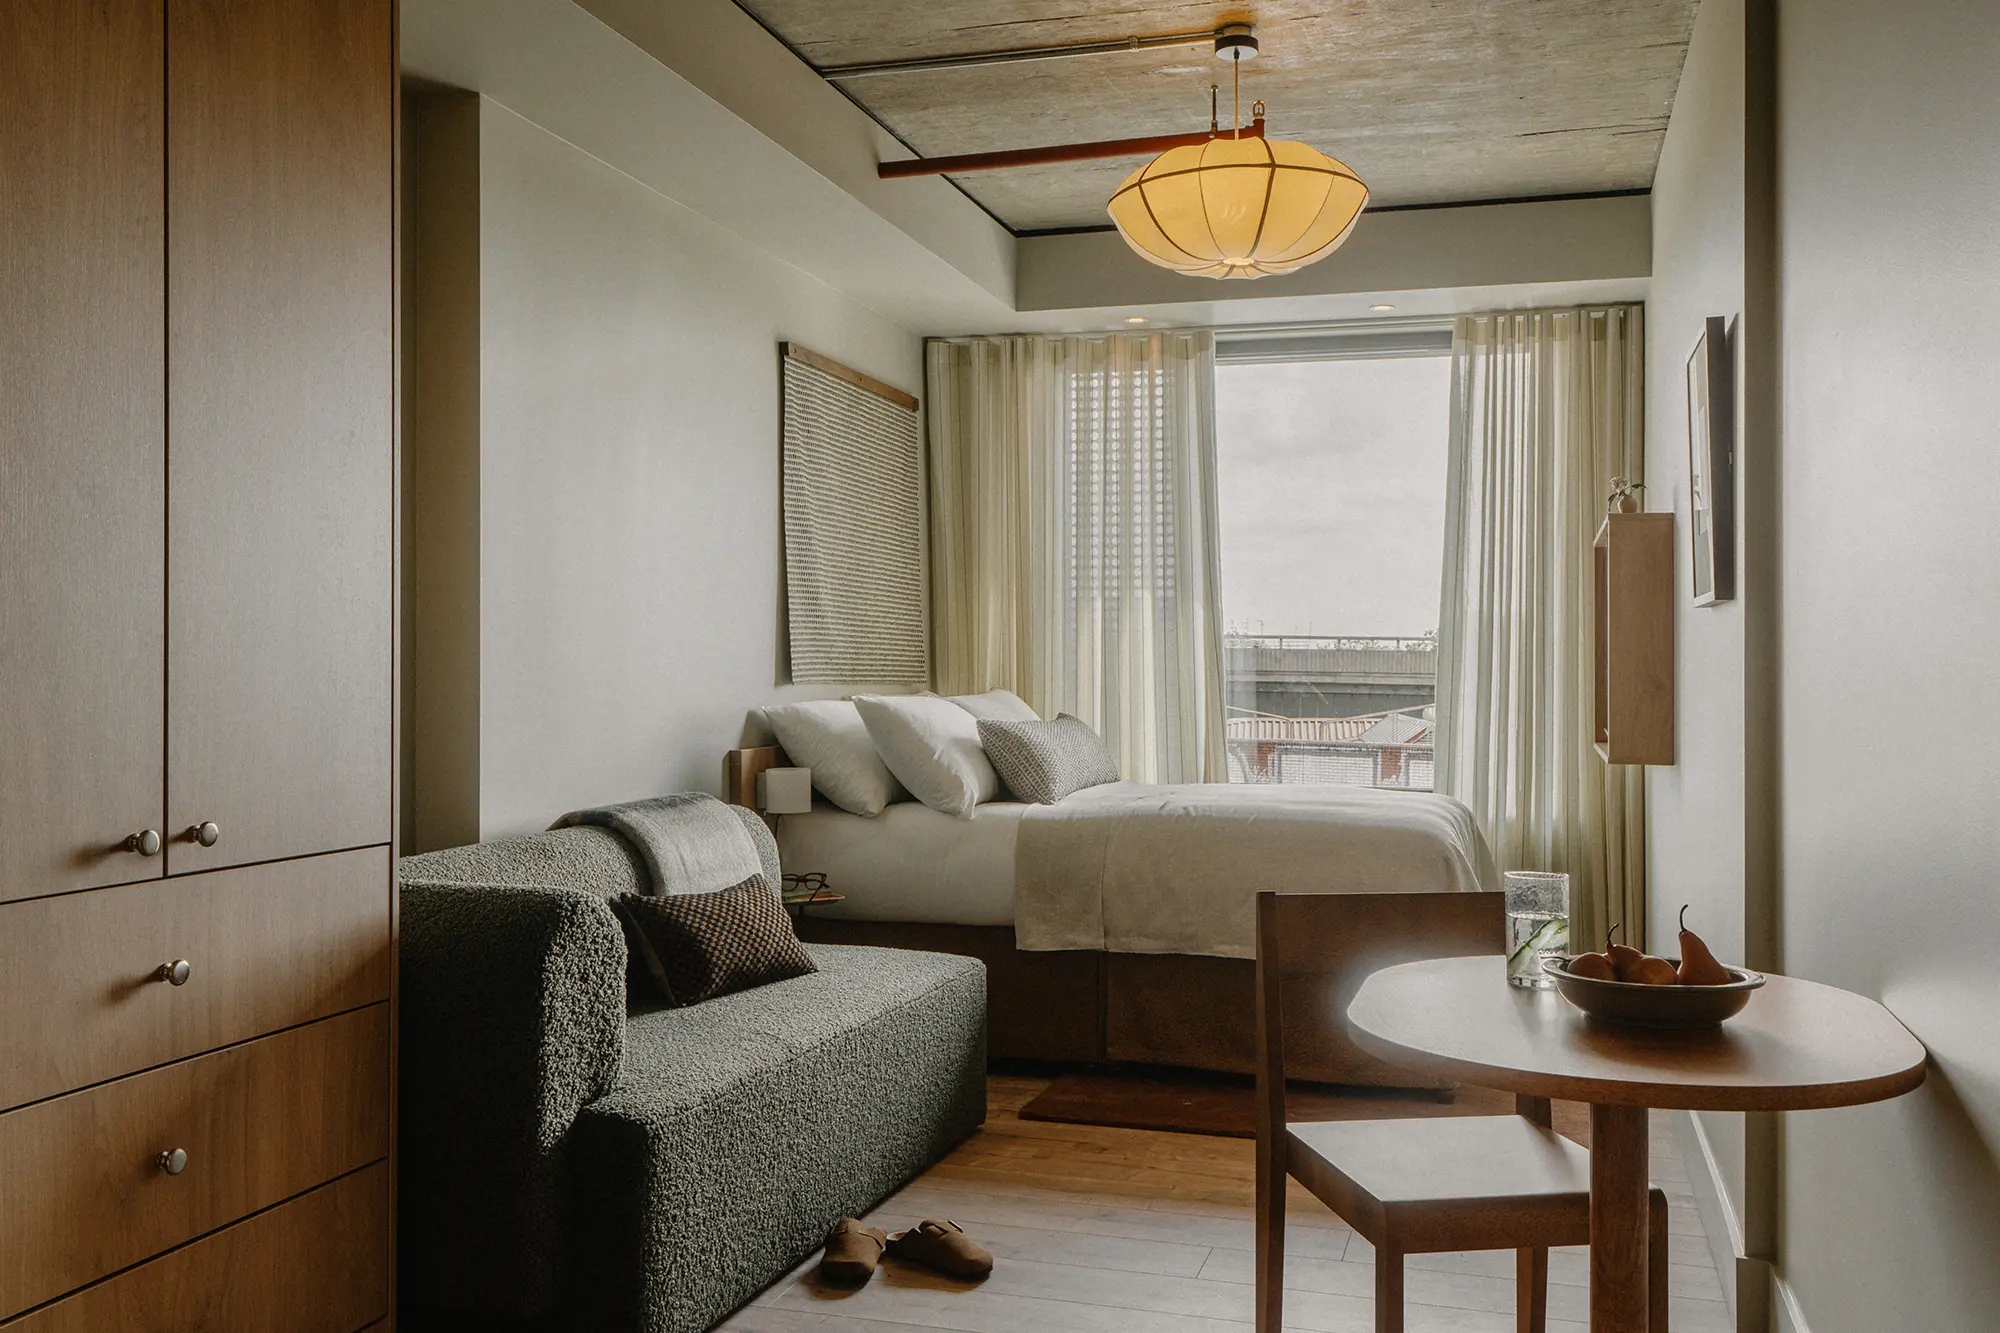
Un hotel boutique da 30 camere e un albergo congressuale da 500 hanno esigenze diverse. Per scegliere un PMS, descrivi prima come lavora la tua struttura: prenotazioni, arrivi, pulizie, addebiti, partenze e servizi aggiuntivi.
L’età del software o l’aspetto dell’interfaccia non bastano a valutarlo. Servono prove sui tuoi flussi e una spiegazione chiara di ciò che il sistema gestisce direttamente e di ciò che richiede collegamenti esterni.
Dovrebbe essere un sistema operativo, non un punto isolato
Crea una prenotazione, modifica le date, assegna la camera e registra l’arrivo. Aggiungi un addebito, sposta l’ospite in un’altra camera e prepara il conto finale. Controlla cosa cambia per reception, pulizie e amministrazione.
Se gestisci ristorante, spa o eventi, prova un acquisto in ciascuna area. Verifica come arriva al conto della camera e come viene corretto se il personale commette un errore.
Dovrebbe sapere chi sono davvero i tuoi ospiti
Un profilo utile permette al personale autorizzato di consultare soggiorni, prenotazioni e preferenze registrate. Se il cliente usa più servizi, verifica quali attività vengono associate al suo profilo e come si risolvono i duplicati.
Per esempio, un ospite potrebbe aver soggiornato due volte l’anno precedente e prenotare spesso la spa la prima mattina. La reception può usare queste informazioni per preparare l’accoglienza, senza doverle cercare in più strumenti.
Non tutti i reparti hanno bisogno di vedere tutto. Prova le autorizzazioni per reception, ristorante, benessere e finanza e verifica chi può modificare o esportare i dati.
Il Social Graph di Tiquo mostra le relazioni registrate tra clienti, gruppi e account aziendali. Le analisi aggiungono stime del valore futuro e del periodo del prossimo ordine, da valutare insieme allo storico e alla conoscenza del team.
Dovrebbe gestire in automatico i conti multi-entity
Camere, ristorante e spa possono appartenere a società diverse. Prepara un esempio di conto che coinvolga tutte e tre e chiedi come vengono assegnati ricavi, pagamenti e fatture.
Con gli account collegati configurati, Tiquo può ripartire un pagamento tra più destinazioni e mantenere le assegnazioni associate all’ordine. Verifica anche rimborsi, commissioni, accrediti e dati esportati per la contabilità.
Il collegamento tra ordine e pagamento facilita i controlli, ma la correttezza dei conti dipende anche dalla configurazione e dalla verifica dei movimenti. Concorda questi passaggi con il team finanziario.
Dovrebbe lasciare che gli ospiti si servano da soli
Prova cosa può fare l’ospite dal portale: autenticarsi senza password, consultare le prenotazioni, vedere il conto, pagare o prenotare un servizio aggiuntivo. Mantieni un percorso di assistenza per chi preferisce rivolgersi al personale.
Tiquo permette a clienti e aziende di usare un saldo prepagato per prodotti, servizi e prenotazioni idonei. Ricariche, utilizzi, rettifiche e rimborsi restano associati al profilo e ai report.
Le tessere Tiquo per Apple Wallet e Google Wallet consentono di identificare i clienti. L’apertura delle camere è un flusso distinto: verifica compatibilità delle serrature e integrazioni previste, senza presumere che una tessera wallet sia anche una chiave digitale.
Dovrebbe funzionare su ogni dispositivo senza compromessi
La reception può lavorare da una postazione fissa, il responsabile del ristorante da un tablet e il team eventi da un telefono. Verifica su ciascun dispositivo le funzioni necessarie al ruolo, comprese stampa, scansione e pagamenti.
Chiedi una lista di modelli e sistemi operativi supportati. Una piattaforma accessibile da browser non garantisce che tutti i dispositivi offrano le stesse funzioni o supportino gli stessi accessori.
Dovrebbe collegare tutto il percorso ospite
Un cliente può visitare una mostra o cenare al ristorante prima di prenotare una camera. Controlla se queste attività possono essere collegate al profilo e quali consensi servono per usare i dati nelle comunicazioni.
Puoi proporre un trattamento a chi prenota un soggiorno o invitare un cliente a un evento. Verifica disponibilità, destinatari e risultati delle campagne, evitando di trattare una previsione come una preferenza dichiarata.
Dovrebbe adattarsi a te, non il contrario
Fai configurare un modulo di registrazione, una regola di prenotazione e un flusso di approvazione. Chiedi cosa può modificare il tuo team, cosa richiede assistenza e cosa richiede sviluppo aggiuntivo.
Documenti, moduli e firme possono far parte dello stesso flusso, ma i requisiti dell’hotel vanno verificati caso per caso. Nel piano di avvio includi dati, collegamenti, formazione e criteri di accettazione.
Dove entra Tiquo
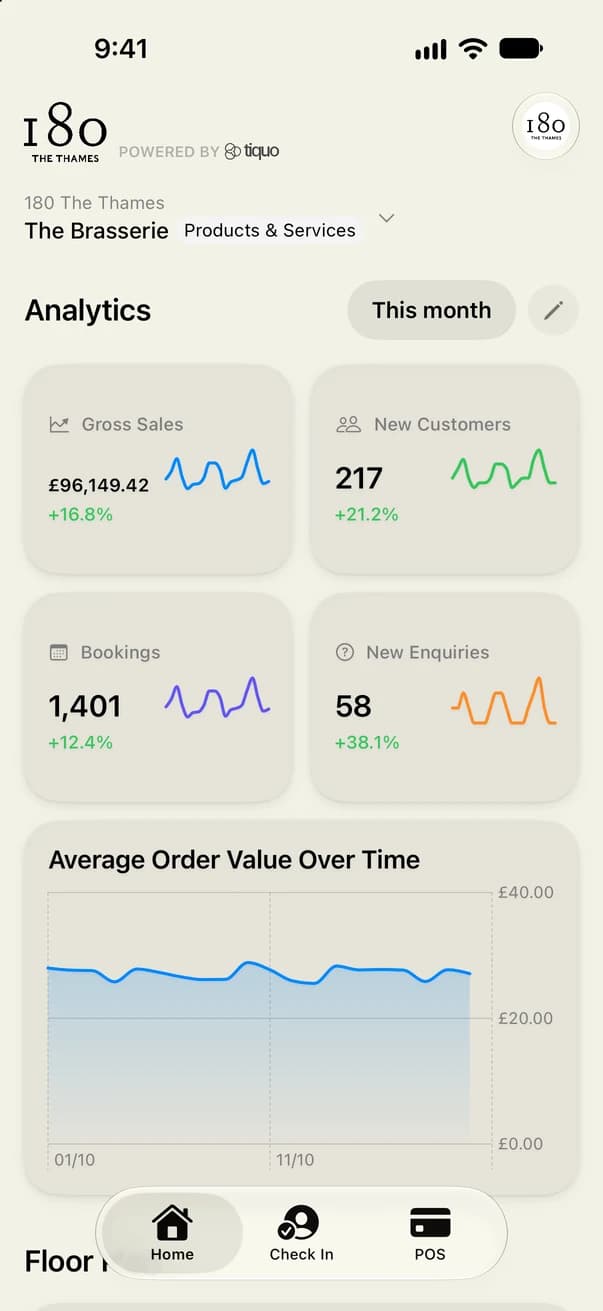
Tiquo riunisce profili clienti, prenotazioni, ordini, pagamenti, abbonamenti, moduli e report. Comprende flussi per servizi alberghieri, POS, benessere ed eventi e può essere valutato per strutture con più attività.
Il progetto può comprendere collegamenti con un PMS esistente o la sostituzione dei flussi concordati. Instradamento dei pagamenti, app per gli ospiti e servizi di implementazione dipendono dalla configurazione e dall’ambito definito. Prova i casi essenziali prima di decidere quali sistemi mantenere.




Articoli recenti

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.