Vai al contenuto principale

Scala senza limiti.

Gestisci gruppi dell'ospitalità con più sedi su una piattaforma collegata che comprende POS e ordini, prenotazioni, clienti e aziende, abbonamenti, richieste, moduli, marketing, inventario, pagamenti e analisi, con ambiti di autorizzazione, accesso API, webhook e implementazione configurabile.
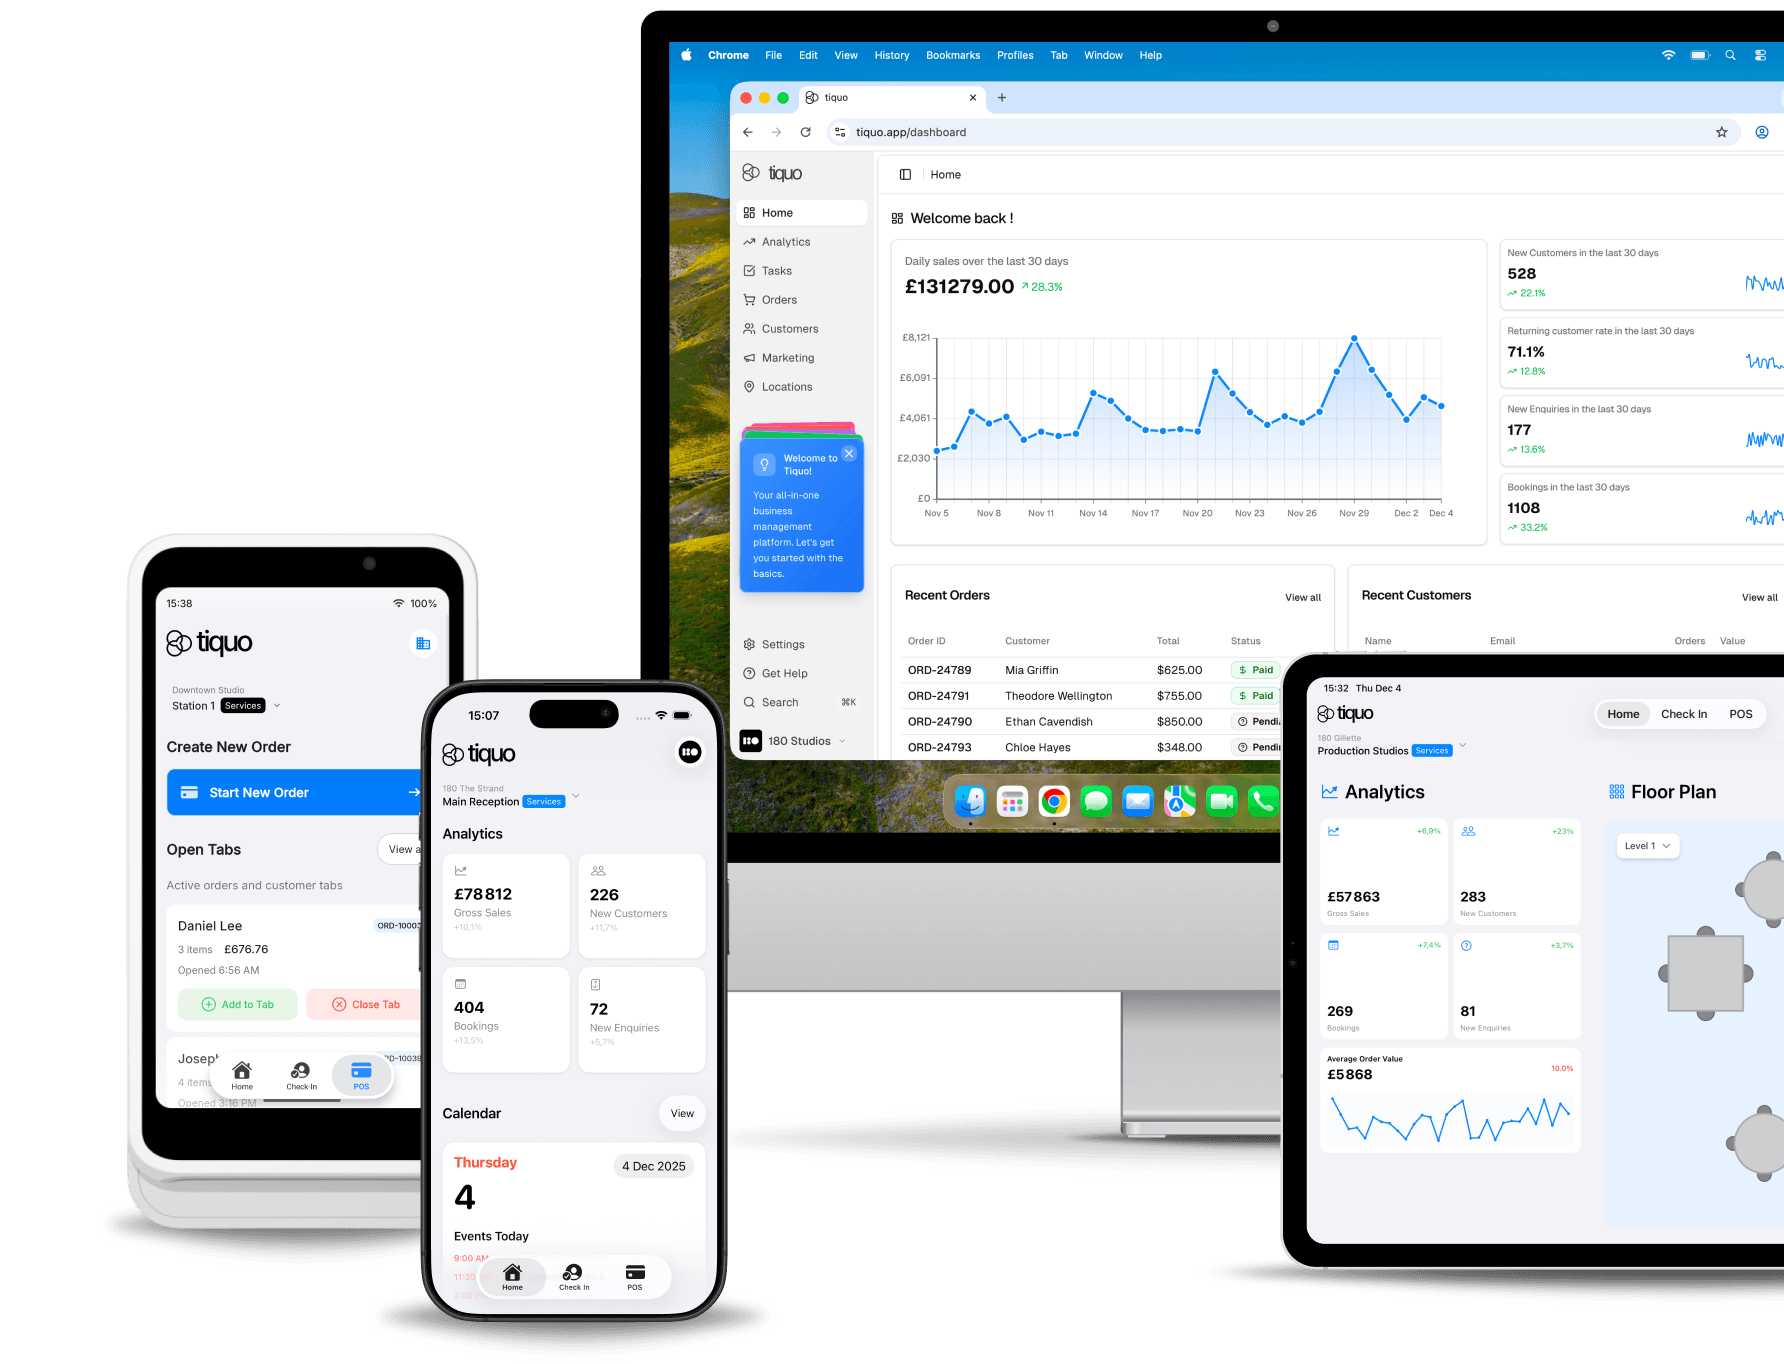
Costruito per scalare. Progettato per la complessità.

Da 10 a 1.000 sedi, il progetto deve definire struttura, regole, accessi e report. Valuta con il team Tiquo i requisiti del tuo gruppo.

Sicurezza enterprise.

Audit SOC 2 Type II in corso, registri di audit, autorizzazioni per ruolo e SSO. La separazione dei dati segue la configurazione delle entità; i pagamenti usano l’infrastruttura PCI di Stripe.

Operazioni globali.

Configura lingue, valute e impostazioni locali per imposte e pagamenti. Verifica i requisiti applicabili a ciascun paese.

Architettura multi-brand.

Definisci identità, prezzi e percorsi per ogni marchio, condividendo i dati e le regole previsti dal gruppo.

Piattaforma API-first.

Usa la REST API per collegare ERP, CRM, PMS e strumenti di analisi, secondo i dati e le azioni supportati.

Supporto dedicato.

Enterprise include assistenza prioritaria e account manager dedicati. Orari, tempi di risposta, servizi di implementazione ed eventuali SLA personalizzati sono concordati nel contratto.

Analytics avanzate.

Confronta sedi e marchi, consulta gli indicatori del gruppo ed esporta i dati per gli strumenti di analisi.

Una piattaforma. Scala illimitata.

Organizzazione gerarchica.

Definisci regioni, marchi, tipi di struttura, entità e sedi e consulta i report secondo questi raggruppamenti.

Standard centralizzati, flessibilità locale.

Condividi prezzi, regole e procedure e definisci quali impostazioni possono essere modificate dalle sedi.

Riconoscimento ospiti cross-proprietà.

Condividi profili, preferenze, storico e vantaggi tra i marchi e le sedi autorizzati.

Operazioni finanziarie consolidate.

Consulta pagamenti e risultati per entità e per gruppo, mantenendo le attribuzioni e le verifiche contabili necessarie.

Account Stripe collegati

Gestisci gli account di pagamento delle tue sedi

Harbour Hotels Ltd

PredefinitoAttivo

accounts@harbourgroup.com

Gestisci account
ID account
acct_1Q8xK2HbR4vT9mLe
Paese
Regno Unito
Valuta
GBP
Partita IVA
GB 284 5517 63
Sottosedi collegate
SpaRistoranteCamere

Harbour Clubs Ltd

Attivo

finance@quayclub.com

Gestisci account
ID account
acct_1R2bN7QcW5pZ3kYd
Paese
Regno Unito
Valuta
GBP
Partita IVA
GB 391 2208 47
Sottosedi collegate
BarPalestra

Scelto dai gruppi leader.

500+

sedi su un singolo account

99,99%

disponibilità della piattaforma prevista dallo SLA

300+

integrazioni

Affidabilità di livello enterprise.

SOC 2

SOC 2 Type II

Controlli allineati ai principi SOC 2 Type II, con audit in corso.

PCI

PCI DSS

Pagamenti tramite l’infrastruttura PCI di Stripe.

GDPR

Conforme GDPR

Pratiche di privacy allineate ai requisiti europei di protezione dei dati.

Crittografia

Crittografia dei dati a riposo e in transito.

Domande frequenti

Pronto a scalare?

Parliamo dei processi e delle integrazioni che ti servono.

© 2026 Tiquo. "Tiquo" e il logo Tiquo sono marchi registrati di Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Una piattaforma per hotel, spa, corsi, eventi e ristoranti.

Tiquo Ltd
Londra, UK

LinkedInTop Performer Spring

Utilizziamo i cookie

Puoi accettare o rifiutare i cookie per analisi e pubblicità. Se chiudi questo avviso, li rifiuti.

Scopri di più