Vai al contenuto principale

Un'unica piattaforma per tutte le tue entità aziendali.

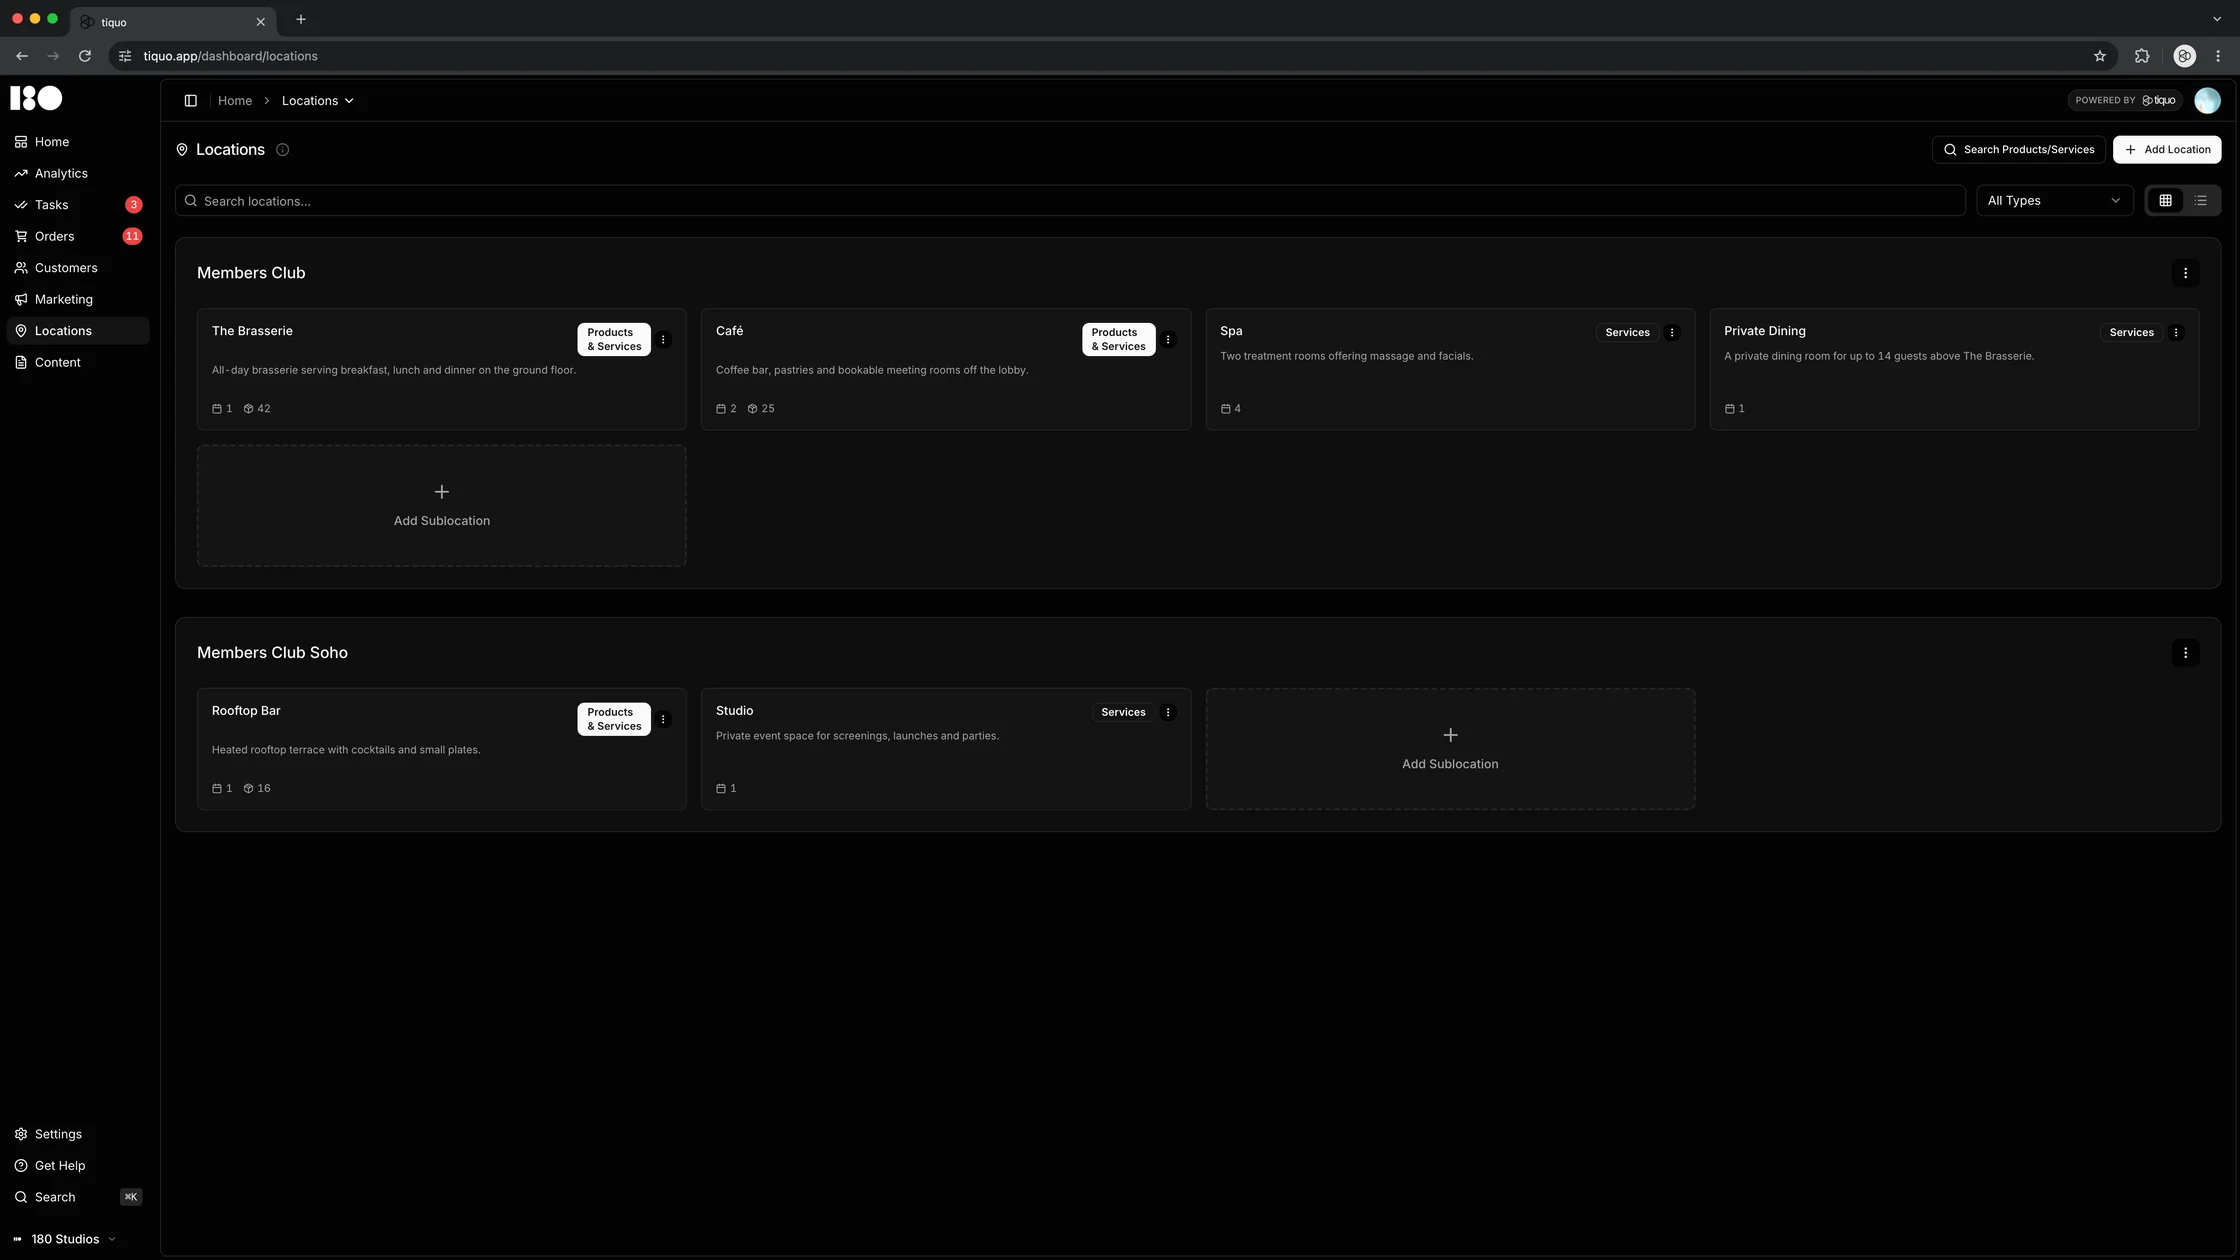
Configura sedi, marchi ed entità giuridiche nella stessa piattaforma. Definisci i dati e le regole da condividere, le autorizzazioni e le differenze di ciascuna sede.
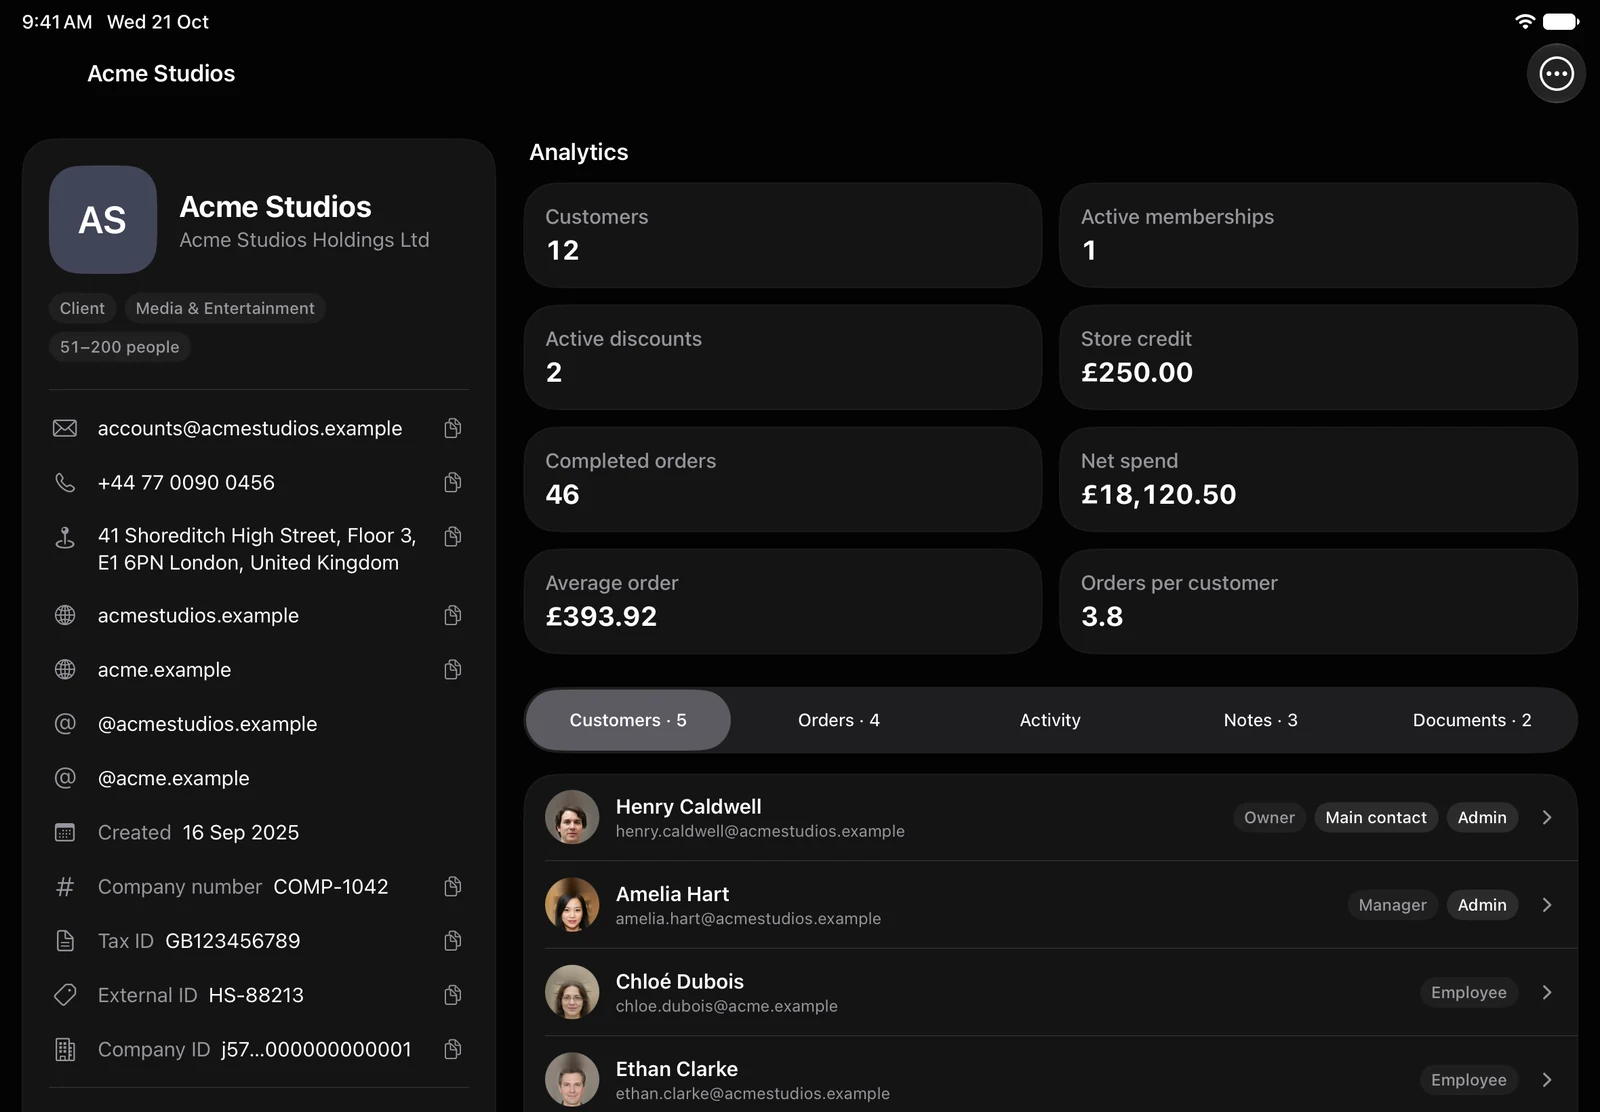
Regia centrale, identità locale.

Sedi

Aggiungi sede
Cerca sedi...

Harbour House Hotel

Spa

Trattamenti, ingressi giornalieri e abbonamenti spa

12
Ristorante

Prenotazioni dei tavoli e menu del ristorante

486
Camere

Camere e suite

6
Aggiungi sottosede

The Quay Club

Bar

Bevande e stuzzichini

64
Palestra

Corsi e personal training

18
Aggiungi sottosede

Gestisci le entità con precisione.

Organizza entità giuridiche, sedi, marchi e aree operative secondo la struttura della tua attività.

Standard condivisi con personalizzazione locale.

Condividi regole di prezzo, servizi e modelli di report dove serve. Configura le differenze necessarie a ciascuna sede.

Policy centralizzate con applicazione locale.

Definisci le regole comuni alle entità e le modifiche consentite ai responsabili locali.

Più visibilità. Meno overhead.

Fino a

70%

riduzione del tempo amministrativo gestendo più sedi

Fino a

5x

report più rapidi per il gruppo

Oltre

100+

sedi gestite all'interno di un singolo account Tiquo

Un solo modello di dati.

Account Stripe collegati

Gestisci gli account di pagamento delle tue sedi

Harbour Hotels Ltd

PredefinitoAttivo

accounts@harbourgroup.com

Gestisci account
ID account
acct_1Q8xK2HbR4vT9mLe
Paese
Regno Unito
Valuta
GBP
Partita IVA
GB 284 5517 63
Sottosedi collegate
SpaRistoranteCamere

Harbour Clubs Ltd

Attivo

finance@quayclub.com

Gestisci account
ID account
acct_1R2bN7QcW5pZ3kYd
Paese
Regno Unito
Valuta
GBP
Partita IVA
GB 391 2208 47
Sottosedi collegate
BarPalestra

Ogni entità legale ha il proprio account Stripe, ID fiscale e numerazione delle fatture.

Modello di dati unificato tra le entità.

Prenotazioni, pagamenti, clienti, moduli, abbonamenti e reportistica condividono un'unica struttura dati in tutta la tua attività.

Niente registri in conflitto.

I registri condivisi riducono la necessità di abbinare dati provenienti da sistemi separati. Restano necessarie le verifiche sulla loro qualità.

Sincronizzazione in tempo reale.

Le operazioni registrate nelle entità alimentano i report della piattaforma, con uno storico delle modifiche.

Finanze chiare per ogni entità.

Viste finanziarie specifiche per entità.

Visualizza entrate, costi, commissioni e saldi in sospeso per ogni entità legale o unità aziendale.

Riconciliazione inter-entità semplificata.

Le transazioni interne e le compensazioni tra entità sono registrate in modo chiaro, riducendo le rettifiche contabili manuali.

Report finanziari consolidati.

Consulta i risultati complessivi e apri il dettaglio di ciascuna entità.

Pagamenti

Ricavi totali
853.858 £
8,3%
Transazioni
12.172
10,1%
Transazione media
70,15 £
1,7%
Tasso di successo
98,8%
0,2%
Ricavi per società

Bonifici riconciliati

Tutte le società

10 riconciliati

Flussi e controllo degli accessi.

Ruoli e permessi consapevoli dell'entità.

Definisci le azioni consentite nelle singole entità, nei team e nell’amministrazione centrale.

Manager locali con autorità controllata.

Assegna ai responsabili locali le autorizzazioni operative previste, mantenendo le regole e i report del gruppo.

Tracciamento delle attività del team.

Consulta chi ha effettuato una modifica e dove, secondo le autorizzazioni del tuo ruolo.

Cresce con la tua organizzazione.

Aggiungi entità senza ricostruire il tuo stack.

Configura nuovi marchi, aree o sedi nella piattaforma esistente.

Esperienza utente coerente per il personale.

Chi lavora in più entità usa la stessa piattaforma, con le autorizzazioni e le configurazioni di ciascuna.

Supporto per strutture organizzative complesse.

Gestisci sedi, entità e divisioni con regole e report specifici.

Domande frequenti

Più visibilità. Meno overhead.

© 2026 Tiquo. "Tiquo" e il logo Tiquo sono marchi registrati di Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Una piattaforma per hotel, spa, corsi, eventi e ristoranti.

Tiquo Ltd
Londra, UK

LinkedInTop Performer Spring

Utilizziamo i cookie

Puoi accettare o rifiutare i cookie per analisi e pubblicità. Se chiudi questo avviso, li rifiuti.

Scopri di più