Vai al contenuto principale
Tutti gli articoli
OperazioniFeb 19, 2026

Come ottenere report affidabili su un'attività hospitality multi-sede
Se ogni settimana unisci esportazioni da POS, prenotazioni e abbonamenti, misura quali passaggi richiedono più lavoro. Potresti dover correggere dati, uniformare definizioni o semplicemente automatizzare una procedura già affidabile.

Più sistemi non rendono inevitabilmente inattendibili i report. Allo stesso modo, una sola piattaforma non ne garantisce la correttezza. Servono definizioni comuni e controlli sulle operazioni incluse.

Per ogni indicatore, scrivi cosa misura, quali operazioni include e quale data usa. Ricavi, incassi e accrediti descrivono momenti diversi e non devono essere confrontati come se fossero lo stesso importo.

Perché il reporting multi-sede si rompe

Stabilisci il trattamento di imposte, sconti, mance, cancellazioni e rimborsi. Nei confronti tra Paesi, mantieni gli importi separati per valuta o documenta la conversione applicata.

Segui alcune operazioni dal sistema di origine al report. Verifica identificativi, sede, entità legale, importo e data. Prova anche una modifica tardiva e un rimborso.

Cerca record duplicati, dati mancanti e collegamenti che moltiplicano le righe. Un ordine con più pagamenti, per esempio, non deve far contare più volte lo stesso ricavo.

Cosa serve davvero per un reporting multi-sede serio

Indica l’ultimo aggiornamento e segnala le fonti non ancora disponibili. Definisci la frequenza necessaria per ciascuna decisione: il servizio può richiedere dati recenti, mentre una chiusura mensile richiede anche verifiche e rettifiche.

Un data warehouse o uno strumento di business intelligence può riunire fonti diverse in modo affidabile se trasformazioni e controlli sono mantenuti. Verifica responsabilità, monitoraggio ed esportazioni disponibili.

Conserva l’associazione delle operazioni alle società coinvolte. Il report del gruppo deve permettere di tornare al dettaglio della sede e dell’ordine per spiegare le differenze.

Per i clienti condivisi tra sedi, verifica identità, consensi e autorizzazioni. Definisci anche cosa significa “cliente attivo” prima di confrontare conteggi o tassi di ritorno.

Come ci pensa Tiquo

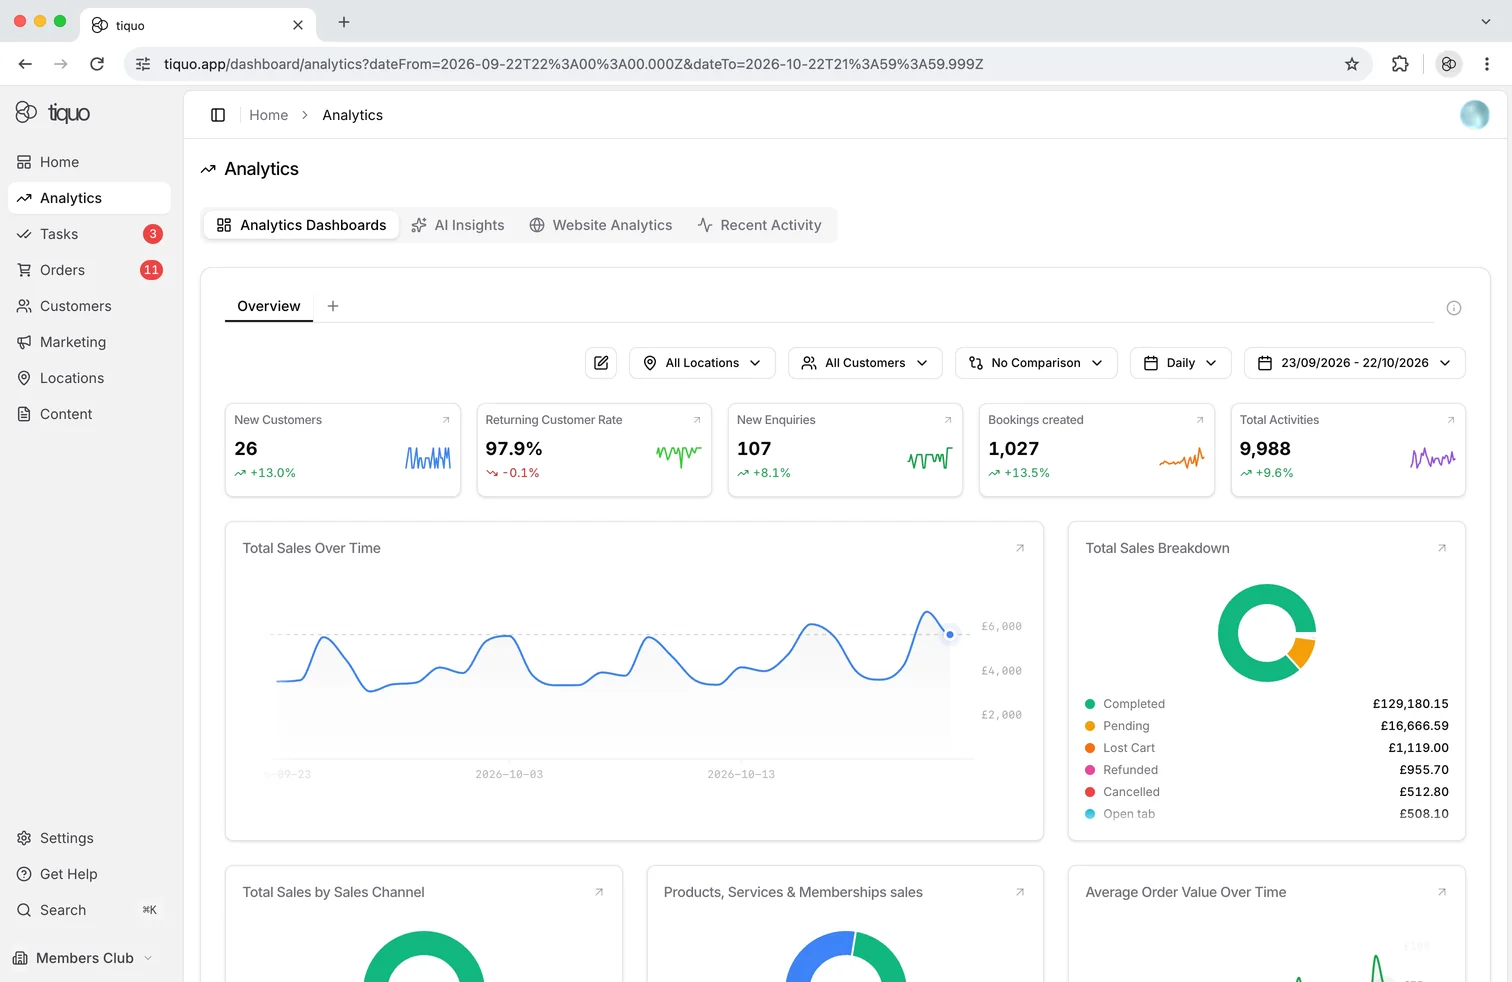
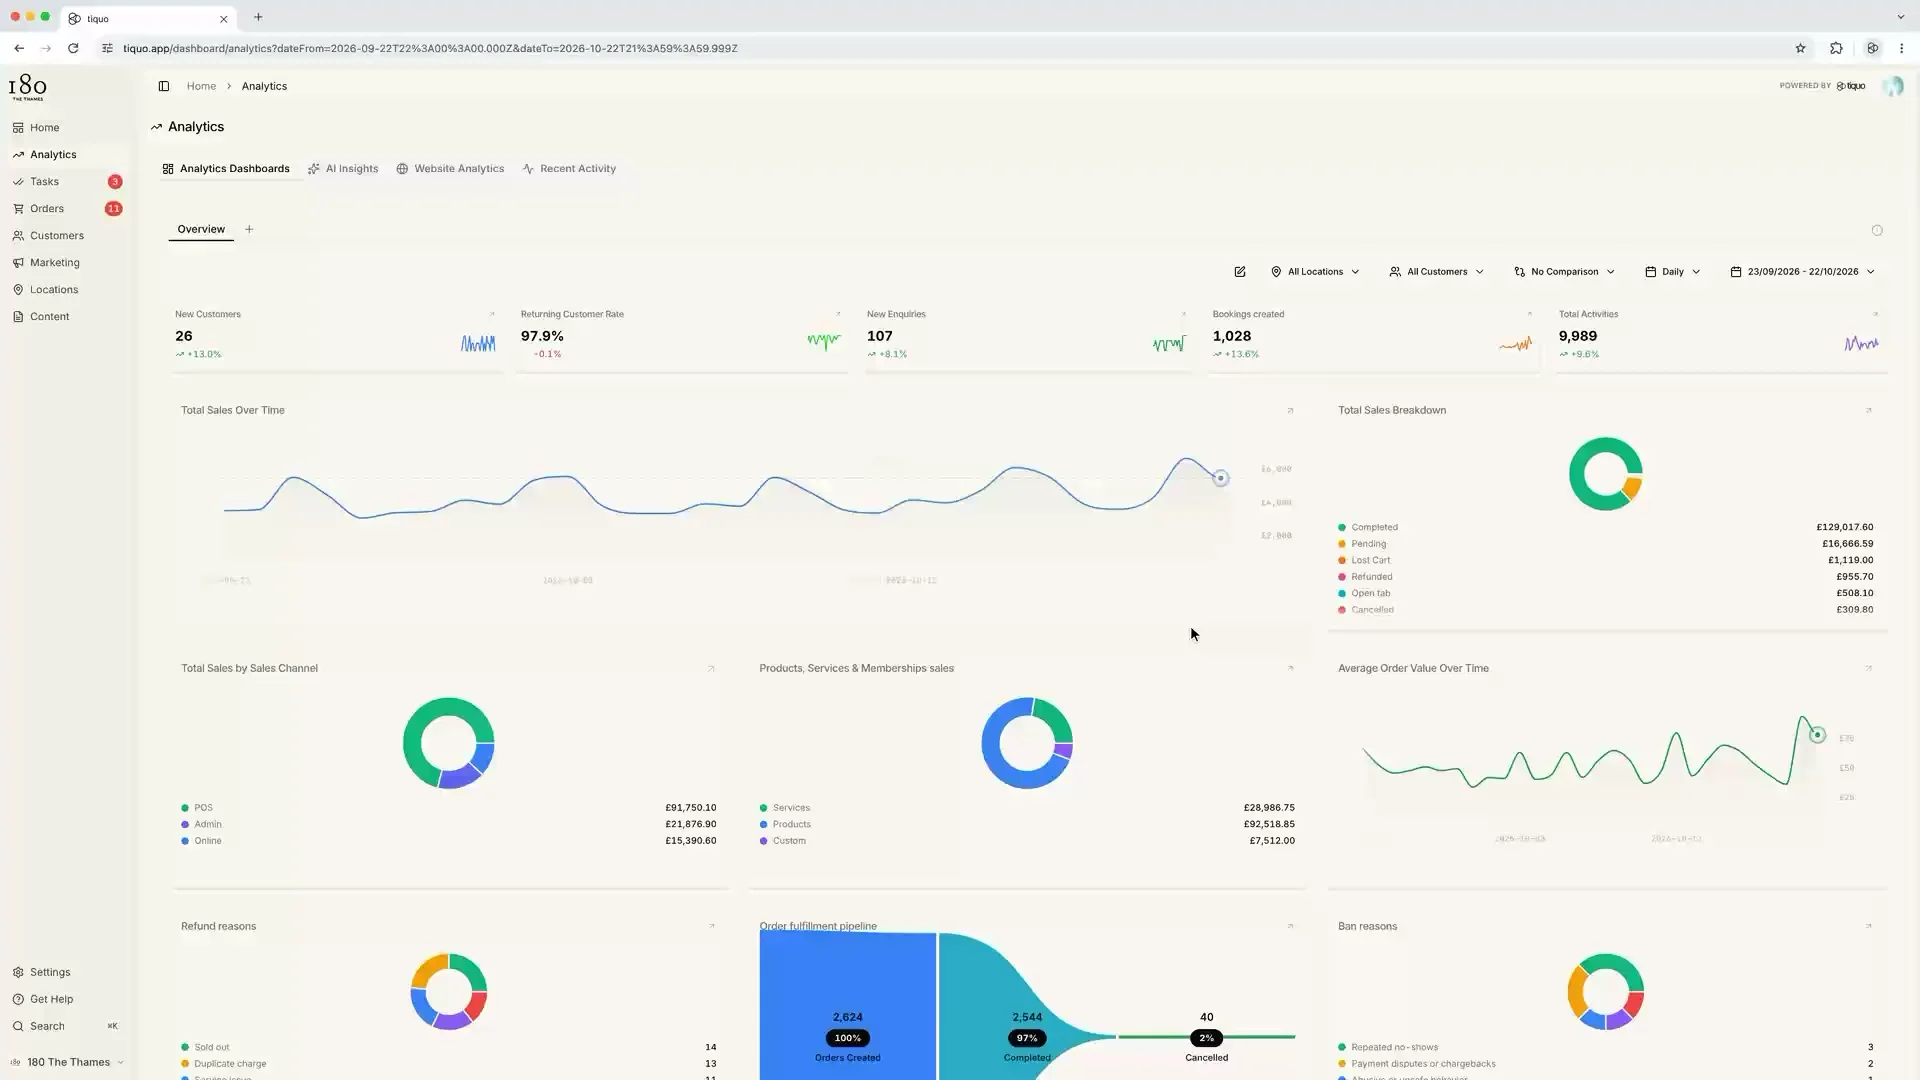
Tiquo collega POS, prenotazioni, abbonamenti, check-in, pagamenti e CRM. Gli ordini e le attività identificati alimentano i report della piattaforma e i profili dei clienti.

Le viste del gruppo permettono di esaminare ricavi e attività per sede, marchio ed entità. Verifica filtri e definizioni con il team finanziario e confronta un campione di operazioni con i documenti di origine.

Per gli account collegati configurati, le assegnazioni dei pagamenti restano associate agli ordini. Questo facilita i controlli; accrediti, commissioni e differenze richiedono comunque riconciliazione.

Le analisi dei clienti includono stime del valore futuro e del periodo del prossimo ordine. Considerale insieme allo storico. Il Social Graph mostra le relazioni registrate tra clienti, senza dimostrare da solo che un cliente influenzi gli acquisti di un altro.

Cosa tenersi

Definisci chi verifica dati mancanti, variazioni anomale e differenze tra report e contabilità. Mantieni una traccia delle correzioni e delle modifiche alle metriche.

Il risultato da cercare è un report che il team sappia spiegare e verificare. La scelta degli strumenti deve rendere questi controlli sostenibili nel lavoro quotidiano.

© 2026 Tiquo. "Tiquo" e il logo Tiquo sono marchi registrati di Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Una piattaforma per hotel, spa, corsi, eventi e ristoranti.

Tiquo Ltd
Londra, UK

LinkedInTop Performer Spring

Utilizziamo i cookie

Puoi accettare o rifiutare i cookie per analisi e pubblicità. Se chiudi questo avviso, li rifiuti.

Scopri di più