Apa sebenarnya yang harus bisa dilakukan PMS hotel modern di tahun 2026
Tampilan baru belum cukup untuk menilai sistem pengelolaan hotel. Mulailah dari cara sistem menangani pekerjaan resepsionis, reservasi, pembayaran, dan pelaporan.
Hotel yang memiliki restoran, spa, acara, atau keanggotaan memerlukan informasi dari beberapa layanan. Periksa apakah kebutuhan tersebut ditangani dalam satu platform atau melalui koneksi, serta bagaimana staf mengakses catatannya.
Berikut beberapa hal yang perlu diuji saat membandingkan PMS.
Ini harusnya sistem operasi, bukan solusi titik
Buat daftar kebutuhan kamar, tarif, dan reservasi, lalu tambahkan layanan lain yang dioperasikan hotel. Tandai produk yang menangani setiap pekerjaan.
Periksa cara sistem mencocokkan tamu dan membagikan informasi. Misalnya, apakah staf spa dapat melihat reservasi yang relevan tanpa membuka data yang tidak diperlukan untuk tugasnya?
Uji perjalanan tamu dari pemesanan hingga check-out. Jika biaya restoran atau spa dibebankan ke kamar, pastikan catatan, perubahan, dan pembayarannya dapat ditelusuri dengan jelas.
Ini harusnya tahu siapa tamu Anda sebenarnya
Profil tamu perlu memuat informasi yang berguna untuk layanan, bukan sekadar banyak kolom. Tentukan catatan dan preferensi yang dibutuhkan staf.
Jika hotel mengelola beberapa layanan, periksa bagaimana riwayat kunjungan, reservasi, status anggota, dan manfaat yang berlaku dikaitkan dengan tamu.
Konteks dapat membantu staf menyambut pelanggan yang kembali. Catatan tentang preferensi kamar atau waktu perawatan, misalnya, berguna jika akurat dan tersedia bagi petugas yang tepat. Tetapkan batas penggunaan serta akses data pribadi.
Hubungan yang tercatat antara tamu, rombongan, dan akun perusahaan dapat membantu pengelolaan kunjungan. Periksa asal informasi dan cara memperbaiki hubungan yang keliru sebelum menggunakannya untuk komunikasi.
Tiquo menampilkan perkiraan nilai pelanggan dan waktu pesanan berikutnya bersama aktivitas sebelumnya. Gunakan perkiraan sebagai bahan pertimbangan yang perlu dinilai oleh tim.
Ini harusnya menangani keuangan multi-entitas otomatis
Sebagian hotel menjalankan kamar, restoran, dan spa melalui badan hukum yang berbeda. Tentukan kebutuhan pembayaran, pencatatan, dan pelaporan untuk setiap badan usaha.
Petakan pekerjaan tim keuangan, termasuk tagihan internal, pencairan dana, dan pemeriksaan selisih. Gunakan contoh tersebut dalam pengujian sistem.
Jika satu pembayaran mencakup beberapa layanan, periksa cara dana dialokasikan dan dikaitkan dengan pesanan. Alokasi pembayaran tidak otomatis menyelesaikan pembukuan atau kewajiban pajak tiap badan usaha. Tinjau prosesnya bersama tim keuangan.
Ini harusnya membiarkan tamu layani diri sendiri
Layanan mandiri dapat membantu tamu menyelesaikan tugas tanpa menunggu petugas. Tetap sediakan bantuan bagi tamu yang memilih dilayani langsung.
Uji fungsi portal yang dibutuhkan, seperti melihat reservasi, mengisi informasi kedatangan, membayar tagihan, atau memesan layanan tambahan. Periksa autentikasi dan dukungan perangkatnya.
Tiquo menyediakan saldo tersimpan untuk pelanggan dan perusahaan, yang dapat digunakan pada produk, layanan, atau reservasi yang memenuhi syarat. Periksa cara pengisian, penggunaan, penyesuaian, dan refund ditampilkan dalam catatan pelanggan.
Bedakan kartu anggota digital dari kunci kamar. Dukungan Apple Wallet, Google Wallet, dan akses pintu bergantung pada perangkat serta koneksi yang digunakan. Uji fungsi yang diperlukan dan siapkan pilihan cadangan.
Ini harusnya jalan di semua perangkat tanpa kompromi
Daftar perangkat yang digunakan hotel sebelum memilih PMS. Uji fungsi penting pada komputer, tablet, ponsel, dan perangkat pembayaran terkait.
Tugas tiap tim berbeda. Resepsionis menangani kedatangan, petugas restoran mencari reservasi meja, koordinator acara melihat permintaan pelanggan, dan housekeeping memperbarui status kamar. Gunakan contoh tersebut untuk menguji perangkat.
Pastikan fungsi yang dibutuhkan tersedia pada perangkat tiap peran. Periksa keterbatasan aplikasi, browser, ukuran layar, dan koneksi sebelum membeli perangkat baru.
Ini harusnya menyambungkan perjalanan tamu utuh
Seorang pelanggan mungkin mengenal hotel melalui restoran atau acara sebelum pertama kali menginap. Periksa apakah catatan yang relevan dapat dikaitkan saat pelanggan menggunakan layanan lain.
Riwayat yang terhubung membantu staf memahami kunjungan. Uji pencocokan identitas dan aturan berbagi data agar catatan tidak tertukar atau terbuka terlalu luas.
Informasi yang relevan dapat membantu tim menawarkan layanan tambahan, misalnya paket spa untuk tamu hotel. Tentukan aturan, preferensi komunikasi, serta cara memeriksa hasilnya. Jangan menganggap rekomendasi otomatis selalu sesuai.
Ini harusnya menyesuaikan ke Anda, bukan sebaliknya
Kebutuhan hotel butik dengan 30 kamar berbeda dari hotel konferensi dengan 500 kamar. Properti dengan restoran, spa, dan ruang acara juga memiliki jadwal serta proses tersendiri.
Uji pengaturan yang penting: urutan check-in, struktur tarif, status kamar, kategori laporan, dan persetujuan transaksi. Catat bagian yang memerlukan pengembangan atau perubahan proses.
Periksa bagaimana formulir, kontrak, dan tanda tangan digunakan dalam alur tersebut. Pastikan dokumen dapat ditemukan kembali dan aksesnya sesuai dengan tanggung jawab staf.
Di mana posisi Tiquo
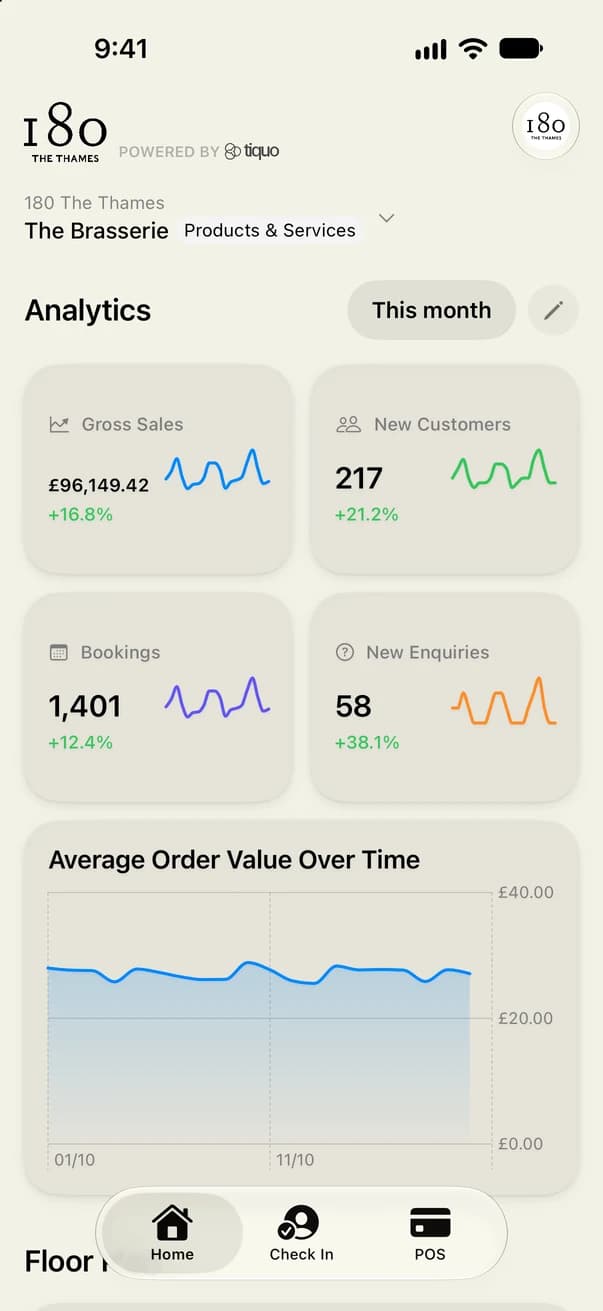
Tiquo menggabungkan pengelolaan hotel dengan beberapa layanan lain, termasuk POS, reservasi, keanggotaan, acara, pembayaran, dan laporan. Tentukan cakupan yang diperlukan untuk properti Anda.
Untuk hotel dengan beberapa jenis layanan atau lokasi, uji alur lintas layanan dalam demonstrasi. Bandingkan hasilnya dengan sistem yang ada serta koneksi yang tetap dibutuhkan.
Tiquo mengaitkan profil pelanggan, reservasi, pesanan, pembayaran, keanggotaan, formulir, dan laporan. Dukungan koneksi, pengaturan pembayaran, aplikasi pelanggan, serta pekerjaan implementasi mengikuti konfigurasi dan cakupan yang disepakati.




Cerita Terbaru

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.