Langsung ke konten utama

Berkembang tanpa batas.

Kelola POS, pesanan, reservasi, pelanggan, perusahaan, keanggotaan, permintaan pelanggan, formulir, pemasaran, inventaris, pembayaran, dan analitik di beberapa lokasi. Atur hak akses, integrasi API, webhook, dan tahapan penerapan sesuai kebutuhan grup.
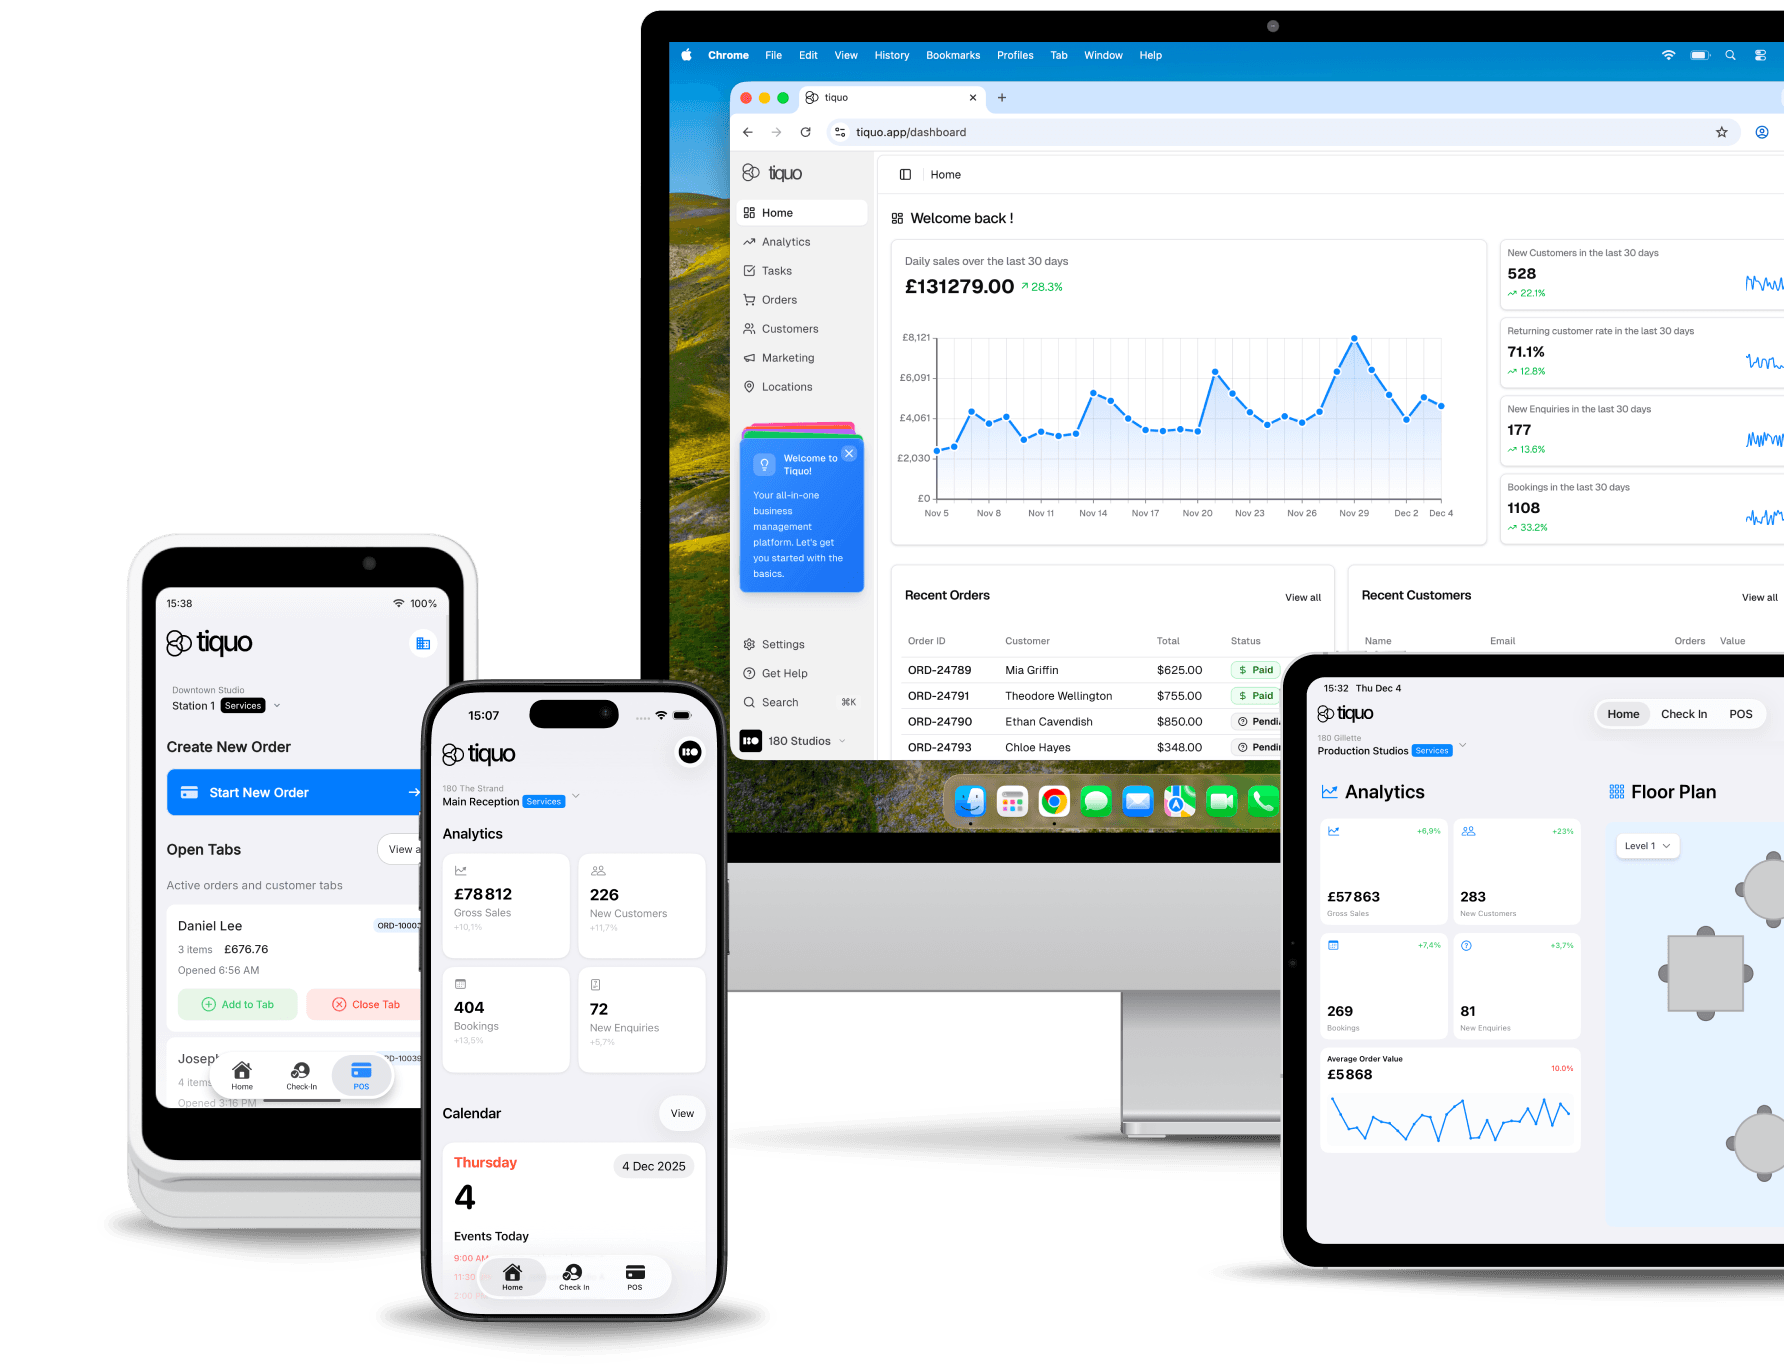
Dibangun untuk skala. Dirancang untuk kompleksitas.

Baik Anda mengoperasikan 10 lokasi atau 1.000, Tiquo menyediakan infrastruktur, tata kelola, dan kinerja yang diperlukan untuk menjalankan hospitality enterprise dalam skala besar.

Keamanan enterprise.

Audit SOC 2 Type II sedang berlangsung. Selaras dengan PCI DSS dan GDPR, dengan SSO, log audit, izin berbasis peran, dan pemisahan data yang ketat antar entitas.

Operasi global.

Konfigurasikan bahasa, mata uang, dan kebutuhan operasional tiap wilayah. Dukungan metode pembayaran dan persyaratan setempat perlu diperiksa untuk setiap negara.

Arsitektur multi-merek.

Gunakan identitas merek, harga, dan proses layanan yang berbeda, dengan pengaturan serta data bersama sesuai kebutuhan.

Platform berbasis API.

Gunakan REST API untuk menghubungkan data dan proses yang didukung dengan sistem bisnis Anda.

Dukungan khusus.

Enterprise mencakup dukungan prioritas dan pengelolaan akun khusus. Jam layanan, target respons, layanan implementasi, dan SLA khusus ditetapkan dalam kontrak.

Analitik lanjutan.

Tinjau kinerja beberapa merek dan lokasi dalam laporan bersama. Gunakan filter serta ekspor yang tersedia untuk analisis lanjutan.

Satu platform. Skala tak terbatas.

Organisasi hierarkis.

Susun wilayah, merek, jenis properti, badan usaha, dan lokasi, lalu tentukan cakupan laporan yang diperlukan.

Standar terpusat, fleksibilitas lokal.

Terapkan aturan harga, kebijakan, dan alur kerja bersama. Tentukan pengaturan yang boleh disesuaikan oleh masing-masing lokasi.

Pengenalan tamu lintas properti.

Hubungkan profil, status loyalitas, preferensi, dan riwayat pelanggan di beberapa merek atau lokasi sesuai izin berbagi data.

Operasi keuangan terkonsolidasi.

Hubungkan pembayaran dengan pesanan dan gunakan laporan untuk memeriksa transaksi tiap badan usaha. Pengelompokan akuntansi dan penyesuaian antarbadan usaha tetap perlu ditetapkan.

Akun Stripe terhubung

Kelola akun pembayaran untuk lokasi Anda

Harbour Hotels Ltd

UtamaAktif

accounts@harbourgroup.com

Kelola akun
ID akun
acct_1Q8xK2HbR4vT9mLe
Negara
Inggris Raya
Mata uang
GBP
Nomor PPN
GB 284 5517 63
Sublokasi terhubung
SpaRestoranKamar

Harbour Clubs Ltd

Aktif

finance@quayclub.com

Kelola akun
ID akun
acct_1R2bN7QcW5pZ3kYd
Negara
Inggris Raya
Mata uang
GBP
Nomor PPN
GB 391 2208 47
Sublokasi terhubung
BarGym

Dipercaya oleh grup terkemuka.

500+

lokasi dalam satu akun

99,99%

SLA uptime platform

300+

integrasi native

Kepercayaan tingkat enterprise.

SOC 2

SOC 2 Type II

Kontrol keamanan yang dirancang untuk memenuhi persyaratan SOC 2 Type II untuk perlindungan data enterprise.

PCI

PCI DSS

Pemrosesan kartu yang aman dan kepatuhan pembayaran.

GDPR

Patuh GDPR

Standar privasi dan perlindungan data Eropa yang terintegrasi dalam desain platform.

Enkripsi

Enkripsi end-to-end saat diam dan dalam transit.

Pertanyaan umum

Siap berkembang?

Bicarakan kebutuhan grup Anda dengan tim kami untuk menentukan cakupan penerapan.

© 2026 Tiquo. "Tiquo" dan logo Tiquo adalah merek dagang terdaftar dari Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Satu platform untuk hotel, spa, kelas, acara, restoran, dan lainnya.

Tiquo Ltd
London, Inggris

LinkedInTop Performer Spring

Kami menggunakan cookie

Pilih apakah Anda mengizinkan cookie untuk analitik dan iklan. Anda dapat menerima atau menolaknya. Menutup pemberitahuan ini berarti menolak cookie tersebut.

Pelajari lebih lanjut