Liigu põhisisule
Kõik artiklid
ToimingudFeb 19, 2026

Kuidas saada usaldusväärset aruandlust mitme koha peal töötavas majutusettevõttes
Kui nädala aruanne nõuab mitmest süsteemist eksporti, alustage tööetappide kaardistamisest. Selgitage välja, kus kulub aeg ja millised andmed vajavad parandamist.

Müügi-, broneeringu- ja liikmesusandmed võivad tulla eri allikatest. Nende ühendamisel tuleb kokku leppida väljade tähendus, uuendamise sagedus ja kontrollid.

Hilinenud või ebaselge aruanne võib edasi lükata otsuseid. Mõõtke eraldi andmete kogumisele, kontrollile ja analüüsile kuluvat aega, et leida tegelik takistus.

Miks mitme koha aruandus laguneb

Erinev tarkvara on üks võimalik põhjus, kuid probleeme võivad tekitada ka valed filtrid, puuduvad kirjed või erinevad mõõdikute määratlused.

Näiteks võib restoranigrupp koguda müüki kassast ning broneeringuid ja üritusi teistest süsteemidest. Kontrollige, kuidas asukohad, kuupäevad ja tehingud allikate vahel seostuvad.

Andmeladu või analüüsikiht võib need allikad usaldusväärselt ühendada, kui teisendused ja kontrollid on korras. Tähelepanu vajavad topeltkirjed, ajavööndid, valuutad, maksud ning tagastused.

Aruande kvaliteet sõltub alusandmetest ja arvutusreeglitest. See kehtib nii eraldi analüüsitööriista kui ka ühe platvormi sisseehitatud aruande kohta.

Mida usaldusväärne mitme koha aruandus tegelikult nõuab

Leppige kokku, mida iga näitaja tähendab, kust andmed pärinevad ja kui värsked need peavad olema. Kontrollige tulemusi valitud tehingute põhjal.

Tiquos seotud broneeringu-, tellimuse- ja maksekirjed võivad vähendada käsitsi võrdlemist. Need ei taga automaatselt kõigi andmete õigsust; erandeid ja aruande arvutusreegleid tuleb siiski kontrollida.

Määrake uuendamise sagedus otsuse järgi. Vahetuse juhtimine võib vajada värsket vaadet, kuu sulgemine aga kontrollitud andmeid. Näidake aruandes, mis ajani andmed ulatuvad.

Mitme juriidilise isiku korral hoidke aruannetes selgelt eraldi ettevõtted, valuutad ja arvestusreeglid. Maksete jaotus ei asenda raamatupidamislikku konsolideerimist ega vajalikke korrigeerimisi.

Asukohtade kliendikirjete ühendamisel kontrollige identifikaatoreid, topeltprofiile ja jagamise õigusi. Ühine vaade peab sisaldama tööks vajalikku teavet ning võimaldama vale seost parandada.

Kuidas Tiquo seda lahendab

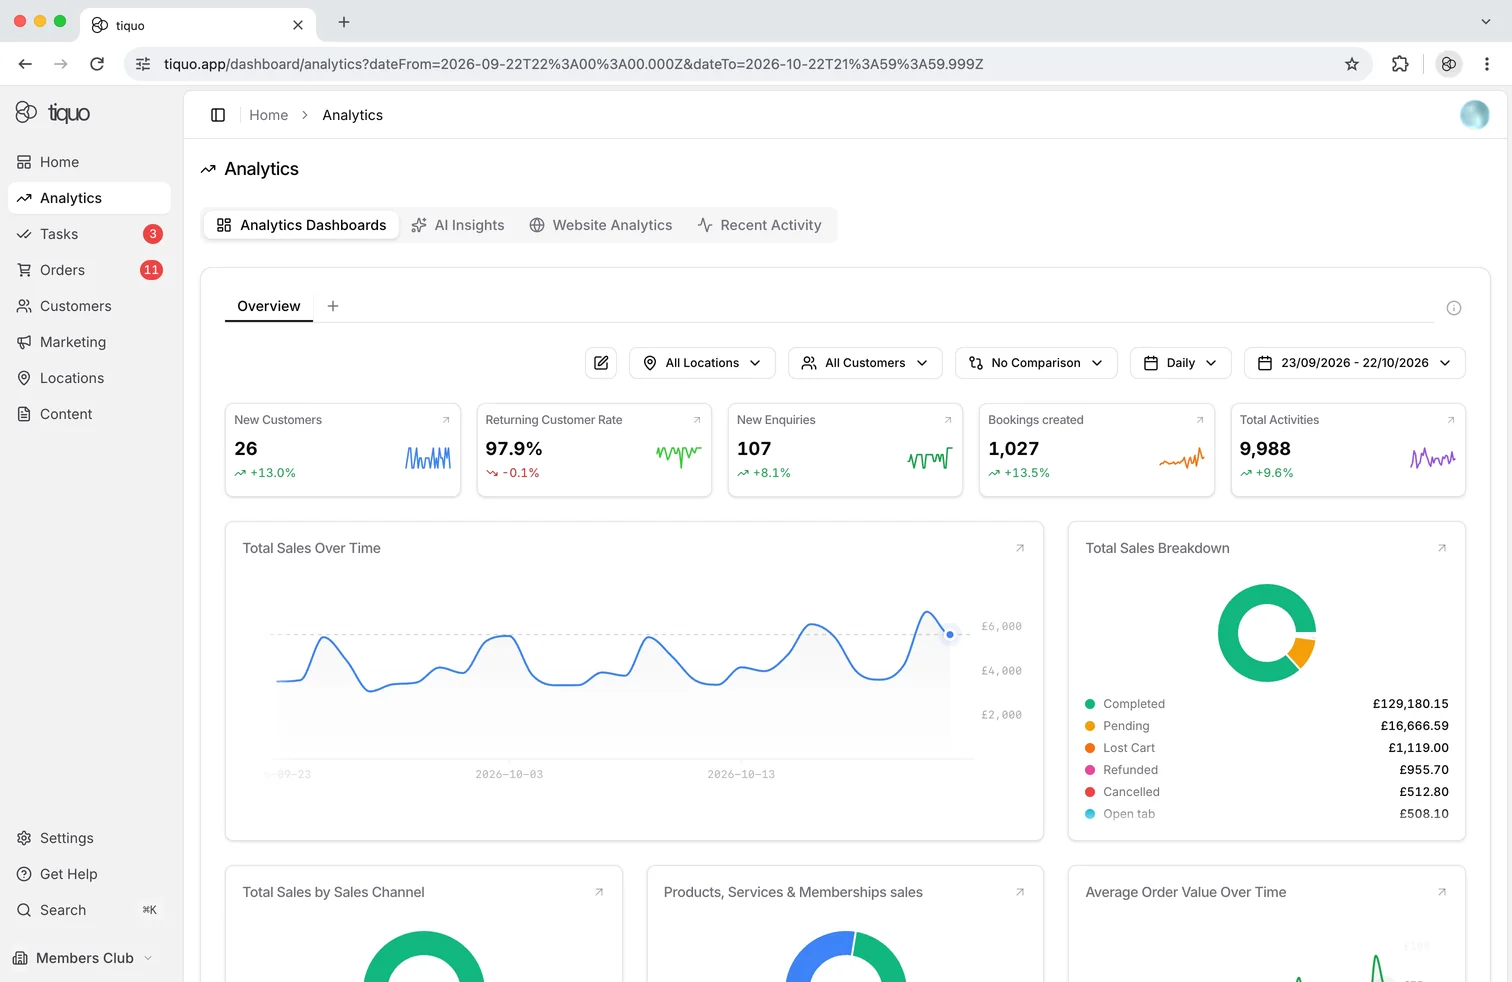
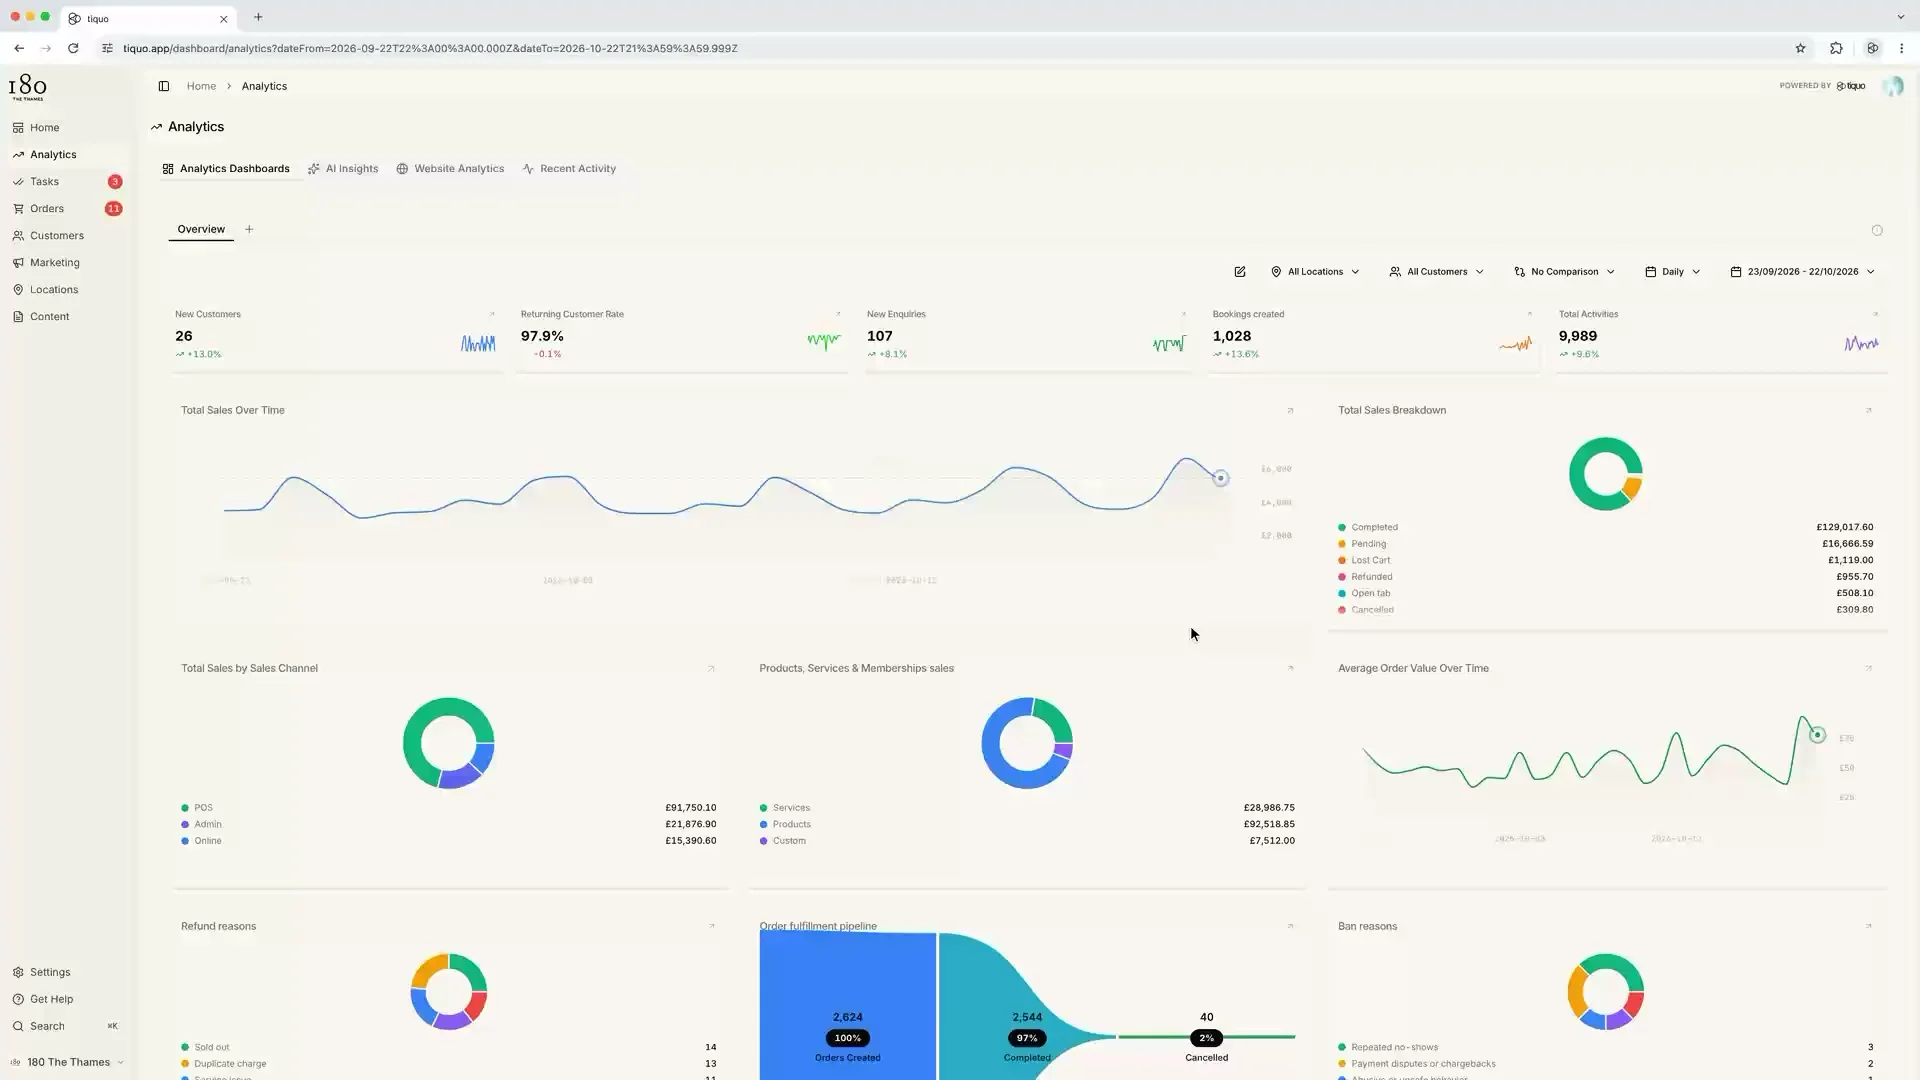
Tiquo koondab kassa, broneeringud, liikmesused, maksed ja CRM-i ühisele platvormile. Võrrelge selle aruandeid oma ettevõtte vajalike näitajate ja filtritega.

Ühised kirjed võivad vähendada eksportide ja ühenduste vajadust. Kontrollige siiski puuduvaid andmeid, hilinenud makseid, tagastusi ning seda, kuidas muudatused aruandes kajastuvad.

Asukohtade ülevaadetes saab võrrelda salvestatud müüki ja klienditegevust. Seadistatud kontode vahel saab makseid jaotada ja siduda tellimusega. Finantsmeeskond peab endiselt kontrollima ettevõtete arvestust ja erandeid.

Kliendianalüütika lisab varasemale tegevusele tulevase väärtuse ja järgmise tellimuse aja prognoose. Neid tuleb käsitleda hinnangutena ning võrrelda tegelike tulemustega.

Social Graph kuvab salvestatud suhteid klientide, rühmade ja ettevõttekontode vahel. Seos ei tõesta iseenesest mõju teise inimese ostuotsusele.

Kokkuvõte

Usaldusväärne aruanne vajab selgeid määratlusi, täielikke andmeid ja kontrollitavaid arvutusi. Seda saab saavutada nii ühisel platvormil kui ka hästi korraldatud andmevahetusega.

Valige oma vajadustele sobiv lahendus ning määrake aruannete eest vastutajad. Kontrollige valitud näitajaid lähtekirjete vastu ja vaadake reeglid üle, kui teenused või asukohad muutuvad.

© 2026 Tiquo. "Tiquo" ja Tiquo logo on Tiquo Ltd registreeritud kaubamärgid.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Ühine platvorm hotellidele, spaadele, restoranidele, treeningutele ja üritustele.

Tiquo Ltd
London, Ühendkuningriik

LinkedInTop Performer Spring

Kasutame küpsiseid

Valige, kas lubate analüüsi- ja reklaamiküpsiseid. Võite nendega nõustuda või neist keelduda. Selle teate sulgemisel neist keeldutakse.

Lisateave