Prejsť na hlavný obsah

Škálujte bez limitov.

Spravujte pokladňu, objednávky, rezervácie, zákazníkov, firmy, členstvá, dopyty, formuláre, marketing, zásoby, platby a analytiku celej skupiny. Nastavte prístupy a využite API a webhooky podľa dohodnutého rozsahu.
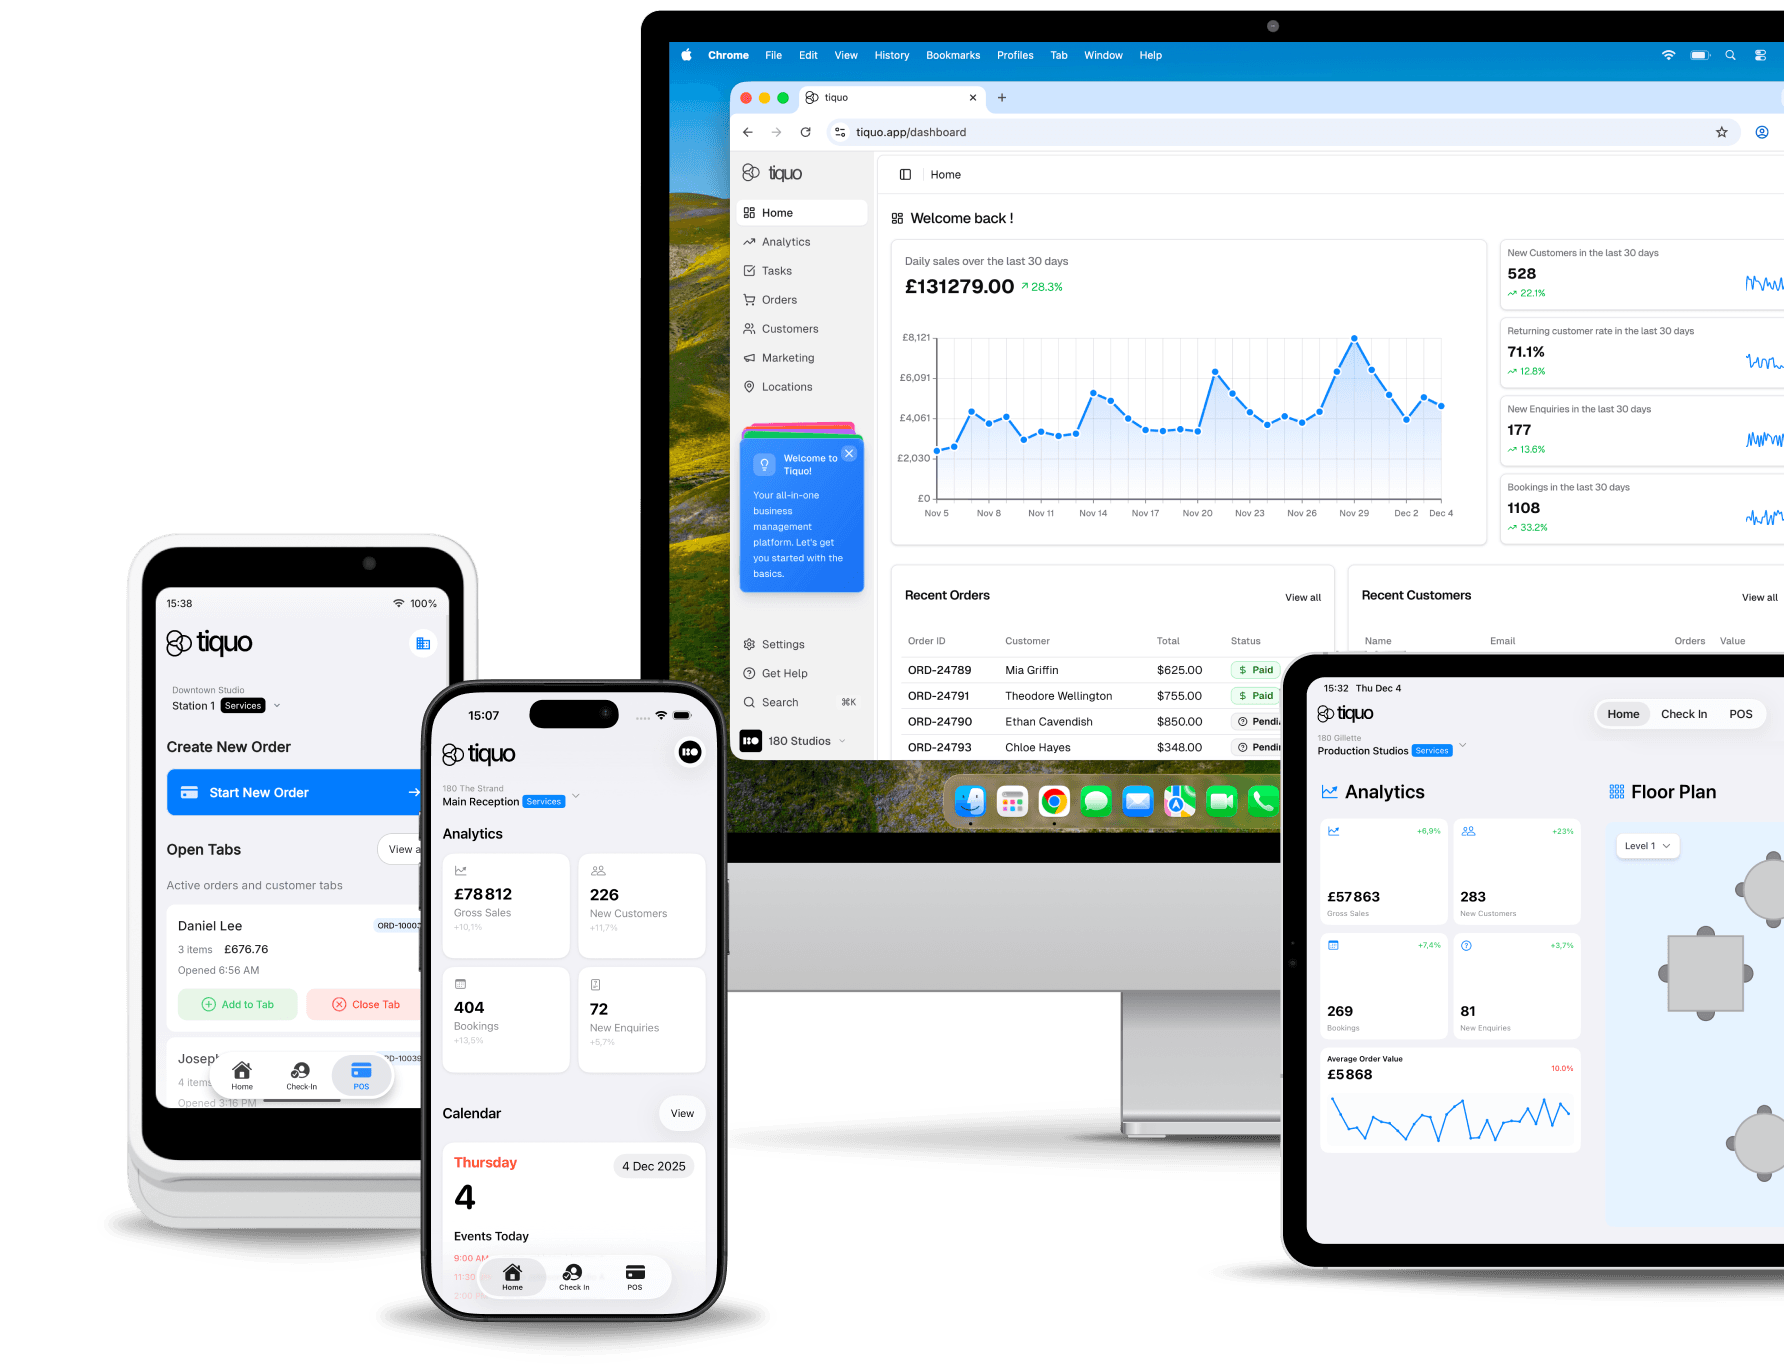
Vytvorené pre škálovanie. Navrhnuté pre zložitosť.

Pri správe 10 alebo 1 000 prevádzok je potrebné zosúladiť spoločné pravidlá, miestne nastavenie a prístupy. Návrh nasadenia Tiqua vychádza z konkrétnej štruktúry a rozsahu skupiny.

Podniková bezpečnosť.

Audit SOC 2 Type II prebieha. K dispozícii sú SSO, auditné záznamy a oprávnenia podľa rolí a spoločností. Platby spracúva Stripe; správu osobných údajov podporujú príslušné nástroje platformy.

Globálne operácie.

Jazyky, meny a miestne daňové či platobné nastavenia podľa podporovaných trhov. Vedenie môže sledovať spoločné výsledky.

Architektúra pre viacero značiek.

Nastavte vlastný vzhľad, ceny a služby jednotlivých značiek pri zachovaní spoločných pravidiel a údajov.

Platforma založená na API.

REST API na prepojenie podporovaných záznamov s ERP, CRM, PMS, dátovým skladom alebo vlastnými postupmi.

Dedikovaná podpora.

Enterprise zahŕňa prednostnú podporu a vyhradeného správcu účtu. Dostupnosť, cieľové časy odpovedí, implementáciu a prípadné individuálne SLA stanovuje zmluva.

Pokročilá analytika.

Prehľady za skupinu, porovnanie značiek a prevádzok a exporty pre analytické nástroje.

Jedna platforma. Neobmedzená škálovateľnosť.

Hierarchická organizácia.

Usporiadajte regióny, značky, spoločnosti a prevádzky podľa štruktúry podniku a sledujte súhrnné výsledky.

Centralizované štandardy, lokálna flexibilita.

Nastavte spoločné ceny, pravidlá a postupy. Určite, ktoré z nich možno upraviť na úrovni prevádzky.

Rozpoznávanie hostí naprieč nehnuteľnosťami.

Prepojte históriu návštev, preferencie a vernostné výhody hostí naprieč značkami a prevádzkami podľa nastavených oprávnení.

Konsolidované finančné operácie.

Sledujte platby a výsledky spoločne aj podľa jednotlivých spoločností. Záznamy poskytujú podklady pre účtovnú kontrolu.

Prepojené účty Stripe

Spravujte platobné účty svojich prevádzok

Harbour Hotels Ltd

PredvolenýAktívny

accounts@harbourgroup.com

Spravovať účet
ID účtu
acct_1Q8xK2HbR4vT9mLe
Krajina
Spojené kráľovstvo
Mena
GBP
IČ DPH
GB 284 5517 63
Prepojené podprevádzky
SpaReštauráciaIzby

Harbour Clubs Ltd

Aktívny

finance@quayclub.com

Spravovať účet
ID účtu
acct_1R2bN7QcW5pZ3kYd
Krajina
Spojené kráľovstvo
Mena
GBP
IČ DPH
GB 391 2208 47
Prepojené podprevádzky
BarFitness centrum

Dôverujú nám popredné skupiny.

500+

prevádzok v spoločnom účte podľa dohodnutého rozsahu

99,99%

dostupnosť platformy podľa SLA

Viac ako 300

dostupných integrácií

Dôvera na podnikovej úrovni.

SOC 2

SOC 2 Type II

Bezpečnostné opatrenia pripravené pre audit SOC 2 Type II. Audit prebieha.

PCI

PCI DSS

Spracovanie platieb cez Stripe s tokenizáciou údajov kariet.

GDPR

GDPR kompatibilné

Nástroje na správu osobných údajov, prístupov a súhlasov.

Šifrovanie

Šifrovanie údajov pri uložení aj prenose.

Časté otázky

Pripravení škálovať?

Prejdite s nami štruktúru svojej skupiny a požiadavky na nasadenie.

© 2026 Tiquo. „Tiquo" a logo Tiquo sú registrované ochranné známky spoločnosti Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Jedna platforma pre hotely, wellness, lekcie, podujatia, reštaurácie a ďalšie služby.

Tiquo Ltd
Londýn, Spojené kráľovstvo

LinkedInTop Performer Spring

Používame súbory cookie

Vyberte, či povolíte cookies na analýzu návštevnosti a reklamu. Môžete ich prijať alebo odmietnuť. Zatvorením tohto oznámenia ich odmietnete.

Zistiť viac