Cum Tiquo și Stripe alimentează plățile globale pentru grupuri de ospitalitate de top
Un hotel poate avea și restaurant, spa, spații de coworking sau magazine. Un club privat poate combina mese, evenimente, wellness și cazare. Uneori, aceste servicii sunt administrate de companii diferite, chiar dacă se află în aceeași clădire.
Pentru client, ele fac parte din aceeași vizită. Pentru echipa financiară, fiecare încasare trebuie asociată serviciului și entității potrivite.
Problema plăților despre care nimeni nu vorbește
Dacă plățile de la recepție, rezervările online, abonamentele și facturile sunt gestionate separat, echipa trebuie să reunească înregistrările. Oaspetele poate ajunge să plătească de mai multe ori, iar verificarea încasărilor cere timp în fiecare aplicație.
Asocierea plăților cu serviciile cumpărate poate reduce această muncă.
Tiquo reunește operațiunile, rezervările, datele clienților și plățile, folosind Stripe pentru procesare. Configurația poate acoperi plăți online și la terminal, precum și alocări către conturi conectate, în funcție de piețele și metodele acceptate.
Cum arată asta în practică
În Tiquo, plățile sunt legate de activități precum rezervările, abonamentele, comenzile POS, vânzările retail și solicitările pentru evenimente.
Platforma gestionează plăți online și în persoană, avansuri, preautorizări, facturare recurentă, carduri cadou, note deschise, facturi, linkuri de plată și rambursări. Metodele disponibile și regulile fiecărui proces depind de configurația aleasă.
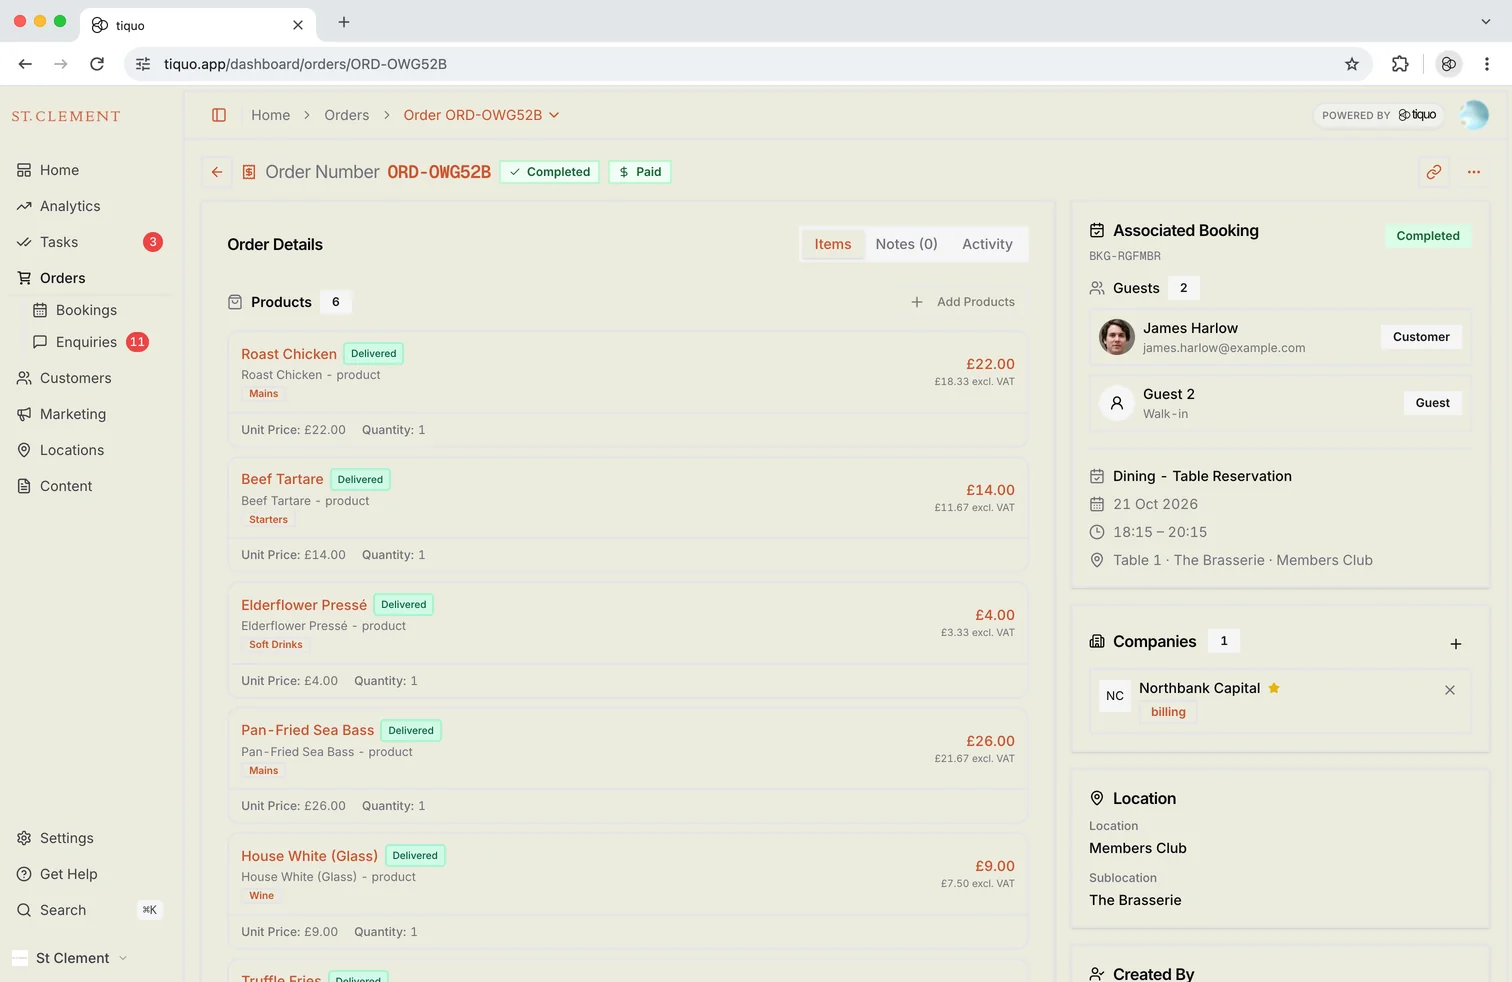
Pentru echipă, avantajul este accesul la comandă sau rezervare și la plata asociată în același loc. Departamentul financiar poate urmări aceste înregistrări în verificările sale, fără să reconstruiască fiecare legătură din exporturi separate.
Plăți care funcționează peste granițe
Un grup cu locații în Londra, Paris și New York trebuie să țină cont de monede, metode de plată și cerințe locale diferite.
Tiquo folosește infrastructura Stripe pentru procesare. Înainte de lansarea într-o țară nouă, trebuie confirmate disponibilitatea serviciilor, conturile necesare, metodele de plată și condițiile aplicabile.
Plata unei rezervări online și încasarea de la recepție pot fi asociate activității aceluiași client. Echipa poate astfel urmări plățile pentru cazare, restaurant, spa sau abonament în contextul serviciilor folosite.
De exemplu, un oaspete achită online un avans pentru cameră, apoi adaugă o masă și un tratament spa. Configurația locației stabilește ce cheltuieli pot fi trecute pe nota camerei sau achitate din creditul preplătit și ce sold rămâne la plecare. Acest parcurs trebuie verificat integral înainte de lansare.
Plăți în persoană care nu rup fluxul
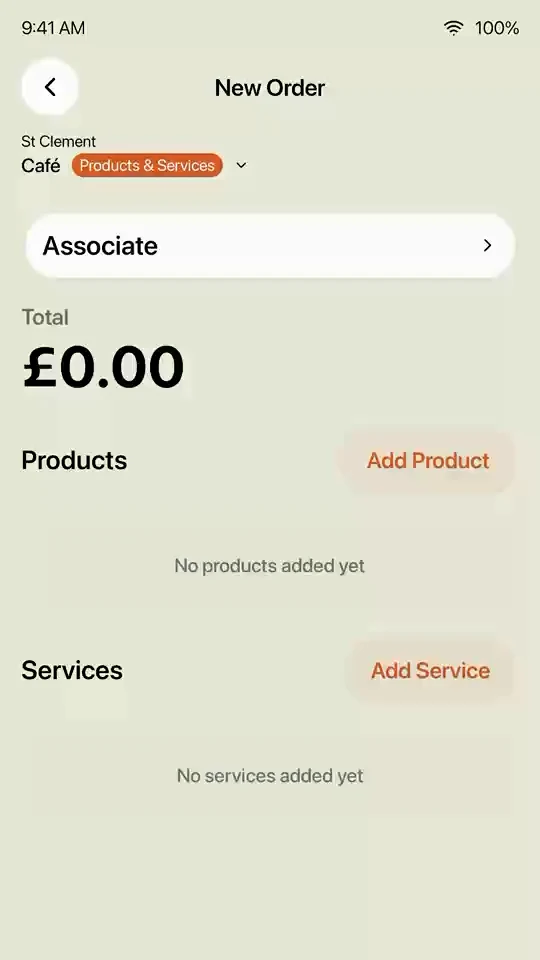
La masă sau la recepție, trecerea între aplicație și terminal poate adăuga pași. O interfață care permite gestionarea comenzii și încasarea pe același dispozitiv simplifică această parte a servirii.
Aplicația Tiquo este disponibilă pe terminalele S700, S710 și T600, iar plățile pot folosi și Tap to Pay on iPhone. Funcțiile și compatibilitatea trebuie confirmate pentru dispozitivele și piața alese.
Un ospătar poate prelua comanda și încasa la masă de pe un dispozitiv compatibil. Pentru hoteluri și cluburi, notele deschise pot fi urmărite de personalul autorizat în zonele configurate ale locației.
Documentele de plată sunt asociate comenzilor sau rezervărilor relevante, astfel încât echipa să poată verifica înregistrările împreună.
Rezolvarea durerii de cap multi-entitate
Alocarea încasărilor devine mai complexă atunci când serviciile aparțin unor entități juridice diferite.
Camerele, spa-ul, restaurantul și programul pentru membri pot fi administrate de companii separate. O singură plată a clientului trebuie atunci repartizată potrivit structurii și regulilor stabilite de afacere.
Într-o configurație fără alocări conectate la comandă, clientul poate plăti separat pentru fiecare serviciu sau echipa poate repartiza ulterior încasarea. Ambele variante adaugă pași de gestionat.
Pentru conturile conectate configurate, Tiquo poate aloca o plată mai multor destinații și păstra alocările asociate comenzii. Regulile trebuie stabilite pentru serviciile și entitățile implicate, iar înregistrările rămân disponibile pentru verificările financiare.
Astfel, echipa poate reduce repartizările refăcute manual. Efectul concret depinde de volumul tranzacțiilor și de procesele folosite anterior.
Tiquo permite și împărțirea unei note între clienți: egal, pe articole, procentual sau după sume stabilite. Pentru evenimente și avansuri, termenele și etapele de plată trebuie configurate potrivit ofertei.
Membru, facturare recurentă și credit preplătit
Cluburile private, centrele wellness și spațiile de coworking folosesc abonamente cu reguli diferite de facturare și acces. Echipa trebuie să poată urmări atât încasările recurente, cât și beneficiile membrilor.
Tiquo folosește Stripe pentru facturarea recurentă și gestionarea metodelor de plată. Abonamentele sunt legate de POS, rezervări și CRM, iar configurația stabilește frecvența facturării, nivelurile de acces și tratarea plăților nereușite.
Tiquo oferă credit preplătit pentru produse și servicii eligibile. Operatorul stabilește unde poate fi folosit, iar alimentările, utilizările, ajustările și rambursările sunt înregistrate în Tiquo.
Securitate fără complexitate
Pentru plăți în mai multe țări și prin mai multe canale, responsabilitățile privind securitatea trebuie să fie clare.
Datele cardului sunt gestionate prin Stripe, fără a fi stocate direct în Tiquo. Configurația plăților trebuie verificată pentru autentificare, protecția împotriva fraudei și cerințele aplicabile afacerii. Folosirea unui procesator nu înlocuiește verificarea responsabilităților proprii ale operatorului.
Costul ascuns care dispare
Reconcilierea poate ocupa mult timp când încasările și comenzile sunt păstrate în aplicații diferite.
Pentru mai multe locații și entități juridice, echipa trebuie să urmărească atât originea încasării, cât și destinația ei. Exporturile separate fac aceste verificări mai laborioase, mai ales când apar rambursări sau corecții.
În Tiquo, plățile sunt legate de comenzile, rezervările și abonamentele gestionate în platformă. Echipa financiară poate urmări avansurile, rambursările și alocările disponibile în aceste înregistrări. Datele din aplicațiile externe păstrate de afacere trebuie incluse separat în procesul de reconciliere.
Pentru un grup cu multe locații, consecvența acestor înregistrări ajută la aplicarea acelorași verificări în întregul portofoliu.
De ce contează acest parteneriat
Plățile sunt mai ușor de urmărit când rămân asociate serviciului cumpărat și clientului care l-a folosit.
Tiquo asigură legătura cu activitatea operațională, iar Stripe procesează plățile prin metodele acceptate. Împreună, acestea permit configurarea încasărilor pentru restaurante, hoteluri, cluburi și alte servicii gestionate în platformă.
Evaluarea trebuie să urmărească întregul proces: comanda sau rezervarea, plata, eventualele rambursări și raportul financiar. Acolo se vede ce muncă poate fi redusă și ce verificări rămân necesare.

Ultimele povești

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.