Treceți la conținutul principal

Scalați fără limite.

Gestionați comenzile, rezervările, clienții, abonamentele, formularele, marketingul, stocurile și plățile tuturor locațiilor în aceeași platformă. Configurați permisiunile și implementarea pentru structura grupului, cu acces API și webhookuri pentru integrări.
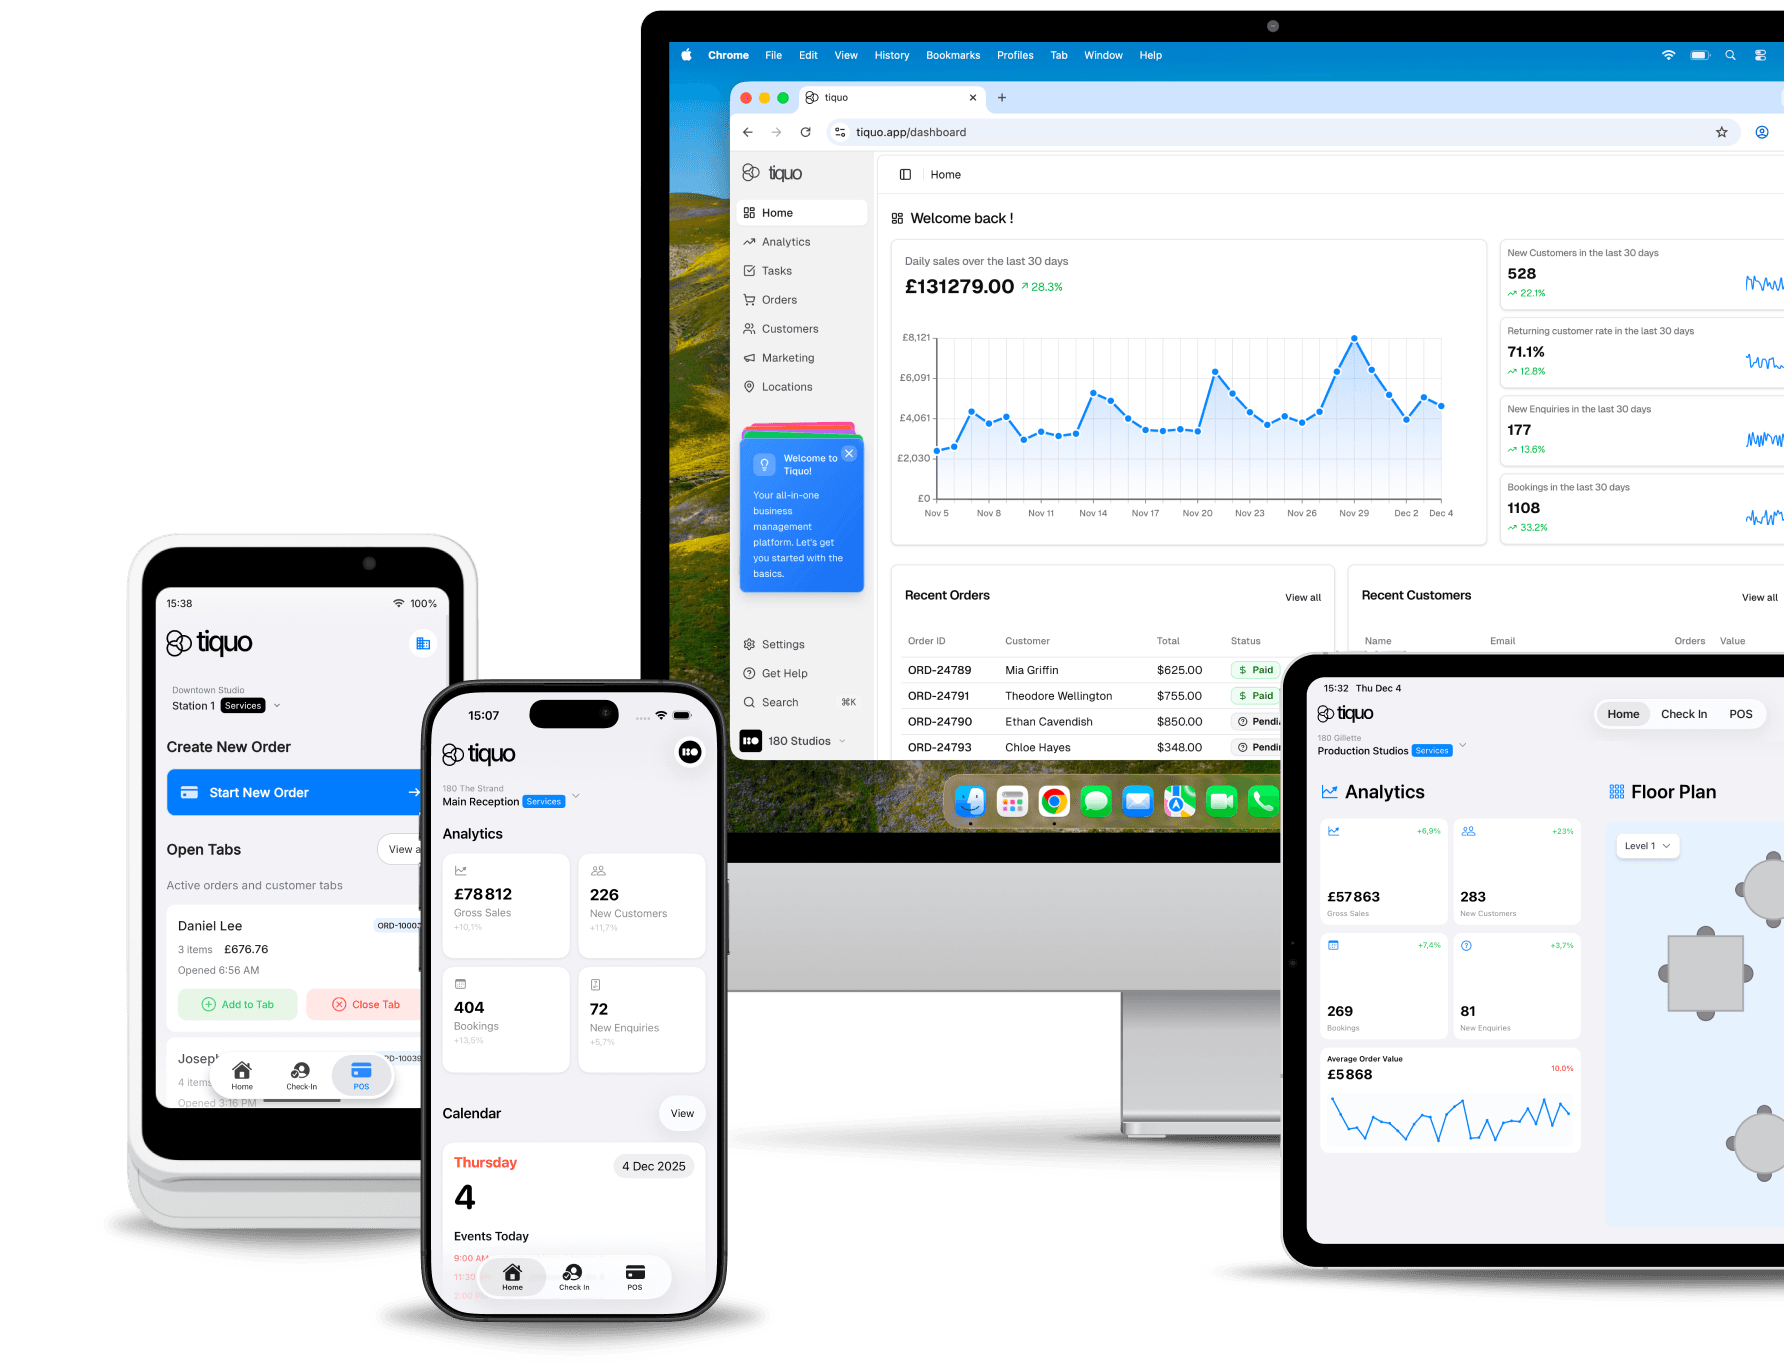
Construit pentru scalare. Proiectat pentru complexitate.

Pentru un grup cu 10 sau 1.000 de locații, implementarea trebuie să țină cont de structura organizației, de accesul la date și de volumul activității. Configurați aceste cerințe împreună cu echipa Tiquo.

Securitate enterprise.

Audit SOC 2 Type II în desfășurare. Aliniat la PCI DSS și GDPR, cu SSO, jurnale de audit, permisiuni bazate pe roluri și separare strictă a datelor între entități.

Operațiuni globale.

Configurați monedele, limbile, taxele și metodele de plată pentru fiecare regiune, cu rapoarte comune la nivelul grupului.

Arhitectură multi-brand.

Păstrați identitatea vizuală, prețurile și regulile fiecărei mărci, folosind aceeași platformă și date comune acolo unde este potrivit.

Platformă API-first.

Folosiți REST API pentru a conecta sisteme ERP, CRM, PMS, depozite de date și procese proprii.

Suport dedicat.

Enterprise include asistență prioritară și un manager de cont dedicat. Programul, obiectivele de răspuns, implementarea și eventualul SLA personalizat sunt stabilite contractual.

Analize avansate.

Comparați mărcile și locațiile în rapoarte comune și exportați datele pentru analize suplimentare.

Management portofoliu

O platformă. Scalare nelimitată.

Organizare ierarhică.

Organizați regiunile, mărcile, entitățile juridice și locațiile și consultați rapoarte pentru nivelul de care aveți nevoie.

Standarde centralizate, flexibilitate locală.

Stabiliți prețuri, politici și fluxuri comune pentru grup, cu ajustări la nivelul locațiilor care au cerințe diferite.

Recunoaștere cross-proprietate a oaspeților.

Echipele pot consulta profilul, nivelul de fidelitate, preferințele și istoricul oaspetelui în mărcile și locațiile care au acces la aceste date.

Operațiuni financiare consolidate.

Urmăriți plățile și rapoartele în aceeași platformă, cu înregistrări separate pentru entitățile juridice corespunzătoare.

Add Sublocation
În cifre

De încredere pentru grupuri de top.

500+

locații într-un singur cont

99,99%

disponibilitate a platformei prevăzută în SLA

Peste 300

integrări native

Integrări Enterprise

Conectați întreaga stivă tehnologică.

Conectați sistemele existente pentru a transfera date între echipele financiare și operaționale. Datele și direcția transferului se stabilesc pentru fiecare integrare.

Sisteme ERP

SAP, Oracle, Microsoft Dynamics și altele.

Platforme CRM

Salesforce, HubSpot, Microsoft Dynamics CRM.

Contabilitate

Xero, QuickBooks, Sage și alte sisteme de contabilitate.

Furnizori de identitate

Okta, Azure AD, Google Workspace SSO.

Management proprietăți

Opera, Mews, Cloudbeds și altele.

Manageri de canale

SiteMinder, Cloudbeds, RateGain.

BI și Analize

Tableau, Power BI, Looker și depozite de date.

API personalizat

REST API pentru fluxuri de lucru și integrări personalizate.

Securitate și conformitate

Încredere de nivel enterprise.

SOC 2

SOC 2 Type II

Auditul SOC 2 Type II este în desfășurare. Controalele de securitate sunt concepute în raport cu cerințele acestui standard.

PCI

PCI DSS

Procesarea cardurilor prin Stripe, cu cerințe PCI DSS aplicabile fiecărei părți.

GDPR

Conform GDPR

Controale pentru accesul la date și protecția informațiilor personale, concepute cu cerințele GDPR în vedere.

Criptare

Criptarea datelor în repaus și în tranzit.

Întrebări frecvente

Gata să scalați?

Discutați cu echipa noastră despre locațiile, sistemele și cerințele grupului dvs.

© 2026 Tiquo. "Tiquo" și logo-ul Tiquo sunt mărci înregistrate ale Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

O singură platformă pentru hoteluri, spa-uri, cursuri, evenimente, restaurante și multe altele.

Tiquo Ltd
Londra, Regatul Unit

LinkedInTop Performer Spring

Folosim cookie-uri

Alegeți dacă permiteți cookie-urile pentru analiză și publicitate. Le puteți accepta sau refuza. Închiderea acestui mesaj înseamnă refuzul lor.

Află mai multe