Alternative la SevenRooms: când software-ul de rezervări devine centrul tuturor
Pentru un restaurant, istoricul rezervărilor este util: cine revine, ce preferințe are și când nu s-a prezentat. Aceste informații ajută echipa să pregătească vizita și să comunice cu oaspeții. SevenRooms este una dintre platformele evaluate de operatorii care vor să gestioneze această relație.
Dar ce înseamnă să cunoașteți un oaspete atunci când acesta folosește mai multe servicii ale afacerii?
O rezervare la cină arată doar o parte din activitate. Același client poate cumpăra ceva la bar fără rezervare, poate sta la hotel sau poate plăti un tratament spa. Dacă datele rămân în sisteme separate, echipa trebuie să le reunească pentru a vedea istoricul complet.
Pentru o afacere cu mai multe servicii, această muncă poate justifica evaluarea altor opțiuni.
Ce face de fapt SevenRooms
În evaluarea SevenRooms, porniți de la procesele restaurantului: rezervări, liste de așteptare, organizarea meselor, profilurile oaspeților și comunicarea prin e-mail sau SMS. Cereți o demonstrație pentru funcțiile de care aveți nevoie, inclusiv rezervările private și gestionarea neprezentărilor.
Gestionarea directă a relației cu oaspeții este un obiectiv practic. Contează dacă echipa poate găsi informațiile necesare și dacă datele pot fi folosite în comunicările ulterioare, în condițiile stabilite de afacere.
Unde modelul începe să cedeze
Comparația devine mai amplă atunci când restaurantul face parte dintr-un hotel, un club sau o locație cu mai multe activități.
Pe lângă rezervările la masă, este posibil să aveți nevoie de un POS, un sistem hotelier, programări la spa, bilete pentru evenimente, abonamente sau carduri cadou. Dacă există mai multe entități juridice, trebuie verificat și modul de alocare a plăților.
Fiecare sistem poate păstra alte informații despre același client. Dacă acestea nu ajung în profilul comun, colegul care vede rezervarea la cină poate să nu știe că oaspetele are un abonament sau un bilet la un eveniment. Verificați ce date transmit integrările din configurația propusă.
Lipsa acestor informații se vede în sarcinile zilnice. Echipa de marketing poate selecta un public incomplet, departamentul financiar poate avea de comparat rapoarte, iar recepția poate cere din nou date deja oferite la restaurant. Acestea sunt procese concrete de verificat înainte de alegerea unei platforme.
O platformă conștientă de propriile probleme
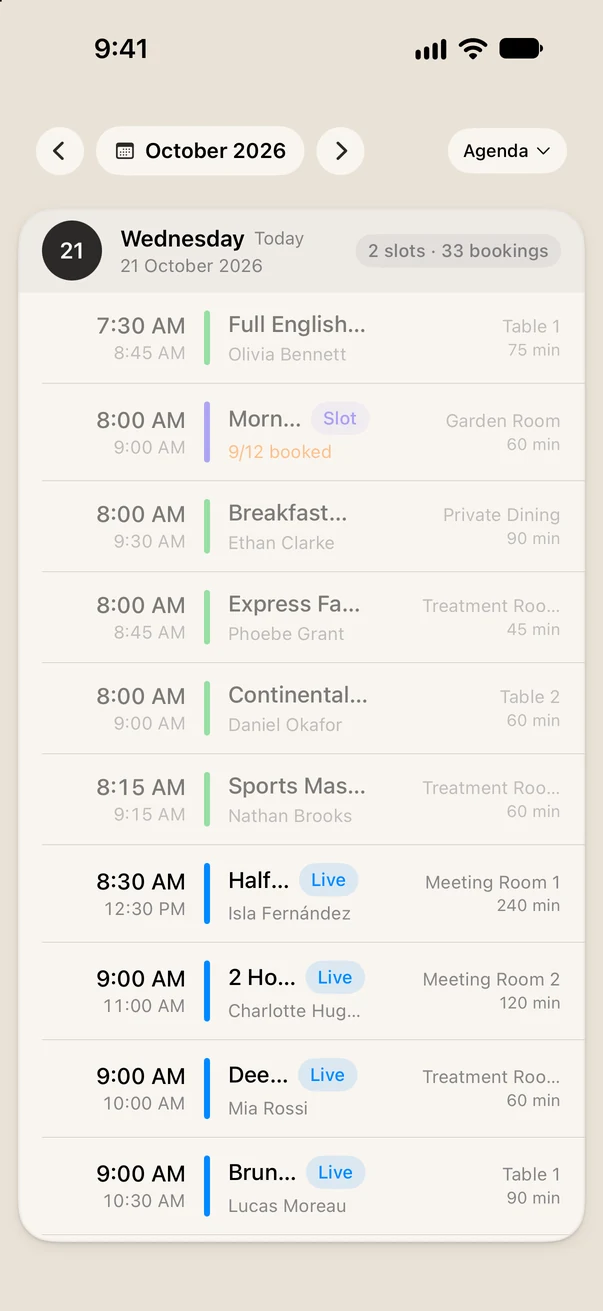
Ușurința de utilizare se verifică cel mai bine într-o demonstrație cu echipa. Rugați colegii să găsească o rezervare, să schimbe masa și să consulte profilul unui oaspete. Urmăriți unde au nevoie de ajutor și câți pași presupune fiecare sarcină.
Testați și dispozitivele folosite în locație, inclusiv telefoanele Android, dacă fac parte din echipament. Cereți oferta pentru funcțiile demonstrate, ca să știți ce include abonamentul și ce se plătește separat.
O interfață plăcută nu arată singură cât de bine se conectează sistemele. Verificați traseul unei modificări de la rezervare până la POS și raportul financiar. Numărați aplicațiile și abonamentele de care veți avea nevoie în configurația finală.
Problema brandingului
Pentru rezervările online, verificați ce poate fi personalizat: sigla, culorile, textele, confirmările și mesajele trimise oaspeților. Cereți să vedeți procesul complet, așa cum îl va parcurge un client.
Prima rezervare face parte din experiența locației. Un aspect consecvent și instrucțiuni clare pot conta mai mult decât numărul opțiunilor de personalizare. Verificați și eventualele limite din planul ales.
Tiquo permite personalizarea interfețelor pentru clienți, inclusiv a rezervărilor și plăților. În demonstrație, urmăriți cum apare identitatea locației de la alegerea serviciului până la confirmare.
Un alt fel de „a-ți cunoaște oaspetele”
Începeți cu informațiile pe care le folosiți deja: istoricul rezervărilor, frecvența vizitelor, cheltuielile, preferințele și răspunsurile la campanii.
Apoi adăugați serviciile care contează pentru afacere: tranzacții la POS, abonamente, recompense folosite, bilete, sejururi, tratamente spa și cumpărături din magazin. Un profil comun este util dacă reunește aceste date și le pune la dispoziția colegilor care au permisiunea să le consulte.
Datele trebuie să ajute echipa să facă ceva concret. De exemplu, un coleg poate verifica beneficiile unui membru înainte de încasare, iar echipa financiară poate urmări plata asociată unei comenzi. Comparați aceste sarcini în fiecare configurație, inclusiv pașii care presupun exporturi sau verificări manuale.
Semne că ar fi timpul să te uiți la alternative
Merită să comparați alternativele dacă folosiți mai multe platforme și petreceți timp reunind datele despre clienți. Alte semne sunt profilurile incomplete, rapoartele care trebuie reconciliate manual sau lipsa unui istoric comun pentru recepție, restaurant și spa.
Luați în calcul și instruirea echipei, dispozitivele compatibile și costul total. O platformă comună poate simplifica activitatea, dar trebuie să acopere procesele pe care le folosiți efectiv. Testați-le înainte de a decide să înlocuiți sistemele existente.
Cum abordează Tiquo altfel
Tiquo reunește mai multe activități ale unei locații în aceeași platformă. Comparația cu un sistem axat pe rezervări trebuie făcută pornind de la serviciile pe care afacerea le oferă și de la munca necesară pentru a le administra.
Rezervările, POS-ul, CRM-ul, abonamentele, serviciile hoteliere, programările spa, evenimentele și plățile folosesc înregistrări comune în Tiquo. Echipele pot urmări activitatea clientului fără să creeze un profil separat pentru fiecare serviciu.
Profilul clientului reunește rezervările și tranzacțiile din serviciile gestionate în Tiquo. CRM-ul include estimări ale valorii relației și ale momentului unei comenzi viitoare, alături de istoricul activității. Social Graph arată relațiile dintre clienți, grupuri și conturile companiilor, pentru a ajuta echipa să înțeleagă aceste legături.
Pentru conturile conectate configurate, Tiquo poate împărți o plată între mai multe destinații și păstra alocările asociate comenzii. Înregistrările comune reduc munca de potrivire a datelor dintre rezervări, comenzi și plăți. Tiquo oferă și credit preplătit pentru produsele și serviciile eligibile, precum și opțiuni de împărțire a plății în grup.
Abonamentele și fidelizarea pot acoperi mai multe servicii ale afacerii. Membrii acumulează și folosesc beneficii la restaurant, sală, bar sau magazin, în funcție de regulile programului configurat.
Tiquo gestionează și rezervări pentru camere, tratamente spa, cursuri și evenimente. Echipa poate urmări aceste servicii în aceeași platformă folosită pentru rezervările la restaurant. În demonstrație, verificați cum se combină serviciile pe care le oferiți.
Colegi din restaurant, recepție, spa, evenimente și finanțe pot lucra în aceeași platformă, cu accesul potrivit rolului lor. Înregistrările comune reduc nevoia de a transmite separat informațiile între departamente.
Luarea deciziei
Pentru o afacere cu restaurant, hotel și spa, alegerea depinde de modul în care circulă informațiile între servicii. Comparați configurațiile pe aceleași exemple: o rezervare modificată, un beneficiu de membru, o plată împărțită și un raport financiar.
Alegeți soluția în care echipa poate îndeplini aceste sarcini clar, cu un cost total cunoscut și cu un plan realist de implementare.





Ultimele povești

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.