Co nowoczesny hotelowy PMS powinien naprawdę robić w 2026 roku
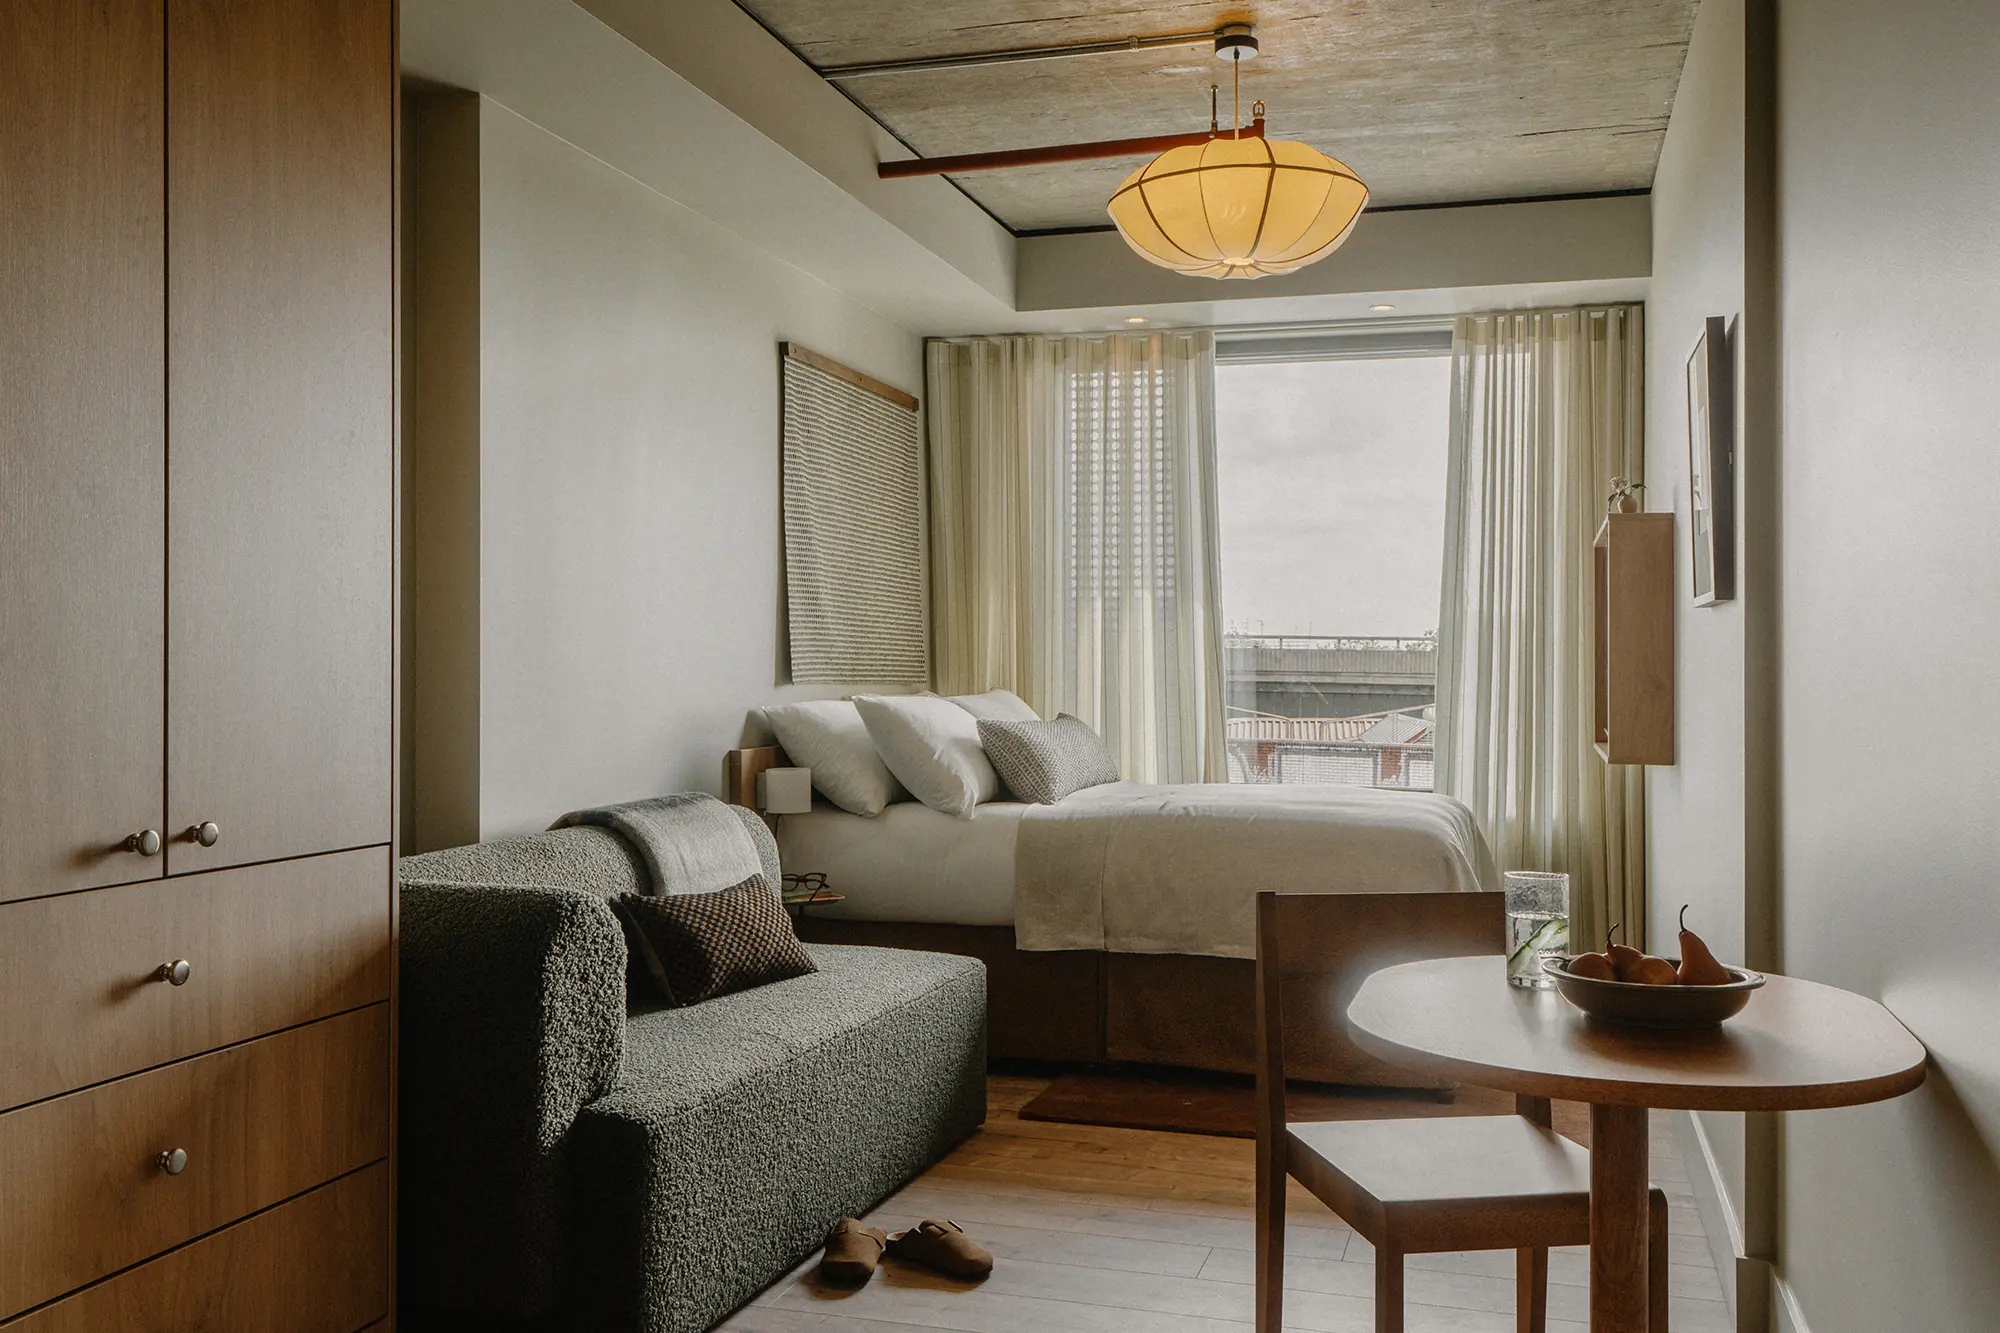
Wybór hotelowego PMS warto zacząć od procesów, które ma obsługiwać. Wygląd interfejsu i określenie „nowoczesny” nie mówią jeszcze, czy system pasuje do pracy hotelu.
Obiekt z restauracją, spa, wydarzeniami, coworkingiem lub członkostwami potrzebuje też powiązań między tymi usługami. Ustal, co ma obsługiwać PMS, a co pozostanie w innych narzędziach.
Poniższe kryteria pomogą przygotować prezentację i porównać oferty.
Powinien być systemem operacyjnym, a nie pojedynczym narzędziem
Zacznij od pokoi, stawek i rezerwacji. Następnie dodaj kasę restauracji, spa, profile klientów, członkostwa, wydarzenia i płatności.
Przy osobnych systemach sprawdź wymianę danych. Recepcja może potrzebować rachunku z restauracji, a spa informacji o pobycie gościa. Ustal, jak szybko dane się aktualizują i kto ma do nich dostęp.
Wspólna platforma może ograniczyć liczbę integracji, ale zachowanie specjalistycznego PMS też może być właściwe. Przetestuj cały rachunek pobytu, w tym zabieg, kolację i minibar.
Powinien wiedzieć, kim naprawdę są twoi goście
Sprawdź, jakie informacje zawiera profil i jak rozpoznaje powracającą osobę. Imię i e-mail nie zawsze wystarczą do połączenia rekordów.
Określ, czy potrzebujesz historii restauracji, spa, wydarzeń, członkostw, punktów i kart podarunkowych. Ustal zakres udostępniania między lokalizacjami.
Na przykład recepcja może zobaczyć dwa wcześniejsze pobyty, rezerwację spa i zapisaną preferencję stolika. Taki kontekst pomaga w obsłudze, jeśli jest aktualny i dostępny tylko uprawnionym osobom.
Jeśli pracujesz z grupami lub kontami firmowymi, sprawdź powiązania między profilami. Tiquo udostępnia Social Graph do analizy takich relacji.
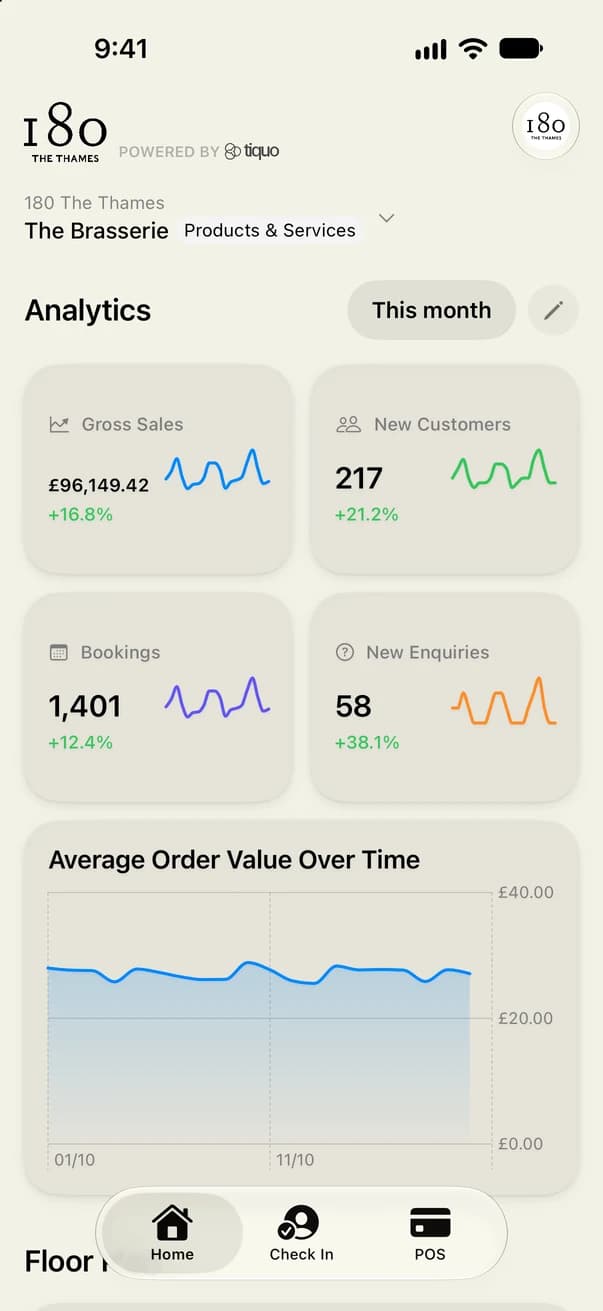
Tiquo pokazuje też szacowaną wartość klienta i przewidywany termin kolejnego zakupu. Traktuj te wyniki jako prognozy wymagające oceny razem z historią klienta.
Powinien ogarniać finanse wielopodmiotowe automatycznie
Pokoje, restauracja i spa mogą należeć do różnych spółek. Wtedy jeden rachunek gościa trzeba przypisać do odpowiednich podmiotów i dokumentów.
Poproś finanse o scenariusz testowy obejmujący podatki, płatność, częściowy zwrot i wypłatę. Ustal, które czynności system wykonuje automatycznie, a które wymagają kontroli.
Tiquo może dzielić płatność między skonfigurowane połączone konta i zachować podział przy zamówieniu. Zakres rozliczeń oraz dokumentów należy uzgodnić dla konkretnej struktury firmy.
Powinien pozwolić gościom załatwić sprawy samemu
Sprawdź, które czynności gość chce wykonać na telefonie: podać dane przed przyjazdem, sprawdzić rachunek, zapłacić lub zarezerwować dodatkową usługę.
Przejdź logowanie, rezerwację, obsługiwane etapy pobytu i płatność na telefonie. Ustal też, jak pracownik pomaga osobie, która nie chce korzystać z samoobsługi.
Tiquo obsługuje przedpłacone środki klientów i firm na wybrane usługi. Doładowania, wykorzystanie, korekty i zwroty pozostają powiązane z profilem oraz raportami.
Karty członkowskie Tiquo można dodać do Apple Wallet i Google Wallet. Dostęp do zamków pokojowych to osobne wymaganie sprzętowe i integracyjne, które trzeba potwierdzić.
Powinien działać na każdym urządzeniu bez kombinowania
Przetestuj system na sprzęcie używanym w hotelu. Dostęp przez przeglądarkę nie oznacza automatycznie identycznych możliwości na każdym telefonie i terminalu.
Recepcja może potrzebować stanowiska stacjonarnego, kierownik restauracji tabletu, a zespół wydarzeń telefonu. Przygotuj zadania dla każdej roli, także aktualizację statusu pokoju przez obsługę pięter.
Potwierdź obsługiwane urządzenia, wersje systemów i wymagania połączenia. Sprawdź dostępność funkcji potrzebnych każdej grupie pracowników.
Powinien łączyć całą drogę gościa
Gość może odwiedzić wystawę i restaurację, zanim pierwszy raz zarezerwuje pokój. Jeśli ta historia jest ważna dla zespołu, sprawdź, czy da się ją powiązać z pobytem.
Przetestuj wspólny profil od pierwszej wizyty po członkostwo i nocleg. Zwróć uwagę na zgody, uprawnienia i łączenie duplikatów.
Dane o wcześniejszych usługach mogą pomóc zaproponować spa do pobytu lub bilet na wystawę po kolacji. Ustal zasady rekomendacji i komunikacji, aby oferta pasowała do gościa.
Powinien się dostosować do ciebie, a nie odwrotnie
Hotel butikowy z 30 pokojami ma inne potrzeby niż hotel konferencyjny z 500 pokojami. Obiekt łączący noclegi, gastronomię i wellness wymaga jeszcze innych ustawień.
Przed prezentacją opisz meldowanie, sprzątanie, zmianę rezerwacji i ofertowanie wydarzeń. Poproś o wykonanie tych procesów w systemie.
Sprawdź konfigurację formularzy, dokumentów, zgód i podpisów. Ustal, gdzie dane są zapisywane i jak zespół kontroluje brakujące informacje.
Gdzie wpasowuje się Tiquo
Tiquo łączy obsługę hotelu z kasą, rezerwacjami, biletami, członkostwami, CRM, wydarzeniami, płatnościami i raportami.
W obiekcie wielofunkcyjnym sprawdź, które narzędzia można zastąpić, a które warto zachować. Porównaj pełny koszt oraz nakład pracy związany z migracją i utrzymaniem połączeń.
Zakres wdrożenia Tiquo zależy od konfiguracji obiektu. Połączenia z PMS, kierowanie płatności, aplikacje dla klientów i pomoc wdrożeniową należy uzgodnić oraz przetestować przed uruchomieniem.




Najnowsze artykuły

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.