Przejdź do głównej treści

Skaluj bez ograniczeń.

Zarządzaj grupą obiektów na jednej połączonej platformie obejmującej sprzedaż i zamówienia, rezerwacje, klientów i firmy, członkostwa, zapytania, formularze, marketing, zapasy, płatności i analitykę. Korzystaj z zakresów uprawnień, dostępu do API, webhooków i konfigurowalnego wdrożenia.
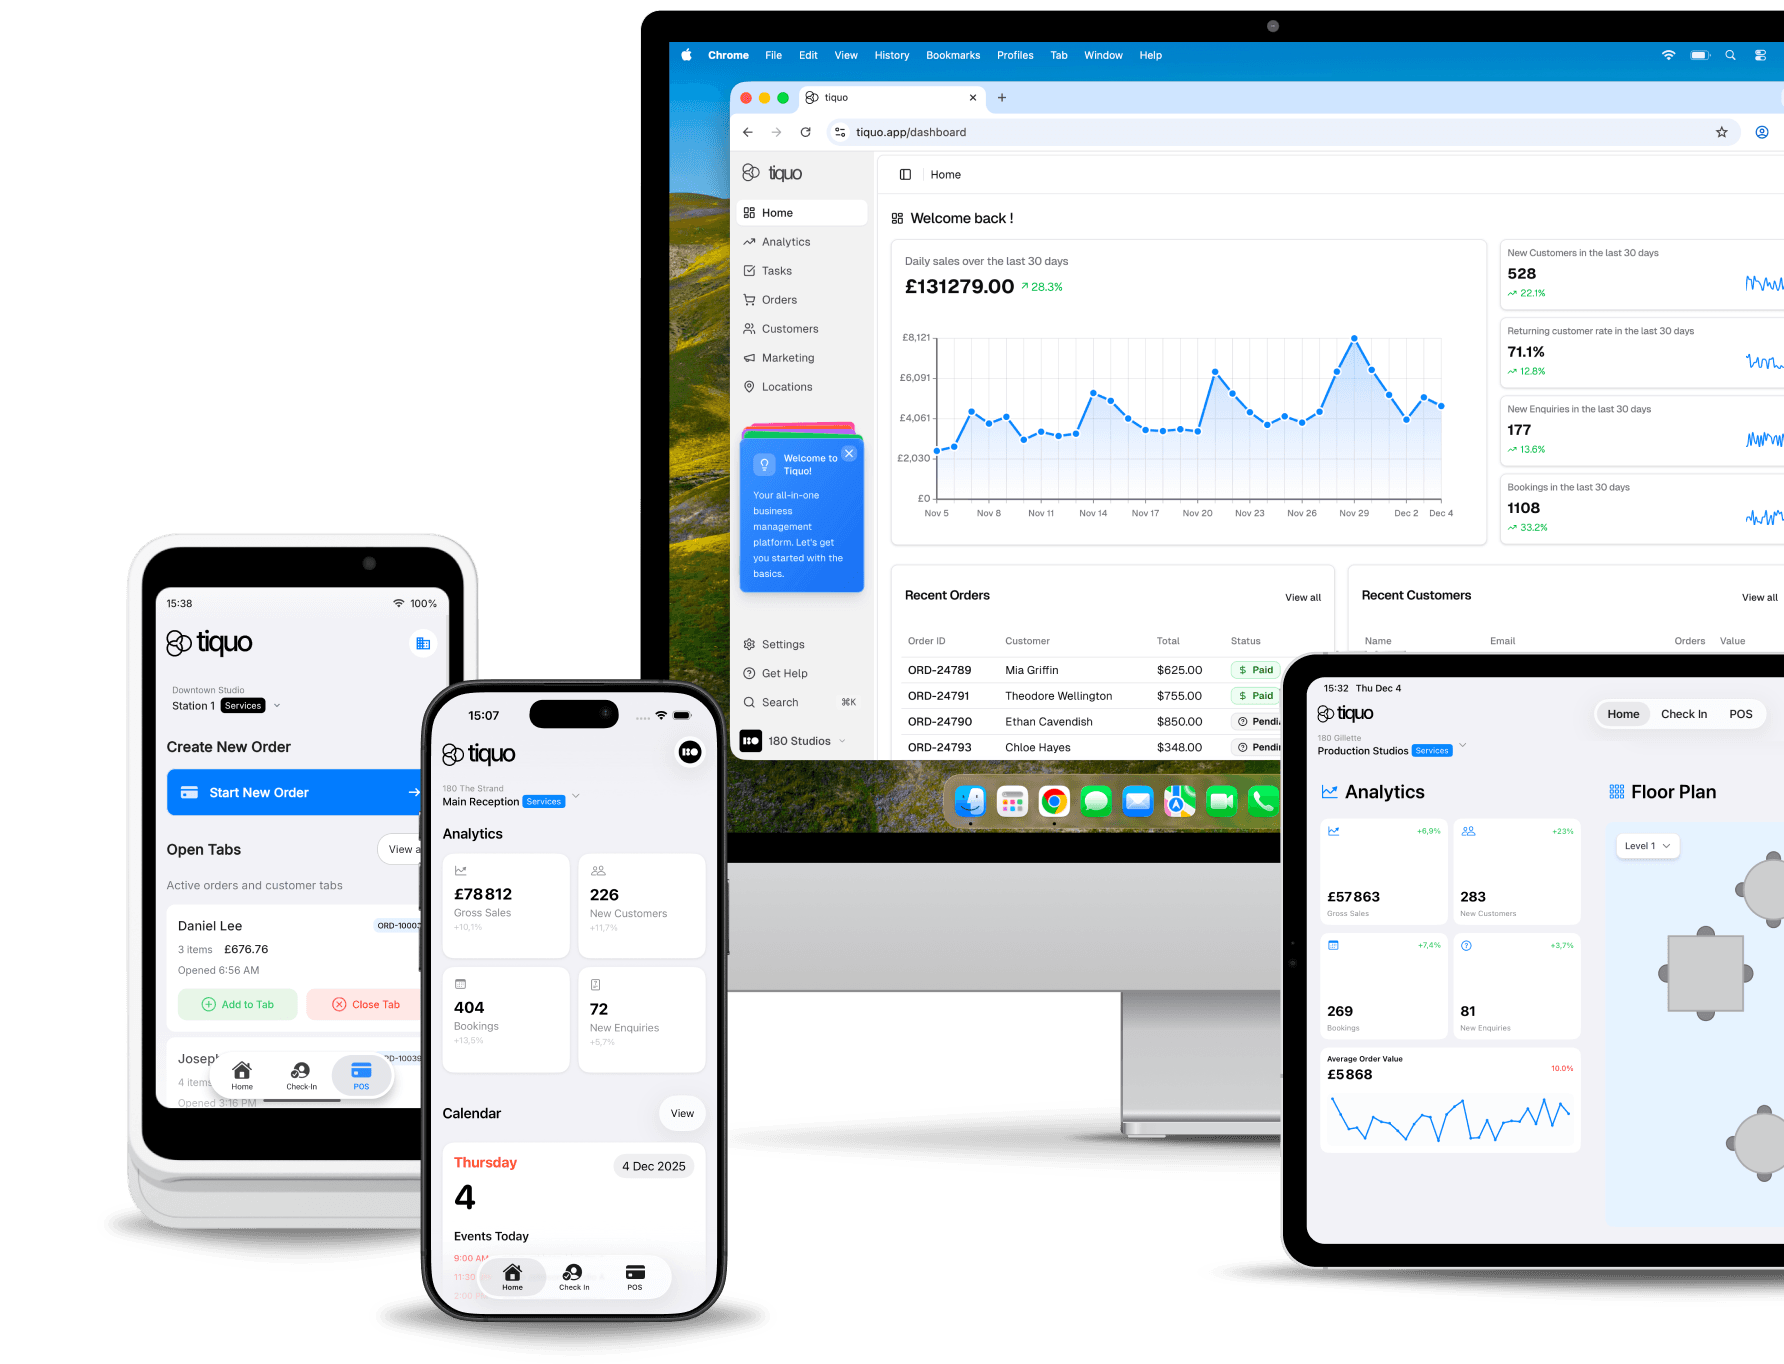
Stworzone dla skali. Zaprojektowane dla złożoności.

Niezależnie od tego, czy prowadzisz 10 czy 1000 lokalizacji, Tiquo zapewnia infrastrukturę, zarządzanie i wydajność wymaganą do prowadzenia hotelarstwa korporacyjnego na skalę.

Bezpieczeństwo enterprise.

Audyt SOC 2 Type II w toku. Zgodność z PCI DSS i GDPR, z SSO, dziennikami audytu, uprawnieniami opartymi na rolach i ścisłą separacją danych między podmiotami.

Globalne operacje.

Wielowalutowość, wielojęzyczność i konfiguracje regionalne dla podatków, płatności i zgodności. Centralny nadzór z lokalną realizacją.

Architektura wielomarkowa.

Prowadź odrębne marki z unikalnymi tożsamościami, cenami i doświadczeniami gości, dzieląc infrastrukturę, dane i standardy operacyjne.

Platforma API-first.

Kompleksowe REST API dla ERP, CRM, PMS, hurtowni danych i niestandardowych przepływów pracy enterprise.

Dedykowane wsparcie.

Dedykowany menedżer konta, priorytetowe wsparcie 24/7, niestandardowe SLA i strategiczne partnerstwo wdrożeniowe.

Zaawansowana analityka.

Raportowanie na poziomie portfolio, porównania marek i lokalizacji, benchmarking i eksporty BI dla zespołów zarządzających.

Zarządzanie portfolio

Jedna platforma. Nieograniczona skala.

Hierarchiczna organizacja.

Strukturyzuj regiony, marki, typy obiektów, podmioty prawne i lokalizacje z raportowaniem agregowanym na dowolnym poziomie.

Scentralizowane standardy, lokalna elastyczność.

Definiuj globalne ceny, polityki i przepływy pracy, które kaskadowo rozprzestrzeniają się po portfolio, jednocześnie pozwalając na dostosowanie na poziomie lokalizacji tam, gdzie to potrzebne.

Międzynieruchomościowe rozpoznawanie gości.

Profile gości, status lojalnościowy, preferencje i historia podążają za klientami w każdej marce i lokalizacji.

Skonsolidowane operacje finansowe.

Zunifikowane przetwarzanie płatności, uzgadnianie i raportowanie z odpowiednią separacją księgową między podmiotami prawnymi.

Add Sublocation
W liczbach

Zaufany przez wiodące grupy.

500+

lokalizacji na jednym koncie

99,99%

SLA dostępności platformy

Ponad 300

natywnych integracji

24/7

priorytetowe wsparcie

Integracje enterprise

Połącz cały stos technologiczny.

Tiquo integruje się z Twoimi istniejącymi systemami, umożliwiając płynne przepływy pracy enterprise w finansach, operacjach i danych.

Systemy ERP

SAP, Oracle, Microsoft Dynamics i więcej.

Platformy CRM

Salesforce, HubSpot, Microsoft Dynamics CRM.

Księgowość

Xero, QuickBooks, Sage i systemy GL enterprise.

Dostawcy tożsamości

Okta, Azure AD, Google Workspace SSO.

Zarządzanie nieruchomościami

Opera, Mews, Cloudbeds i inne.

Menedżerowie kanałów

SiteMinder, Cloudbeds, RateGain.

BI i analityka

Tableau, Power BI, Looker i hurtownie danych.

Niestandardowe API

REST API dla dedykowanych przepływów pracy i integracji.

Bezpieczeństwo i zgodność

Zaufanie klasy enterprise.

SOC 2

SOC 2 Type II

Kontrole bezpieczeństwa zaprojektowane zgodnie z wymaganiami SOC 2 Type II dla ochrony danych enterprise.

PCI

PCI DSS

Bezpieczne przetwarzanie kart i zgodność płatnicza.

GDPR

Zgodność z GDPR

Europejskie standardy prywatności i ochrony danych wbudowane w projekt platformy.

Szyfrowanie

Szyfrowanie end-to-end w spoczynku i podczas transmisji.

FAQ

Gotowy do skalowania?

Porozmawiajmy o tym, jak Tiquo może wspierać Twoje potrzeby enterprise.

© 2026 Tiquo. "Tiquo" i logo Tiquo są zarejestrowanymi znakami towarowymi Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Jedna platforma dla hoteli, spa, zajęć, wydarzeń, restauracji i nie tylko.

Tiquo Ltd
Londyn, Wielka Brytania

LinkedInTop Performer Spring

Używamy plików cookie

Używamy plików cookie, aby poprawić Twoje doświadczenie na naszej stronie. Kontynuując przeglądanie, zgadzasz się na nasze użycie plików cookie.

Dowiedz się więcej