Przejdź do głównej treści

Jedna platforma dla wszystkich Twoich podmiotów biznesowych.

Tiquo obsługuje prawdziwe operacje wielopodmiotowe, gdzie poszczególne lokalizacje, marki lub podmioty prawne działają oddzielnie, ale nadal korzystają ze wspólnej infrastruktury. Uzyskaj centralną widoczność, kontrolowaną autonomię i przejrzystość finansową w całej firmie.
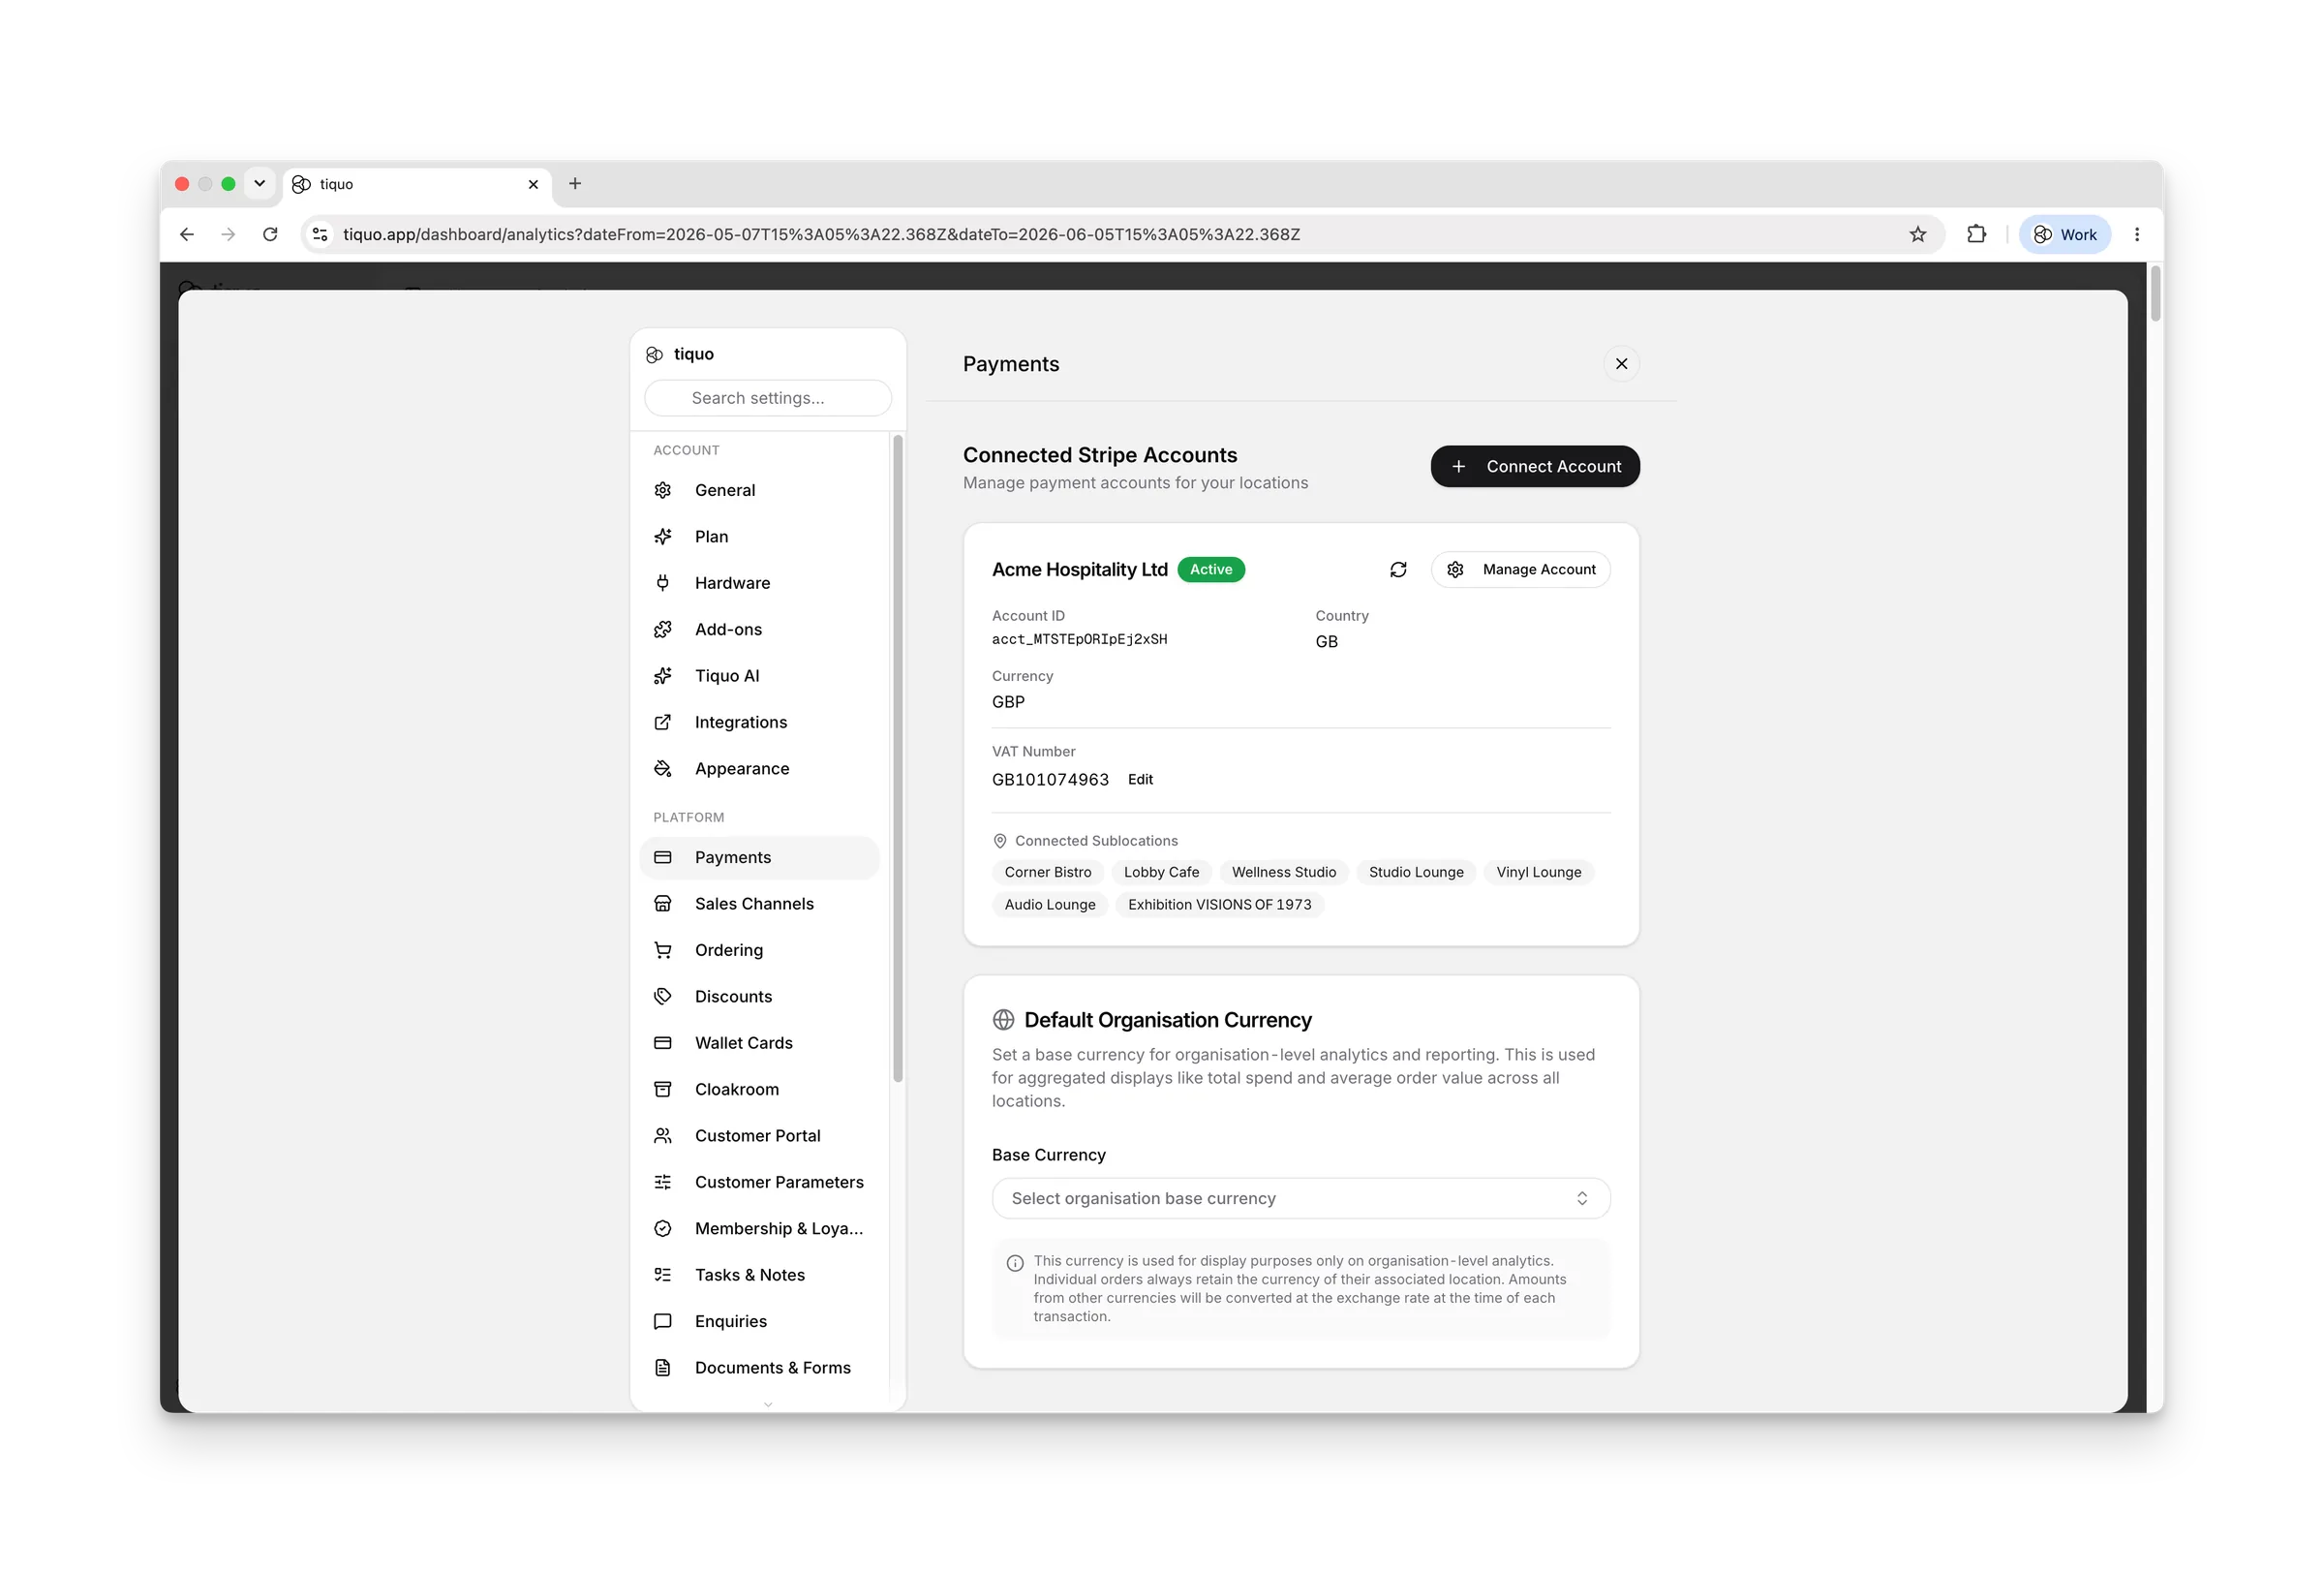
Tiquo dashboard for managing multiple locations and brands
Centralna kontrola

Centralna kontrola z indywidualną tożsamością.

Zarządzaj podmiotami z precyzją.

Definiuj podmioty prawne, lokalizacje, marki, podlokalizacje i jednostki biznesowe, które odzwierciedlają rzeczywisty sposób działania Twojej organizacji.

Wspólne standardy z lokalnym dostosowaniem.

Standaryzuj ustawienia jak logika cenowa, usługi i szablony raportowania tam, gdzie to potrzebne, jednocześnie pozwalając na lokalne dostosowanie tam, gdzie to istotne.

Scentralizowane polityki z lokalnym egzekwowaniem.

Stosuj wspólne polityki i zasady na poziomie podmiotu i egzekwuj je tam, gdzie to właściwe, bez usuwania lokalnej kontroli.

Add Sublocation
W liczbach

Więcej widoczności. Mniejsze obciążenie.

Do
70%

redukcja czasu administracji przy zarządzaniu wieloma lokalizacjami

Do
5x

szybsze raportowanie dla całego portfolio

Do
100+

lokalizacji zarządzanych w ramach jednego konta Tiquo

Spójne dane

Skalowane operacje ze spójnymi danymi.

Zunifikowany model danych między podmiotami.

Rezerwacje, płatności, klienci, formularze, członkostwa i raportowanie dzielą jedną strukturę danych w całej firmie.

Bez sprzecznych rekordów.

Ponieważ dane są zunifikowane, unikasz niezgodności, ręcznego czyszczenia i rozłącznych widoków operacyjnych.

Synchroniczność w czasie rzeczywistym.

Aktualizacje w jednym podmiocie pojawiają się natychmiast w raportowaniu na całej platformie z pełną śledzalnością.

Przejrzystość finansowa

Przejrzystość finansowa w całym portfolio.

Widoki finansowe specyficzne dla podmiotów.

Zobacz przychody, koszty, opłaty i zaległe salda dla każdego podmiotu prawnego lub jednostki biznesowej.

Uproszczone uzgadnianie międzypodmiotowe.

Transakcje wewnętrzne i rozliczenia między podmiotami ujmowane są przejrzyście, redukując ręczne korekty księgowe.

Skonsolidowane raporty finansowe.

Łącz wyniki finansowe różnych podmiotów w dashboardy na poziomie portfolio, zachowując dostęp do szczegółów na poziomie podmiotu.

Kontrola dostępu

Przepływ pracy i kontrola dostępu.

Role i uprawnienia uwzględniające podmioty.

Ustal, kto co może robić w poszczególnych podmiotach, zespołach lub na poziomie centralnej administracji.

Lokalni menedżerowie z kontrolowaną władzą.

Wzmocnij lokalne kierownictwo z uprawnieniami operacyjnymi, zachowując politykę korporacyjną i widoczność.

Śledzenie aktywności zespołu.

Śledź, kto dokonał zmian i gdzie, z historią przyjazną dla audytu i dostępem zorientowanym na role.

Gotowy na rozwój

Skaluje się zgodnie ze sposobem rozwoju Twojej organizacji.

Dodawaj podmioty bez przebudowy infrastruktury.

Twórz nowe marki, działy lub lokalizacje bez zmiany systemów ani duplikowania infrastruktury.

Spójne doświadczenie użytkownika dla personelu.

Użytkownicy pracujący w wielu podmiotach doświadczają spójnych przepływów pracy i znajomych interfejsów.

Wsparcie złożonych struktur organizacyjnych.

Obsługuj portfolia, gdzie lokalizacje, podmioty prawne i działy wymagają różnych zasad i raportowania.

FAQ

Więcej widoczności. Mniejsze obciążenie.

© 2026 Tiquo. "Tiquo" i logo Tiquo są zarejestrowanymi znakami towarowymi Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Jedna platforma dla hoteli, spa, zajęć, wydarzeń, restauracji i nie tylko.

Tiquo Ltd
Londyn, Wielka Brytania

LinkedInTop Performer Spring

Używamy plików cookie

Używamy plików cookie, aby poprawić Twoje doświadczenie na naszej stronie. Kontynuując przeglądanie, zgadzasz się na nasze użycie plików cookie.

Dowiedz się więcej