Jak Tiquo i Stripe napędzają globalne płatności u czołowych grup hospitality
Hotel może prowadzić restaurację, spa, coworking i sklep. Klub może łączyć członkostwa, wydarzenia oraz noclegi. Często za poszczególne usługi odpowiadają różne podmioty.
Płatność gościa trzeba wtedy powiązać z właściwymi zamówieniami i rozliczeniami.
Problem płatności, o którym rzadko się mówi
Gdy karty, rezerwacje online, członkostwa i faktury obsługują osobne narzędzia, finanse muszą porównywać ich zapisy. Gość może też otrzymywać kilka rachunków za jedną wizytę.
Warto zacząć od ustalenia, które płatności mają być wspólne i jak powinny być rozliczane.
Tiquo łączy zamówienia, rezerwacje, profile klientów i płatności. Stripe zapewnia obsługę transakcji w dostępnych krajach oraz konfiguracjach.
Jak to wygląda w praktyce
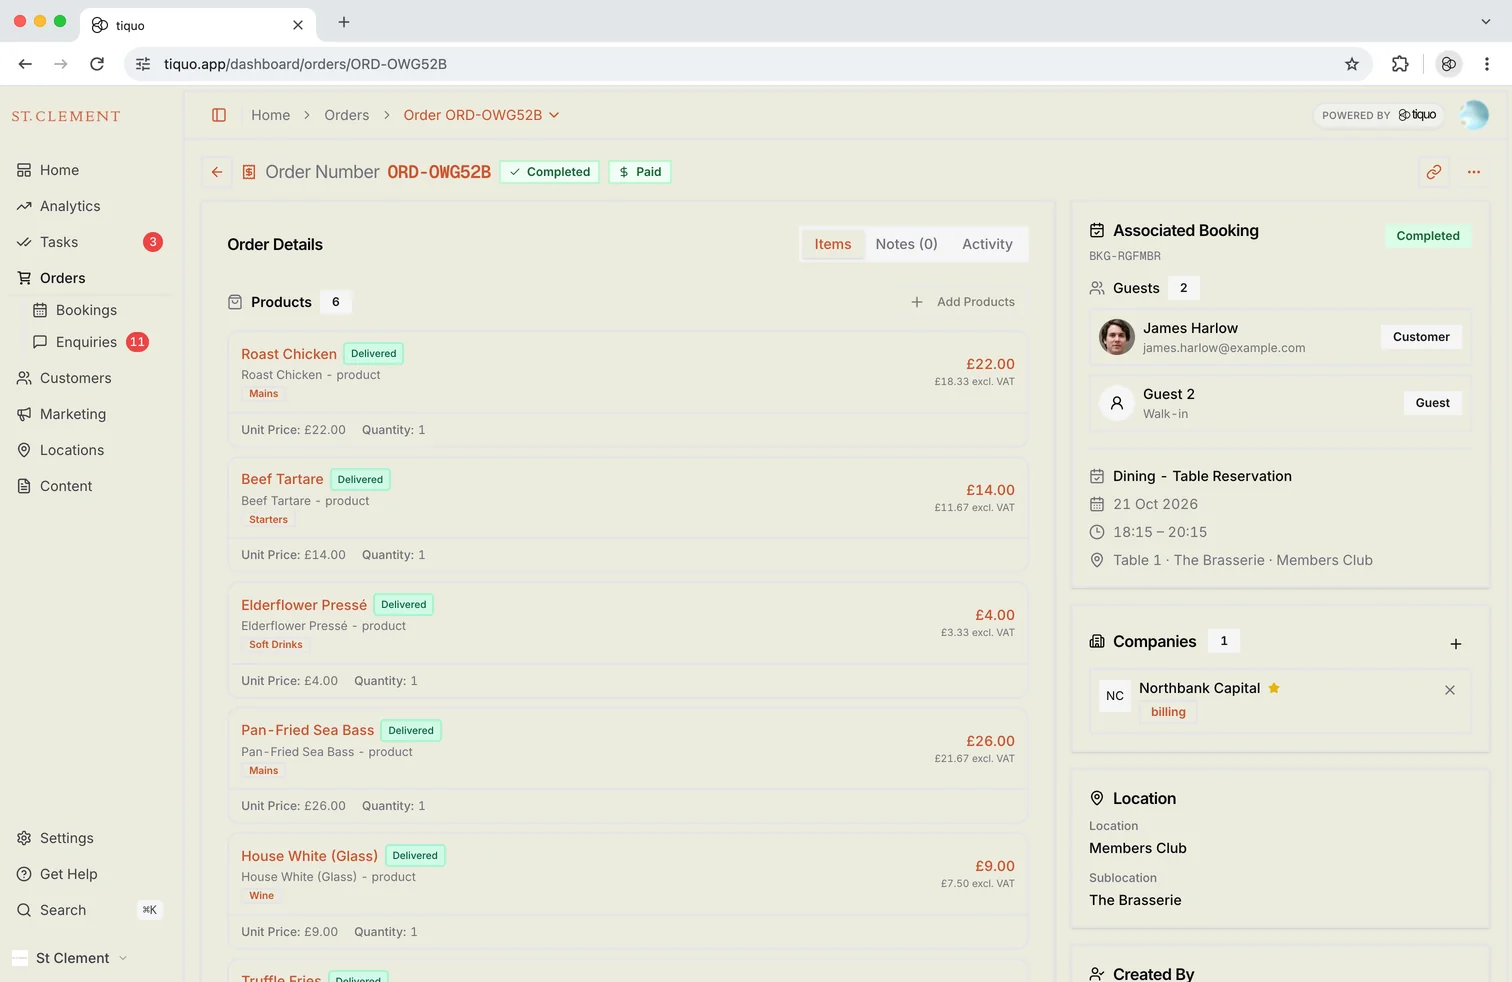
Platforma obejmuje m.in. rezerwacje, członkostwa, kasę, sklep, zapytania i CRM. Płatność jest powiązana z odpowiednim zapisem w systemie.
Obsługiwane procesy obejmują płatności online i terminalowe, zaliczki, preautoryzacje, rozliczenia cykliczne, linki płatnicze oraz zwroty. Karty podarunkowe, otwarte rachunki i podziały wymagają odpowiedniej konfiguracji.
Pracownicy mogą sprawdzać zamówienie i jego płatności razem. Finanse korzystają z powiązanych danych, aby kontrolować transakcje oraz rozliczenia.
Płatności przez granice
Grupa działająca w Londynie, Paryżu i Nowym Jorku musi uwzględnić waluty, metody płatności i wymagania poszczególnych krajów.
Przed otwarciem rynku trzeba potwierdzić dostępność Stripe, kont, urządzeń i potrzebnych metod. Wspólna platforma nie znosi tych wymagań.
Rezerwacja na telefonie, płatność w spa, rachunek restauracji i odnowienie członkostwa mogą pozostawać powiązane z profilem klienta.
Gość może wpłacić zaliczkę przed przyjazdem i zarezerwować dodatkowe usługi. Dopisanie zakupu do pokoju oraz wykorzystanie przedpłaconych środków to różne sposoby rozliczenia; należy ustalić zasady każdego z nich.
Płatności przy stole bez łamania flow
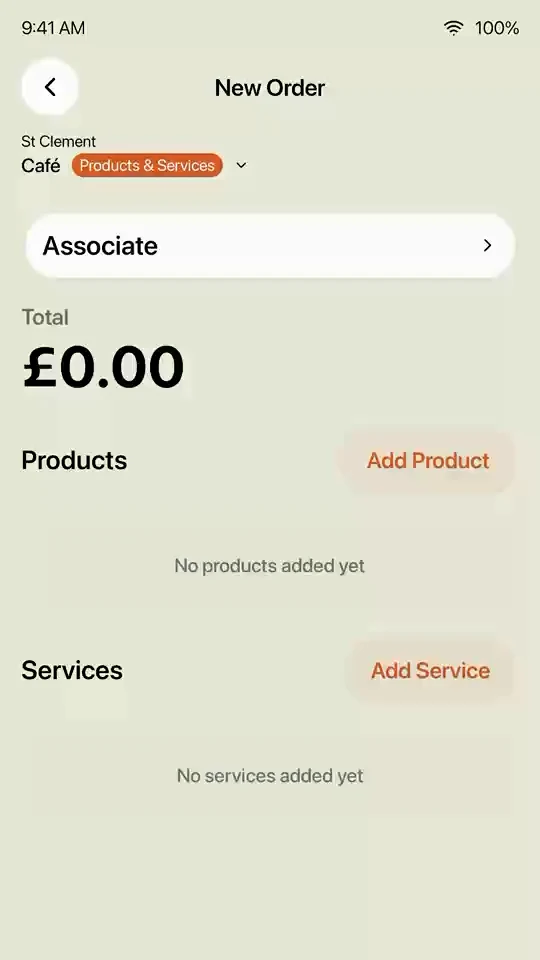
Przetestuj pracę kelnera od przyjęcia zamówienia po płatność i paragon. Sprawdź, które czynności może wykonać na jednym urządzeniu.
Aplikacja Tiquo działa na obsługiwanych terminalach S700, S710 i T600. Dostępne jest również Tap to Pay on iPhone, zależnie od urządzenia, kraju i konta Stripe.
Pracownik może obsłużyć dostępne funkcje zamówienia i płatności przy gościu. Otwarte rachunki mogą obejmować zakupy z kilku obszarów zgodnie z konfiguracją obiektu.
Paragony, faktury i płatności są powiązane z zamówieniem lub rezerwacją, co ułatwia późniejsze sprawdzenie.
Rozwiązanie bolączki wielu podmiotów
Przy kilku spółkach należy ustalić, do której należy każda pozycja rachunku.
Pokoje mogą należeć do jednej spółki, spa do drugiej, a restauracja do trzeciej. Gość nadal może oczekiwać wspólnej płatności.
Zespół finansowy powinien określić przypisanie kwot, dokumentów, podatków i zwrotów przed uruchomieniem takiego procesu.
Dla skonfigurowanych połączonych kont Tiquo może podzielić płatność między wskazane miejsca docelowe. Podział pozostaje zapisany przy zamówieniu.
Ogranicza to ręczne przypisywanie kwot. Nadal trzeba sprawdzać wypłaty, opłaty, korekty i zgodność rozliczeń.
Rachunki grupowe można dzielić po równo, według pozycji, procentowo lub według wybranych kwot. Obsługiwane procesy obejmują też napiwki i płatności etapowe za wydarzenia.
Członkostwa, billing cykliczny i przedpłacone środki
Kluby, wellness i coworking często pobierają cykliczne opłaty. Potrzebują obsługi zmian planu i nieudanych płatności.
Tiquo korzysta ze Stripe do zapisywania metod płatności i rozliczania członkostw. Dane planu są powiązane z profilem klienta, rezerwacjami oraz kasą.
Tiquo pozwala też korzystać z wcześniej doładowanych środków na wybrane produkty i usługi. Klient może sprawdzić saldo na telefonie. Nie jest to odroczona płatność ani kredyt.
Bezpieczeństwo bez przerastającej złożoności
Przy kilku krajach i podmiotach trzeba ustalić wymagania bezpieczeństwa oraz odpowiedzialność za konfigurację płatności.
Dane kart obsługuje Stripe i nie są przechowywane na serwerach Tiquo. Infrastruktura Stripe obejmuje tokenizację oraz zabezpieczenia płatności. Obiekt nadal odpowiada za swoje obowiązki i poprawne ustawienia.
Ukryty koszt, który znika
Zapytaj finanse, ile czasu zajmuje dopasowanie płatności do zamówień i wypłat. To punkt odniesienia dla oceny wdrożenia.
Przy pięciu systemach, trzech lokalizacjach i dwóch podmiotach trzeba też uzgodnić daty, identyfikatory oraz sposób przypisywania kwot.
Tiquo łączy te dane przy zamówieniach, rezerwacjach i członkostwach. Raporty pomagają sprawdzać przychody, zaliczki, zwroty oraz podziały według lokalizacji lub podmiotu.
Przed rozszerzeniem na grupę obiektów porównaj raporty z rzeczywistymi rozliczeniami i wyjaśnij różnice.
Dlaczego to partnerstwo ma znaczenie
Zacznij od listy kanałów płatności, podmiotów, walut i urządzeń. Wskaż także procesy, które pozostaną w innych systemach.
Tiquo i Stripe mogą obsłużyć uzgodniony zakres płatności na wspólnej platformie. Dostępność metod, urządzeń i podziałów trzeba potwierdzić dla konkretnych kont.
Przetestuj płatność, zwrot, nieudaną transakcję i wypłatę z udziałem zespołu obsługi oraz finansów. Dopiero wtedy rozszerz konfigurację na pozostałe usługi.

Najnowsze artykuły

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.