OfficeRnD alternatyvos: kai gera darbo erdvės programinė įranga nebeužtenka
OfficeRnD skirta bendradarbystės erdvėms, lanksčiai nuomojamiems biurams ir hibridinėms darbo vietoms valdyti. Ji siūlo narysčių, patalpų rezervacijų, sąskaitų, aukštų planų, narių portalų ir prieigos valdymo įrankius.
Pridėjus restoraną, renginius ar apgyvendinimą, sistemos vertinimo kriterijai keičiasi. Reikia suprasti, kaip naujos paslaugos derės su esamais darbo vietų valdymo procesais.
Apribojimas, kokybė ir apimtis
Ieškoti alternatyvų gali paskatinti pasikeitusi veikla: sistemai keliami nauji reikalavimai, nors ankstesnes užduotis ji tebeatlieka.
Bendradarbystės erdvė gali pasiūlyti renginių, maitinimą, sveikatingumo užsiėmimų ar narystę, galiojančią keliuose objektuose. Klubui gali prireikti kasos, bilietų, atvykimo registravimo ir bendros klientų istorijos. Finansų komandai tuomet svarbu matyti pajamas iš visų šių paslaugų.
OfficeRnD orientuojasi į darbo erdves. Lygindami ją su kitomis platformomis, atskirkite įdiegtas funkcijas nuo papildomų modulių ir integracijų, kurių reikės jūsų veiklai.
Kur trintis paprastai prasideda
Poreikis keisti sistemą dažnai išryškėja atliekant paprastus kasdienius darbus.
Registratūrai reikia matyti nario rezervacijas ir prieigos teises. Finansų komandai reikia suderinti skirtingų paslaugų pajamas. Pardavimų darbuotojams svarbu sekti užklausą iki sutarties ir mokėjimo, neprarandant kliento informacijos.
Dalį šių užduočių gali apimti OfficeRnD, kitas – jos integracijos. Vertinkite visą numatomą sprendimą: duomenų perdavimą, papildomą kainą ir atsakomybę už pagalbą.
Kodėl dirbti OfficeRnD dažnai sunkiau, nei atrodo
Funkcijų sąrašas neparodo, kiek darbo reikės sistemai paruošti.
Diegimo plane turi būti narystės taisyklės, sąskaitų išrašymas, rezervacijų nustatymai ir mokymai. Iš anksto sutarkite, kuriuos darbus atliks tiekėjas, o kuriuos – jūsų komanda.
Per bandymą naudokite savo užduotis: vienkartinio renginio rezervaciją, nario duomenų pakeitimą, prieigos suteikimą ir sąskaitos perdavimą apskaitai. Patikrinkite ir darbą telefone.
Įvertinkite, kiek pagalbos reikia naujam darbuotojui. Užrašykite neaiškius veiksmus ir aptarkite juos su tiekėju prieš pasirinkdami sistemą. Mokymų bei priežiūros laikas taip pat yra sąnaudos.
Prekės ženklo problema
Palyginkite narių portalo, rezervacijų sąsajos ir programėlės pritaikymo galimybes. Logotipas, spalvos, domenas ir pranešimai gali turėti skirtingus nustatymus bei kainą.
Nario telefone išbandykite rezervaciją, mokėjimą ir narystės peržiūrą. Taip pamatysite, ar visas procesas atitinka jūsų prekės ženklą ir ar juo patogu naudotis.
Tiquo narių portalą, rezervacijų ir mokėjimo sąsajas galima pritaikyti jūsų prekės ženklui. Konkretų rezultatą verta įvertinti per pristatymą.
Požymiai, kad verta žiūrėti į alternatyvas
Alternatyvas verta palyginti, jei pradėjote teikti maitinimo, sveikatingumo ar apgyvendinimo paslaugas, o jų duomenis tenka nuolat perkelti rankomis. Pirmiausia patikrinkite, ar problemą galima išspręsti esamais nustatymais arba integracijomis.
Kiti požymiai – pasikartojantys sinchronizavimo sutrikimai, darbuotojams neaiškūs procesai ir didėjanti sistemų priežiūros kaina. Vertinkite konkrečius savo komandos sunkumus.
Kaip lygina Tiquo
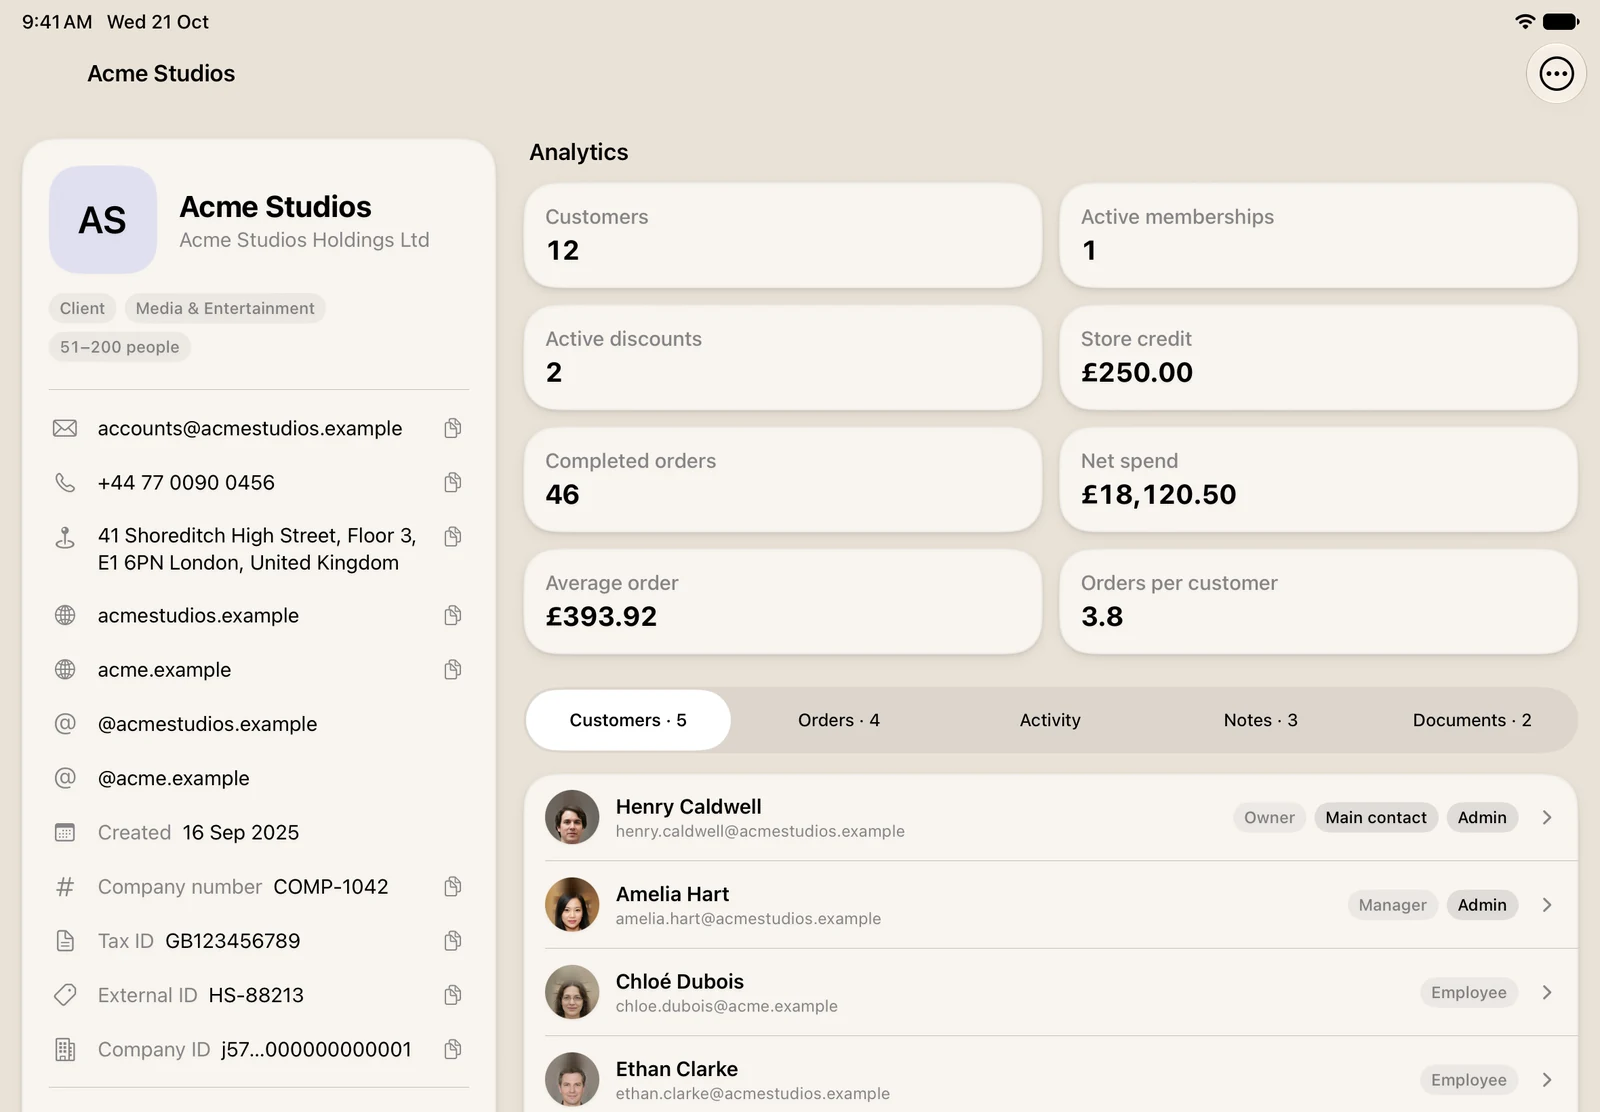
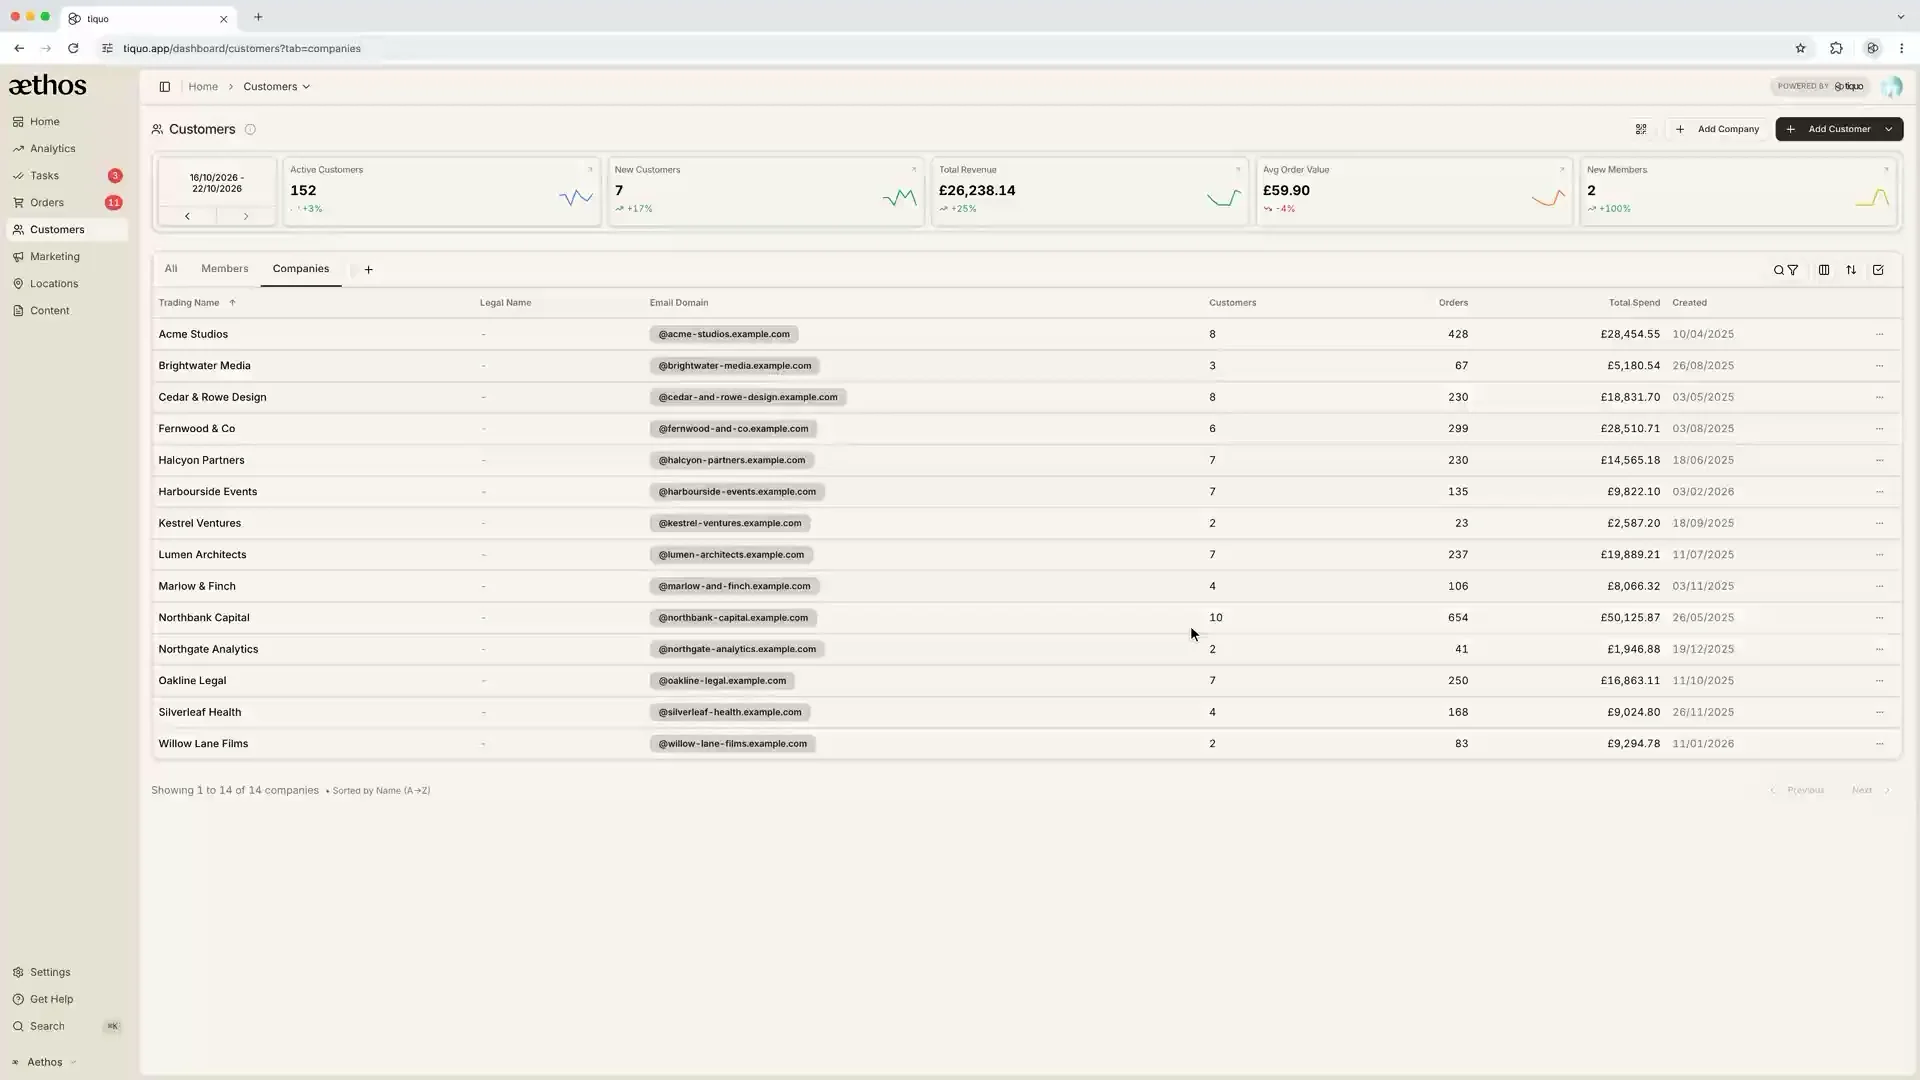
Tiquo vienoje platformoje apima produktus, paslaugas, rezervacijas, formas, sutartis, narystes, mokėjimus ir klientų duomenis. Ji skirta ir mišrios paskirties objektams, kuriuose darbo vietos yra tik dalis veiklos.
Bendrame kliento profilyje galima susieti darbo vietos rezervaciją, vakarienę, spa procedūrą, renginio bilietą ir nakvynę. CRM pateikia veiklos istoriją bei prognozes, o Social Graph padeda suprasti klientų tarpusavio ryšius.
Tinkamai sukonfigūravus susietas paskyras, Tiquo gali paskirstyti mokėjimą keliems gavėjams ir išlaikyti ryšį su užsakymu. Tiquo taip pat leidžia naudoti iš anksto papildytą likutį. Mokėjimą galima dalyti lygiomis dalimis, pagal prekes, procentais ar pasirinktomis sumomis.
Tiquo narystės, lojalumo naudos ir dovanų kortelės gali galioti skirtinguose objektuose. Jūs nustatote, kur jos priimamos ir kaip naudojamos restorane, sporto salėje, viešbutyje ar parduotuvėje.
Tiquo apima POS, viešbučio valdymą, spa ir užsiėmimų rezervacijas, renginius bei bilietus. Susiejus veiklą su klientu, darbuotojams lengviau matyti jo apsilankymus ir pirkinius.
Tiquo galima naudoti naršyklėje ir palaikomuose mobiliuosiuose bei POS įrenginiuose. Prieš diegdami išbandykite reikalingas funkcijas su savo įranga ir suplanuokite komandos mokymus.
Tiquo ataskaitose galima lyginti objektų ir padalinių pajamas bei klientų veiklą. Prognozuojama kliento vertė ir kito užsakymo laikas papildo istorinius duomenis; jų tikslumą verta vertinti pagal turimus įrašus.
Priimant sprendimą
OfficeRnD verta įtraukti į palyginimą, kai pagrindinė veikla yra bendradarbystės erdvės, biurų nuoma ar hibridinės darbo vietos. Sprendimą turėtų lemti jūsų rezervacijų, sąskaitų, lankytojų ir prieigos valdymo poreikiai.
Kai veikla apima daugiau paslaugų, išbandykite visą kliento apsilankymą: užklausą, rezervaciją, atvykimą, papildomus pirkinius ir atsiskaitymą. Patikrinkite, kur darbuotojai matys duomenis ir kaip jie pateks į ataskaitas.
Tiquo verta palyginti, jei norite šias užduotis atlikti vienoje platformoje. Vertinkite funkcijas, diegimo planą ir bendras sąnaudas pagal savo veiklą.


Naujausios istorijos

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.