Pereiti prie pagrindinio turinio

Įmonės infrastruktūra globaliam svetingumui.

Valdykite keliose vietose veikiančias svetingumo grupes vienoje susietoje platformoje, apimančioje POS ir užsakymus, rezervacijas, klientus ir įmones, narystes, užklausas, formas, rinkodarą, atsargas, mokėjimus ir analizę, su teisių aprėptimis, API prieiga, webhookais ir konfigūruojamu diegimu.
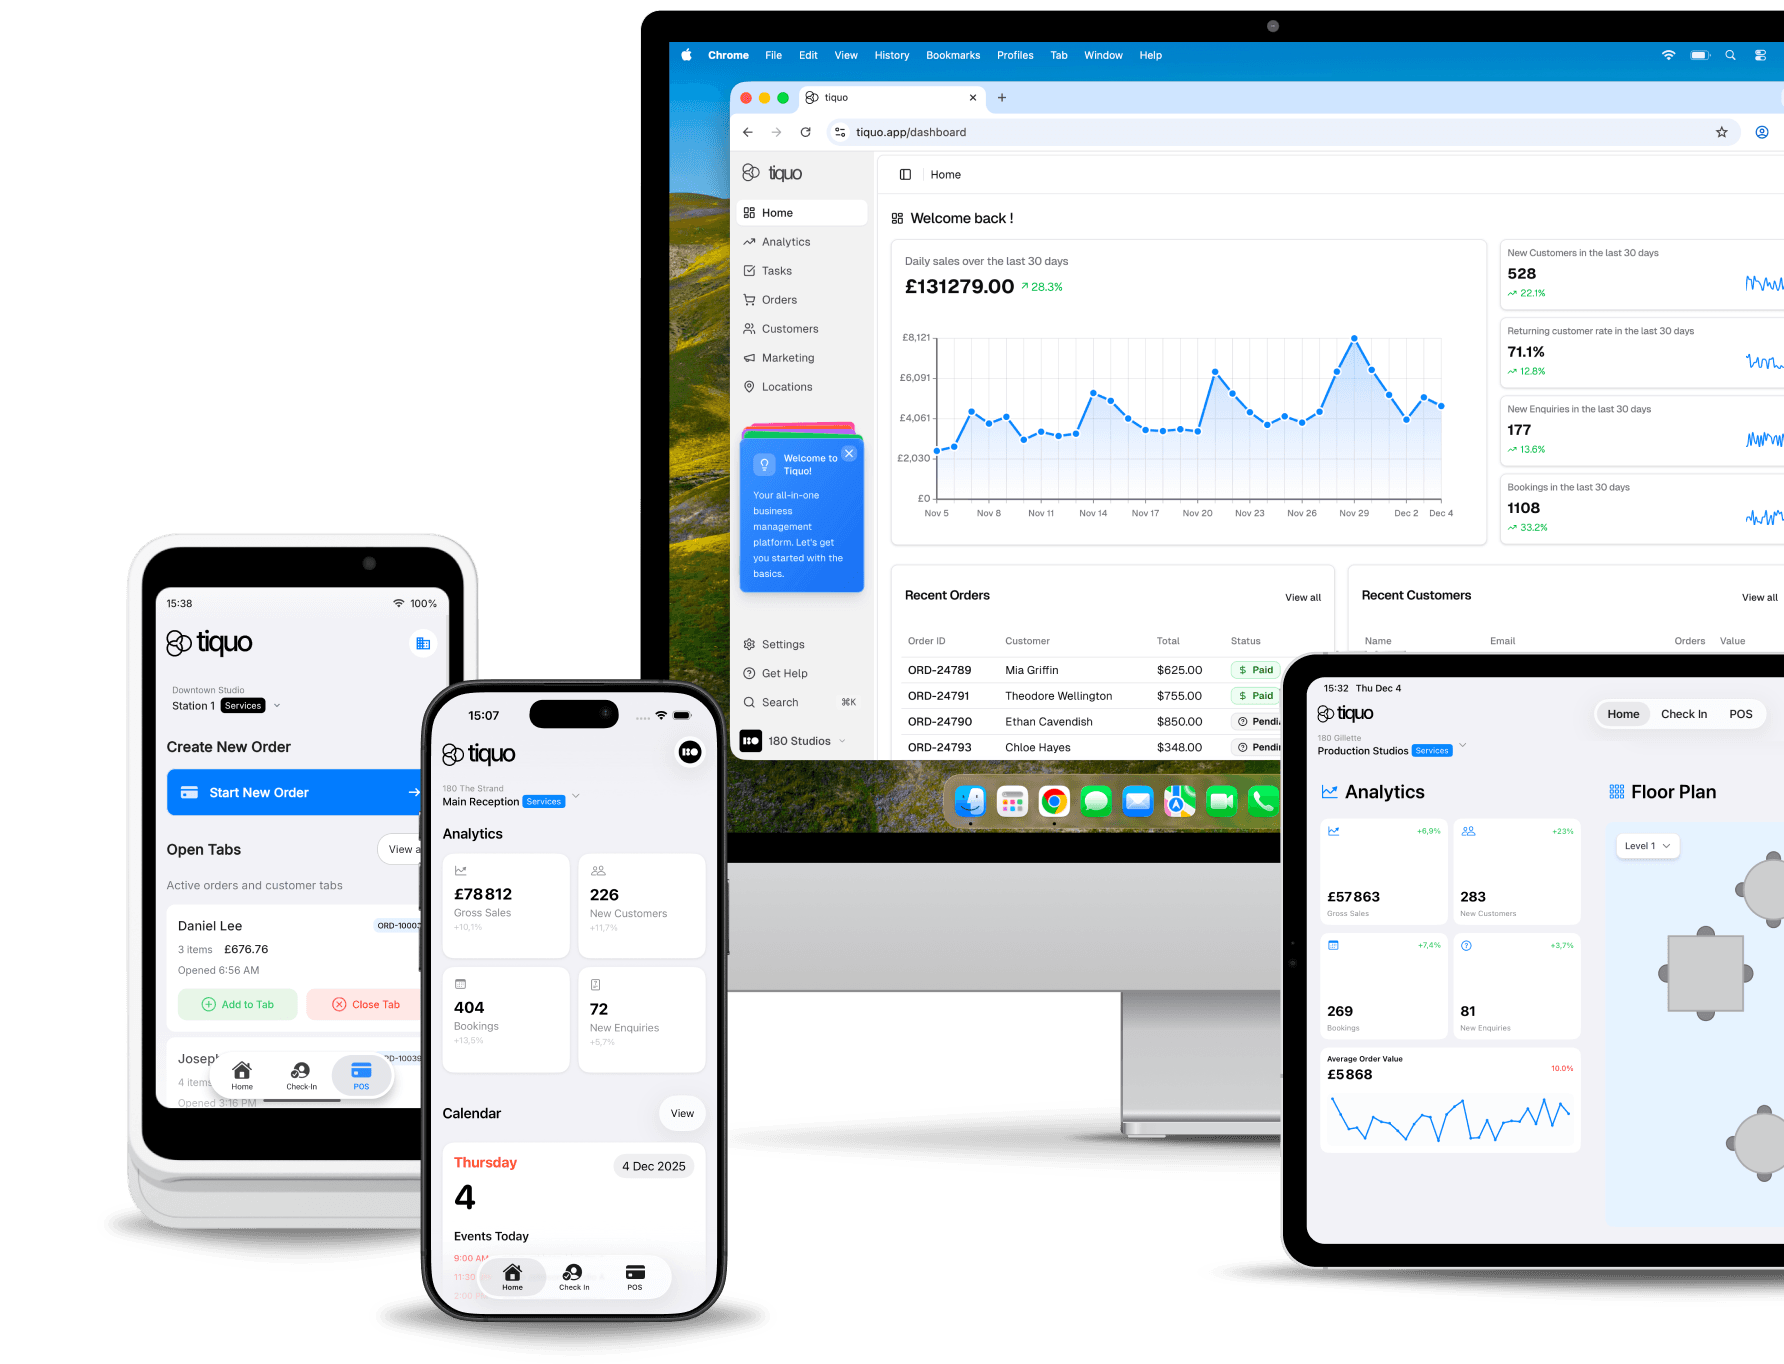
Sukurta plėtrai. Suprojektuota sudėtingumui.

Nesvarbu, ar valdote 10 vietų, ar 1000 – Tiquo suteikia infrastruktūrą, valdymą ir našumą, reikalingą įmonės lygio svetingumo veiklai dideliu mastu.

Įmonės lygio saugumas.

Vykdomas SOC 2 Type II auditas. Atitinka PCI DSS ir GDPR, su SSO, audito žurnalais, vaidmenimis pagrįstais leidimais ir griežtu duomenų atskyrimu tarp subjektų.

Globalios operacijos.

Daugiavaliutė, daugiakalbė ir regionui specifinės konfigūracijos mokesčiams, mokėjimams ir atitikčiai. Centralizuota priežiūra su vietiniu vykdymu.

Kelių prekės ženklų architektūra.

Valdykite atskirus prekių ženklus su unikaliomis tapatybėmis, kainodara ir svečių patirtimis, dalindamiesi infrastruktūra, duomenimis ir operaciniais standartais.

API pirmiausia platforma.

Išsami REST API ERP, CRM, PMS, duomenų sandėliams ir pasirinktiniams įmonės darbo eigoms.

Paskirtas palaikymas.

Įvardintas paskyros valdymas, prioritetinis 24/7 palaikymas, pasirinktiniai SLA ir strateginė diegimo partnorystė.

Pažangi analitika.

Portfelio lygio ataskaitos, prekių ženklų ir vietų palyginimai, lyginamoji analize ir BI eksportai vadovų komandoms.

Portfelio valdymas

Viena platforma. Neribota plėtra.

Hierarchinė organizacija.

Struktūrizuokite regionus, prekių ženklus, objektų tipus, juridinius asmenis ir vietas su suvestinėmis ataskaitomis bet kuriame lygyje.

Centralizuoti standartai, vietinis lankstumas.

Apibrėžkite globalias kainas, politikas ir darbo eigas, kurios kaskadizuojasi per portfelį, leisdamos vietų lygio pritaikymą, kur reikia.

Tarpnuosavybinis svečių atpažinimas.

Svečių profiliai, lojalumo statusas, nuostatos ir istorija lydi klientus per kiekvieną prekės ženklą ir vietą.

Konsoliduotos finansinės operacijos.

Suvienodintas mokėjimų apdorojimas, suderinimas ir ataskaitos su tinkamu apskaitos atskyrimu tarp juridinių asmenų.

Add Sublocation
Skaičiais

Įmonės lygio veikla.

100+

vietų per paskyrą

99,99%

veikimo laiko SLA

300+

savosios integracijos

24/7

prioritetinis palaikymas

Įmonių integracijos

Sujunkite visą savo technologijų paketą.

Tiquo integruojasi su jūsų esamomis sistemomis, įgalindama sklandias įmonės darbo eigas finansų, operacijų ir duomenų srityse.

ERP sistemos

SAP, Oracle, Microsoft Dynamics ir kitos.

CRM platformos

Salesforce, HubSpot, Microsoft Dynamics CRM.

Apskaita

Xero, QuickBooks, Sage ir įmonių DK sistemos.

Tapatybės teikėjai

Okta, Azure AD, Google Workspace SSO.

Nuosavybės valdymas

Opera, Mews, Cloudbeds ir kitos.

Kanalų valdytojai

SiteMinder, Cloudbeds, RateGain.

BI ir analitika

Tableau, Power BI, Looker ir duomenų sandėliai.

Pasirinktinis API

REST API individualioms darbo eigoms ir integracijoms.

Saugumas ir atitiktis

Įmonės lygio pasitikėjimas.

SOC 2

SOC 2 Type II

Saugumo kontrolės, sukurtos atitikti SOC 2 Type II reikalavimus įmonių duomenų apsaugai.

PCI

PCI DSS

Saugus kortelių apdorojimas ir mokėjimų atitiktis.

GDPR

GDPR atitinkantis

Europos privatumo ir duomenų apsaugos standartai įterpti į platformos dizainą.

Šifravimas

Galutinis šifravimas ramybėje ir perduodant.

DUK

Pasiruošę transformuoti savo portfelį?

Kalbėkite su mūsų įmonės komanda.

© 2026 Tiquo. "Tiquo" ir Tiquo logotipas yra registruoti Tiquo Ltd prekių ženklai.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Viena platforma viešbučiams, SPA, pamokoms, renginiams, restoranams ir dar daugiau.

Tiquo Ltd
London, UK

LinkedInTop Performer Spring

Naudojame slapukus

Naudojame slapukus, kad pagerintume jūsų patirtį mūsų svetainėje. Tęsdami naršymą, sutinkate su mūsų slapukų naudojimu.

Sužinokite daugiau