Qué debería hacer de verdad un PMS hotelero moderno en 2026
Al elegir un PMS, empieza por el tipo de hotel que gestionas. Las habitaciones, tarifas y reservas son esenciales, pero quizá también necesites conectar restaurantes, spa, eventos, coworking, membresías o tiendas.
La prueba consiste en seguir una estancia completa y comprobar dónde se pierde información o aparece trabajo manual. Estos son los puntos que conviene revisar.
Debería ser un sistema operativo, no un parche suelto
Identifica qué sistema gestiona cada servicio y cómo comparte sus datos con el PMS. Comprueba si recepción puede consultar un pedido del restaurante o una reserva de spa sin buscar en otra herramienta.
Prueba una estancia con cena, tratamiento y minibar cargados a la habitación. Revisa cuándo aparecen los cargos, cómo se corrigen y qué información recibe el huésped al salir.
Debería saber quiénes son de verdad tus huéspedes
El equipo puede necesitar más que los datos de contacto y el historial de estancias. Comprueba si puede consultar reservas de otros servicios, preferencias, membresías, recompensas y tarjetas regalo, según sus permisos.
Por ejemplo, recepción podría preparar la llegada de alguien que se alojó dos veces el año anterior y suele reservar spa el primer día. Ese contexto debe estar disponible cuando hace falta y mantenerse actualizado.
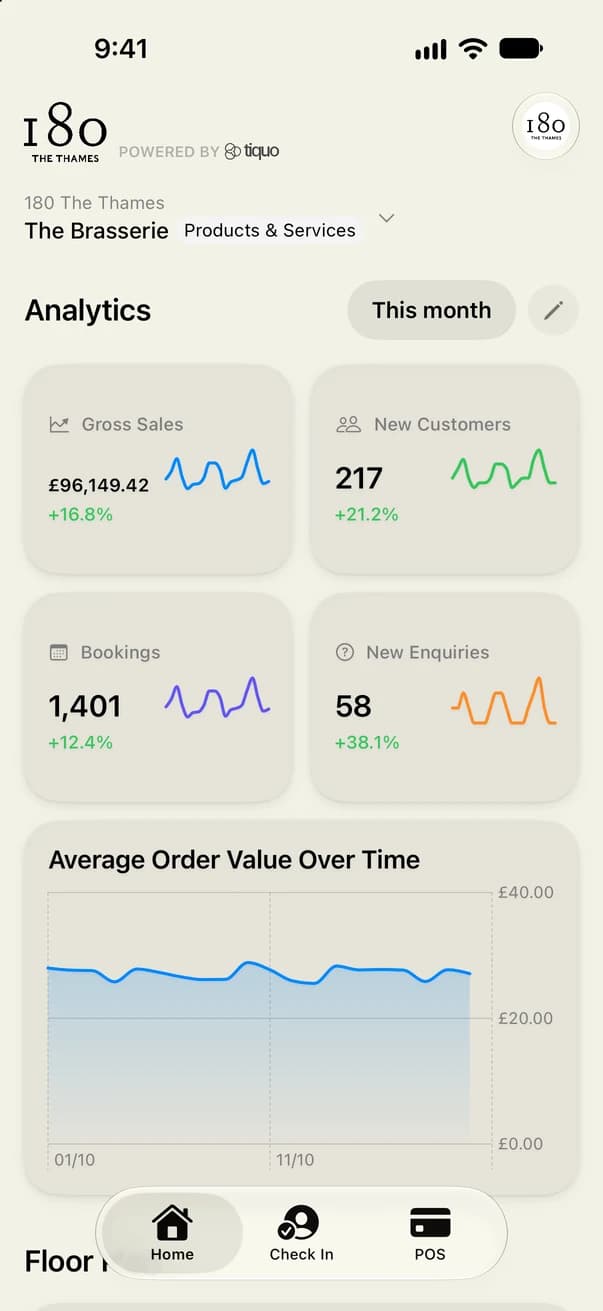
Tiquo vincula la actividad al perfil del cliente. Social Graph muestra relaciones entre clientes, y los análisis añaden estimaciones del valor futuro y del intervalo hasta su próximo pedido. Estas previsiones son orientativas y deben revisarse junto al historial.
Debería llevar las finanzas multi-entidad casi sin que te enteres
Las habitaciones, el restaurante y el spa pueden pertenecer a entidades jurídicas distintas. Si es tu caso, revisa cómo se asignan los ingresos, se generan las facturas y se concilian los cobros.
Pide una prueba con una cuenta que incluya servicios de varias entidades, una devolución y un pago dividido. Confirma qué configuración requiere y qué revisiones debe realizar finanzas.
Tiquo puede repartir cobros entre cuentas conectadas configuradas para ello y mantener las asignaciones vinculadas al pedido. El alcance debe acordarse según la estructura del negocio.
Debería dejar que el huésped se autogestione
Decide qué gestiones quieres ofrecer desde el móvil: identificarse, revisar la cuenta, pagar, reservar servicios o consultar beneficios. Prueba esos pasos como cliente y comprueba cuándo necesita intervenir el personal.
Tiquo ofrece saldo prepago para productos, servicios y reservas elegibles. Las recargas, canjes, ajustes y reembolsos permanecen vinculados al perfil y a los informes.
Las tarjetas digitales de socio pueden utilizarse en Apple Wallet y Google Wallet. Si necesitas acceso a habitaciones desde el móvil, confirma por separado la compatibilidad de las cerraduras y la configuración requerida.
Debería funcionar en cualquier dispositivo, sin recortes
Recepción puede trabajar en un ordenador, el restaurante en una tableta y el equipo de eventos en un móvil. Prueba las tareas de cada área en el dispositivo que vaya a utilizar.
Comprueba las funciones disponibles, los permisos y los requisitos de conexión. Incluye al equipo de limpieza si necesita actualizar el estado de las habitaciones fuera de recepción.
Debería enlazar todo el viaje del huésped
Un cliente puede conocer el hotel por una exposición, volver al restaurante y reservar una estancia meses después. Revisa si el sistema permite reconocer esa relación sin reconstruirla a partir de varias bases de datos.
Con ese historial puedes preparar ofertas relacionadas con la actividad del cliente, como un tratamiento al reservar una habitación o una invitación a otro evento. Comprueba cómo se configuran las campañas y cómo se respetan las preferencias de comunicación.
Debería adaptarse a ti, no al revés
Un hotel de 30 habitaciones y uno de 500 tienen necesidades distintas. Incluye en la demostración tus procesos de llegada, limpieza, tarifas, eventos e informes.
Revisa qué puedes configurar sin desarrollo y qué requiere ayuda del proveedor. Prueba también formularios, contratos y firmas para comprobar dónde quedan guardados y quién puede consultarlos.
Dónde encaja Tiquo
Tiquo reúne gestión hotelera, TPV, reservas, entradas, membresías, CRM, eventos, accesos, pagos y análisis. Puede servir a hoteles que necesitan conectar varios servicios o ubicaciones.
Los perfiles, reservas, pedidos, pagos, formularios e informes comparten plataforma. Algunos procesos, como conexiones con otros PMS, reparto de pagos, aplicaciones para clientes e implantación, dependen de la configuración y del alcance acordado.
Antes de elegir, pide que se demuestre tu estancia de principio a fin y acuerda la migración, la formación y las responsabilidades de puesta en marcha.




Últimos artículos

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.