Saltar al contenido principal
Todos los artículos
AlternativesFeb 25, 2026

Alternativas a Toast: cuando el software de restaurante cobra por todo
El precio de un TPV debe evaluarse con la configuración que vas a utilizar. Además de pedidos y cobros, puede que necesites pedidos online, fidelización, tarjetas regalo, marketing, gestión de equipos o eventos.

Si comparas Toast con otras plataformas, solicita presupuestos que incluyan los mismos procesos, dispositivos y locales. Así podrás ver qué cubre cada propuesta y qué se paga por separado.

Separa la cuota de software, los complementos, el hardware, la implantación y el procesamiento de pagos. Comprueba cómo cambia el coste al añadir dispositivos o ubicaciones.

El modelo de precios por complementos

Confirma los proveedores y métodos de pago disponibles en tu mercado, las tarifas y las condiciones de permanencia. Pide que las funciones imprescindibles aparezcan en la propuesta, incluidas las que dependan de una integración.

Haz una lista de los terminales, tabletas, impresoras y lectores que necesitas. Verifica qué equipos puedes conservar, cuáles debes comprar y cómo se sustituyen si fallan.

Soporte cuando de verdad lo necesitas

Revisa también las pantallas que ve el cliente: pedidos, reservas, recibos, fidelización y portal. Confirma qué logotipos, colores y mensajes puedes personalizar.

Un fallo de pagos o impresión durante el servicio necesita una respuesta operativa clara. Pregunta por horarios, canales de contacto, prioridades y escalado.

Cuando el negocio supera el restaurante

Prueba qué puede hacer el equipo mientras se resuelve una incidencia o se recupera internet. Incluye esos procedimientos en la formación.

Si gestionas hotel, spa, membresías o eventos, comprueba cómo se relacionan sus reservas y compras con el TPV. Sigue a un cliente que utiliza varios servicios y revisa qué ve cada departamento.

Anota las herramientas adicionales, los datos que intercambian y el trabajo de conciliación. Compara el coste de mantener esas conexiones con el de reunir más funciones.

Señales de que puede ser momento de mirar alternativas

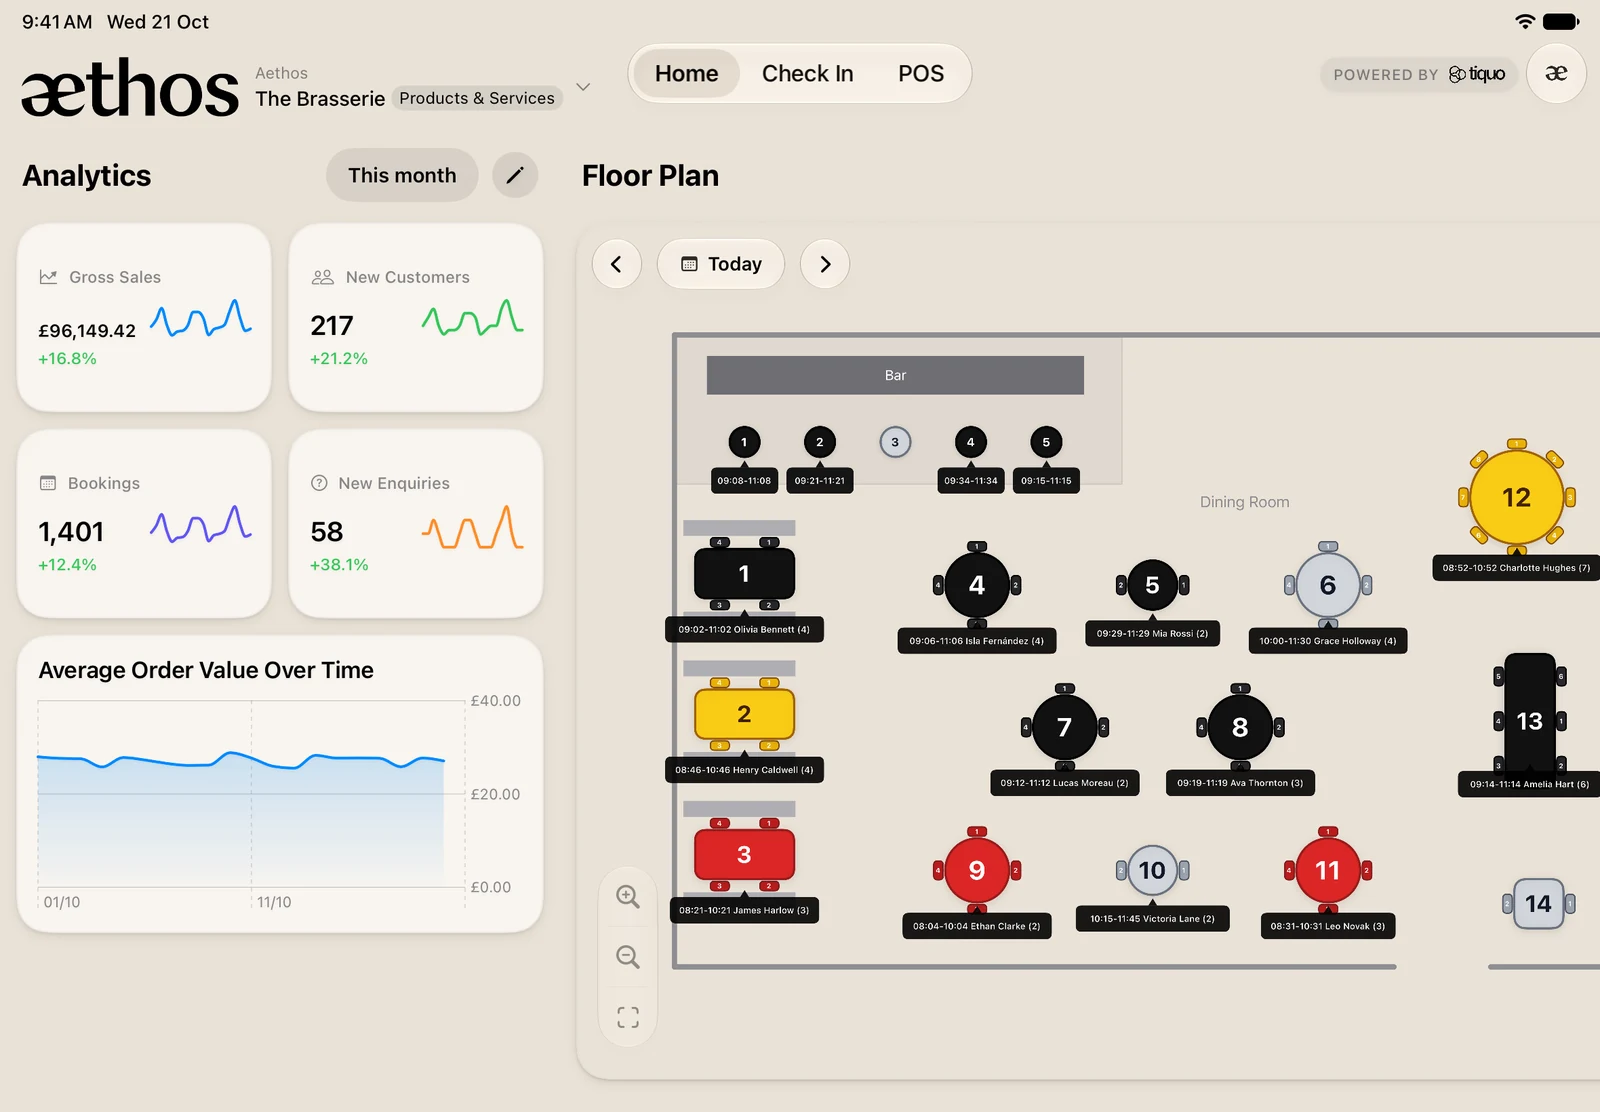
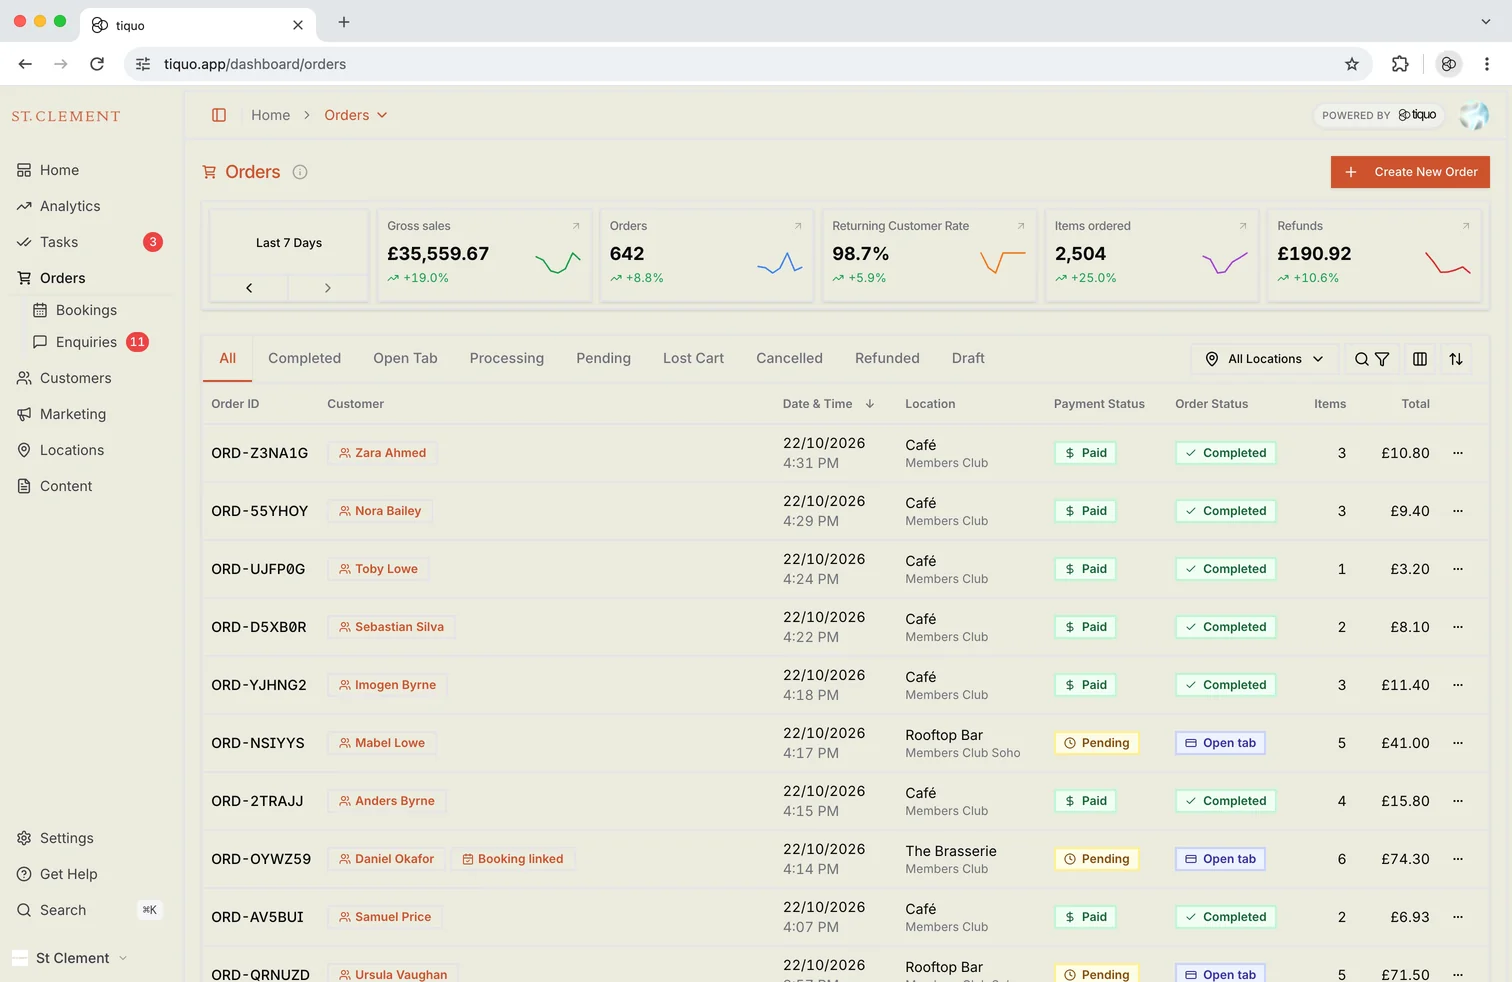
La plataforma principal de Tiquo abarca TPV, pedidos online, fidelización, membresías, CRM, reservas, consultas y eventos, formularios, inventario, pagos e informes.

Qué cambia con Tiquo

Marketing, mensajería, hardware, ubicaciones adicionales, aplicaciones o sitios web a medida e implantación pueden presupuestarse por separado. Tiquo no se presenta como software de nóminas; confirma los servicios opcionales en la propuesta.

Entre los dispositivos compatibles están iPhone, iPad y los terminales S700, S710 y T600, además del acceso web. Verifica la configuración adecuada para cada puesto.

Las reservas, los portales de socios, la fidelización y los pagos se pueden presentar con la marca del negocio. Pide una demostración de las pantallas que utilizarán tus clientes.

Tiquo incorpora reservas de bienestar, solicitudes de eventos privados, entradas, membresías, CRM de clientes y empresas, formularios e inventario. Los hoteles pueden utilizar funciones de Tiquo o integraciones PMS compatibles según la configuración acordada.

Las compras, reservas y actividad de membresía se pueden vincular al mismo perfil. Social Graph representa relaciones entre clientes y los análisis añaden estimaciones del valor del cliente y del intervalo hasta su próximo pedido.

Los pagos online, en terminal y con Tap to Pay utilizan Stripe. En las cuentas conectadas configuradas para ello, un cobro puede repartirse entre varios destinos y permanecer asociado al pedido. Tiquo también ofrece saldo prepago para productos y servicios elegibles.

La decisión

Pide que cada proveedor demuestre un servicio con pedidos, cambios, pagos y cierre. Si tienes otras áreas, incluye sus reservas y cargos en la prueba.

Valora la cobertura, el coste total, la formación y las condiciones de soporte. Si decides cambiar, acuerda la migración de datos y la puesta en marcha antes de sustituir las herramientas actuales.

© 2026 Tiquo. «Tiquo» y el logo de Tiquo son marcas registradas de Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Una plataforma para hoteles, spas, clases, eventos y restaurantes.

Tiquo Ltd
Londres, Reino Unido

LinkedInTop Performer Spring

Usamos cookies

Elige si permites las cookies de análisis y publicidad. Puedes aceptarlas o rechazarlas. Cerrar este aviso equivale a rechazarlas.

Más información