Zum Hauptinhalt springen
Alle Artikel
BetriebFeb 19, 2026

Zuverlässiges Reporting über mehrere Standorte in Hospitality
Wenn Ihr Wochenbericht mit mehreren Exporten beginnt, lohnt sich ein Blick auf die Daten dahinter. Welche Quellen werden verwendet, welche Korrekturen sind nötig und wann stehen geprüfte Zahlen bereit?

Verlässliche Berichte helfen bei Entscheidungen zu Preisen, Personal und Angeboten. Dafür müssen nicht zwangsläufig alle Standorte dieselbe Software nutzen. Sie brauchen jedoch vergleichbare Daten und nachvollziehbare Berechnungen.

Warum Multi-Standort-Reporting bricht

Legen Sie fest, was Ihre Kennzahlen enthalten. Wird Umsatz vor oder nach Steuern gezeigt? Wie werden Rabatte, Trinkgeld, Stornierungen und Rückerstattungen behandelt? Welcher Geschäftstag gilt für Verkäufe nach Mitternacht?

Prüfen Sie auch Währungen, Zeitzonen und die Zuordnung zu Standorten und Gesellschaften. Schon kleine Unterschiede können einen scheinbaren Leistungsunterschied zwischen zwei Häusern erklären.

Ein Bericht sollte erkennen lassen, bis wann Daten enthalten sind und ob eine Quelle fehlt. Eine Übertragung in Echtzeit ist für manche Entscheidungen hilfreich; für andere genügt ein täglich aktualisierter, geprüfter Stand.

Was zuverlässiges Multi-Standort-Reporting braucht

Testen Sie, wie nachträgliche Korrekturen in den Bericht gelangen. Gleichen Sie eine bekannte Periode mit der Buchhaltung ab und klären Sie, wer Abweichungen untersucht.

Vom Gesamtumsatz sollte Ihr Team zu den zugrunde liegenden Vorgängen gelangen können. Verknüpfte Bestell- und Zahlungsdaten erleichtern es, Rückfragen zu beantworten und Fehler einzugrenzen.

Bei mehreren Gesellschaften müssen Zuordnungen und Zugriffsrechte stimmen. Eine gemeinsame Übersicht ersetzt nicht die getrennte Prüfung der jeweiligen Abschlüsse.

Tiquo verbindet Kasse, Buchungen, Mitgliedschaften, Check-ins, Zahlungen und CRM. Die eingesetzten Bereiche nutzen gemeinsame Betriebsdaten, wodurch sich manche Exporte und manuelle Abgleiche vermeiden lassen.

Wie Tiquo das löst

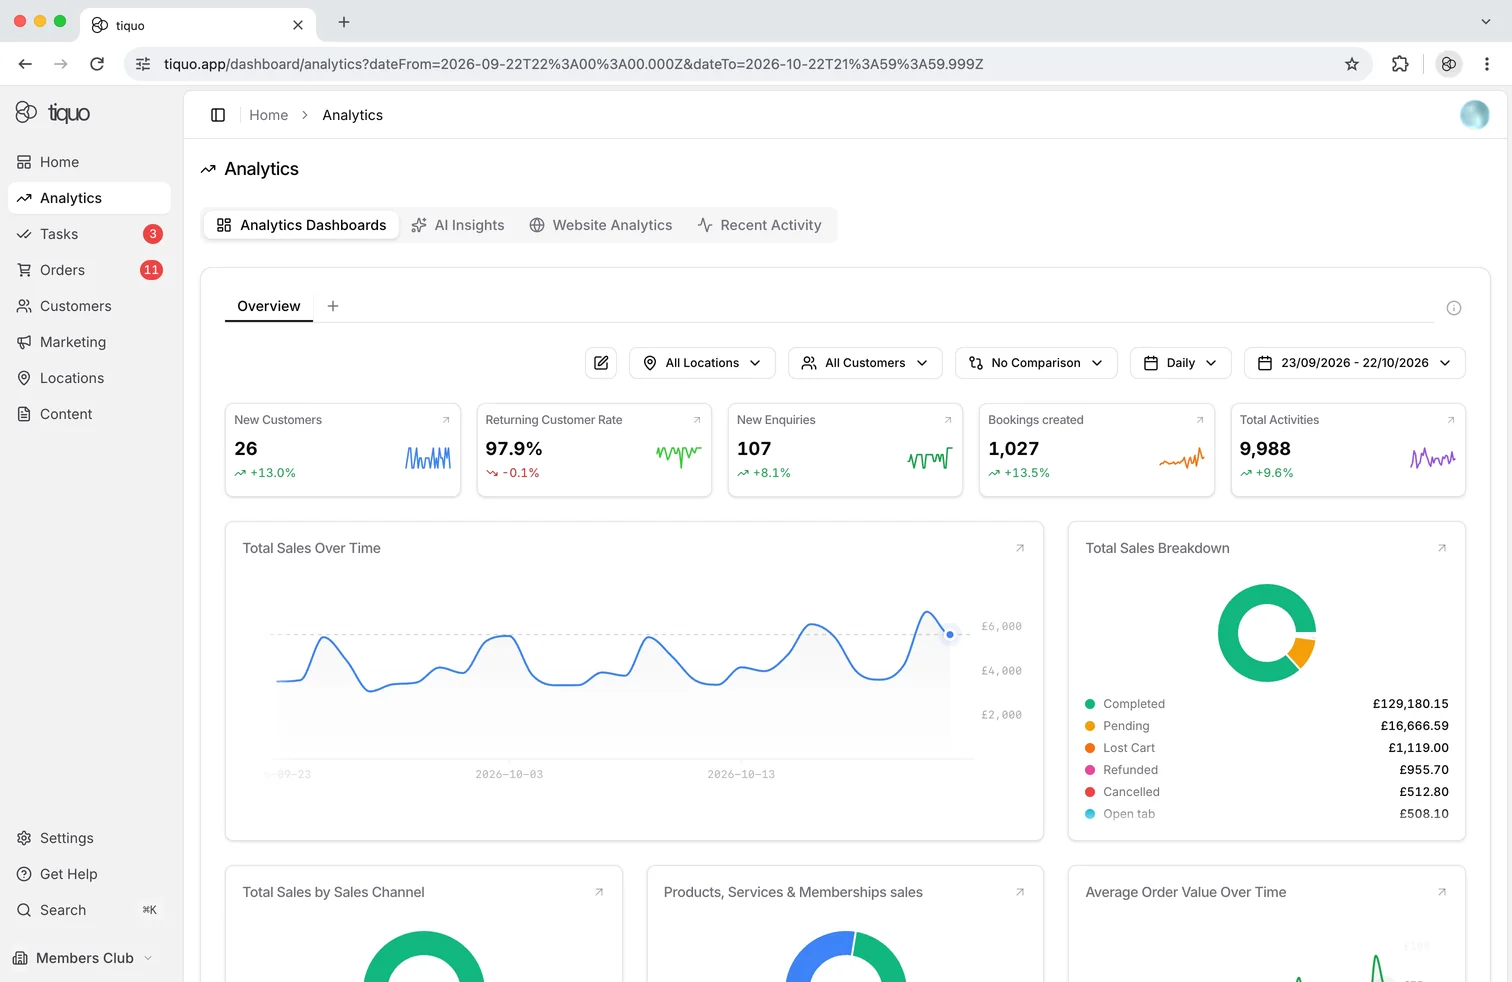
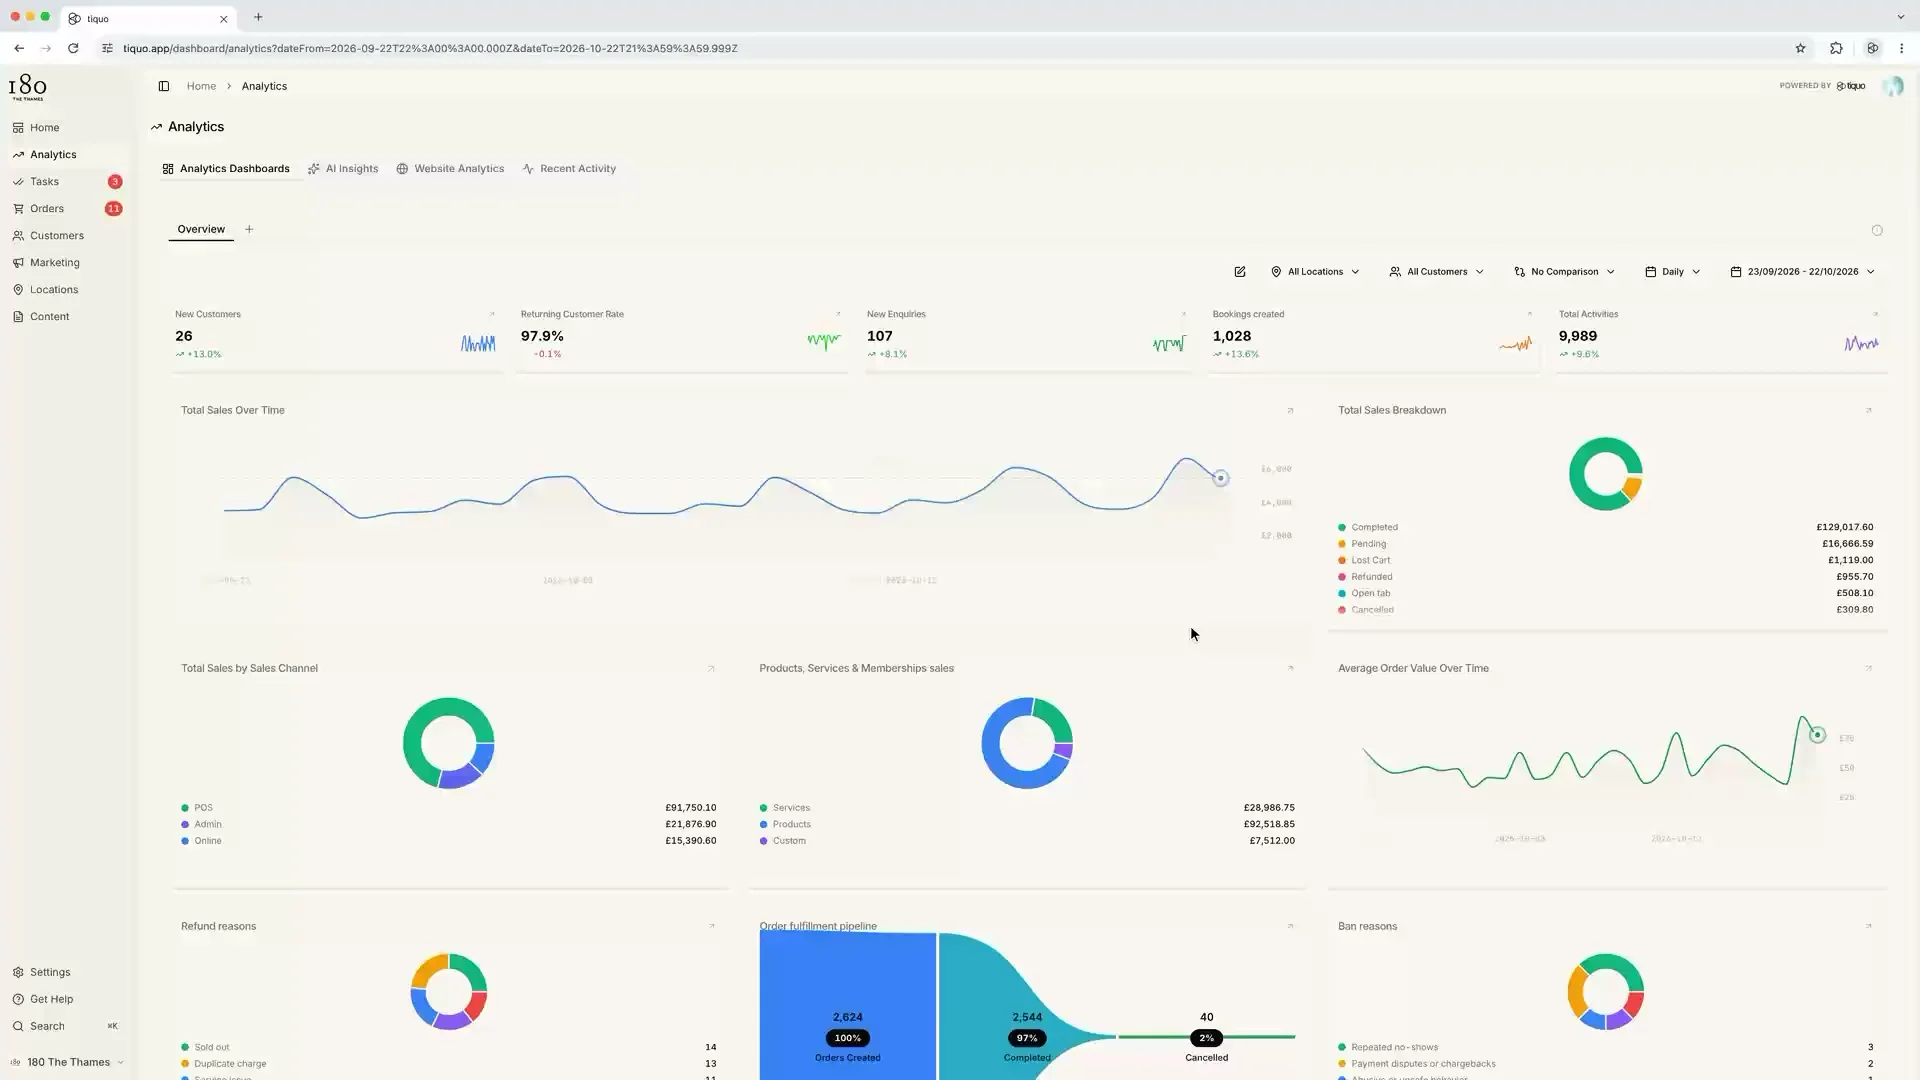
Ansichten auf Portfolioebene zeigen Umsatz und Kundenaktivität über Standorte und Marken hinweg. Ihre Aussagekraft hängt weiterhin von vollständigen Daten und passenden Einstellungen ab.

Bei entsprechend eingerichteten verbundenen Konten können Zahlungszuordnungen mit den Bestellungen verknüpft bleiben. Das unterstützt den Abgleich; die Buchhaltung prüft weiterhin Auszahlungen, Gebühren und Ausnahmen.

Gemeinsame Kundenprofile können Aktivitäten aus mehreren Standorten enthalten. Dabei müssen Datensätze der richtigen Person zugeordnet sein. Beziehungen zwischen Mitgliedern und Unternehmen geben zusätzlichen Kontext, belegen aber für sich genommen keinen Einfluss auf Kaufentscheidungen.

Prognosen zum Kundenwert und zur nächsten Bestellung ergänzen historische Berichte als Schätzungen. Vergleichen Sie sie mit der tatsächlichen Entwicklung, bevor Sie größere Entscheidungen darauf stützen.

Zum Mitnehmen

Wählen Sie einen Bericht, den Ihr Team regelmäßig erstellt, und bilden Sie ihn in der vorgesehenen Einrichtung nach. Vergleichen Sie Zahlen, Zeitaufwand und offene Rückfragen. So erkennen Sie, ob die neue Lösung Ihre Berichterstattung tatsächlich verbessert.

© 2026 Tiquo. "Tiquo" und das Tiquo-Logo sind eingetragene Marken von Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Eine Plattform für Hotels, Spas, Kurse, Veranstaltungen und Restaurants.

Tiquo Ltd
London, Vereinigtes Königreich

LinkedInTop Performer Spring

Wir verwenden Cookies

Sie können Cookies für Analysen und Werbung akzeptieren oder ablehnen. Wenn Sie diesen Hinweis schließen, werden diese Cookies abgelehnt.

Mehr erfahren