Zum Hauptinhalt springen

Skalieren ohne Grenzen.

Führen Sie Gastgewerbegruppen mit mehreren Standorten auf einer vernetzten Plattform für POS und Bestellungen, Buchungen, Kunden und Unternehmen, Mitgliedschaften, Anfragen, Formulare, Marketing, Bestand, Zahlungen und Analysen, mit Berechtigungsbereichen, API-Zugriff, Webhooks und konfigurierbarer Einführung.
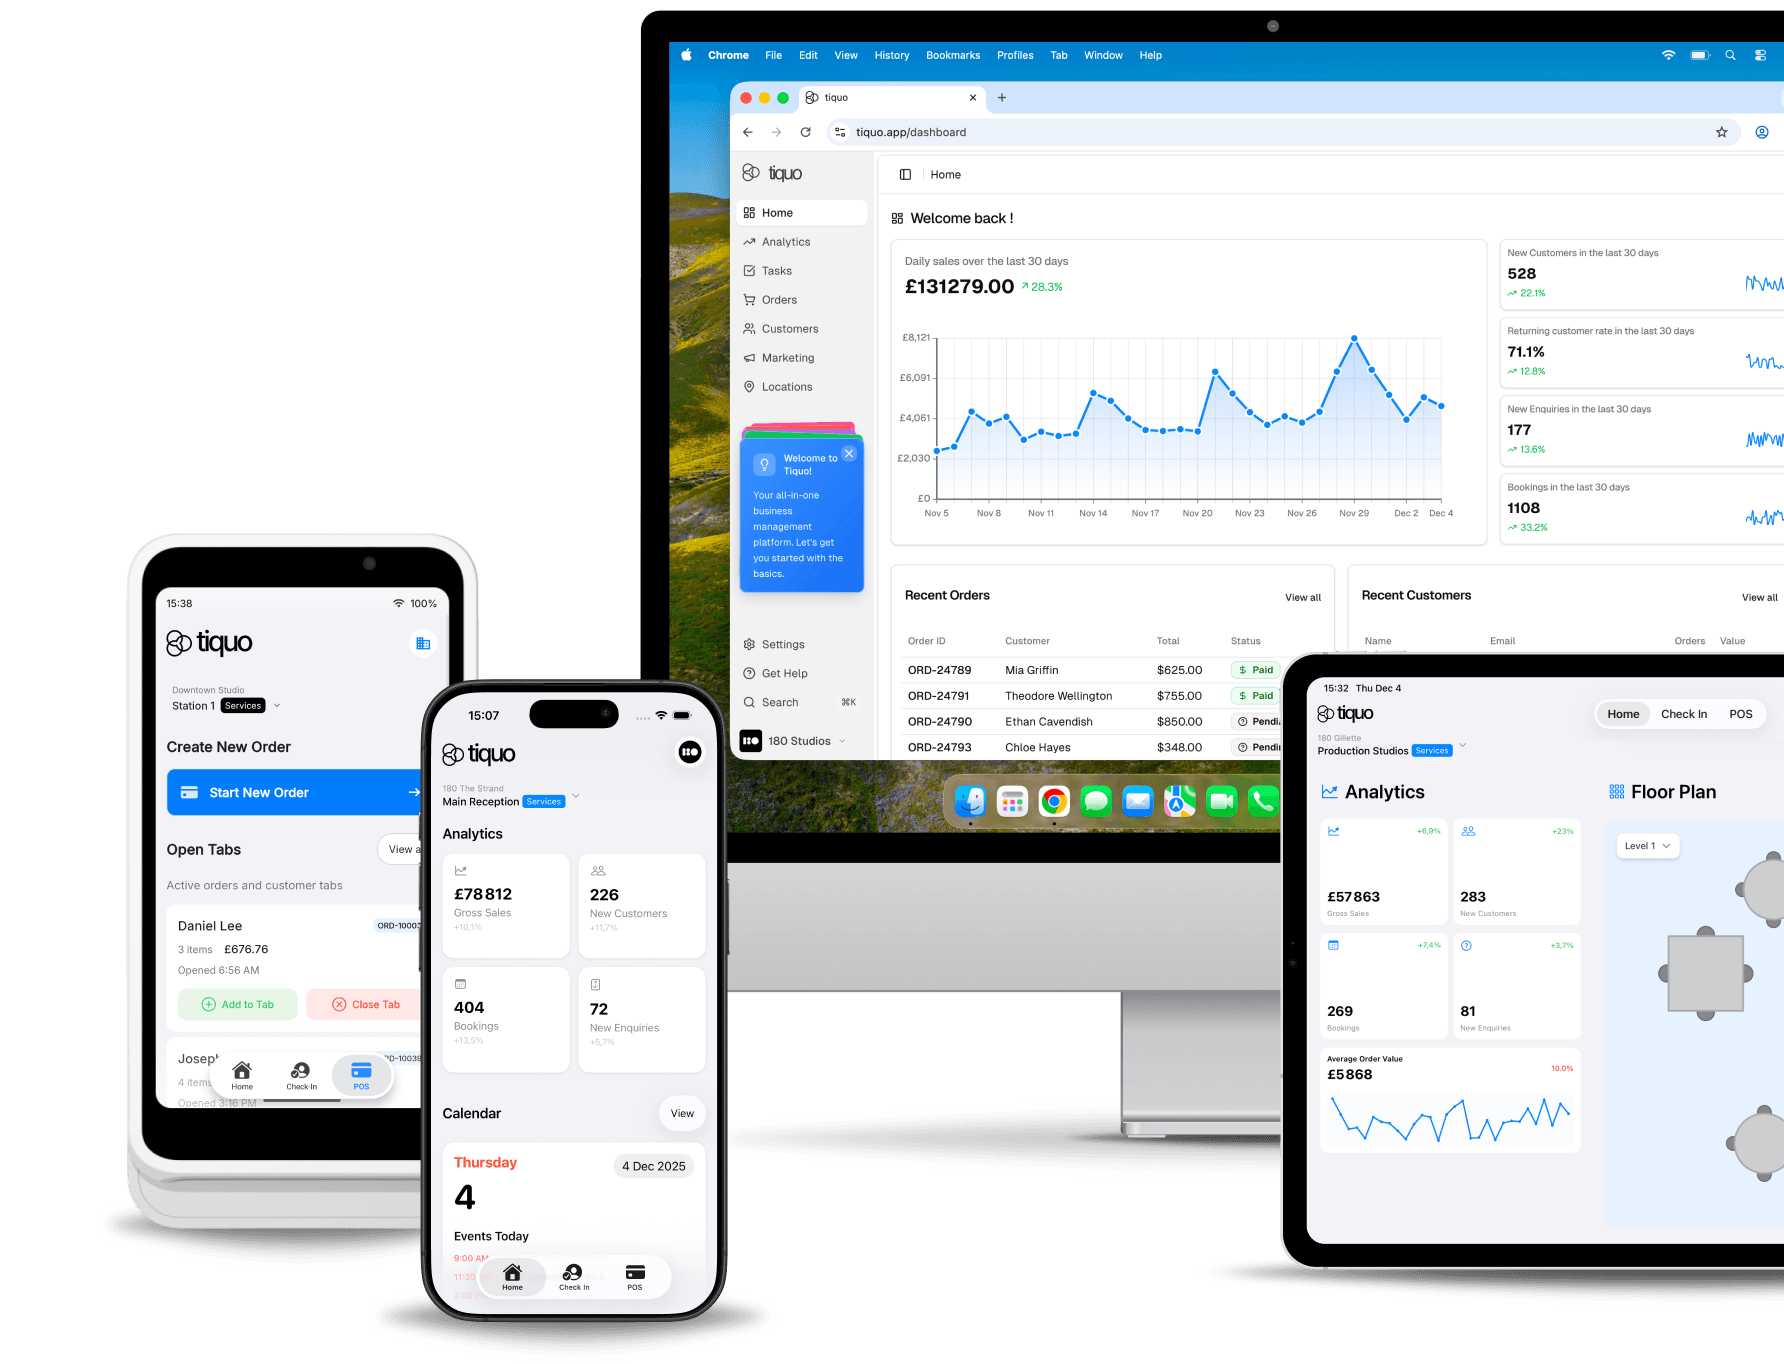
Gebaut für Skalierung. Entwickelt für Komplexität.

Ob Sie 10 oder 1.000 Standorte planen: Entscheidend sind gemeinsame Regeln, klare Zuständigkeiten und passende Einstellungen vor Ort. Tiquo bildet diese Struktur in einer Plattform ab.

Enterprise-Sicherheit.

Das SOC 2 Type II-Audit ist in Vorbereitung. Tiquo orientiert sich an PCI DSS und DSGVO. SSO, Zugriffsprotokolle, Rollen und Berechtigungen steuern den Zugriff auf die Daten einzelner Bereiche.

Globale Operationen.

Richten Sie Sprachen, Währungen, Steuern und Zahlungsabläufe je Region ein. Die gemeinsame Übersicht bleibt erhalten.

Multi-Marken-Architektur.

Nutzen Sie eigene Gestaltung, Preise und Buchungsabläufe je Marke. Daten und Betriebsstandards können Sie innerhalb der Gruppe teilen.

API-First-Plattform.

Verbinden Sie ERP, CRM, PMS, Data Warehouses und eigene Abläufe über die REST API.

Dedizierter Support.

Enterprise bietet priorisierten Support und feste Account-Manager. Supportzeiten, Reaktionsziele, Einführungsleistungen und ein etwaiges individuelles SLA werden vertraglich vereinbart.

Erweiterte Analysen.

Vergleichen Sie Marken und Standorte in gemeinsamen Dashboards und exportieren Sie Daten für Ihre BI-Systeme.

Eine Plattform. Unbegrenzte Skalierung.

Hierarchische Organisation.

Legen Sie Regionen, Marken, Betriebstypen, Gesellschaften und Standorte an. Ergebnisse lassen sich auf jeder Ebene zusammenfassen.

Zentralisierte Standards, lokale Flexibilität.

Definieren Sie globale Preisgestaltung, Richtlinien und Arbeitsabläufe, die sich über das gesamte Portfolio erstrecken, und ermöglichen Sie gleichzeitig Anpassungen auf Standortebene.

Standortübergreifende Gästeerkennung.

Nutzen Sie Gästeprofile, Treuestatus, Vorlieben und Besuchshistorien über Marken und Standorte hinweg entsprechend den eingerichteten Zugriffsrechten.

Konsolidierte Finanzoperationen.

Verwalten Sie Zahlungen, Abgleich und Berichte gemeinsam und halten Sie die Daten der einzelnen Gesellschaften getrennt.

Verbundene Stripe-Konten

Zahlungskonten für Ihre Standorte verwalten

Harbour Hotels Ltd

StandardAktiv

accounts@harbourgroup.com

Konto verwalten
Konto-ID
acct_1Q8xK2HbR4vT9mLe
Land
Vereinigtes Königreich
Währung
GBP
USt-IdNr.
GB 284 5517 63
Verbundene Unterstandorte
SpaRestaurantZimmer

Harbour Clubs Ltd

Aktiv

finance@quayclub.com

Konto verwalten
Konto-ID
acct_1R2bN7QcW5pZ3kYd
Land
Vereinigtes Königreich
Währung
GBP
USt-IdNr.
GB 391 2208 47
Verbundene Unterstandorte
BarFitnessstudio

Vertraut von führenden Gruppen.

500+

Standorte auf einem einzigen Konto

99,99%

Plattform-Verfügbarkeits-SLA

300+

native Integrationen

Vertrauen auf Enterprise-Niveau.

SOC 2

SOC 2 Type II

Die Sicherheitskontrollen orientieren sich an SOC 2 Type II. Das Audit ist in Vorbereitung.

PCI

PCI DSS

Sichere Kartenverarbeitung und Zahlungskonformität.

DSGVO

GDPR-konform

Funktionen zur Unterstützung der europäischen Datenschutzanforderungen.

Verschlüsselung

Verschlüsselung bei der Speicherung und Übertragung.

FAQ

Bereit zu skalieren?

Besprechen Sie mit uns Ihre Standorte, Systeme und Anforderungen an die Einführung.

© 2026 Tiquo. "Tiquo" und das Tiquo-Logo sind eingetragene Marken von Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Eine Plattform für Hotels, Spas, Kurse, Veranstaltungen und Restaurants.

Tiquo Ltd
London, Vereinigtes Königreich

LinkedInTop Performer Spring

Wir verwenden Cookies

Sie können Cookies für Analysen und Werbung akzeptieren oder ablehnen. Wenn Sie diesen Hinweis schließen, werden diese Cookies abgelehnt.

Mehr erfahren