Jak Tiquo a Stripe pohánějí globální platby pro přední hospitality skupiny
Hotel může provozovat restauraci, wellness, coworking i obchod. Členský klub může k pravidelným tarifům přidat akce a ubytování. Pod jednou střechou se tak setkávají různé služby i provozní společnosti.
Host chce pohodlně zaplatit. Podnik přitom potřebuje správně přiřadit každou část platby.
Platební problém, o kterém se málo mluví
Pokud hotel používá odlišné nástroje pro rezervace, platby na místě, členství a faktury, finanční tým musí jejich údaje spojovat. Host může kvůli tomu platit jednotlivé služby zvlášť.
Společné záznamy o objednávkách a platbách mohou tuto práci usnadnit.
Tiquo propojuje provoz, rezervace, zákaznické údaje a platby. Zpracování plateb zajišťuje Stripe. Dostupné metody a postupy závisejí na trhu a nastavení provozovatele.
Jak to ve skutečnosti vypadá v praxi
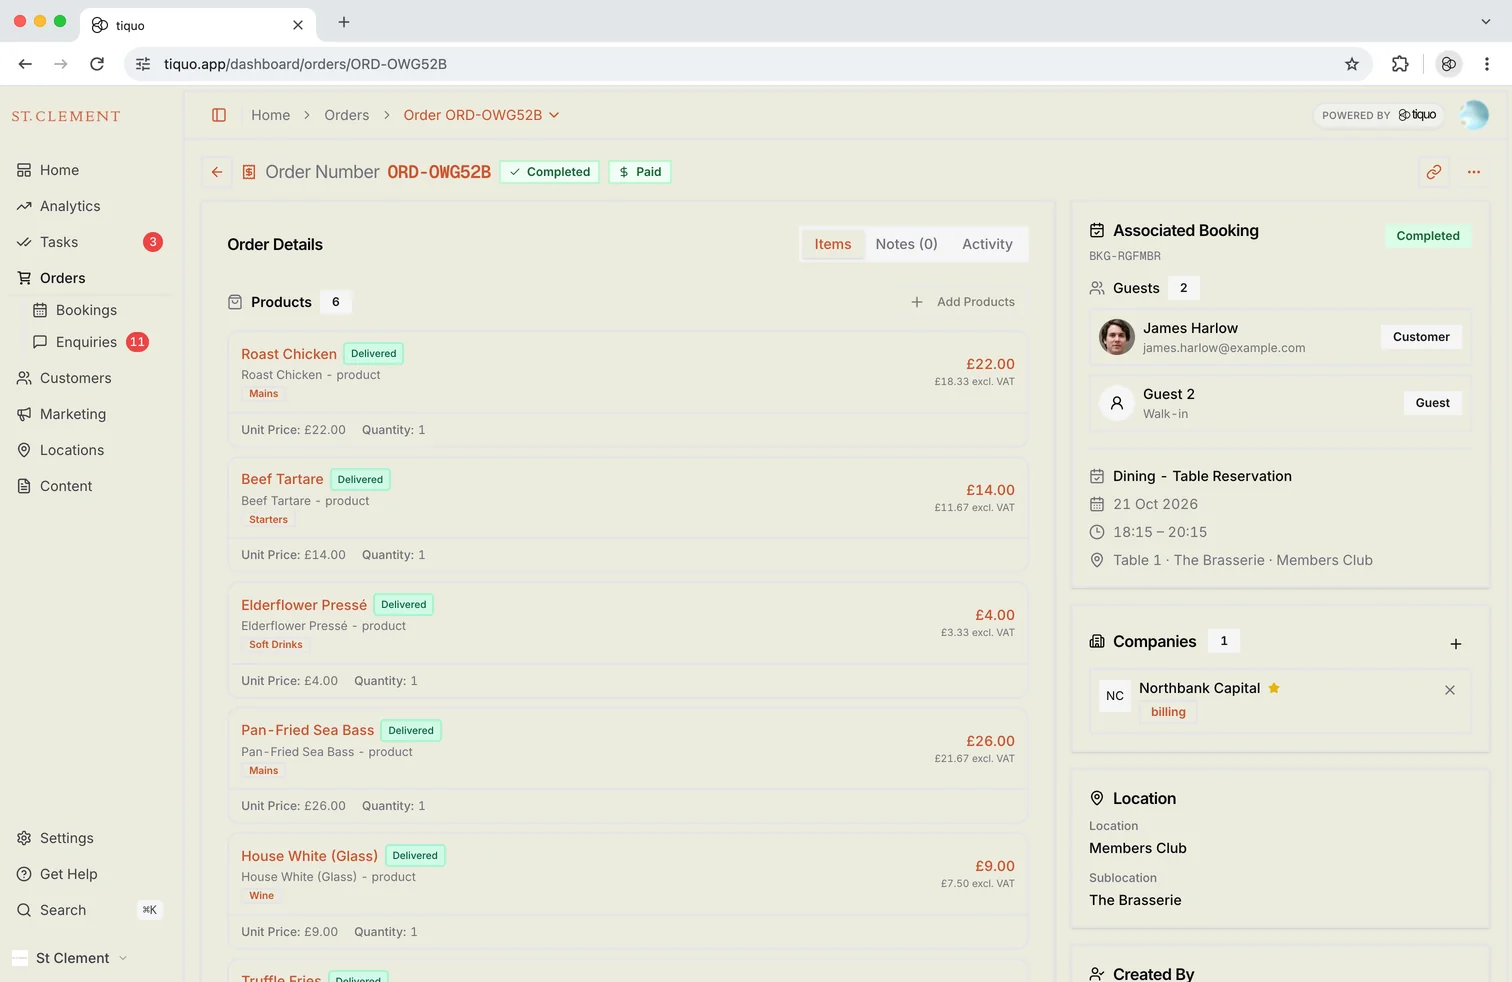
Platba v Tiquu navazuje na objednávku, rezervaci, členství nebo jiný provozní záznam. Tým tak může dohledat, za co zákazník zaplatil.
Podle nastavení lze pracovat s online platbami, terminály, zálohami, předautorizacemi, pravidelným účtováním, platebními odkazy a vratkami. Na tyto postupy navazují otevřené účty, poukazy a rozdělení plateb.
Přínosem je dohledatelnost: obsluha vidí stav účtu a finance mají vazbu mezi objednávkou a platbou. Méně údajů je pak potřeba ručně přepisovat mezi nástroji.
Platby fungující napříč hranicemi
Skupina s provozovnami v Londýně, Paříži a New Yorku musí řešit různé měny, platební metody a místní podmínky. Stejný postup nemusí být dostupný ve všech zemích.
Tiquo využívá platební infrastrukturu Stripe. Před rozšířením na nový trh je potřeba ověřit dostupnost služeb, požadavky na účty a podmínky vypořádání.
Online platba může navazovat na pozdější obsluhu na místě. Například záloha uhrazená při rezervaci má být dohledatelná při příjezdu i závěrečném vyúčtování.
Host může zaplatit zálohu za pokoj online a během pobytu využít restauraci nebo wellness. Podle nastavení se útrata připíše na otevřený účet nebo uhradí z předplaceného zůstatku. Při odjezdu tým dohledá zaplacené částky i případný doplatek.
Osobní platby, které nenaruší tok
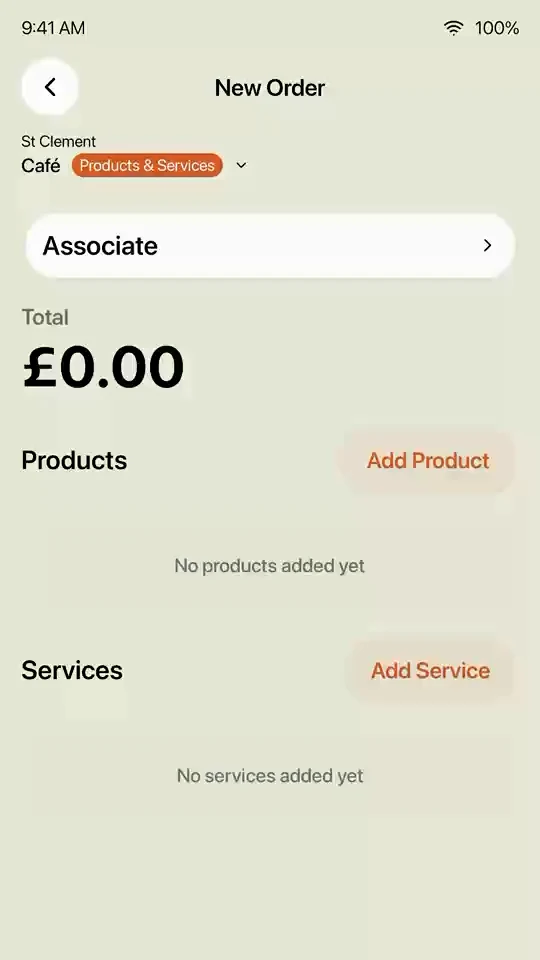
U plateb na místě je důležitá návaznost terminálu na objednávku. Obsluha má vědět, jakou částku účtuje a zda platba proběhla.
Aplikace Tiquo je dostupná pro podporované terminály S700, S710 a T600 a podporuje také Tap to Pay on iPhone. Konkrétní funkce a dostupnost ověřte podle zařízení a trhu.
Mobilní zařízení umožňuje obsluze přijmout objednávku a platbu u stolu. U otevřených účtů je důležité, aby další člen týmu poznal jejich aktuální stav a mohl na práci navázat.
Účtenky a faktury navazují na původní objednávku nebo rezervaci, takže lze dohledat související doklady.
Řešení bolesti multi-entity
Zvláštní pozornost vyžaduje platba za služby více provozních společností.
Ubytování může zajišťovat jedna společnost, wellness druhá a restauraci třetí. Pokud host zaplatí společně, musí být jasné, která část náleží kterému příjemci.
Podnik může přijímat oddělené platby nebo použít nastavený postup pro jejich rozdělení. V obou případech potřebuje dohledat částky, poplatky, doklady a případné vratky.
U nastavených propojených účtů může Tiquo rozdělit jednu platbu mezi více příjemců a zachovat vazbu na objednávku. Pravidla rozdělení je potřeba připravit a ověřit s finančním týmem.
Tím lze omezit ruční práci při párování. Úspora závisí na provozu; účetní kontrola a řešení výjimek zůstávají potřeba.
Účet lze u podporovaných metod rozdělit rovným dílem, podle položek, procentem nebo individuálně. Při nastavení zkontrolujte také servisní poplatky, zálohy a postupné úhrady u akcí.
Členství, opakovaná fakturace a předplacený zůstatek
Členské kluby, wellness a coworking potřebují pravidelně účtovat tarify a sledovat stav plateb. Důležitá je i návaznost na přístup a členské výhody.
Tiquo pro opakované platby využívá Stripe. Nastavení zahrnuje platební metody, termíny účtování a postup při neúspěšné platbě. Členství přitom navazuje na zákaznický profil, rezervace a pokladnu.
Tiquo také umožňuje zákazníkům nebo firmám dobít předplacený zůstatek a používat ho na vybrané produkty a služby. Každé čerpání, úprava a vratka se zaznamenávají; nejde o příslib úvěru ani automatického odloženého placení.
Bezpečnost bez zbytečné složitosti
Při platebním provozu je třeba jasně rozlišit odpovědnost platformy, poskytovatele plateb a samotného podniku.
Údaje platebních karet zpracovává Stripe; Tiquo je přímo neukládá. Platební postupy využívají tokenizaci a podle potřeby ověření zákazníka. Nastavení přístupů, zařízení a provozních kontrol zůstává důležitou součástí nasazení.
Skrytý náklad, který mizí
Významnou část práce finančního týmu může tvořit párování objednávek, plateb a výplat.
Při použití více systémů je potřeba porovnat identifikátory, částky, poplatky a časové rozdíly. Pokud chybí vazba mezi záznamy, dohledávání zabere další čas.
Tiquo propojuje platby s rezervacemi, členstvím, pokladnou a zákaznickými údaji. Finance tak mohou sledovat související záznamy, zálohy a vratky podle nastavení provozu a přístupových práv.
U celé sítě pomáhá společná evidence porovnávat výsledky. Reporty je přesto potřeba kontrolovat vůči podkladovým transakcím a výplatám.
Proč na tomto partnerství záleží
Platby jsou součástí každodenní obsluhy i finanční kontroly. Jejich propojení s provozními údaji pomáhá oběma týmům pracovat se stejným záznamem.
Tiquo zajišťuje návaznost na objednávky, rezervace a členství, zatímco Stripe poskytuje zpracování plateb. Konkrétní sestava musí odpovídat službám, zemím a příjemcům, které podnik potřebuje.
Při návrhu nasazení proto projděte celou cestu od objednávky po výplatu a vratku. Právě na ní se ukáže, kolik ruční práce lze odstranit.

Nejnovější články

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.