Přejít na hlavní obsah
Všechny články
ProvozFeb 19, 2026

Jak mít věrohodné reporty napříč více provozovnami v pohostinství
Pokud každý týden spojujete exporty z několika systémů, znáte práci, která předchází hotovému reportu: porovnávání sloupců, hledání rozdílů a kontrolu součtů.

Tržby mohou pocházet z pokladny, obsazenost z rezervací a údaje o členství z dalšího nástroje. Před spojením je potřeba ověřit, že popisují stejné období a používají stejné definice.

Bez této kontroly může vedení porovnávat nesrovnatelná čísla. Finanční tým pak vysvětluje rozdíly místo toho, aby se věnoval příčinám skutečných změn v provozu.

Proč reporting napříč místy padá

Potíže často začínají rozdílným nastavením jednotlivých provozoven nebo způsobem, jakým zdrojové systémy zaznamenávají události.

Ani stejná značka pokladny nebo PMS sama o sobě nezaručuje srovnatelnost. Provozovny mohou jinak členit tržby, evidovat vratky nebo uzavírat den. Další služby, například wellness a akce, přidávají vlastní zdroje údajů.

Při spojování dat proto sjednoťte formáty, časová pásma, měny a zacházení s daněmi. Zkontrolujte duplicity a chybějící záznamy. Datový sklad může s touto prací pomoci, ale potřebuje jasná pravidla.

Report přebírá vlastnosti svých vstupů. Pokud chybí některé transakce nebo mají provozovny odlišné definice tržeb, přehledný graf problém neodstraní.

Co opravdu potřebujete pro věrohodné reporty napříč místy

Začněte dohodou o ukazatelích a odpovědnosti za data. U každého čísla má být jasné, z čeho vzniká, kdy se aktualizuje a jak se kontroluje.

Společné provozní záznamy. Tiquo propojuje rezervace, objednávky, platby, členství a věrnost. To může omezit párování mezi samostatnými systémy. Stále je však potřeba kontrolovat správné přiřazení záznamů a řešit výjimky.

Aktuálnost. Pro řízení směny potřebujete jiné načasování než pro měsíční uzávěrku. U přehledu uvádějte, ke kterému okamžiku jsou údaje úplné a zda ještě mohou přijít pozdější změny.

Rozlišení společností. Pokud síť zahrnuje více právnických osob, musí být možné oddělit jejich výsledky i sestavit souhrn. Způsob konsolidace a případné účetní úpravy dohodněte s finančním týmem.

Propojení zákaznických záznamů. Při sledování návštěv napříč provozovnami potřebujete spolehlivě rozpoznat stejného člověka. Určete pravidla pro duplicity a přístup k osobním údajům.

Jak to Tiquo řeší

Tiquo spojuje pokladnu, rezervace, členství, odbavení, platby a CRM. Přehledy tak mohou vycházet ze společných záznamů více částí provozu.

Tím odpadá část převodů mezi nástroji. Přesnost reportu ale stále závisí na úplnosti dat, nastavení a správném zadávání. Souhrnné částky je proto nutné ověřovat podle podkladových záznamů.

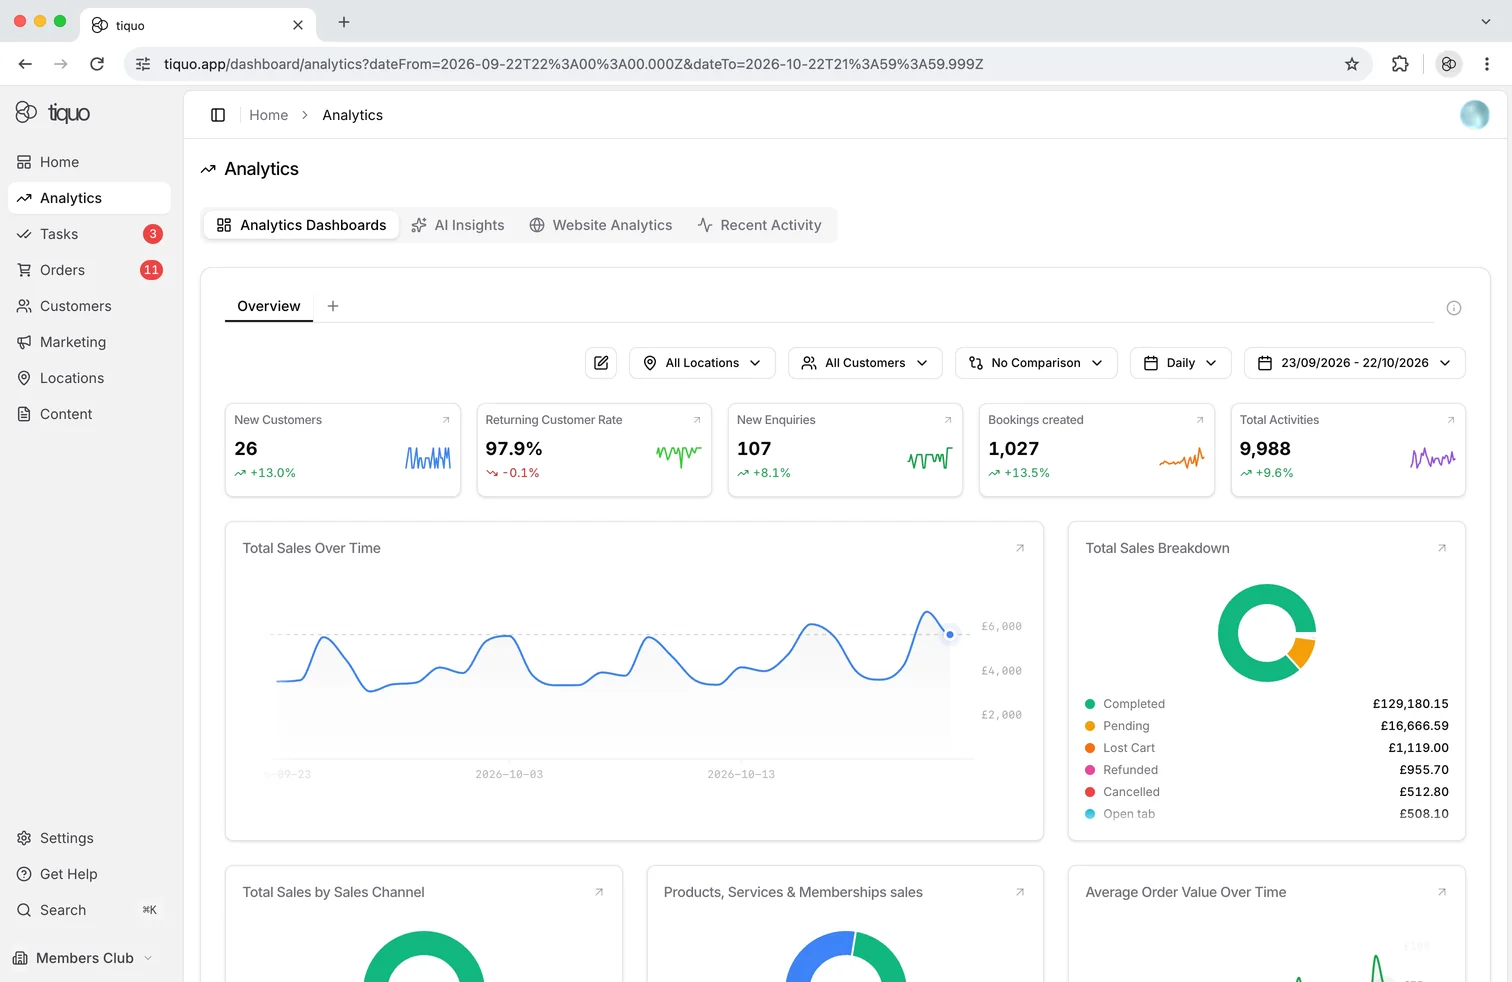
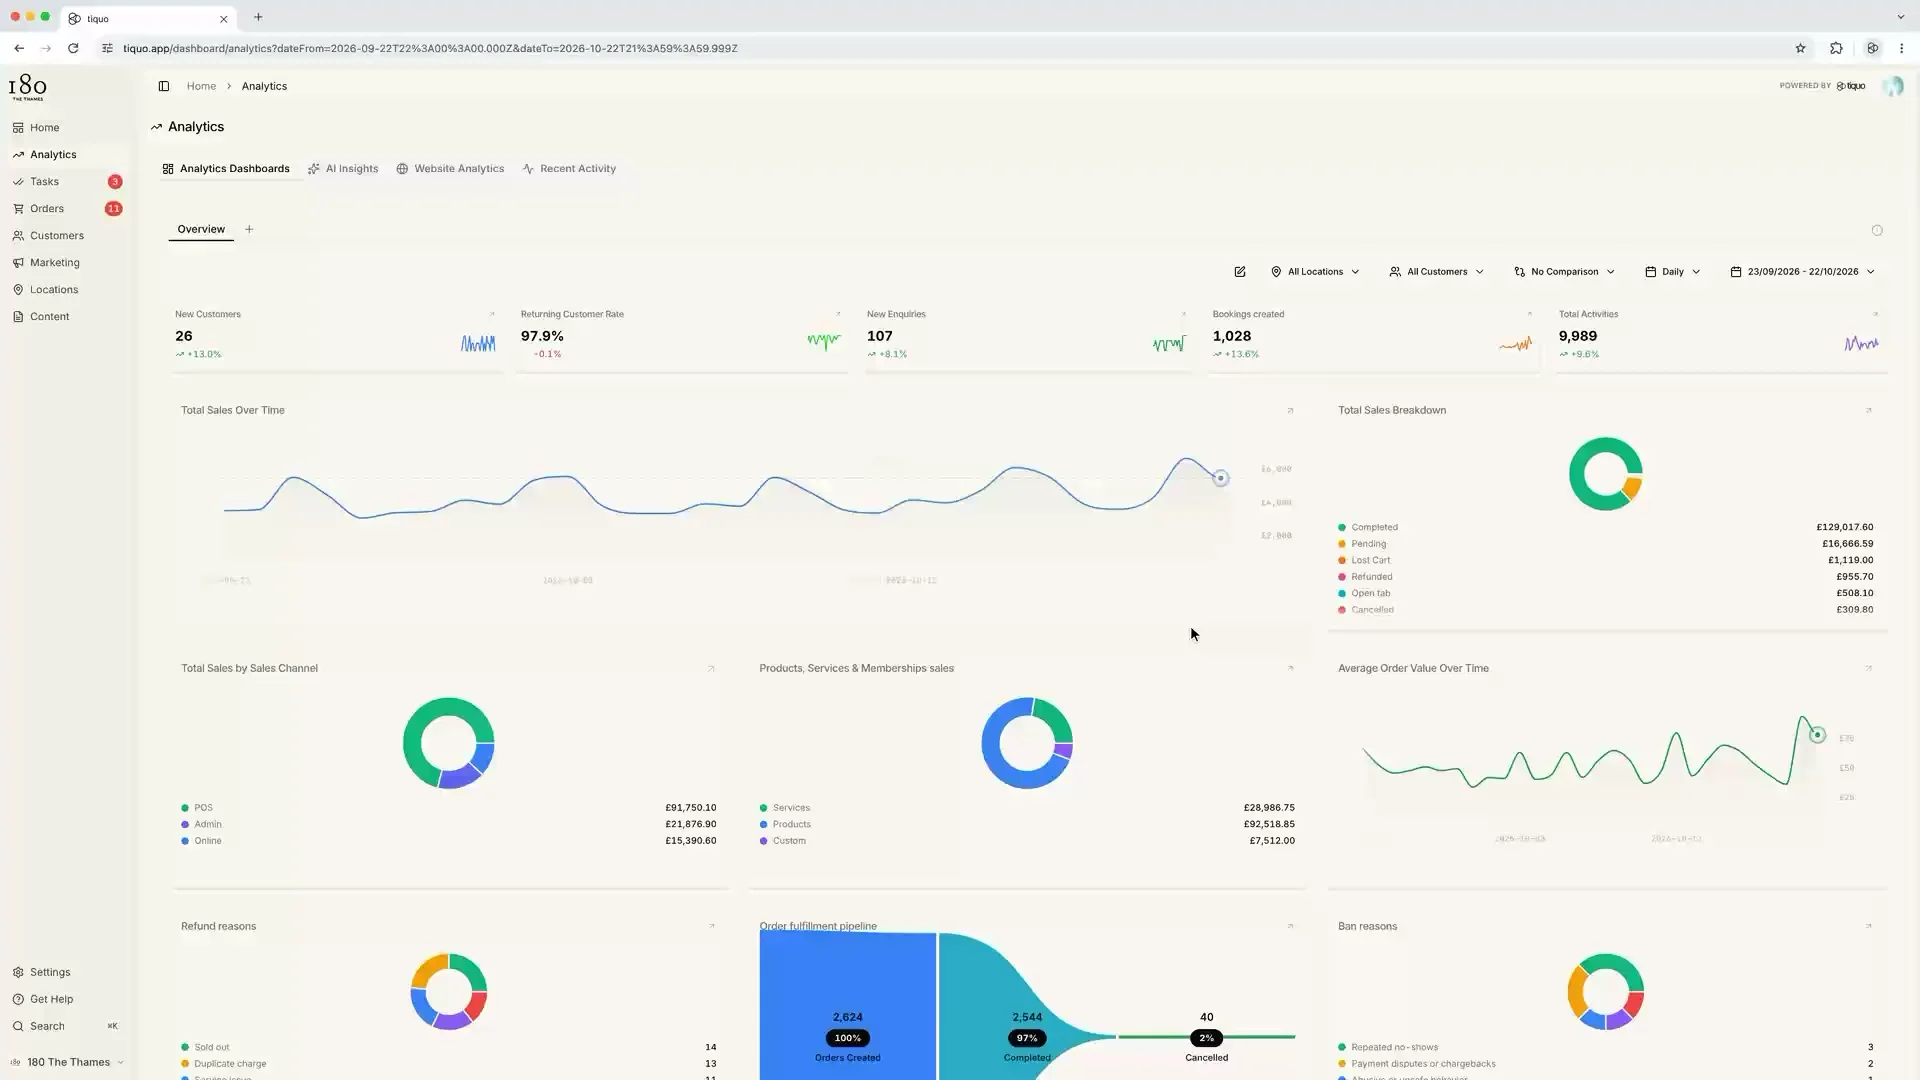
Přehledy za síť umožňují porovnat tržby a aktivitu zákazníků napříč provozovnami. U nastavených propojených účtů lze rozdělit platbu mezi příjemce a zachovat vazbu na objednávku. Účetní kontrola a zpracování výjimek zůstávají součástí uzávěrky.

Analytika zákazníků doplňuje historii odhadem celoživotní hodnoty a termínu další objednávky. Tyto údaje mohou pomoci při dalším zkoumání segmentů, ale nejsou jistou předpovědí chování.

Social Graph zobrazuje vztahy mezi zákazníky. Při jejich používání je důležité rozumět tomu, z jakých záznamů vazba vznikla a kdo k ní má mít přístup.

Co z toho plyne

Důvěryhodný report vyžaduje dohledatelná data, jednotné definice a pravidelné kontroly. To platí pro společnou platformu i pro propojené specializované systémy.

Sjednocení provozních nástrojů může část práce zjednodušit. Jeho přínos posuzujte podle času ušetřeného při přípravě reportů a podle toho, zda tým dokáže výsledky spolehlivě vysvětlit.

© 2026 Tiquo. "Tiquo" a logo Tiquo jsou registrované ochranné známky společnosti Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Jeden systém pro hotely, restaurace, wellness, kurzy a akce.

Tiquo Ltd
Londýn, Velká Británie

LinkedInTop Performer Spring

Používáme soubory cookie

Vyberte, zda povolíte cookies pro analýzu návštěvnosti a reklamu. Můžete je přijmout nebo odmítnout. Zavřením tohoto oznámení je odmítnete.

Zjistit více