Alternativy k Nexudus: Proč někteří provozovatelé nakonec potřebují víc než software na workspace
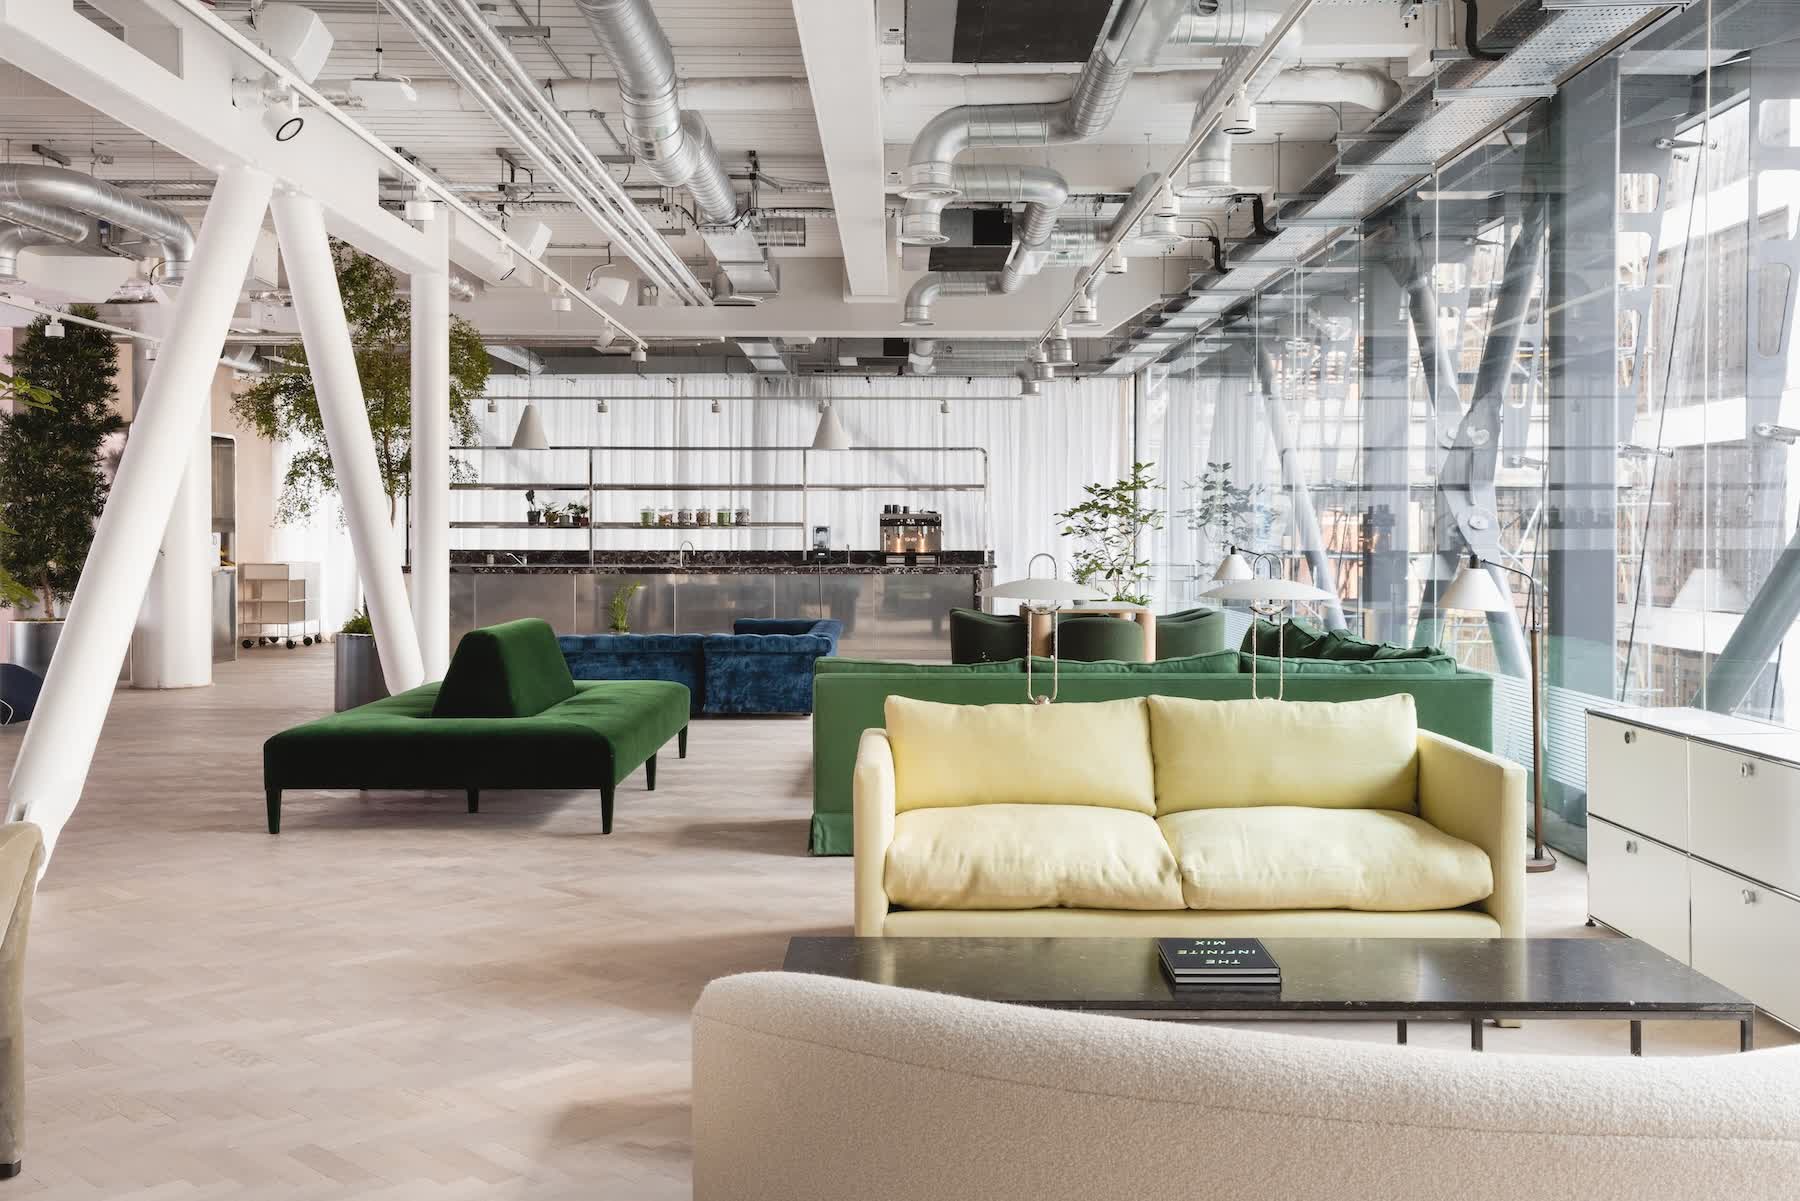
Coworking může nabízet mnohem víc než pracovní stoly a zasedací místnosti. Některé provozy přidávají restaurace, wellness, akce, soukromé pronájmy, ubytování nebo obchod. S každou další službou přibývají rezervace, platby a údaje, které je potřeba propojit se členem.
Pokud používáte Nexudus a rozšiřujete nabídku, vyplatí se znovu projít požadavky na software. Posuďte, co už máte pokryté a kde bude potřeba další nastavení nebo nástroj.
K čemu byl Nexudus navržen
Nexudus se zaměřuje na správu coworkingu a flexibilních pracovních prostor. Při jeho hodnocení jsou podstatné členství, smlouvy, rezervace stolů a místností, fakturace a přístup do budovy.
Provoz pracovních prostor vyžaduje různé cenové plány, rezervační pravidla a přístupová oprávnění. Na ukázce si nechte nastavit vlastní příklady: jednorázovou návštěvu, pravidelné členství a firemní rezervaci.
S rozšířením nabídky se mohou změnit i nároky na propojení těchto činností s dalšími službami.
Problém konfigurace
Možnost přizpůsobit systém je užitečná, ale vyžaduje správu. Před nasazením si určete, kdo bude odpovídat za nastavení a jeho pozdější změny.
U tarifů a rezervačních pravidel vyzkoušejte také výjimky: změnu členství během měsíce, sdílený firemní limit nebo zrušení rezervace. Tak zjistíte, kolik práce zabere běžná administrativa.
Ovládání posuďte na počítači i telefonu. Ověřte tvorbu potřebných reportů a přenos údajů do přístupového a účetního systému. Součástí zkoušky má být i oprava chybně zadaného údaje.
Pokud tým už systém používá, vycházejte z jeho konkrétních zkušeností. Kolik času zabírají opakované úpravy? Které požadavky končí u podpory? Co lze vyřešit školením a co omezuje samotný systém?
Problém brandingu
V členském portálu a rezervačním rozhraní zkontrolujte možnosti přizpůsobení vzhledu. Projděte také potvrzovací zprávy, faktury a obrazovky na mobilu.
Člen má snadno poznat vaši značku a najít potřebné informace. Vedle loga a barev proto posuďte jazyk, přehlednost a návaznost jednotlivých kroků.
Tiquo umožňuje přizpůsobit zákaznické rozhraní značce provozovatele. Při ukázce si nechte předvést konkrétní rozsah úprav pro služby, které chcete nabízet.
Co se děje, když podnik roste
Přidání restaurace, wellness nebo hotelu znamená nové pracovní postupy. Jejich požadavky porovnejte se současným softwarem ještě před spuštěním služby.
Rozšířený provoz může používat samostatné nástroje pro členství, platby, vstup do budovy, účetnictví, akce a pokladnu kavárny. Sepište si je a určete, které údaje mezi nimi musí přecházet.
Člen si například rezervuje stůl, koupí oběd a večer přijde na akci. Pokud každá činnost vytváří samostatný záznam, potřebujete spolehlivě určit, že jde o stejného člověka. Jinak se obtížně uplatňují výhody i vyhodnocuje jeho aktivita.
Mezera v zákaznickém zážitku
Více nástrojů může znamenat i více přihlášení pro člena. Projděte rezervaci pracovního místa, nákup vstupenky a správu členství jako jeden návazný úkol. Poznamenejte si, kde musí zákazník opakovat údaje nebo hledat jinou stránku.
Tyto překážky lze někdy odstranit nastavením nebo propojením. Jindy je vhodnější sjednotit část služeb. Rozhodujte podle toho, co členům a týmu skutečně usnadní práci.
Signály, že je čas podívat se po alternativách
Alternativu zvažte, pokud podnik rozšířil nabídku a současná sestava přestává vyhovovat. Důvodem může být opakované zadávání údajů, obtížná správa tarifů nebo chybějící společný přehled o zákaznících.
Zahrňte také problémy s ovládáním na mobilu, ruční tvorbu reportů a chyby při přenosu dat. U každého bodu určete dopad a požadovaný výsledek. Tento seznam pak použijte při porovnávání řešení.
Jak se Tiquo liší
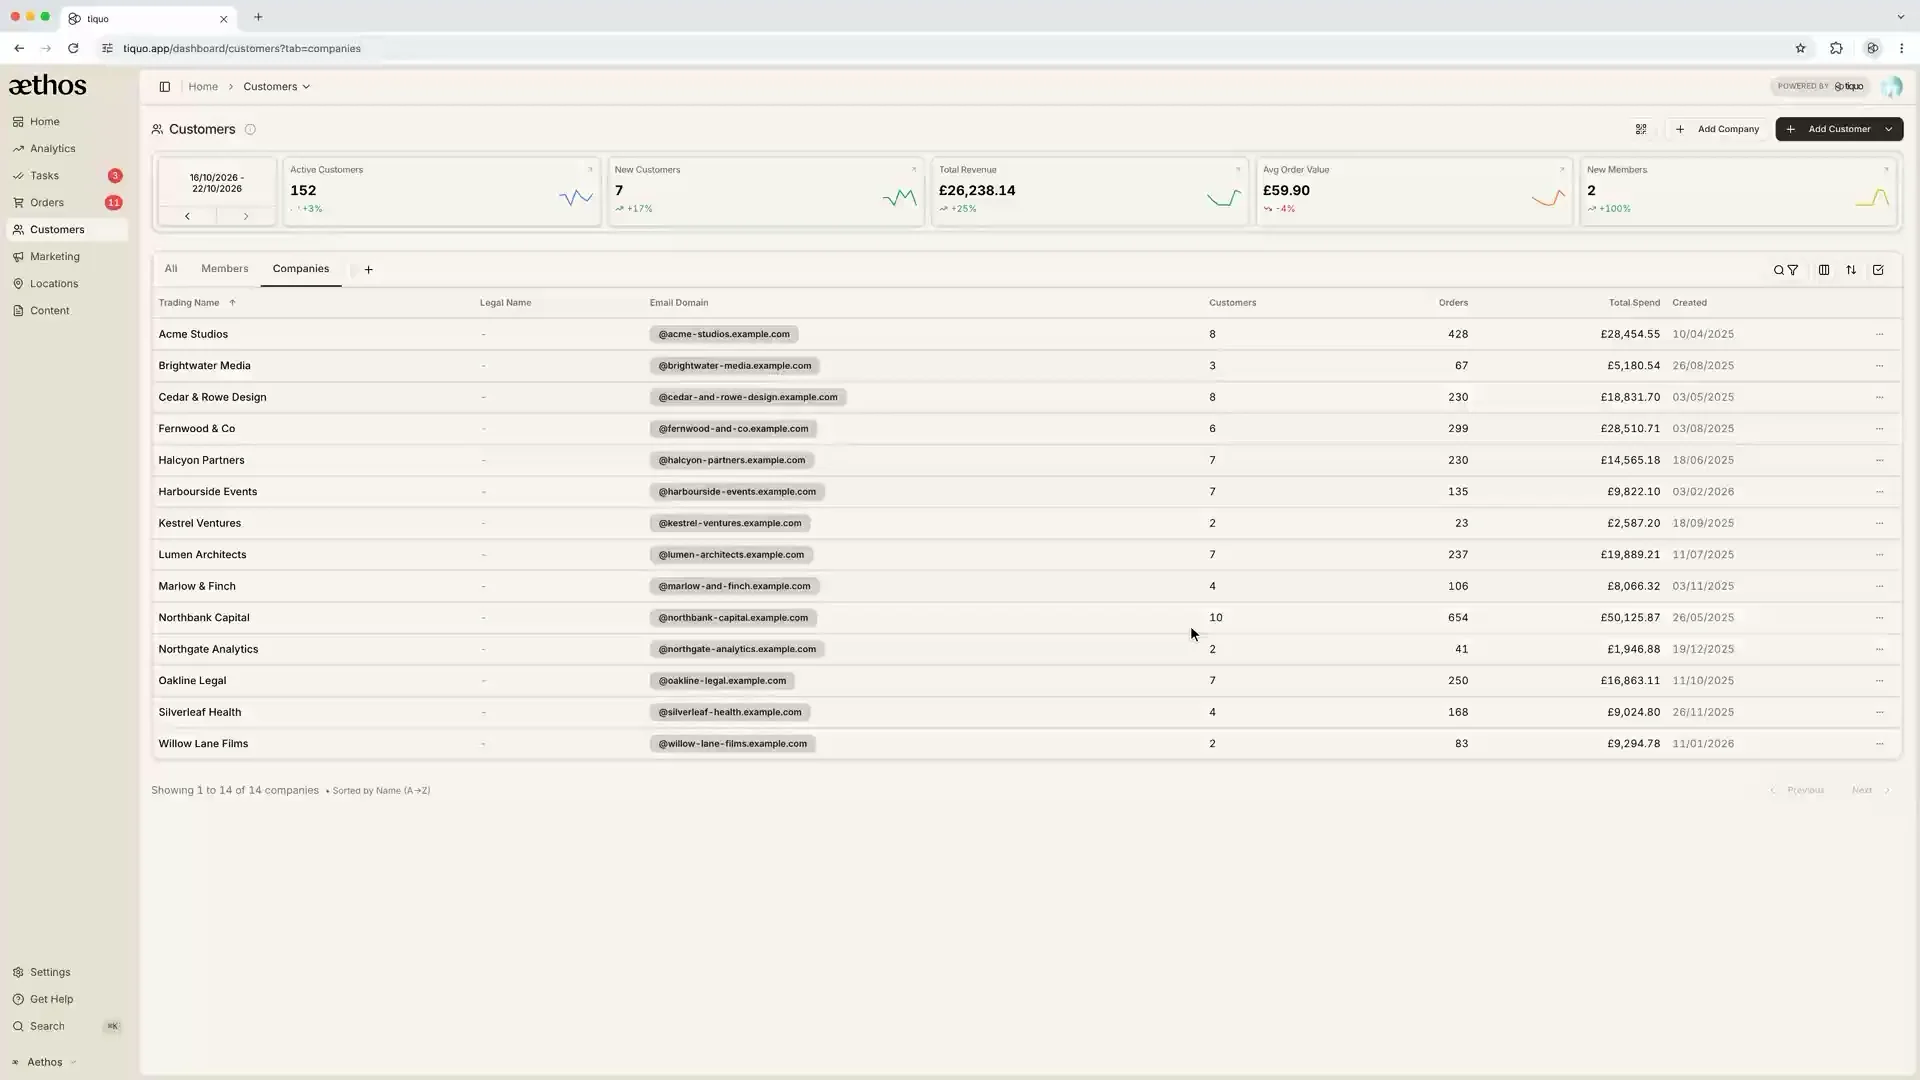
Tiquo spojuje správu zákazníků s rezervacemi, pokladnou, členstvím, wellness, vstupenkami, hotelem a věrnostními výhodami. Pro podnik s širší nabídkou může být přínosem společná práce s údaji napříč těmito službami.
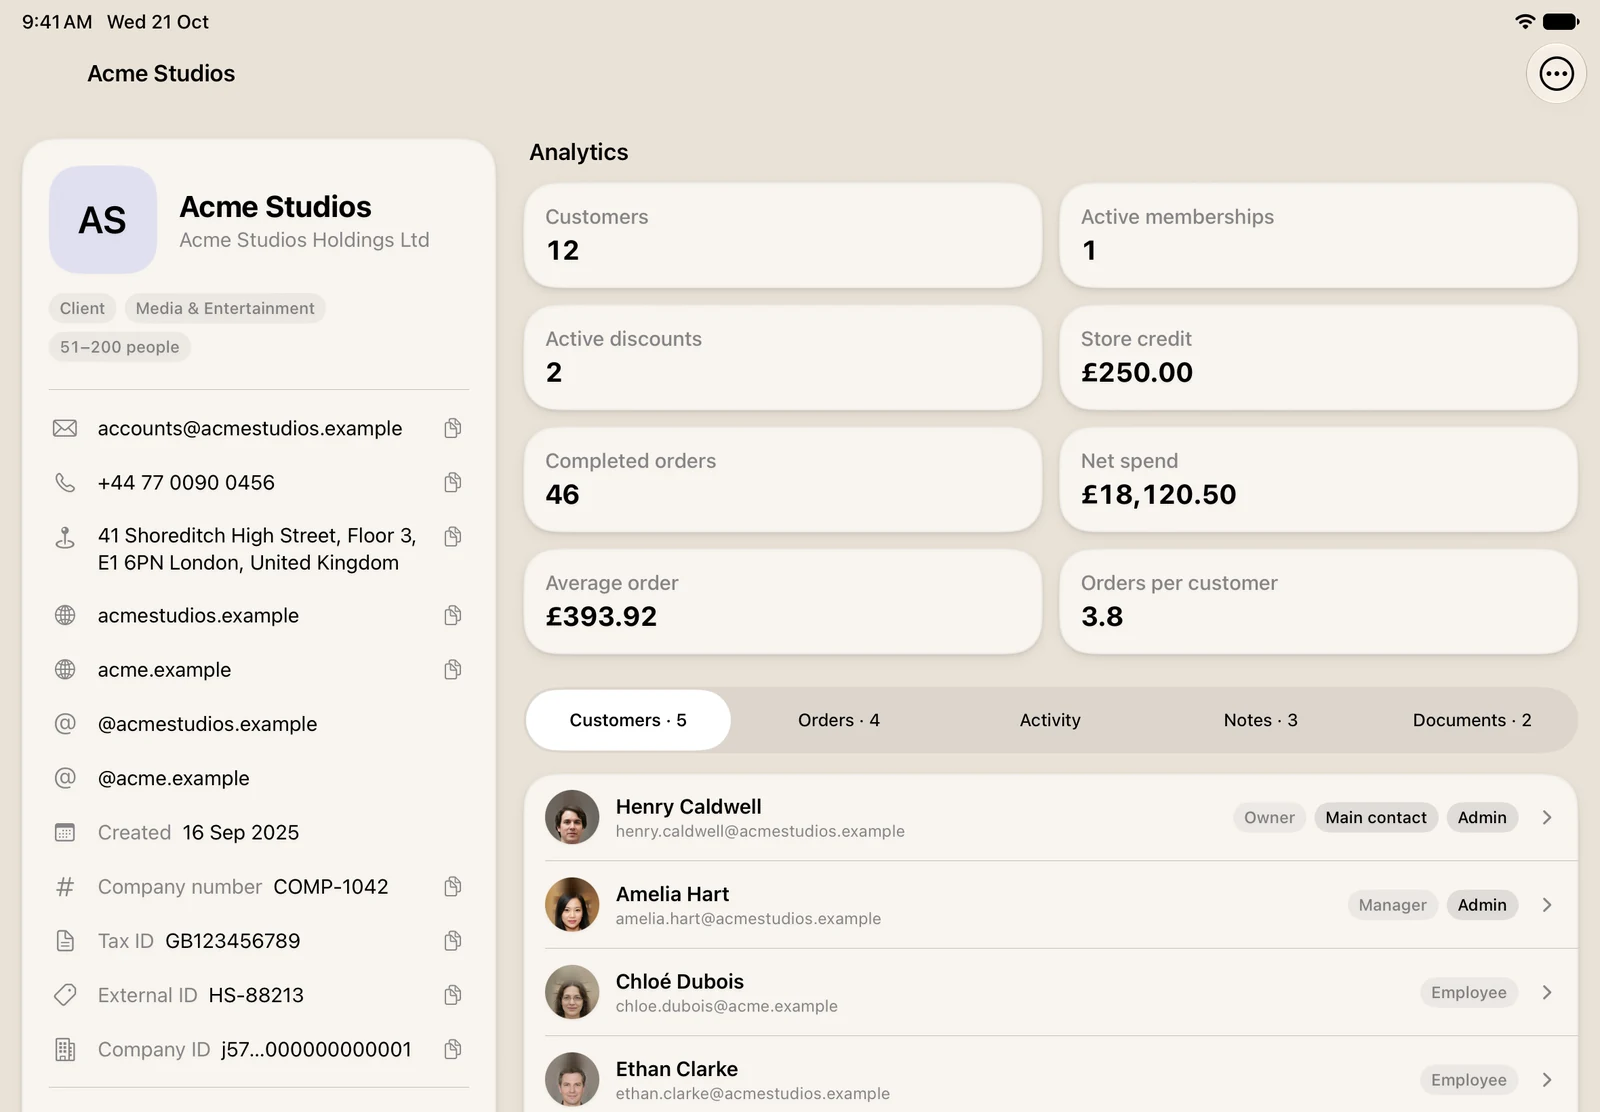
Zákaznický profil. V Tiquu k němu lze přiřadit aktivitu z různých částí provozu. Analytika doplňuje historii o odhad celoživotní hodnoty zákazníka a termínu další objednávky. Social Graph zobrazuje vztahy mezi členy a firmami. Odhady závisejí na datech a přístup k údajům je třeba nastavit podle rolí.
Platby. U nastavených propojených účtů může Tiquo rozdělit jednu platbu mezi více příjemců a zachovat vazbu na objednávku. Tiquo také umožňuje platit z předplaceného zůstatku za vybrané produkty a služby. Rozdělení účtu lze u podporovaných metod nastavit rovným dílem, podle položek, procentem nebo individuálně.
Členství a věrnost. V Tiquu určíte, kde lze získávat a uplatňovat členské výhody. Stejně nastavíte platnost dárkových poukazů v jednotlivých provozovnách a službách. Vyzkoušejte pravidla, která chcete nabízet, včetně jejich omezení.
Další služby. Pokladna, rezervace wellness, poptávky soukromých akcí, hotel a vstupenky jsou součástí Tiqua. Objednávky a rezervace přiřazené členovi mohou navazovat na jeho společný profil a provozní přehledy.
Každodenní práce. Nechte tým vyzkoušet Tiquo na používaných zařízeních a s běžnými úkoly. Podle výsledků naplánujte nastavení a školení. Ovládání i potřebný čas posuzujte stejným způsobem u obou platforem.
Kdo by měl Nexudus stále zvažovat
Pokud se váš podnik zaměřuje především na pracovní prostory, posuďte Nexudus podle správy obsazenosti, smluv, členství a fakturace. Důležité jsou postupy, které tým potřebuje každý den, a návaznost na vaše další nástroje.
U provozu s restaurací, wellness, akcemi nebo ubytováním zahrňte do srovnání i tyto služby. Zjistěte, zda vám lépe vyhovuje propojení specializovaných produktů, nebo širší společná platforma.
Tiquo nabízí společnou správu více částí provozu. Před rozhodnutím porovnejte funkce, celkové náklady a práci spojenou s přechodem na vlastních příkladech.


Nejnovější články

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.