Chuyển đến nội dung chính

Mở rộng không giới hạn.

Vận hành tập đoàn dịch vụ nhiều địa điểm trên một nền tảng kết nối bao gồm POS và đơn hàng, đặt chỗ, khách hàng và doanh nghiệp, hội viên, yêu cầu, biểu mẫu, tiếp thị, kho hàng, thanh toán và phân tích, với phạm vi quyền, truy cập API, webhook và phương án triển khai có thể cấu hình.
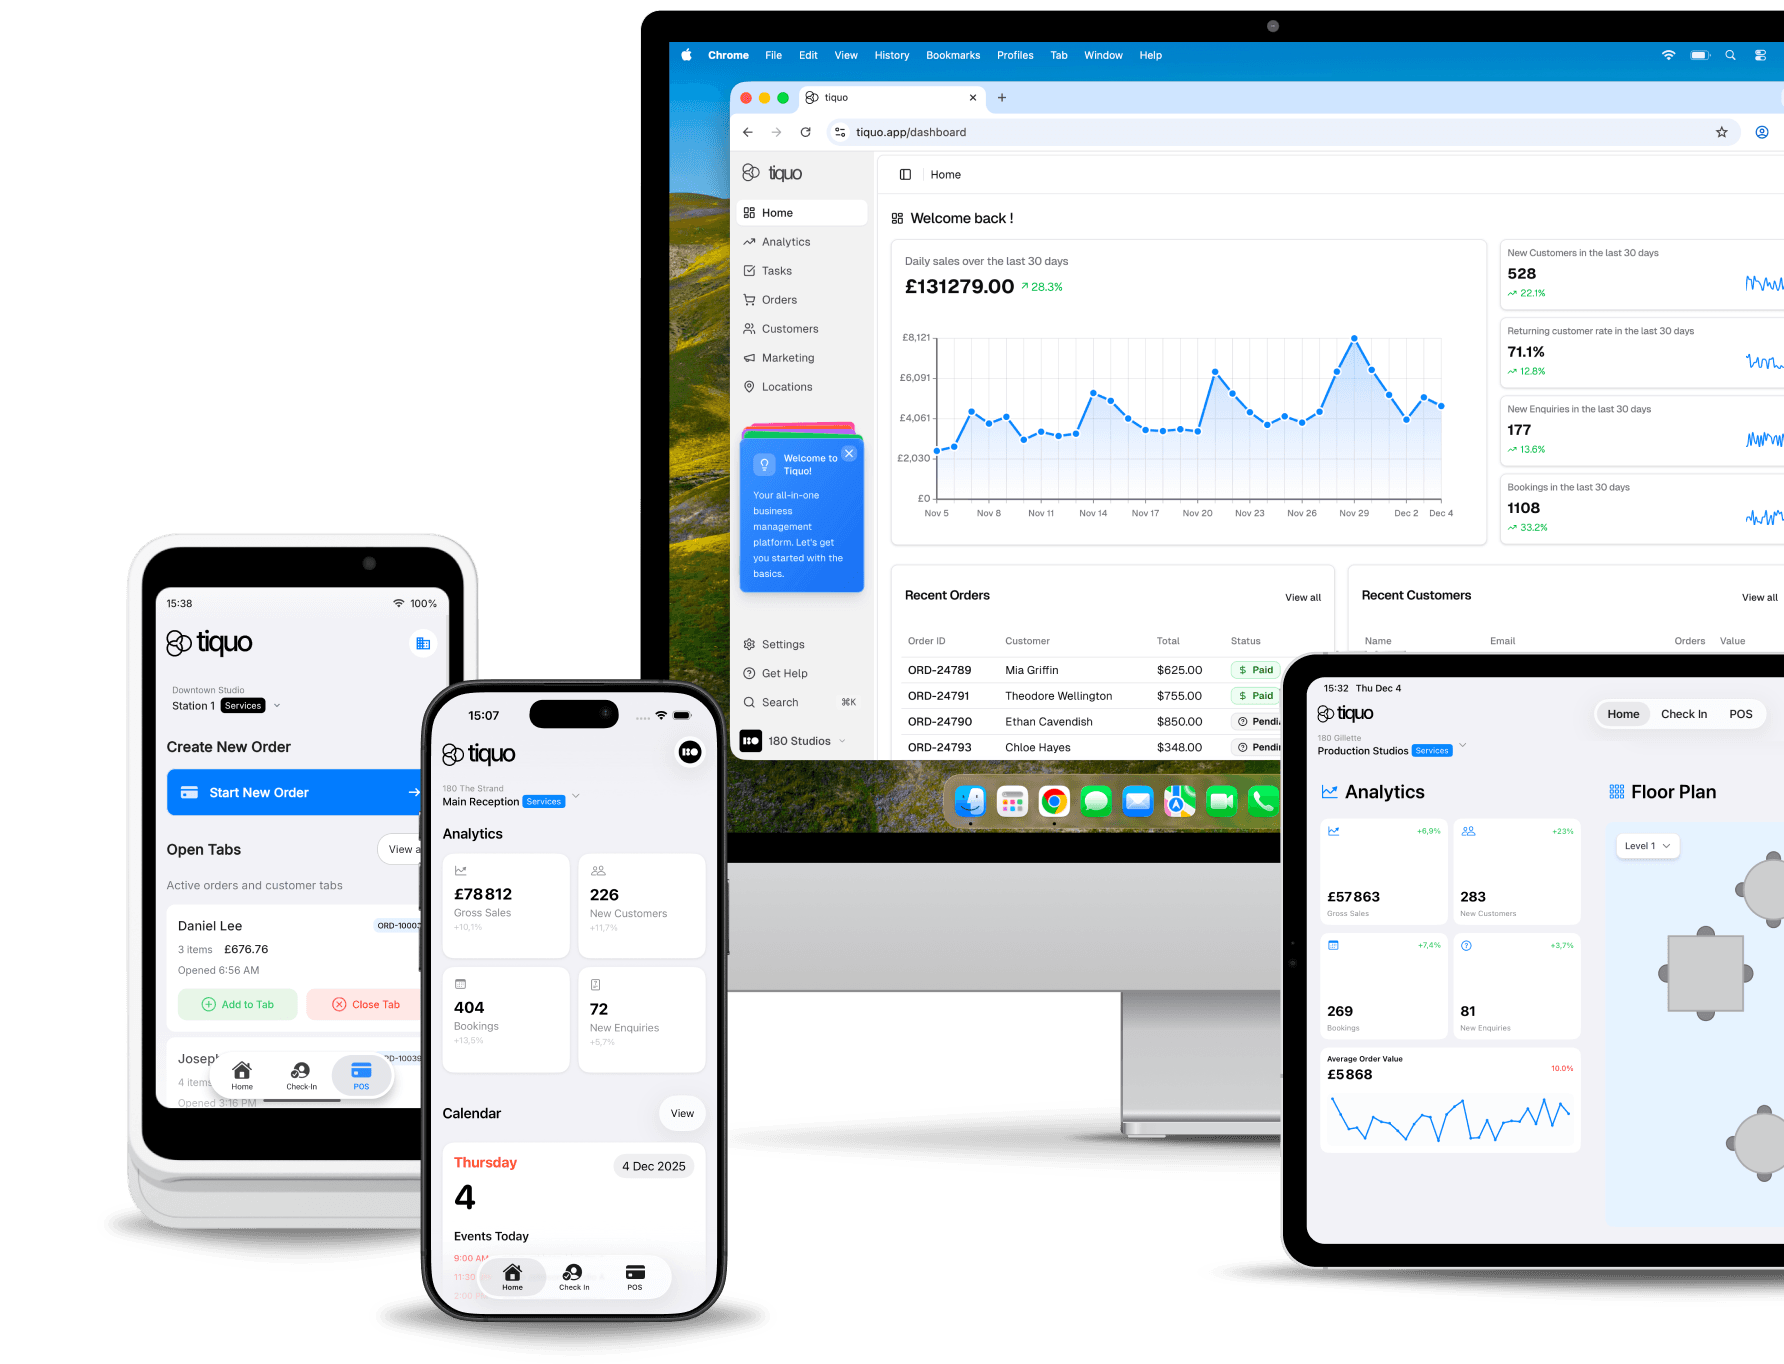
Được xây dựng để mở rộng. Được thiết kế cho sự phức tạp.

Dù bạn vận hành 10 hay 1.000 địa điểm, Tiquo cung cấp hạ tầng, quản trị và hiệu suất cần thiết để vận hành ngành khách sạn doanh nghiệp quy mô lớn.

Bảo mật doanh nghiệp.

Đang trong quá trình kiểm toán SOC 2 Type II. Tuân thủ PCI DSS và GDPR, với SSO, nhật ký kiểm toán, quyền theo vai trò và phân tách dữ liệu nghiêm ngặt giữa các thực thể.

Hoạt động toàn cầu.

Đa tiền tệ, đa ngôn ngữ và cấu hình theo khu vực cho thuế, thanh toán và tuân thủ. Giám sát tập trung với thực thi địa phương.

Kiến trúc đa thương hiệu.

Vận hành các thương hiệu riêng biệt với bản sắc, giá cả và trải nghiệm khách độc đáo, đồng thời chia sẻ hạ tầng, dữ liệu và tiêu chuẩn vận hành.

Nền tảng ưu tiên API.

REST API toàn diện cho ERP, CRM, PMS, kho dữ liệu và quy trình doanh nghiệp tùy chỉnh.

Hỗ trợ chuyên dụng.

Quản lý tài khoản riêng, hỗ trợ ưu tiên 24/7, SLA tùy chỉnh và đối tác triển khai chiến lược.

Phân tích nâng cao.

Báo cáo cấp danh mục, so sánh thương hiệu và địa điểm, đối chuẩn và xuất BI cho đội ngũ điều hành.

Quản lý Danh mục đầu tư

Một nền tảng. Mở rộng không giới hạn.

Tổ chức phân cấp.

Cấu trúc khu vực, thương hiệu, loại tài sản, pháp nhân và địa điểm với báo cáo tổng hợp ở mọi cấp.

Tiêu chuẩn tập trung, linh hoạt địa phương.

Định nghĩa giá, chính sách và quy trình toàn cầu áp dụng trên danh mục, đồng thời cho phép tùy chỉnh cấp địa điểm khi cần.

Nhận diện khách xuyên tài sản.

Hồ sơ khách, trạng thái khách hàng thân thiết, sở thích và lịch sử theo khách hàng trên mọi thương hiệu và địa điểm.

Hoạt động tài chính hợp nhất.

Xử lý thanh toán hợp nhất, đối soát và báo cáo với phân tách kế toán phù hợp giữa các pháp nhân.

Add Sublocation
Qua con số

Được tin cậy bởi các tập đoàn hàng đầu.

500+

địa điểm trên một tài khoản

99,99%

SLA thời gian hoạt động nền tảng

300+

tích hợp gốc

24/7

hỗ trợ ưu tiên

Tích hợp Doanh nghiệp

Kết nối toàn bộ ngăn xếp công nghệ của bạn.

Tiquo tích hợp với hệ thống hiện có của bạn, cho phép quy trình doanh nghiệp liền mạch trên tài chính, vận hành và dữ liệu.

Hệ thống ERP

SAP, Oracle, Microsoft Dynamics và hơn thế nữa.

Nền tảng CRM

Salesforce, HubSpot, Microsoft Dynamics CRM.

Kế toán

Xero, QuickBooks, Sage và các hệ thống GL doanh nghiệp.

Nhà cung cấp Danh tính

Okta, Azure AD, Google Workspace SSO.

Quản lý Tài sản

Opera, Mews, Cloudbeds và các hệ thống khác.

Quản lý Kênh

SiteMinder, Cloudbeds, RateGain.

BI và Phân tích

Tableau, Power BI, Looker và kho dữ liệu.

API Tùy chỉnh

REST API cho quy trình và tích hợp tùy chỉnh.

Bảo mật & Tuân thủ

Sự tin cậy cấp doanh nghiệp.

SOC 2

SOC 2 Type II

Các kiểm soát bảo mật được thiết kế để đáp ứng yêu cầu SOC 2 Type II cho bảo vệ dữ liệu doanh nghiệp.

PCI

PCI DSS

Xử lý thẻ an toàn và tuân thủ thanh toán.

GDPR

Tuân thủ GDPR

Tiêu chuẩn quyền riêng tư và bảo vệ dữ liệu châu Âu được tích hợp vào thiết kế nền tảng.

Mã hóa

Mã hóa đầu cuối khi lưu trữ và truyền tải.

Câu hỏi thường gặp

Sẵn sàng mở rộng quy mô?

Hãy thảo luận về cách Tiquo có thể hỗ trợ nhu cầu doanh nghiệp của bạn.

© 2026 Tiquo. "Tiquo" và logo Tiquo là thương hiệu đã đăng ký của Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Một nền tảng duy nhất cho khách sạn, spa, lớp học, sự kiện, nhà hàng và hơn thế nữa.

Tiquo Ltd
London, Vương quốc Anh

LinkedInTop Performer Spring

Chúng tôi sử dụng cookie

Chúng tôi sử dụng cookie để cải thiện trải nghiệm của bạn trên trang web. Bằng cách tiếp tục duyệt, bạn đồng ý với việc sử dụng cookie của chúng tôi.

Tìm hiểu thêm