Chuyển đến nội dung chính
Tất cả bài viết
Vận hànhFeb 19, 2026

Làm sao có báo cáo đáng tin khi vận hành nhiều điểm
Nếu báo cáo tuần cần ghép nhiều tệp CSV, hãy ghi lại các bước xuất, chuyển đổi và đối chiếu. Đây là cách tìm ra phần nào đang mất thời gian hoặc dễ sai.

Doanh thu, đặt chỗ, hội viên và tồn kho có thể đến từ các hệ thống khác nhau. Báo cáo tổng hợp cần biết mỗi nguồn ghi nhận gì, theo quy tắc nào và đến thời điểm nào.

Khi số liệu chưa rõ, người quản lý khó biết nên thay đổi giá, nhân sự hay kế hoạch tiếp thị. Đội tài chính cũng phải dành thêm thời gian giải thích chênh lệch trước khi phân tích kết quả.

Vì sao báo cáo đa điểm hay “vỡ”

Nguyên nhân có thể nằm ở dữ liệu thiếu, định nghĩa chỉ tiêu khác nhau hoặc cách ghép nguồn. Cần kiểm tra từng phần thay vì mặc định việc dùng nhiều hệ thống là nguyên nhân duy nhất.

Một chuỗi có thể dùng cùng POS nhưng các dịch vụ đặt chỗ và hội viên khác nhau. Hãy lập danh sách nguồn theo địa điểm, gồm người phụ trách và cách đưa dữ liệu vào báo cáo chung.

Kho dữ liệu hoặc công cụ BI có thể giúp tổng hợp các nguồn đó. Dù dùng cách nào, cần xử lý mã định danh, bản ghi trùng, múi giờ, tiền tệ và cách tính thuế nhất quán.

Báo cáo phản ánh dữ liệu được cung cấp. Nếu một nguồn chưa cập nhật hoặc thiếu giao dịch, người xem cần biết phạm vi và thời điểm mà số liệu đang thể hiện.

Báo cáo đa điểm đáng tin cần những gì

Bắt đầu bằng định nghĩa chung cho các chỉ tiêu quan trọng, chẳng hạn doanh thu trước hay sau hoàn tiền. Sau đó kiểm tra cách từng hệ thống tạo ra số liệu đó.

Tiquo liên kết đặt chỗ, đơn hàng, thanh toán và hội viên để hỗ trợ tra cứu và đối chiếu. Dùng chung hồ sơ có thể giảm một số bước ghép dữ liệu, nhưng không tự bảo đảm mọi số liệu đều đúng.

Chọn tần suất cập nhật theo quyết định cần đưa ra. Theo dõi ca phục vụ có thể cần dữ liệu mới hơn báo cáo tháng; cả hai đều cần hiển thị rõ thời điểm cập nhật và các nguồn chưa hoàn tất.

Với nhiều pháp nhân, xác định cách phân loại doanh thu, phí và hoàn tiền. Đội tài chính cần kiểm tra báo cáo theo quy trình kế toán của doanh nghiệp; phần mềm vận hành không tự thay thế mọi bước hạch toán.

Nếu phân tích khách qua nhiều địa điểm, kiểm tra cách nhận diện cùng một người và quyền chia sẻ dữ liệu. Phân biệt khách mới với hồ sơ mới tạo để tránh đếm sai.

Tiquo xử lý chuyện này ra sao

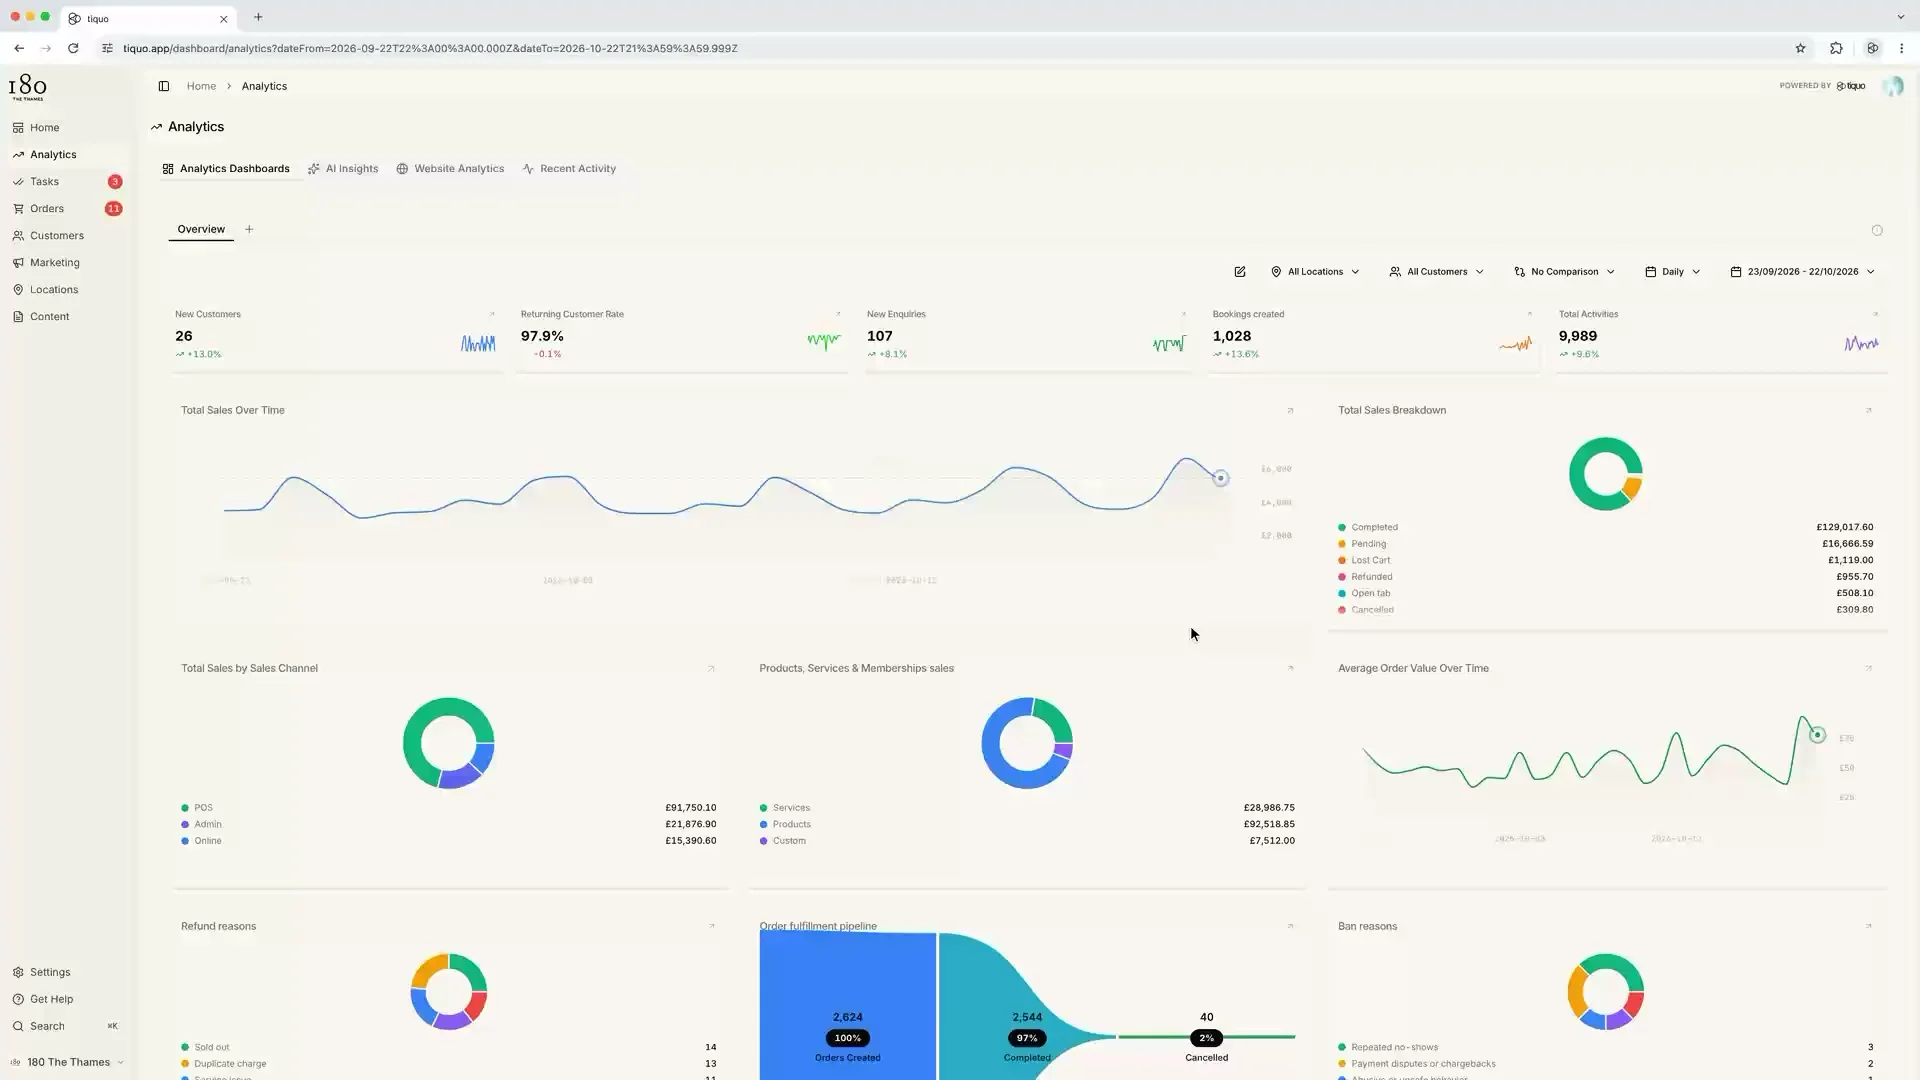
Tiquo tập hợp POS, đặt chỗ, hội viên, check-in, thanh toán và CRM. Doanh nghiệp có thể dùng dữ liệu từ những phần đã triển khai để lập báo cáo cho nhiều địa điểm.

Trước khi sử dụng báo cáo, đối chiếu giao dịch mẫu, hoàn tiền và điều chỉnh tại từng địa điểm. Xác nhận cả dữ liệu đến từ kết nối bên ngoài và cách xử lý khi cập nhật chậm.

Báo cáo tổng hợp giúp xem doanh thu và hoạt động khách theo phạm vi được cấp quyền. Với thanh toán phân bổ cho các tài khoản kết nối, kiểm tra từng phần tiền, phí và hoàn tiền trước khi đối chiếu với số thực nhận.

Các dự đoán về giá trị khách hàng và lần mua tiếp theo nằm cạnh dữ liệu lịch sử. Dùng chúng làm thông tin tham khảo, đồng thời xem xét độ đầy đủ của dữ liệu và kết quả thực tế.

Social Graph thể hiện những quan hệ giữa khách hàng đã được ghi nhận trong CRM. Không nên coi mọi kết nối trong đó là bằng chứng về mức độ ảnh hưởng hoặc quan hệ ngoài đời của khách.

Điểm cần nhớ

Báo cáo đáng tin cần định nghĩa rõ, nguồn có thể kiểm tra và quy trình xử lý chênh lệch. Những yêu cầu này áp dụng cả khi dùng một nền tảng lẫn nhiều hệ thống kết nối.

Một nền tảng dùng chung có thể giảm công việc tổng hợp. Hãy đánh giá lợi ích bằng thời gian tiết kiệm và kết quả đối chiếu, cùng khả năng truy ngược từ báo cáo đến giao dịch.

© 2026 Tiquo. "Tiquo" và logo Tiquo là thương hiệu đã đăng ký của Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Quản lý khách sạn, spa, lớp học, sự kiện và nhà hàng trên cùng một nền tảng.

Tiquo Ltd
London, Vương quốc Anh

LinkedInTop Performer Spring

Chúng tôi sử dụng cookie

Bạn có thể chấp nhận hoặc từ chối cookie dùng cho phân tích và quảng cáo. Đóng thông báo này cũng đồng nghĩa với việc từ chối các cookie đó.

Tìm hiểu thêm